 0xblackash/cve-2026-8451
CVE-2026-8451

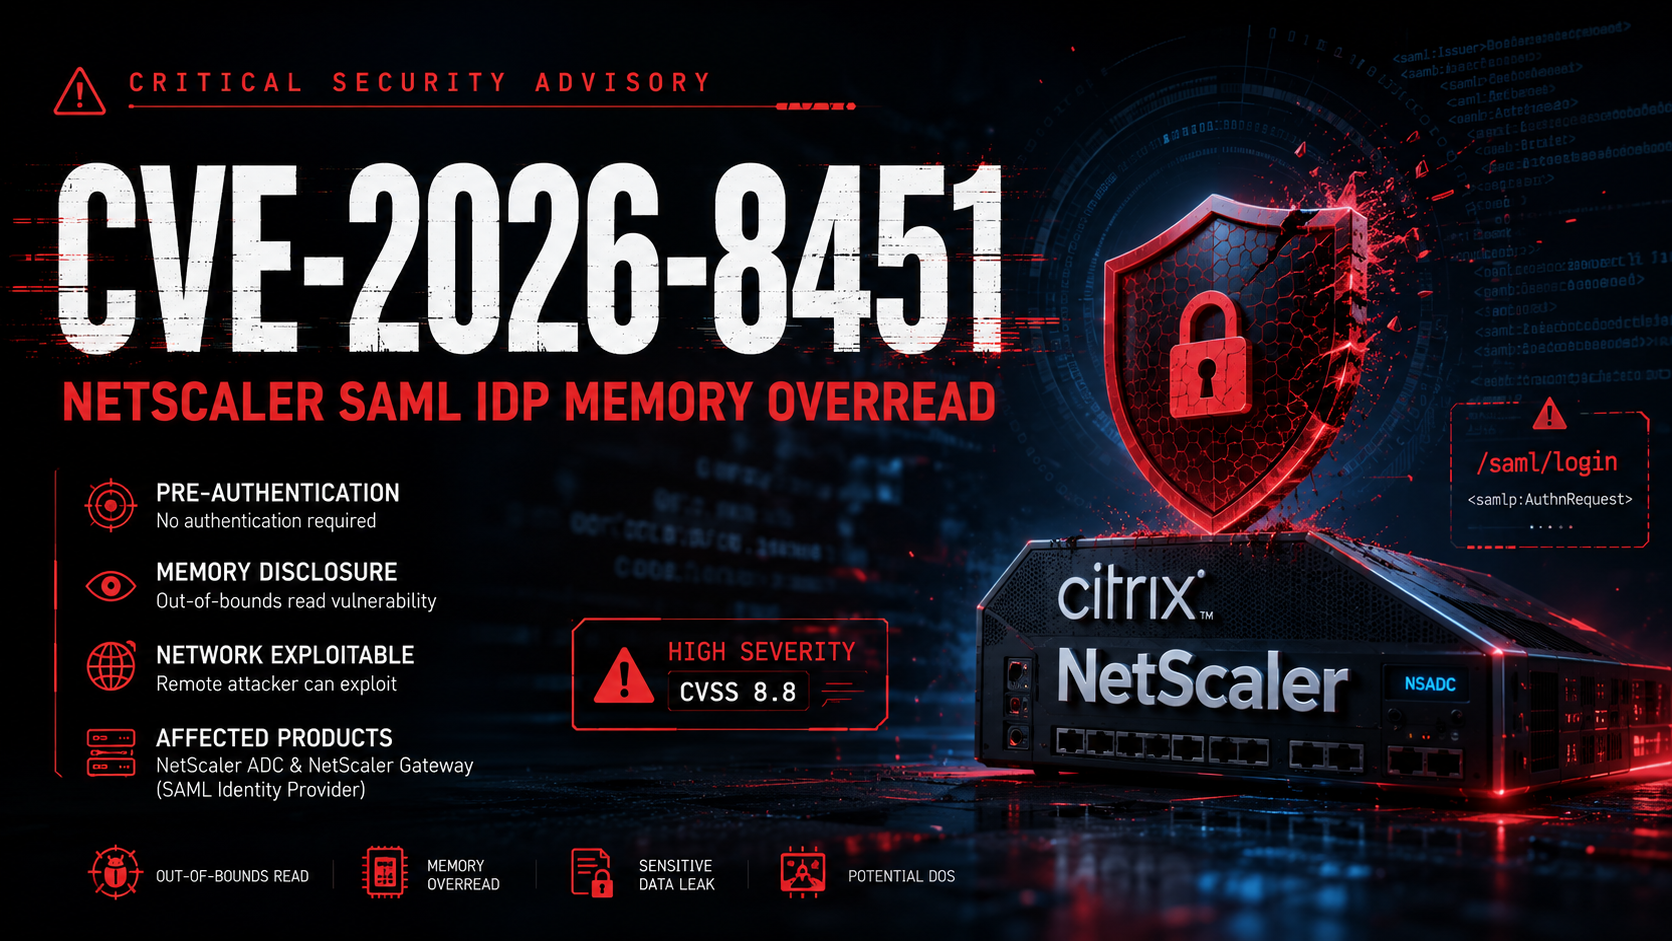
Uma vulnerabilidade de divulgação de memória sem autenticação que afeta o Citrix NetScaler ADC e o NetScaler Gateway configurados como um Provedor de Identidade SAML (IdP).
CVE-2026-8451 é uma vulnerabilidade de divulgação de memória de Alta Severidade causada por uma Leitura Fora dos Limites (CWE-125) durante o processamento de requisições do Provedor de Identidade SAML.
Um atacante não autenticado pode enviar requisições SAML especialmente criadas para desencadear um overread de memória, potencialmente expondo memória sensível do processo.
| Propriedade | Valor |
|---|---|
| CVE | CVE-2026-8451 |
| Severidade | 🔴 Alta |
| CVSS | 8.8 |
| CWE | CWE-125 |
| Vetor de Ataque | Rede |
| Autenticação | ❌ Nenhuma |
| Interação do Usuário | ❌ Nenhuma |
| Serviço Afetado | /saml/login |
| Impacto | Divulgação de Memória |
| Patch Disponível | ✅ Sim |
| 🔐 | 🍪 | 🧠 | 📍 | ⚠️ |
|---|---|---|---|---|
| Dados de Sessão | Tokens de Autenticação | Memória do Processo | Endereços de Memória | DoS |
A exploração bem-sucedida pode expor:
Requisição SAML de Entrada
          │
          ▼
 Validação XML Incorreta
          │
          ▼
 Leitura Fora dos Limites
          │
          ▼
 Divulgação de Memória
| Produto | Estado |
|---|---|
| NetScaler ADC | ✅ Afetado |
| NetScaler Gateway | ✅ Afetado |
Apenas sistemas configurados como um Provedor de Identidade SAML (IdP) são vulneráveis.
| Ramo de Versão | Versão Corrigida |
|---|---|
| 14.1 | 14.1-72.61 |
| 13.1 | 13.1-63.18 |
| FIPS | Última |
| NDcPP | Última |
✔ Atualize Imediatamente
✔ Desabilite o SAML IdP se Não For Usado
✔ Restrinja a Exposição à Internet
✔ Monitore o /saml/login
✔ Revise os Logs de Autenticação
✔ Implemente Assinaturas IDS/IPS
✔ Detecte Tentativas de Divulgação de Memória
Monitore por:
/saml/login| Pesquisa Pública | Prova de Conceito | Em Exploração Ativa |
|---|---|---|
| ✅ Disponível | 🟡 Parcial | ❌ Nenhum Relatório Confirmado |
[+] CVE-2026-8451 PoC - Ashraf Zaryouh (0xBlackash)
[+] Target: https://target.example.com
[+] Starting memory overread attempts...

[-] Attempt 1/12 (padding 476) - No leak
[-] Attempt 2/12 (padding 508) - No leak
[+] SUCCESS! Memory leak detected (padding: 540)

    Leaked bytes: 312

Hexdump:
  66 6f 6f 62 61 72 00 00  de de de de de de de de   |foobar..........|
  0d 0a 41 75 74 68 65 6e  74 69 63 61 74 69 6f 6e   |..Authentication|
  3a 20 53 65 73 73 69 6f  6e 49 44 3d 78 78 78 78   |: SessionID=xxxx|
  de de de de de de de de  0a 0d 55 73 65 72 2d 41   |..........User-A|
  67 65 6e 74 3a 20 4d 6f  7a 69 6c 6c 61 2f 35 2e   |gent: Mozilla/5.|
  ... (more binary data)

ASCII preview:
foobar......Authentication: SessionID=xxxx......User-Agent: Mozilla/5.
Este repositório é fornecido apenas para fins educacionais, defensivos e de pesquisa em cibersegurança. Ele não inclui código de exploração ou instruções para acesso não autorizado. Sempre realize testes de segurança com a devida autorização.
Se você achou este repositório útil, considere dar uma ⭐.

Mantenha-se Seguro • Corrija Cedo • Defenda Continuamente
