
 0xblackash/cve-2026-83844
Documentação de advisory para CVE-2026-83844, uma RCE por leitura fora dos limites no Windows Paint (CVSS 8.1), abrangendo versões afetadas, comandos de detecção e verificação de patch.




Pesquisa de Segurança | Análise de Vulnerabilidades | Investigação Defensiva
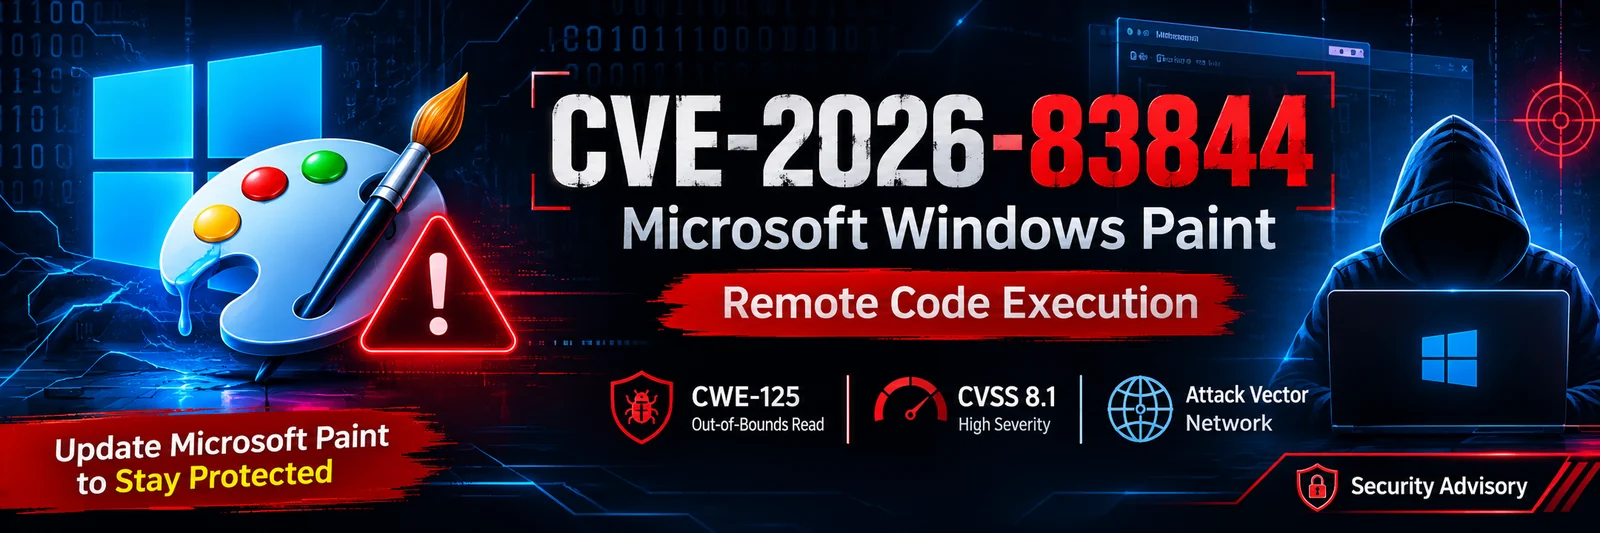
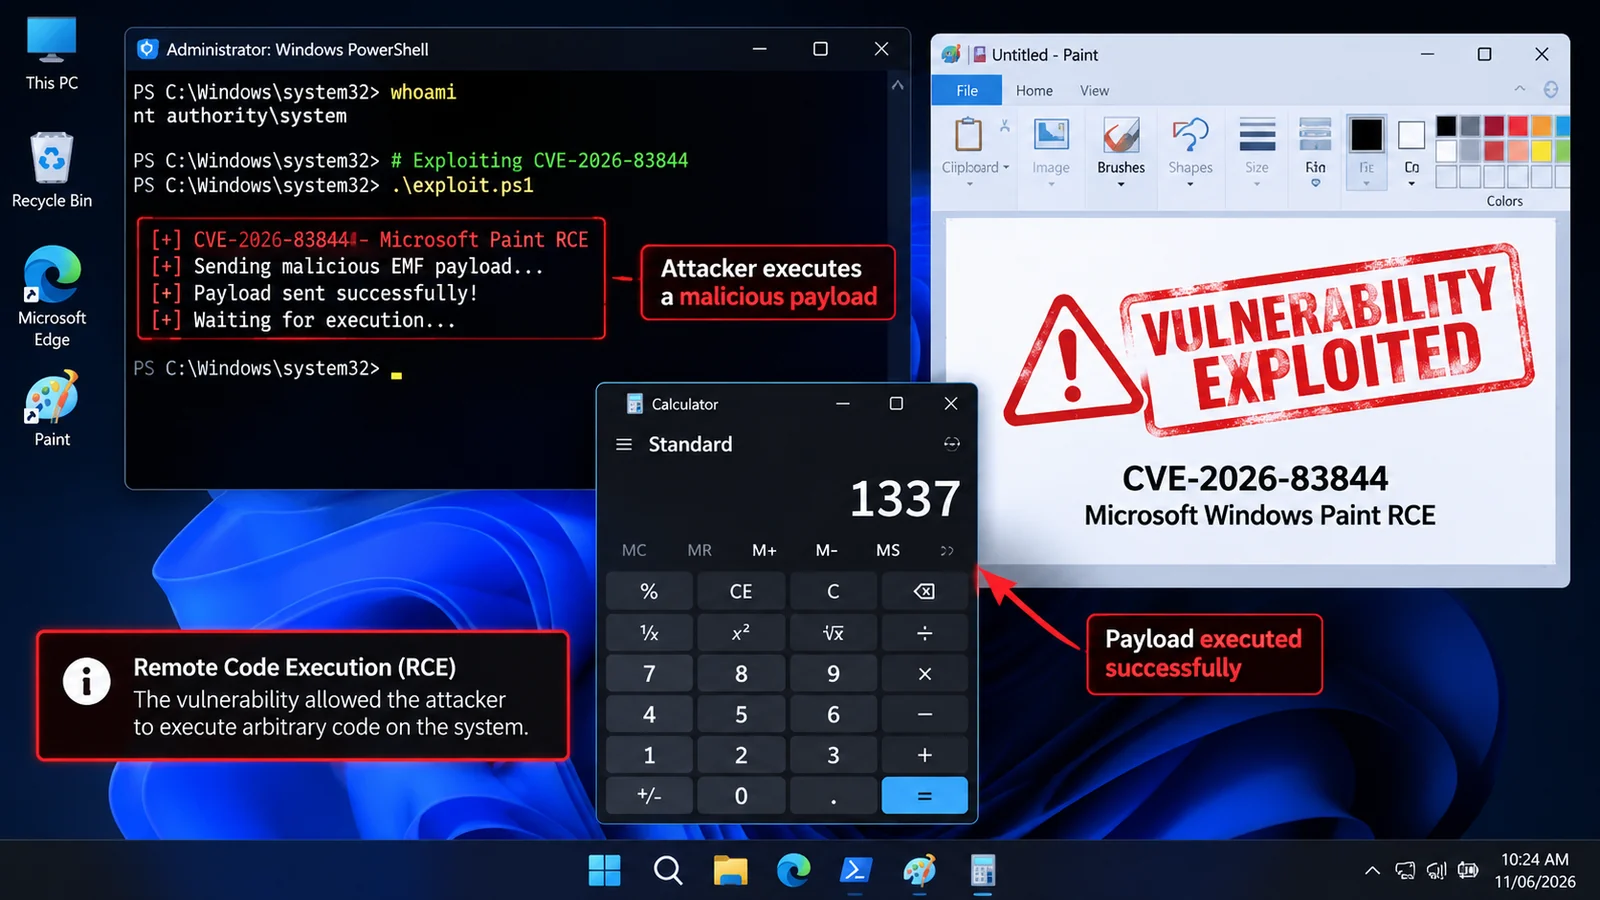
CVE-2026-83844 é uma vulnerabilidade de Execução Remota de Código (RCE) de alta severidade que afeta o Microsoft Windows Paint.
A vulnerabilidade é causada por uma Leitura Fora dos Limites (CWE-125) que pode permitir que um atacante não autorizado execute código pela rede.
A exploração bem-sucedida pode potencialmente comprometer a confidencialidade, a integridade e a disponibilidade de um sistema afetado.
| Atributo | Detalhes |
|---|---|
| ID CVE | CVE-2026-83844 |
| Fornecedor | Microsoft |
| Produto | Microsoft Paint |
| Tipo de Vulnerabilidade | Leitura Fora dos Limites |
| CWE | CWE-125 |
| Categoria de Ataque | Execução Remota de Código |
| Versão CVSS | 3.1 |
| Pontuação CVSS | 8.1 |
| Severidade | ALTA |
| Vetor de Ataque | Rede |
| Publicado | 13 de outubro de 2026 |
| Tipo de Pesquisa | Análise de Vulnerabilidade |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vetor de Ataque (AV) | Rede |
| Complexidade de Ataque (AC) | Alta |
| Privilégios Necessários (PR) | Nenhum |
| Interação do Usuário (UI) | Nenhuma |
| Escopo (S) | Inalterado |
| Confidencialidade (C) | Alta |
| Integridade (I) | Alta |
| Disponibilidade (A) | Alta |
Fornecedor: Microsoft
Produto: Microsoft Paint
O registro original da CVE identifica a seguinte faixa de versões afetadas:
| Versão | Status |
|---|---|
| 11.0.0.0 | Afetada |
| Anterior a 11.2605.91.0 | Afetada |
| 11.2605.91.0 e posteriores | Limite declarado no registro original da CVE |
Esclarecimento importante sobre versões: Relatos subsequentes de 6 de novembro de 2026 identificam o Microsoft Paint 11.2609.401.0 como a build corrigida disponível. A build 11.2605.91.0 originalmente listada, segundo relatos, nunca apareceu no catálogo público da Store.
Para remediação, instale a atualização mais recente do Microsoft Paint por meio da Microsoft Store e verifique se a versão instalada é pelo menos 11.2609.401.0.
A CVE-2026-83844 é classificada como:
CWE-125 — Leitura Fora dos Limites
Uma leitura fora dos limites ocorre quando uma aplicação tenta acessar memória fora dos limites de um buffer alocado.
As consequências potenciais incluem:
A vulnerabilidade relatada tem as seguintes implicações potenciais de segurança:
| Impacto | Descrição |
|---|---|
| Confidencialidade | Potencial acesso não autorizado a informações |
| Integridade | Potencial modificação não autorizada de informações |
| Disponibilidade | Potencial interrupção da funcionalidade do sistema ou da aplicação |
| Execução Remota de Código | A Microsoft identifica a execução remota de código como o impacto da vulnerabilidade |
Limitação técnica: A descrição publicamente disponível da CVE não fornece detalhes de implementação suficientes para estabelecer o caminho exato do código vulnerável ou um procedimento de exploração reproduzível.
A vulnerabilidade é categorizada como baseada em rede.
O vetor CVSS publicado indica:
Essas métricas descrevem as características avaliadas da vulnerabilidade. Elas não estabelecem uma sequência de exploração confirmada nem provam que toda instalação do Paint seja diretamente acessível pela rede.
Abra o PowerShell e execute:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Revise a versão do pacote instalado.
Também pode verificar a versão manualmente:
Abra a Microsoft Store:
Medidas defensivas recomendadas:
11.2609.401.0 ou posterior.Prioridade: Os sistemas com versões vulneráveis do Paint devem ser atualizados o mais rapidamente possível.
Com base nas informações de enriquecimento de vulnerabilidades disponíveis:
| Avaliação | Estado |
|---|---|
| Exploração conhecida | Nenhuma reportada |
| Exploit público | Não estabelecido |
| Automatizável | Não |
| Impacto técnico | Total |
| Listagem no CISA KEV | Não identificada nos dados referenciados |
A ausência de exploração reportada não significa que a vulnerabilidade seja inofensiva.
Este repositório documenta um fluxo de trabalho de investigação defensiva:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md






