 0xblackash/cve-2026-63072
Análise técnica da CVE-2026-63072, um estouro de buffer no heap no desembrulhamento de chaves CMS do OpenSSL, cobrindo a causa raiz, versões afetadas, detecção e mitigação.

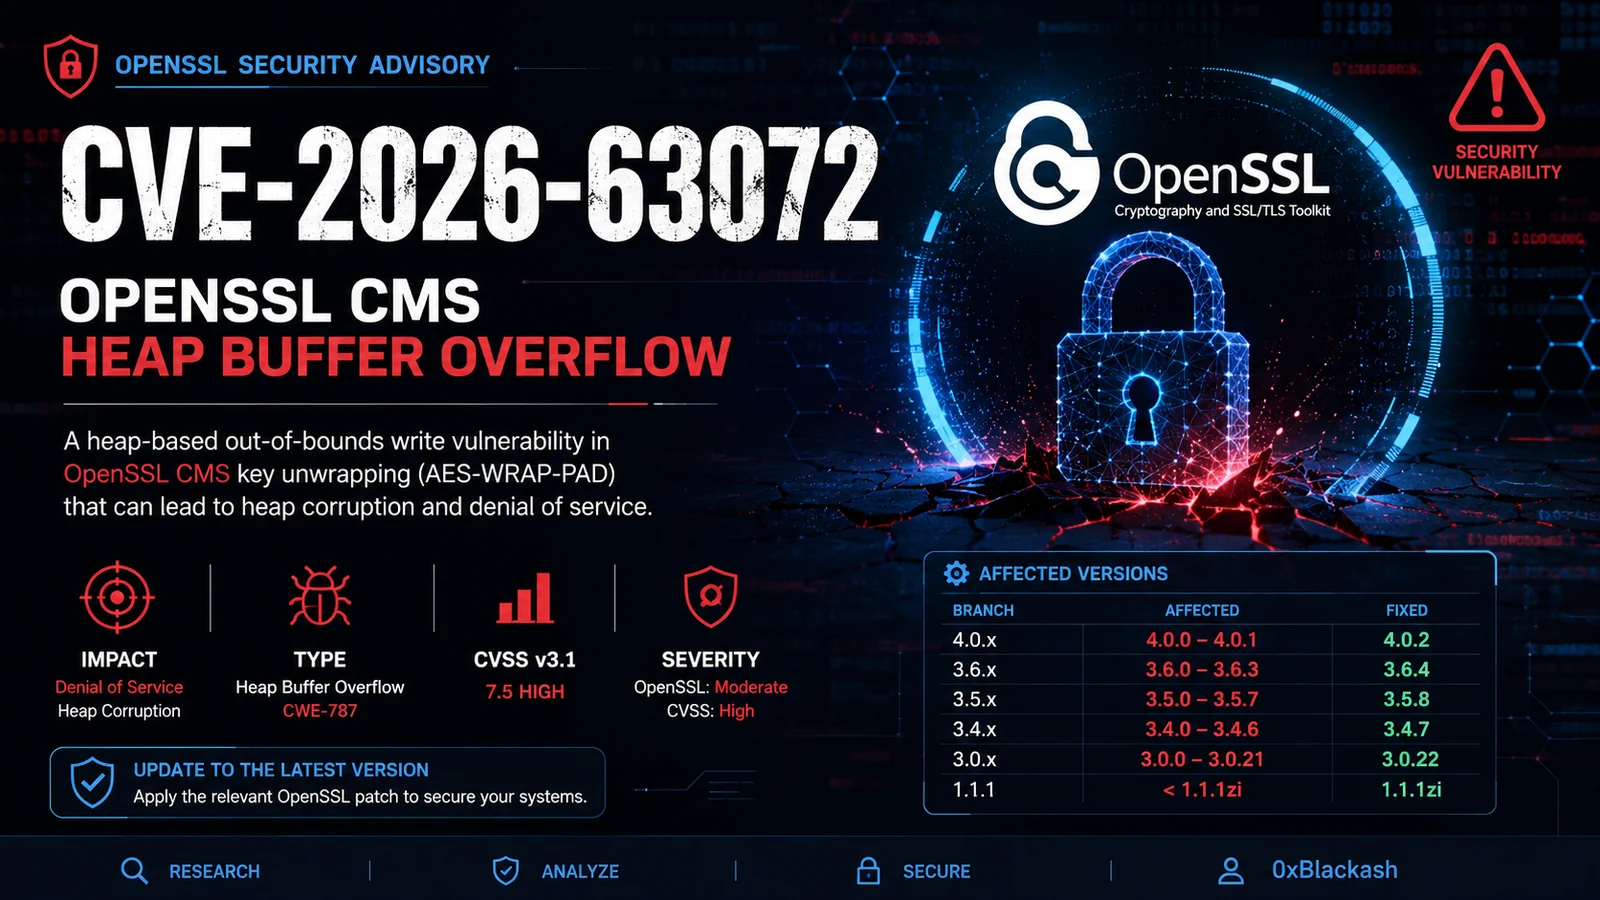
Uma análise técnica da CVE-2026-63072, uma escrita fora dos limites baseada em heap que afeta a funcionalidade de desembrulho de chaves CMS do OpenSSL.
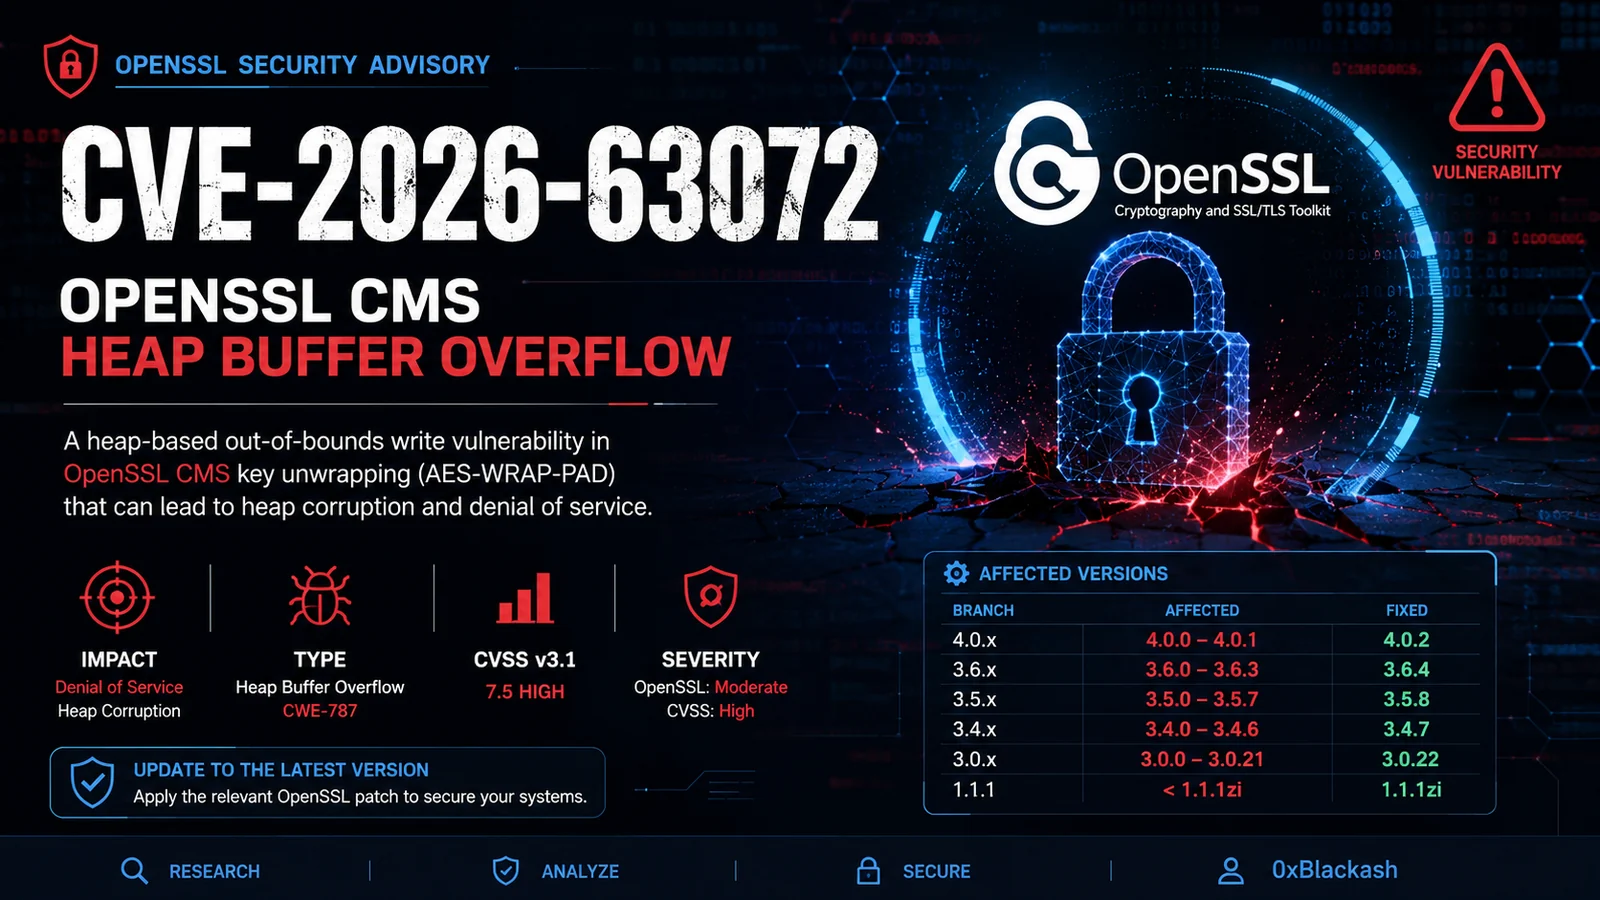
CVE-2026-63072 é uma vulnerabilidade de estouro de buffer baseada em heap na implementação de CMS (Cryptographic Message Syntax) do OpenSSL.
A vulnerabilidade pode ser acionada ao processar uma mensagem CMS especialmente criada usando o caminho afetado de desembrulho de chaves AES-WRAP-PAD.
A exploração bem-sucedida pode resultar em uma escrita fora dos limites de 8 bytes no heap, potencialmente causando:
Avaliação atual: O impacto documentado publicamente é principalmente Negação de Serviço / corrupção de heap. A Execução Remota de Código não foi estabelecida pelas informações públicas disponíveis.
| Campo | Detalhes |
|---|---|
| 🆔 CVE | CVE-2026-63072 |
| 🏢 Fornecedor | OpenSSL |
| 📦 Componente | CMS |
| 🐛 Vulnerabilidade | Estouro de Buffer no Heap |
| 🔢 CWE | CWE-787 |
| ⚠️ CVSS v3.1 | 7.5 — Alta |
| 🔥 Severidade OpenSSL | Moderada |
| 🎯 Impacto Principal | Negação de Serviço |
| 🔐 Vetor de Ataque | Rede |
| 👤 Privilégios Necessários | Nenhum |
| 🧑💻 Interação do Usuário | Nenhuma |
A vulnerabilidade existe no processo de desembrulho de chaves CMS.
Sob condições específicas envolvendo AES-WRAP-PAD, a implementação pode determinar incorretamente o tamanho do buffer necessário para a chave desembrulhada.
A operação de desembrulho subsequente pode escrever além do buffer de heap alocado:
Mensagem CMS
     │
     ▼
CMS_decrypt()
     │
     ▼
Desembrulho de chave CMS
     │
     ▼
AES-WRAP-PAD
     │
     ▼
Dimensionamento incorreto do buffer
     │
     ▼
Escrita fora dos limites
     │
     ▼
💥 Corrupção de heap / DoS
O comportamento documentado envolve uma sobrescrita de heap de aproximadamente 8 bytes.
| Ramo OpenSSL | Versões Afetadas | Versão Corrigida |
|---|---|---|
| 4.0.x | 4.0.0 – 4.0.1 | 4.0.2 |
| 3.6.x | 3.6.0 – 3.6.3 | 3.6.4 |
| 3.5.x | 3.5.0 – 3.5.7 | 3.5.8 |
| 3.4.x | 3.4.0 – 3.4.6 | 3.4.7 |
| 3.0.x | 3.0.0 – 3.0.21 | 3.0.22 |
| 1.1.1 | Antes de 1.1.1zi | 1.1.1zi |
🔎 Recomendação: Atualize as instalações afetadas do OpenSSL para a versão corrigida correspondente.
O problema subjacente está relacionado a uma incompatibilidade entre:
Conceitualmente:
Alocação esperada
        │
        ▼
   ┌───────────┐
   │   Buffer  │
   └───────────┘
        │
        │  O desembrulho AES grava
        ▼
   ┌───────────────┐
   │ Buffer + 8 B  │  ← Fora dos limites
   └───────────────┘
Isso pode corromper a memória de heap adjacente e encerrar o processo afetado.
Exemplo de ambiente para análise defensiva:
# Identificar a versão instalada do OpenSSL
openssl version -a

# Verificar bibliotecas vinculadas
ldd /caminho/para/aplicativo | grep -i ssl
Para testes em laboratório, use um ambiente isolado e uma compilação vulnerável do OpenSSL.
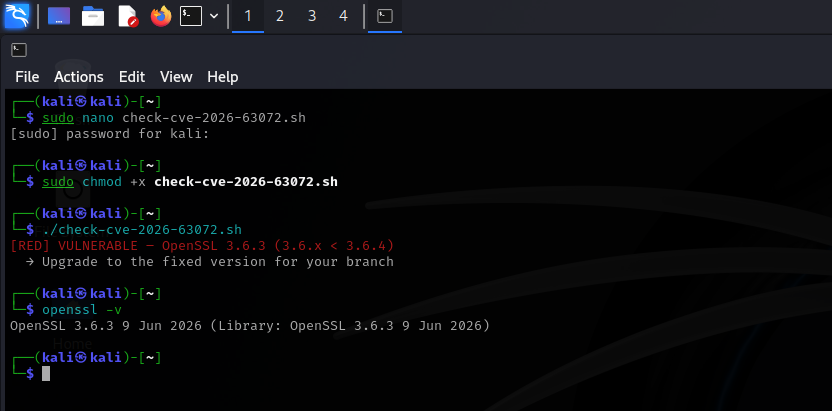
openssl version
Compare a versão instalada com as versões afetadas listadas acima.
Instale o pacote corrigido fornecido pelo fornecedor ou atualize para a versão corrigida apropriada do OpenSSL.
Após atualizar o OpenSSL, reinicie aplicativos e serviços que fazem vínculo dinâmico com a biblioteca vulnerável.
openssl version -a
Confirme que o ambiente em execução usa a versão corrigida.
| Impacto | Status |
|---|---|
| 💥 Falha | ✅ Possível |
| 🧠 Corrupção de Heap | ✅ Possível |
| 🚫 Negação de Serviço | ✅ Impacto documentado principal |
| 🔓 Divulgação de Informações | ⚠️ Não estabelecida |
| 🖥️ Execução Remota de Código | ❓ Não estabelecida |
Identificar versão afetada
          │
          ▼
Mapear aplicativos dependentes
          │
          ▼
Analisar processamento CMS
          │
          ▼
Revisar caminho AES-WRAP-PAD
          │
          ▼
Validar comportamento em laboratório isolado
          │
          ▼
Aplicar correção do fornecedor
          │
          ▼
Verificar remediação
Este repositório destina-se a pesquisa de segurança autorizada, análise de vulnerabilidades e testes defensivos.
Não teste software vulnerável contra sistemas que você não possui ou para os quais não tem autorização explícita para avaliar.
CVE-2026-63072CVE-2026-630720xBlackash
Pesquisa em Cibersegurança • Análise de Vulnerabilidades • Segurança de Redes
⭐ Se esta pesquisa foi útil, considere dar uma estrela no repositório.






