Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-63030 — CVE-2026-63030 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-63030
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHub0xblackash/cve-2026-63030

CVE-2026-63030

CVE-2026-63030

Ver Repositório
135há 4 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

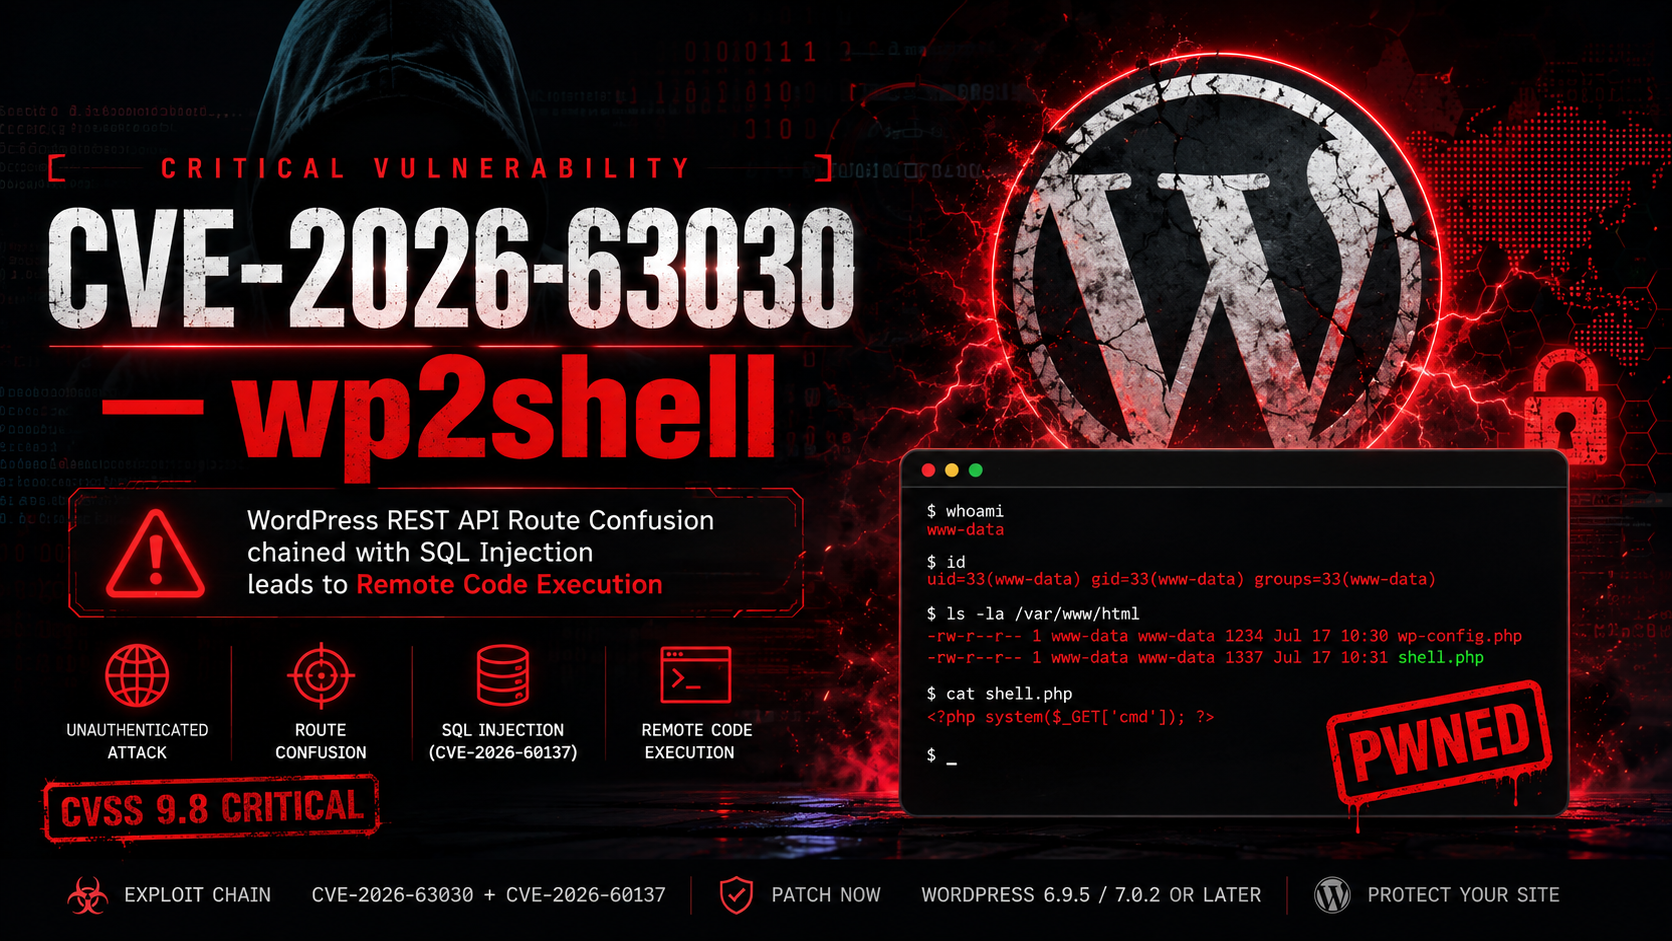
🚨 CVE-2026-63030 — WP2Shell

Confusão de Rotas da API REST do WordPress → Execução Remota de Código

ChatGPT Image Jul 18, 2026, 05_35_26 PM

Uma vulnerabilidade crítica no núcleo do WordPress que possibilita confusão de rotas na API REST, permitindo ser encadeada com Injeção de SQL para alcançar Execução Remota de Código não autenticada.


📖 Visão Geral

CVE-2026-63030 é uma vulnerabilidade Crítica que afeta o núcleo do WordPress.

O problema existe no endpoint Batch da API REST, onde o tratamento inadequado de rotas pode levar à confusão de rotas. Embora a vulnerabilidade isoladamente não seja suficiente para um comprometimento total, ela pode ser encadeada com CVE-2026-60137 (Injeção de SQL no WP_Query) para alcançar Execução Remota de Código (RCE) não autenticada.

Repositório educacional para pesquisa defensiva e análise de vulnerabilidades.


✨ Recursos

  • 🔥 Análise de Vulnerabilidade Crítica
  • 📖 Detalhamento Técnico
  • ⚔ Visualização da Cadeia de Ataque
  • 🛡 Orientação de Detecção
  • 🚑 Recomendações de Mitigação
  • 📚 Referências
  • 📂 Estrutura Limpa de Repositório no GitHub

📊 Detalhes da Vulnerabilidade

PropriedadeValor
CVECVE-2026-63030
FornecedorWordPress
ComponenteNúcleo do WordPress
Vetor de AtaqueRede
Privilégios NecessáriosNenhum (encadeamento)
Interação do UsuárioNenhuma
ImpactoExecução Remota de Código
SeveridadeCrítica
CVSS9.8
StatusCorrigida

🧠 Causa Raiz

A vulnerabilidade decorre do tratamento inadequado da resolução de rotas do endpoint Batch da API REST, permitindo que atacantes manipulem o processamento de requisições.

Quando encadeada com CVE-2026-60137, o ataque pode escalar de confusão de rotas para Injeção de SQL e, por fim, para Execução Remota de Código.


⚔ Cadeia de Ataque

Internet
    │
    ▼
Endpoint Batch da API REST
    │
    ▼
Confusão de Rotas
    │
    ▼
Resolução Inesperada de Endpoint
    │
    ▼
Injeção de SQL (CVE-2026-60137)
    │
    ▼
Manipulação do Banco de Dados
    │
    ▼
Execução Remota de Código
    │
    ▼
Comprometimento Total do Site

💥 Impacto

A exploração bem-sucedida pode resultar em:

  • Execução Remota de Código
  • Assunção Total do Site WordPress
  • Comprometimento do Banco de Dados
  • Acesso Administrativo
  • Implantação de Web Shell
  • Instalação de Malware
  • Roubo de Credenciais
  • Backdoors Persistentes

🛡 Mitigação

Atualize imediatamente para:

  • ✅ WordPress 6.9.5
  • ✅ WordPress 7.0.2
  • ✅ Qualquer versão suportada mais recente

Recomendações adicionais:

  • Restrinja a exposição desnecessária da API REST.
  • Implante um Firewall de Aplicação Web (WAF).
  • Habilite o monitoramento contínuo de logs.
  • Audite contas de administrador.
  • Remova plugins e temas desconhecidos.
  • Monitore a integridade dos arquivos.

🔍 Detecção

Indicadores de possível exploração incluem:

POST /wp-json/batch/v1

Requisições inesperadas à API REST

Erros SQL anormais

Contas de administrador desconhecidas

Arquivos PHP modificados recentemente

Tráfego de rede de saída suspeito

📂 Estrutura do Repositório

CVE-2026-63030
│
├── README.md
├── LICENSE
├── assets
│   └── banner.png
├── docs
│   ├── analysis.md
│   ├── timeline.md
│   ├── mitigation.md
│   └── references.md
├── detection
│   ├── yara
│   ├── sigma
│   └── iocs.md
└── screenshots

📚 Referências

  • NIST National Vulnerability Database
  • Aviso de Segurança do WordPress
  • Notas de Versão do Núcleo do WordPress
  • Documentação do CVE-2026-60137

⚠️ Aviso Legal

Este repositório não contém código de exploração.

Ele é destinado exclusivamente a:

  • Pesquisadores de Segurança
  • Respondentes de Incidentes
  • Blue Teams
  • Estudantes
  • Administradores de Sistemas
  • Profissionais de Segurança Defensiva

As informações fornecidas são apenas para fins educacionais e defensivos.


⭐ Marque este repositório com uma estrela se você o achou útil!

Feito com ❤️ para a Comunidade de Cibersegurança

Baixar ferramenta