Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2026-53921
Segurança IoTAnálise de VulnerabilidadesPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-53921

CVE-2026-53921

CVE-2026-53921

Ver Repositório
242há 3 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

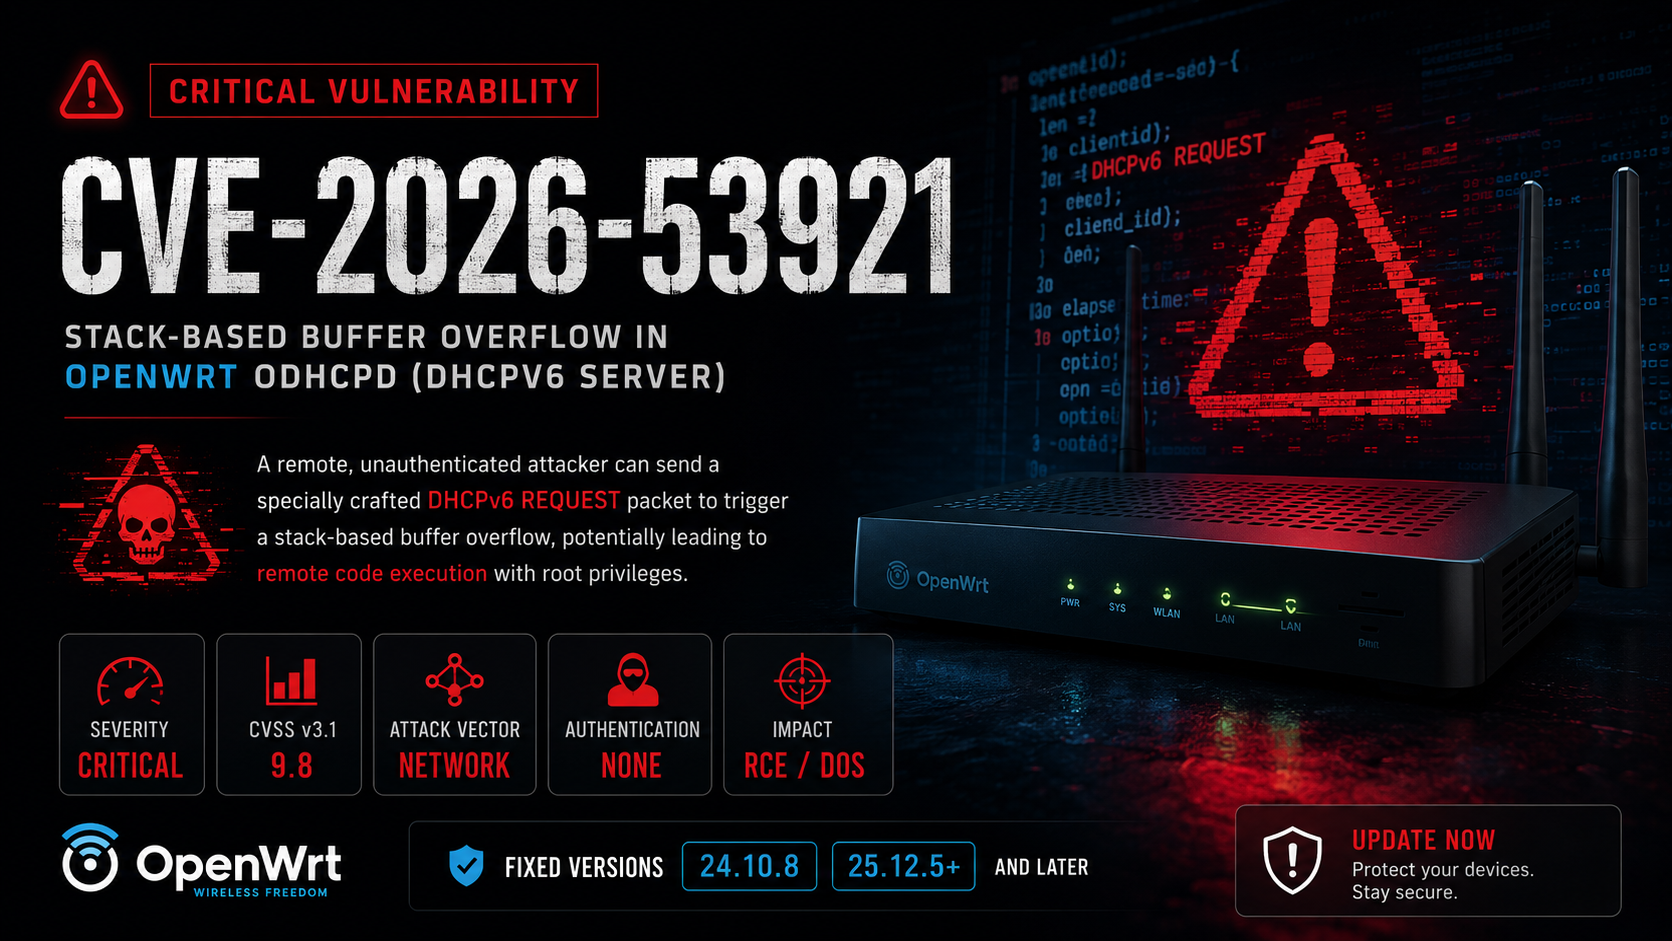
🚨 CVE-2026-53921 - odhcpd

ChatGPT Image Jul 28, 2026, 02_52_27 PM

Estouro de Buffer Baseado em Pilha Crítico no OpenWrt odhcpd

Severity CVSS Attack Impact Platform

Um estouro de buffer baseado em pilha remoto e não autenticado que permite potencial Execução Remota de Código (RCE) com privilégios de root.


📖 Visão Geral

PropriedadeValor
ID do CVECVE-2026-53921
Gravidade🔴 Crítico
CVSS v3.19.8
CWECWE-121 (Estouro de Buffer Baseado em Pilha)
Vetor de AtaqueRede
AutenticaçãoNenhuma
Interação do UsuárioNenhuma
Componente Afetadoodhcpd (Servidor DHCPv6)
ImpactoExecução Remota de Código / Negação de Serviço

⚡ Descrição

O CVE-2026-53921 é um estouro de buffer baseado em pilha crítico que afeta o servidor DHCPv6 (odhcpd) do OpenWrt.

Um atacante remoto e não autenticado pode enviar um pacote DHCPv6 REQUEST especialmente criado para acionar corrupção de memória, potencialmente levando à execução arbitrária de código com privilégios de root ou a uma Negação de Serviço (DoS).

Como o odhcpd é executado com privilégios de root, a exploração bem-sucedida pode resultar no comprometimento total do dispositivo.


🎯 Impacto

✓ Remote Code Execution (RCE)
✓ Root Privilege Compromise
✓ Memory Corruption
✓ Device Takeover
✓ Denial of Service (DoS)

🛠 Componente Afetado

OpenWrt
└── odhcpd
    └── DHCPv6 Server

✅ Versões Corrigidas

VersãoStatus
< 24.10.8❌ Vulnerável
24.10.8✅ Corrigida
25.12.5+✅ Corrigida

🛡 Mitigação

  • Atualize para uma versão corrigida do OpenWrt.
  • Restrinja a exposição do DHCPv6 a redes confiáveis.
  • Monitore o tráfego DHCPv6 em busca de anomalias.
  • Aplique imediatamente as atualizações de segurança do fornecedor.

📊 Avaliação de Risco

MétricaValor
Complexidade do AtaqueBaixa
Privilégios NecessáriosNenhum
Interação do UsuárioNenhuma
EscopoInalterado
ConfidencialidadeAlta
IntegridadeAlta
DisponibilidadeAlta

🔗 Referências

  • Aviso de Segurança do OpenWrt
  • Registro CVE
  • National Vulnerability Database (NVD)

⚠️ Atualize imediatamente se a sua implantação do OpenWrt expõe serviços DHCPv6.

Baixar ferramenta