Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-46817 — CVE-2026-46817 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-46817
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHub0xblackash/cve-2026-46817

CVE-2026-46817

CVE-2026-46817

Ver Repositório
1127há 4 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-46817 - Execução Remota de Código Crítica

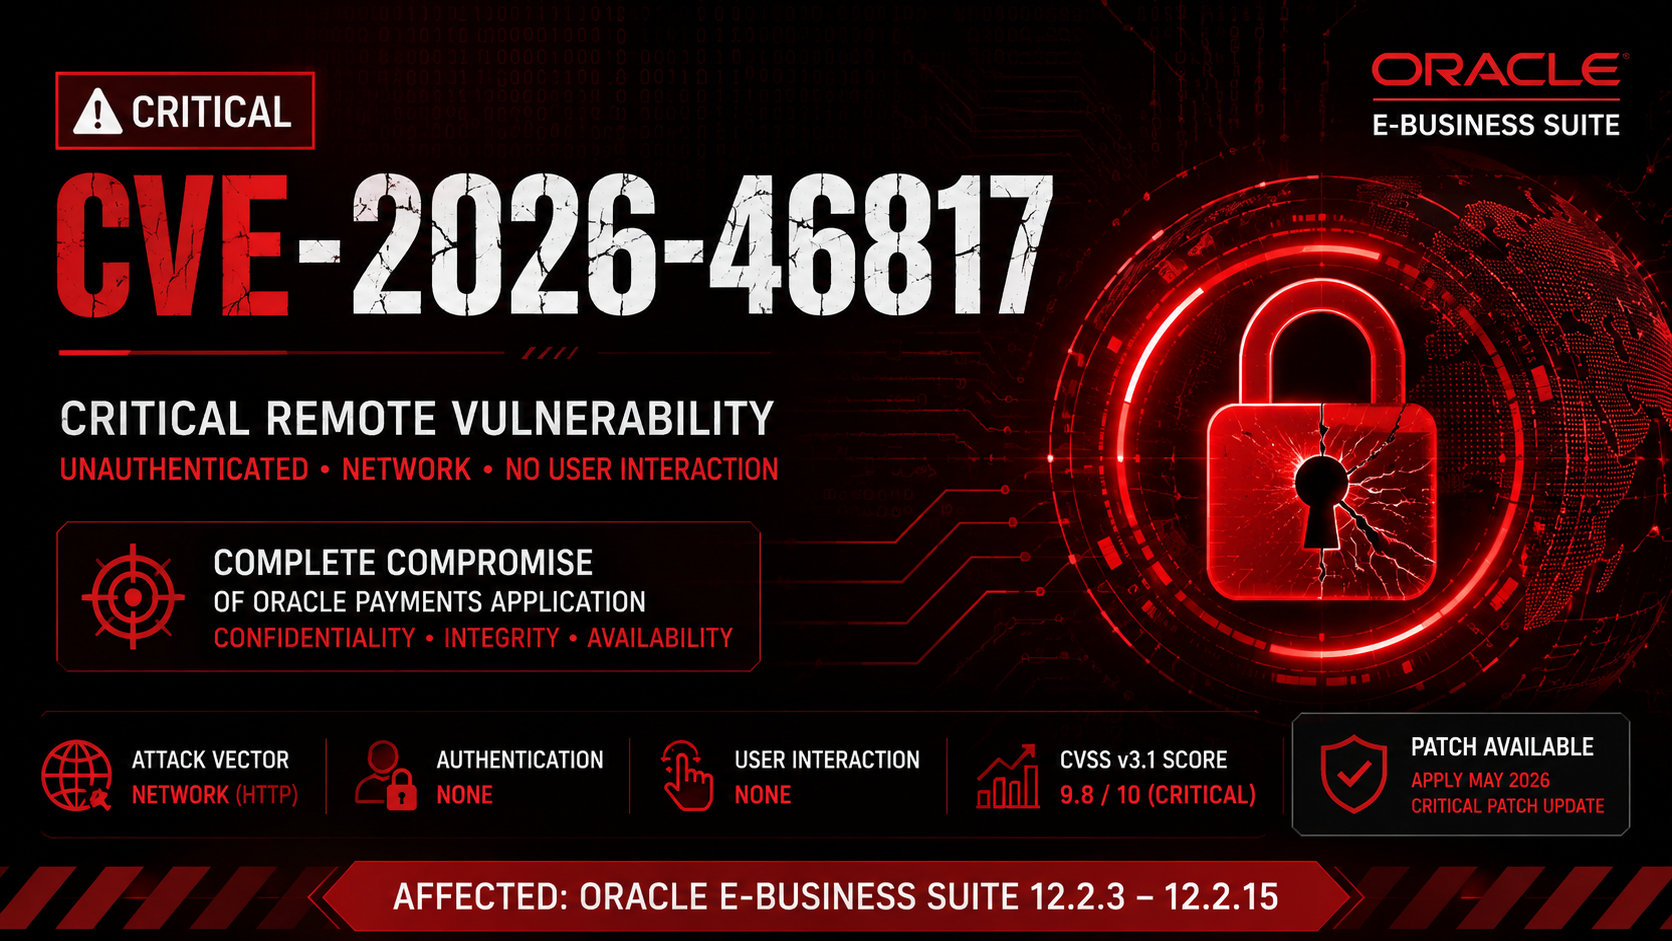
Imagem ChatGPT 30 de junho de 2026, 00h56min18s

Oracle E-Business Suite – Oracle Payments (Transmissão de Arquivos)

CVE CVSS Vendor Product Status

Vulnerabilidade remota crítica não autenticada que afeta o Oracle Payments (Transmissão de Arquivos) e pode permitir o comprometimento total da aplicação via HTTP.


📌 Visão Geral

CVE-2026-46817 é uma vulnerabilidade crítica no componente Oracle Payments do Oracle E-Business Suite. A falha afeta a funcionalidade de Transmissão de Arquivos e pode ser explorada remotamente via HTTP sem autenticação.

Um ataque bem-sucedido pode permitir que um invasor comprometa completamente a aplicação Oracle Payments vulnerável, resultando na perda total de:

  • 🔓 Confidencialidade
  • ✏️ Integridade
  • 🚫 Disponibilidade

📊 Gravidade

MétricaValor
ID CVECVE-2026-46817
CVSS v3.19.8 (Crítico)
Vetor de AtaqueRede
Complexidade do AtaqueBaixa
Privilégios NecessáriosNenhum
Interação do UsuárioNenhuma
EscopoInalterado

Vetor CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

🎯 Produtos Afetados

ProdutoVersões Afetadas
Oracle E-Business Suite12.2.3 – 12.2.15
ComponenteOracle Payments – Transmissão de Arquivos

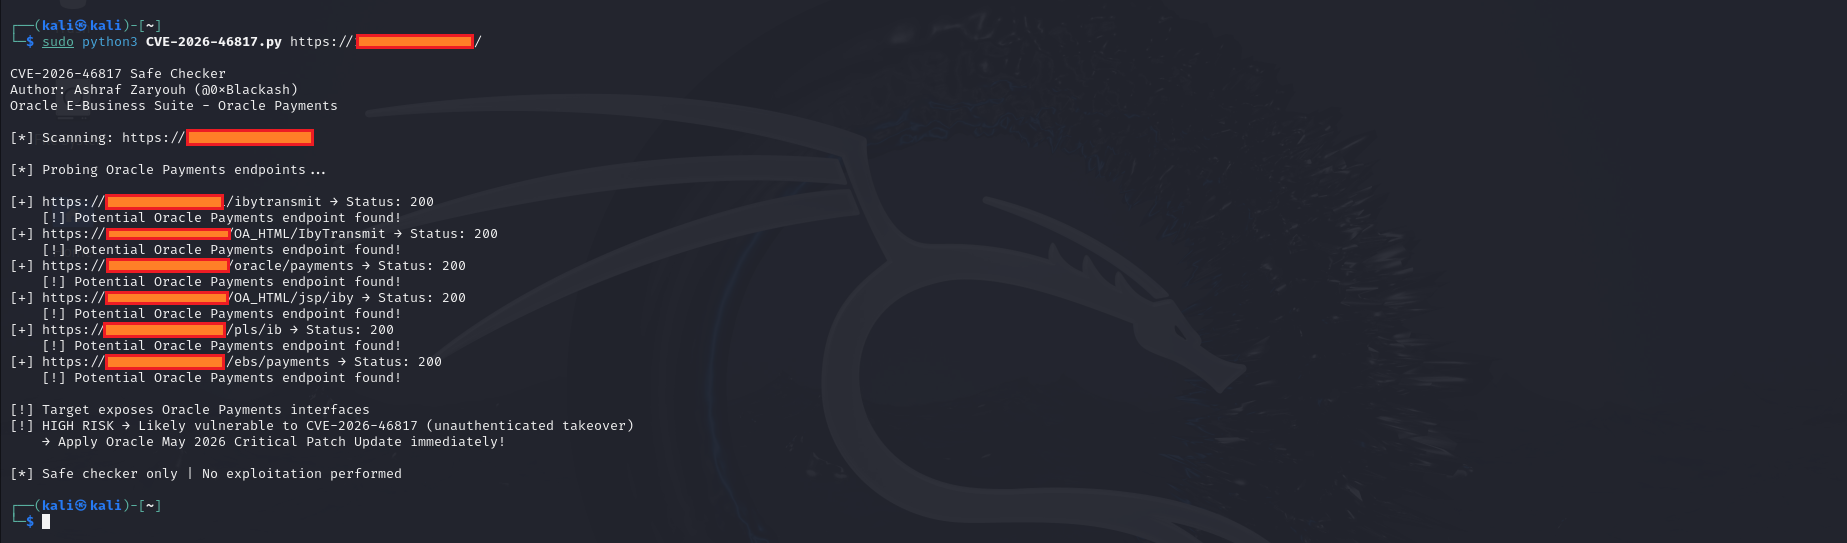
📸 Demonstração

CVE-2026-46817

⚠️ Impacto Potencial

A exploração bem-sucedida pode permitir que um invasor:

  • Execute operações não autorizadas
  • Acesse informações sensíveis relacionadas a pagamentos
  • Modifique dados da aplicação
  • Interrompa serviços de pagamento
  • Comprometa completamente a aplicação Oracle Payments

🛡️ Mitigação

A Oracle recomenda aplicar imediatamente a Atualização Crítica de Patch (CPU) mais recente.

Medidas defensivas adicionais incluem:

  • Restringir o acesso HTTP externo
  • Limitar o acesso usando VPN ou redes confiáveis
  • Monitorar logs do servidor web e da aplicação
  • Implantar um Firewall de Aplicação Web (WAF)
  • Habilitar monitoramento contínuo de segurança
  • Seguir o princípio do menor privilégio

🔍 Detecção

As equipes de segurança devem monitorar:

  • Requisições HTTP inesperadas direcionadas ao Oracle Payments
  • Atividade suspeita de transmissão de arquivos
  • Tentativas de bypass de autenticação
  • Erros incomuns na aplicação
  • Ações administrativas inesperadas

📖 Referências

  • Atualização Crítica de Patch da Oracle (Maio de 2026)
  • National Vulnerability Database (NVD)

⚡ Principais Conclusões

ItemStatus
Gravidade🔴 Crítico
CVSS9.8
Remoto✅ Sim
Autenticação Necessária❌ Não
Interação do Usuário❌ Não
Patch Disponível✅ Sim

⭐ Mantenha-se Atualizado • Aplique Patches Cedo • Monitore Continuamente

Segurança é um processo, não um produto.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →