Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-45829 — CVE-2026-45829 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-45829
ReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHub0xblackash/cve-2026-45829

CVE-2026-45829

CVE-2026-45829

Ver Repositório
34há 6 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-45829 - ChromaDB RCE Pré-Autenticação

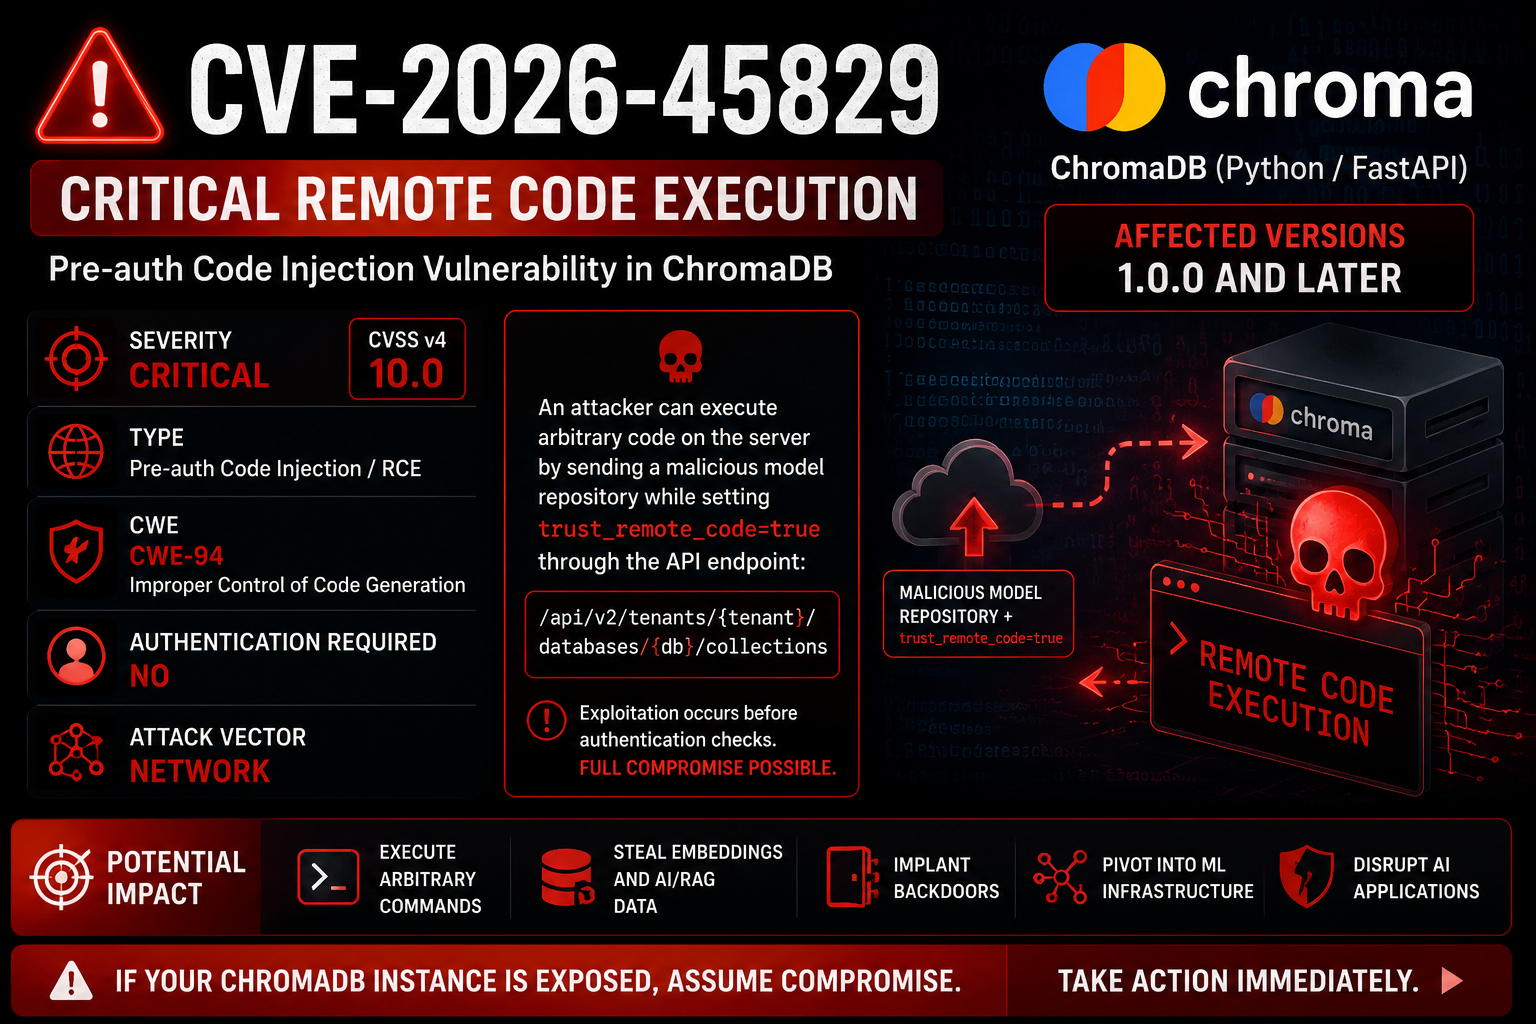
Imagem ChatGPT 21 de Maio de 2026, 12:28:26 PM

Execução Remota de Código Crítica no Banco de Dados Vetorial ChromaDB

Critical RCE Unauthenticated


📌 Visão Geral

CVE-2026-45829 é uma vulnerabilidade crítica de Execução Remota de Código pré-autenticação no ChromaDB, um popular banco de dados vetorial de IA de código aberto.

Um atacante não autenticado pode explorar a forma como o ChromaDB lida com a configuração da função de embedding para obter execução remota de código completa no servidor.

Informações Chave

ItemDetalhes
CVE IDCVE-2026-45829
GravidadeCrítico (CVSS 9.8)
Componente AfetadoManipulador de Função de Embedding
Vetor de AtaqueRequisição HTTP Não Autenticada
ImpactoExecução Remota de Código (RCE)
Versões AfetadasChromaDB ≥ 1.0.0 (incluindo a mais recente 1.5.x)

🧪 Como o Exploit Funciona

  1. O atacante envia uma requisição POST manipulada para o endpoint de criação de coleção.
  2. O ChromaDB processa a configuração embedding_function antes da autenticação.
  3. trust_remote_code=True permite o carregamento de código malicioso.
  4. O atacante pode executar código Python arbitrário no servidor através do campo model_name.

🎯 Resultados Esperados (Se o Exploit Funcionar)

╔══════════════════════════════════════════════════════════════╗
║                 CVE-2026-45829 - ChromaDB RCE                ║
║                Pre-Auth Remote Code Execution                ║
╚══════════════════════════════════════════════════════════════╝

[*] Attacking ChromaDB → http://target:8000

[+] EXPLOIT SUCCESS!
[+] Command executed: whoami
[+] Check /tmp/chromapwned.txt on target

Após o Sucesso Você Pode:

  • Ler /etc/passwd
  • Obter reverse shell
  • Extrair variáveis de ambiente
  • Instalar backdoors

🛠 Mitigação

  • Atualize o ChromaDB imediatamente quando a correção for lançada.
  • NÃO exponha o ChromaDB diretamente à internet.
  • Desabilite trust_remote_code se possível.
  • Use autenticação forte + segmentação de rede.

🔍 Dorks Shodan / FoFa

FoFa:

app="ChromaDB" || title="Chroma"

Shodan:

"ChromaDB" OR "Chroma HTTP Server" port:8000

⚠️ Aviso Legal

Estas informações e o PoC são fornecidos apenas para fins educacionais e de teste de segurança autorizado.
A varredura ou exploração não autorizada de sistemas que você não possui é ilegal.


Feito com ❤️ para pesquisadores de segurança

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →