
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-43494 — CVE-2026-43494 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-43494
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoCTFAprendizado e EducaçãoExploração de Binários
GitHub0xblackash/cve-2026-43494

CVE-2026-43494

CVE-2026-43494

Ver Repositório
2237há 6 mesesAinda não revisado
Compartilhar

🛠️ PinTheft — CVE-2026-43494

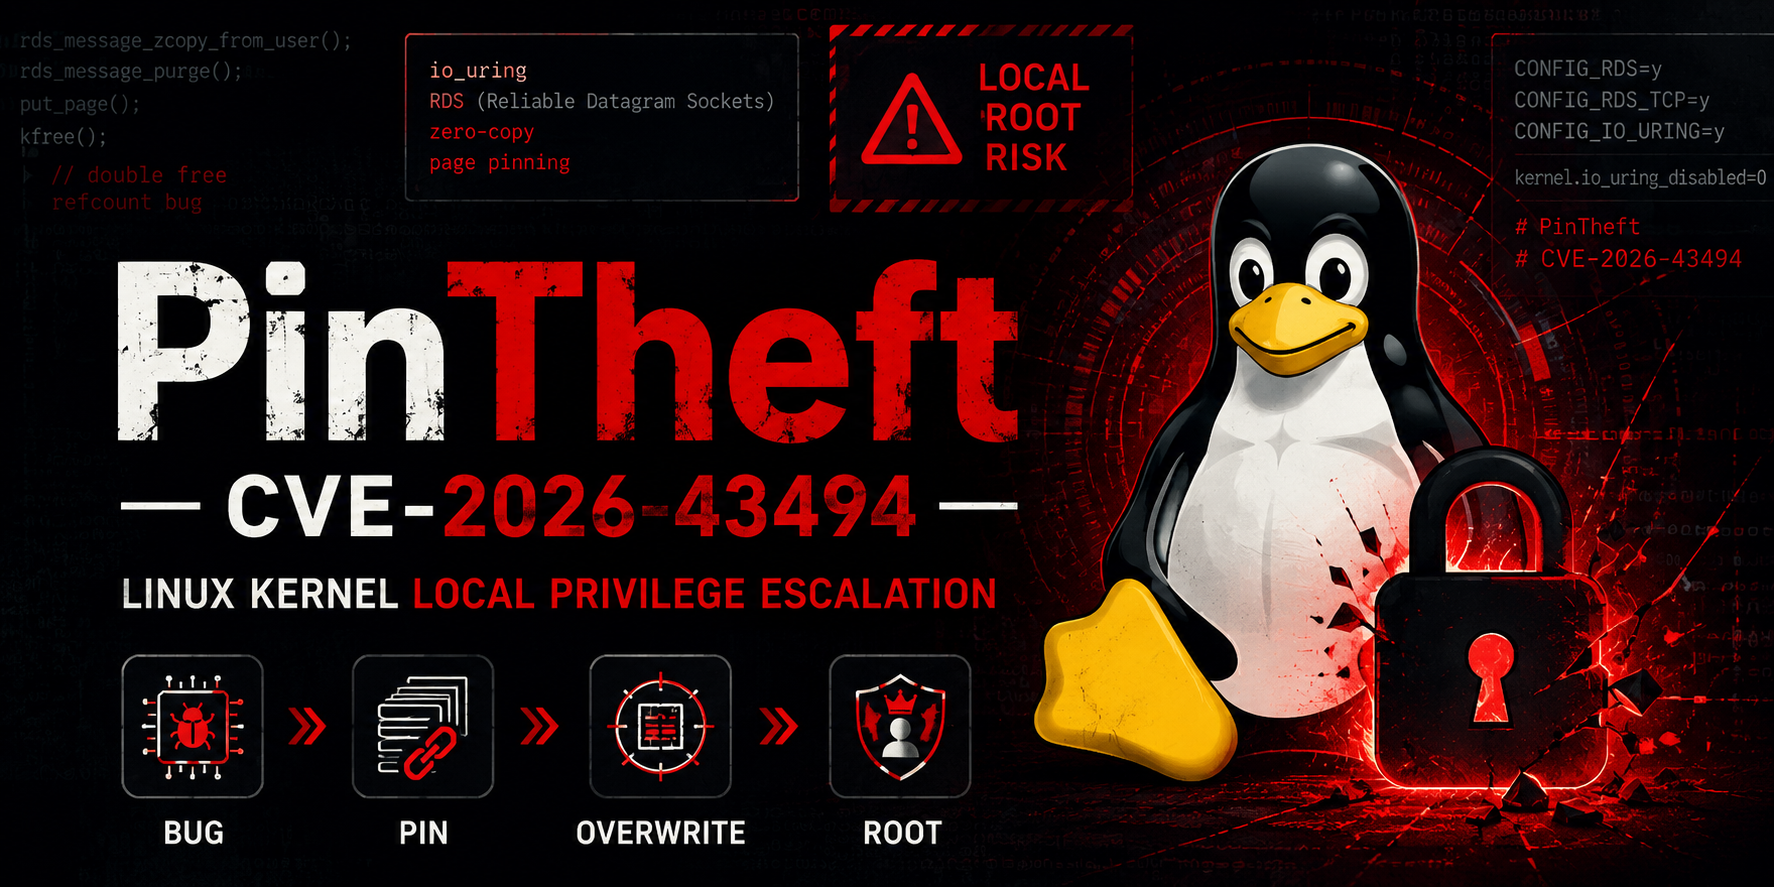
ChatGPT Image May 23, 2026, 09_07_08 AM

Escalação de Privilégio Local no Kernel Linux via Sobrescrita de Cache de Páginas com RDS + io_uring

Linux Exploit Architecture


📌 Visão Geral

PinTheft é um exploit sofisticado de escalação de privilégio local para CVE-2026-43494, um bug de contagem de referência no subsistema Reliable Datagram Sockets (RDS) do kernel Linux.

Ao combinar um double-free no caminho zero-copy do RDS com buffers fixos do io_uring, o exploit obtém uma sobrescrita confiável do cache de páginas de binários SUID-root, resultando em escalação de privilégio local para root.

Um pequeno erro de contabilidade em um caminho de rede obscuro torna-se um LPE confiável quando combinado com recursos modernos do io_uring.


🧪 Detalhes da Vulnerabilidade

  • Componente: net/rds
  • Gatilho: Caminho de falha em rds_message_zcopy_from_user() → manipulação incorreta de op_nents
  • Causa raiz: put_page() duplo após falha de iov_iter_get_pages2()
  • Impacto: Usuário local sem privilégios → root

Pontuação CVSS: ~7.8 (Alta)


🎯 Técnica do Exploit ("PinTheft")

  1. Fixar página alvo usando io_uring REGISTER_BUFFERS (+1024 referências FOLL_PIN)
  2. Clonar buffers para um segundo anel + manter com daemon (evita desfixação ao fechar)
  3. Roubar todas as 1024 fixações usando repetidas chamadas sendmsg com falha do RDS zero-copy
  4. munmap() → liberação limpa para PCP (LIFO)
  5. Acionar a reciclagem do cache de páginas de um binário SUID legível
  6. Sobrescrever a página reciclada usando IORING_OP_READ_FIXED via struct page* pendente
  7. Executar o binário SUID modificado → shell root

Bypasses:

  • CONFIG_INIT_ON_ALLOC_DEFAULT_ON
  • Verificações bad_page()
  • Desfixação do io_uring na destruição do anel

📋 Requisitos

  • Kernel com CONFIG_RDS e CONFIG_RDS_TCP habilitados
  • io_uring habilitado (kernel.io_uring_disabled=0)
  • Kernel ≥ 6.13 (para recursos ideais do io_uring)
  • Pelo menos um binário SUID-root legível no sistema
  • Arquitetura x86_64

Não vulnerável por padrão na maioria das distribuições (RDS raramente está habilitado).


🚀 Uso

# 1. Clone & Compile
git clone https://github.com/0xBlackash/CVE-2026-43494.git
cd CVE-2026-43494
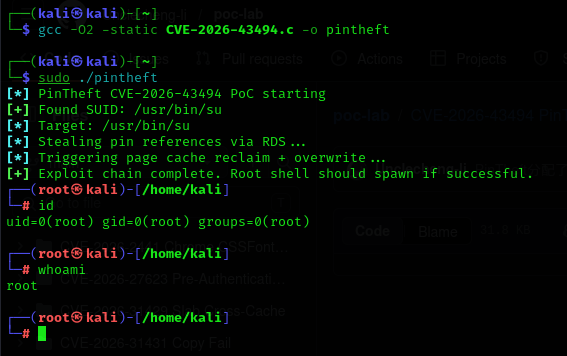
gcc -O2 -static CVE-2026-43494.c -o pintheft

# 2. Run
sudo ./pintheft
CVE-2026-43494

📁 Arquivos

  • CVE-2026-43494.c — Código-fonte completo do exploit (PinTheft)
  • README.md — Este documento
  • backup/ — Cópias de segurança automáticas de binários SUID sobrescritos

🛡️ Mitigação

# Desabilitar RDS
echo "install rds /bin/false" | sudo tee /etc/modprobe.d/disable-rds.conf
echo "install rds_tcp /bin/false" | sudo tee -a /etc/modprobe.d/disable-rds.conf
sudo modprobe -r rds_tcp rds

# Desabilitar io_uring (se não for usado)
echo "kernel.io_uring_disabled=2" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

Atualize seu kernel assim que os patches estiverem disponíveis.


🔍 Verificação

# Verificar se é vulnerável
modprobe -n rds_tcp && echo "RDS: Vulnerável"
cat /proc/sys/kernel/io_uring_disabled
uname -r

⚠️ Aviso Legal

  • Este exploit é apenas para fins educacionais e testes autorizados.
  • O uso indevido pode desestabilizar o sistema ou causar perda de dados.
  • Sempre teste em máquinas virtuais isoladas.

📜 Créditos

  • Descoberta & PoC: Ashraf Zaryouh "0xBlackash"
  • Atribuição CVE: MITRE
  • Divulgação Pública: 23 de maio de 2026

Feito com ❤️ para a comunidade de pesquisa em segurança

Mantenha-se curioso. Mantenha-se seguro.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →