
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-42530 — CVE-2026-42530 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-42530
Análise de VulnerabilidadesExploraçãoSegurança WebSegurança de RedeTestes de PenetraçãoAprendizado e Educação
GitHub0xblackash/cve-2026-42530

CVE-2026-42530

CVE-2026-42530

Ver Repositório
2138há 5 mesesAinda não revisado
Compartilhar

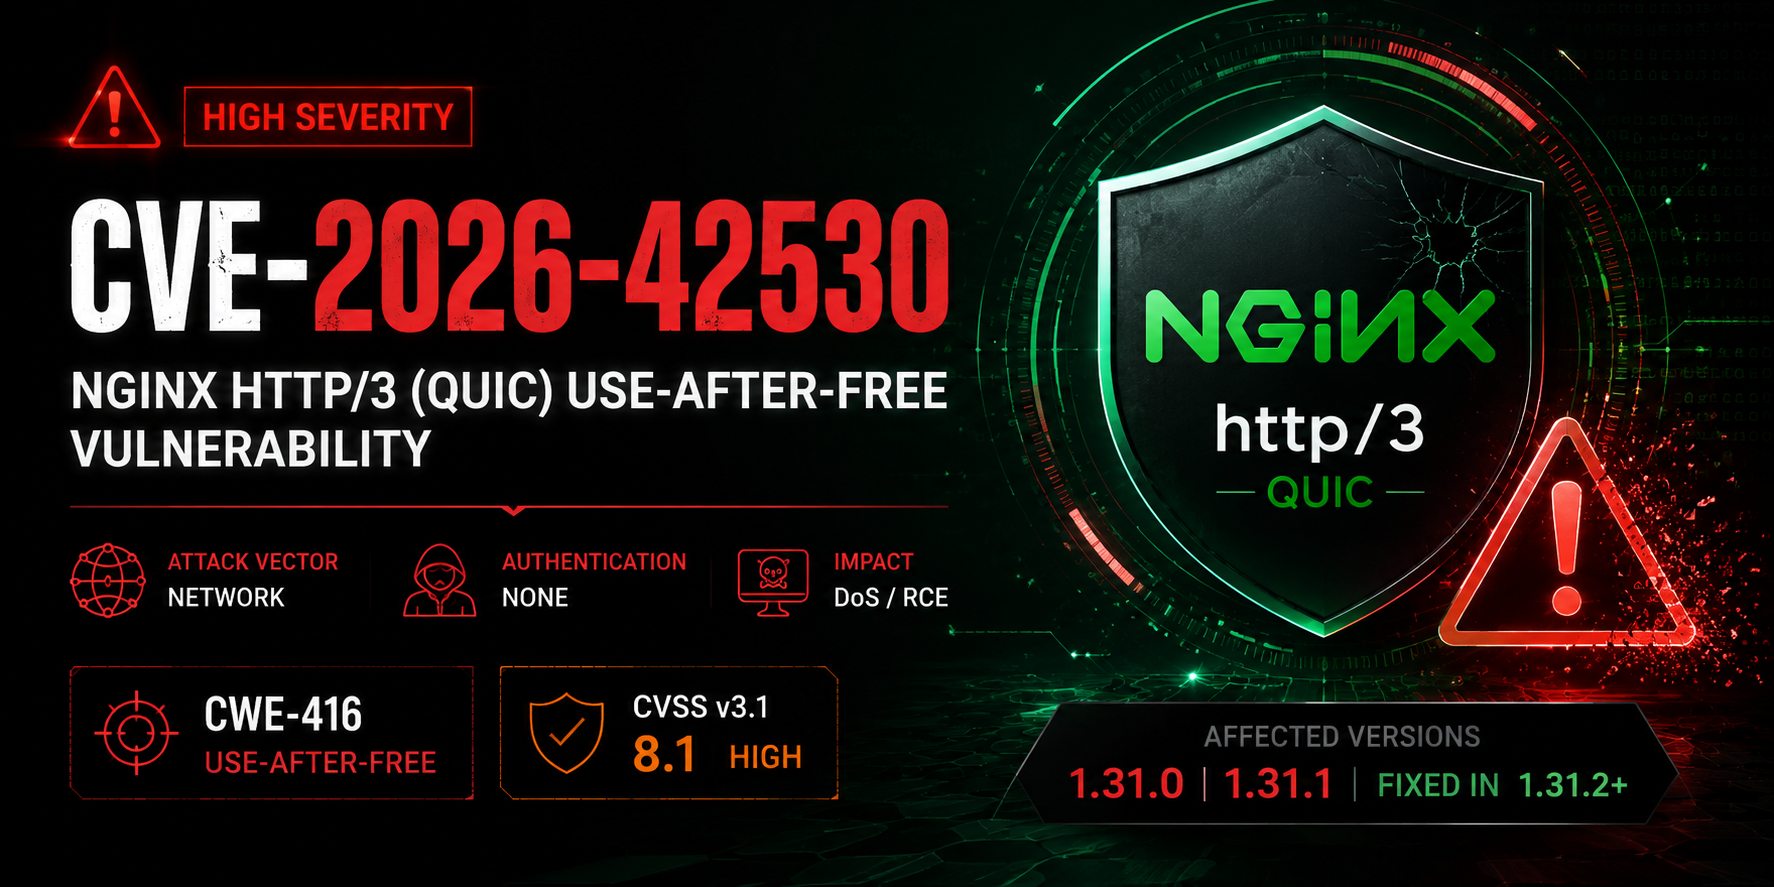
🛡️ CVE-2026-42530 - Vulnerabilidade de Use-After-Free no NGINX HTTP/3 (QUIC)

Imagem do ChatGPT em 19 de Junho de 2026, 21:45:48

NGINX Severity Python

Use-After-Free de Alta Gravidade no NGINX HTTP/3 (QUIC)


⚠️ Vulnerabilidade do Fluxo do Codificador QPACK


🔍 Visão Geral

CVE-2026-42530 é uma vulnerabilidade use-after-free no módulo ngx_http_v3_module do NGINX.

Um invasor remoto não autenticado pode acioná-la reabrindo um fluxo do codificador QPACK fechado via HTTP/3, causando falhas no processo worker (DoS) e potencial Execução Remota de Código em algumas configurações.


🚨 Gravidade

MétricaClassificaçãoCor
CVSS v3.18.1 Alta🟠
CVSS v4.0Até 9.2 Crítica🔴
Vetor de AtaqueRede (Remoto)🌐

Impacto: DoS + Possível RCE (bypass de ASLR possível)


📌 Versões Afetadas

  • NGINX Open Source — 1.31.0, 1.31.1
  • Certas versões do NGINX Plus
  • Qualquer servidor com http3 / QUIC habilitado

Corrigido em: 1.31.2 (lançado em 17 de junho de 2026)


🛠️ Verificador Seguro (CVE-2026-42530-safe-check.py)

python3 CVE-2026-42530-safe-check.py <target> [-p PORT] [-t TIMEOUT]

Funcionalidades:

  • ✅ Não destrutivo (seguro)
  • ✅ Conexão real HTTP/3 + QUIC
  • ✅ Identificação de versão (fingerprinting)
  • ✅ Saída colorida bonita

🔍 Melhores Dorks do Shodan

"nginx/1.31.0" OR "nginx/1.31.1" quic OR http3
nginx "http/3" OR quic port:443
"alt-svc: h3" nginx
port:443 nginx quic

🛡️ Mitigação

  1. Atualize imediatamente para NGINX 1.31.2+
  2. Desabilite HTTP/3 (solução alternativa recomendada):
    listen 443 ssl;        # instead of listen 443 http3;
    
  3. Configure server_tokens off;

📚 Referências

  • Comunicado Oficial da F5: K000161616
  • Registro CVE: CVE-2026-42530

Feito apenas para fins educacionais e de testes autorizados ❤️

Última atualização: Junho de 2026

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →