
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-41089 — CVE-2026-41089 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-41089
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoExploração de Binários
GitHub0xblackash/cve-2026-41089

CVE-2026-41089

CVE-2026-41089

Ver Repositório
10137há 5 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

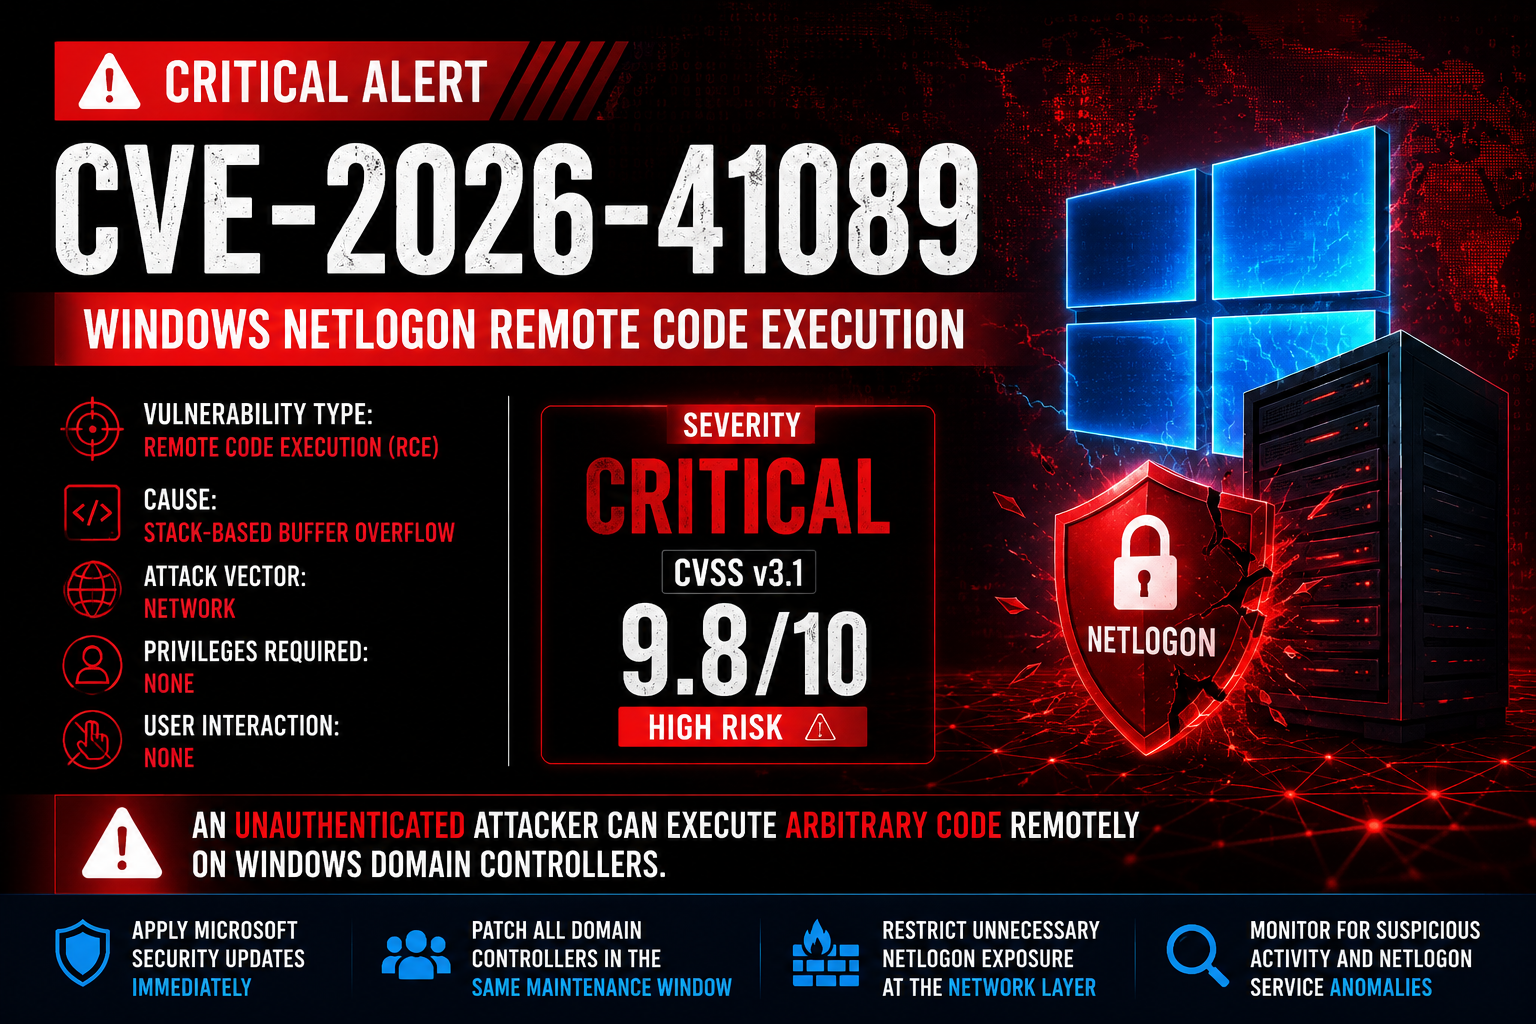
🚨 CVE-2026-41089 - Execução Remota de Código (RCE) Crítica no Windows Netlogon

Imagem do ChatGPT - 2 de junho de 2026, 11_35_30 AM

Windows Severity CVSS Attack Vector Privileges User Interaction

⚠️ Uma vulnerabilidade crítica no Windows Netlogon que permite execução remota de código não autenticada em controladores de domínio.


📖 Visão Geral

CVE-2026-41089 é uma vulnerabilidade crítica que afeta o serviço Windows Netlogon.

A falha origina-se de um estouro de buffer baseado em pilha, permitindo que um atacante remoto execute código arbitrário enviando requisições especialmente criadas para um controlador de domínio vulnerável.

Impacto

  • Execução Remota de Código (RCE)
  • Nenhuma autenticação necessária
  • Nenhuma interação do usuário necessária
  • Potencial comprometimento total do Active Directory
  • Alvo de alto valor para operadores de ransomware e grupos APT

🎯 Detalhes da Vulnerabilidade

CampoValor
CVECVE-2026-41089
SeveridadeCrítica
CVSS v3.19.8
CWECWE-121
ComponenteWindows Netlogon
Vetor de AtaqueRede
Privilégios NecessáriosNenhum
Interação do UsuárioNenhuma
EscopoAlterado
ImpactoExecução Remota de Código

# Connectivity test (short username, no overflow)
python3 CVE-2026-41089.py 10.0.50.21 corp.local

# Default overflow attempt
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 130

# Larger payload, longer timeout for slow networks
python3 CVE-2026-41089.py 10.0.50.21 corp.local -l 200 -t 10

🔥 Resumo Técnico

Attacker
    │
    ▼
Crafted Netlogon Request
    │
    ▼
Stack Buffer Overflow
    │
    ▼
Memory Corruption
    │
    ▼
Arbitrary Code Execution
    │
    ▼
Domain Controller Compromise

⚡ Cenário de Ataque

Um atacante localizado na rede:

  1. Descobre um Controlador de Domínio vulnerável.
  2. Envia um pacote Netlogon especialmente criado.
  3. Desencadeia corrupção de memória.
  4. Obtém execução arbitrária de código.
  5. Obtém controle do Controlador de Domínio.
  6. Potencialmente compromete todo o ambiente do Active Directory.

🧠 Por que Isso Importa

O Netlogon é um dos serviços mais críticos em ambientes Active Directory.

A exploração bem-sucedida poderia permitir:

  • Assunção do domínio
  • Roubo de credenciais
  • Movimentação lateral
  • Mecanismos de persistência
  • Implantação de ransomware
  • Manipulação do Active Directory

📊 Avaliação de Risco

CategoriaClassificação
Complexidade de ExploraçãoBaixa
Complexidade de AtaqueBaixa
AutenticaçãoNão Necessária
Interação do UsuárioNenhuma
Impacto na ConfidencialidadeAlto
Impacto na IntegridadeAlto
Impacto na DisponibilidadeAlto

🛡️ Oportunidades de Detecção

Monitorar

Unexpected Netlogon crashes
Netlogon service restarts
Authentication anomalies
Suspicious domain controller traffic
Unexpected privilege escalation

Fontes de Log

  • Windows Event Logs
  • Netlogon Logs
  • Defender for Endpoint
  • Sysmon
  • Plataformas SIEM

🔍 Indicadores de Comprometimento

Repeated Netlogon requests

Unexpected service crashes

Abnormal Domain Controller behavior

Unknown processes spawned by lsass.exe

Unusual authentication activity

Lateral movement patterns

🛠️ Mitigação

Ações Imediatas

  • Aplicar atualizações de segurança da Microsoft
  • Corrigir todos os Controladores de Domínio
  • Restringir exposição desnecessária do Netlogon
  • Revisar logs de autenticação
  • Monitorar falhas de serviço
  • Habilitar visibilidade do EDR
  • Validar integridade do Active Directory

📈 Detalhamento de Severidade

CVSS 9.8/10

████████████████████ 100%

CRITICAL

🏢 Ambientes Afetados

Potencialmente afetados:

  • Controladores de Domínio do Windows Server
  • Ambientes do Active Directory
  • Redes Corporativas
  • Implantações de Identidade Híbrida

🚨 Resumo Executivo

CVE-2026-41089 é uma vulnerabilidade crítica de Execução Remota de Código no Windows Netlogon que permite que atacantes não autenticados executem código arbitrário remotamente contra controladores de domínio vulneráveis. Devido à sua baixa complexidade de ataque e alto impacto, as organizações devem priorizar os esforços de correção e monitoramento imediatamente.


📚 Referências

  • Microsoft Security Updates
  • Microsoft MSRC
  • NIST National Vulnerability Database
  • Zero Day Initiative (ZDI)

⭐ Mantenha-se Seguro. Corrija Cedo. Monitore Continuamente.

CVE-2026-41089

Feito com ❤️ para a Comunidade de Cibersegurança

Baixar ferramenta