Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2026-33825
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-33825

CVE-2026-33825

CVE-2026-33825

Ver Repositório
4524há 6 mesesAinda não revisado
Compartilhar

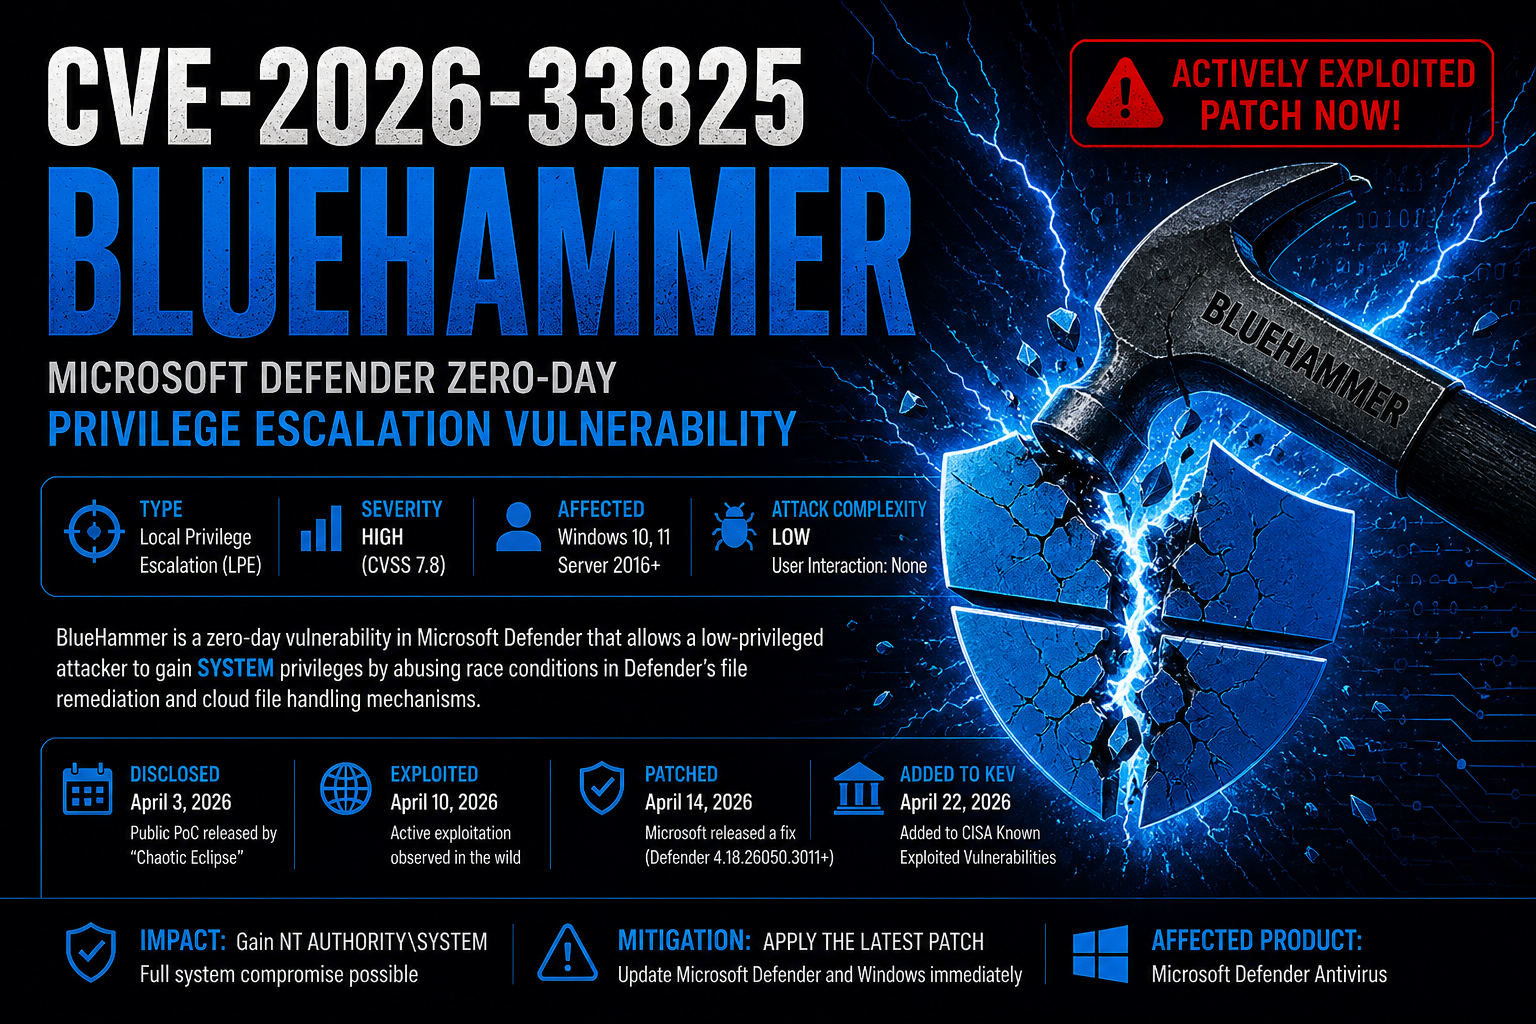
🔵 CVE-2026-33825 — “BlueHammer” 🔵

Imagem do ChatGPT em 18 de maio de 2026, 01_04_48 PM

Escalada de Privilégio Local do Microsoft Defender (LPE)


BlueHammer é uma vulnerabilidade de Escalada de Privilégio Local de alta gravidade que afeta componentes do Microsoft Defender em sistemas Windows.
A falha permite que um atacante com privilégios baixos escale privilégios para NT AUTHORITY\SYSTEM abusando de condições de corrida no sistema de arquivos e operações privilegiadas do Defender.


📌 Visão Geral

CampoValor
CVECVE-2026-33825
ApelidoBlueHammer
GravidadeAlta
CVSS~7.8
TipoEscalada de Privilégio Local
AfetadosWindows 10 / 11 / Server
ComponenteMicrosoft Defender
ExploraçãoPoC Pública Reportada
Privilégio NecessárioBaixo
ImpactoEscalada de Privilégio SYSTEM

🧠 O que é BlueHammer?

BlueHammer é uma vulnerabilidade de condição de corrida TOCTOU (Time-of-Check to Time-of-Use) dentro de operações privilegiadas do Microsoft Defender.

A vulnerabilidade supostamente abusa:

  • links simbólicos NTFS
  • pontos de reanálise
  • bloqueios oportunísticos (Oplocks)
  • fluxos de trabalho de remediação/atualização do Defender
  • manipulação privilegiada de arquivos

O exploit manipula o Defender para realizar operações privilegiadas no sistema de arquivos em alvos controlados pelo atacante.


⚠️ Impacto

A exploração bem-sucedida pode permitir que atacantes:

exploit
  • Obter NT AUTHORITY\SYSTEM
  • Extrair credenciais
  • Acessar hives SAM/SYSTEM
  • Desabilitar produtos de segurança
  • Estabelecer persistência
  • Implantar ransomware
  • Mover-se lateralmente em ambientes corporativos

🏗️ Fluxo de Exploração de Alto Nível

Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM

🔍 Conceitos Técnicos

⏱️ Condição de Corrida TOCTOU

BlueHammer abusa da lacuna entre:

Time of Check
        ↓
Time of Use

O Defender valida um arquivo/caminho, mas antes que a operação privilegiada seja concluída, o atacante troca o alvo.


🔗 Pontos de Reanálise NTFS e Links Simbólicos

Atacantes supostamente usam:

  • junctions
  • symlinks
  • links do gerenciador de objetos

para redirecionar operações privilegiadas do Defender.

Exemplo conceitualmente:

Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file

🧊 Bloqueios Oportunísticos (Oplocks)

Oplocks ajudam atacantes a congelar operações de arquivo temporariamente:

Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges

Isso aumenta a confiabilidade da condição de corrida.


🖥️ Componentes Afetados

Supostamente impactados:

  • MsMpEng.exe
  • MpSigStub.exe
  • Pipeline de remediação do Defender
  • Fluxos de trabalho de atualização do Defender

🧨 Por Que Isso Importa

Software de segurança:

  • é executado com privilégios elevados,
  • interage com arquivos não confiáveis,
  • realiza remediação automática.

Isso torna as vulnerabilidades de corrida no sistema de arquivos extremamente perigosas.

BlueHammer demonstrou que:

o próprio software defensivo pode se tornar o vetor de escalada de privilégios.


🛡️ Mitigação

Ações Recomendadas

✅ Atualizar o Microsoft Defender

Instale as atualizações mais recentes da plataforma do Defender.

✅ Aplicar Atualizações de Segurança do Windows

Certifique-se de que todas as atualizações da Patch Tuesday estejam instaladas.

✅ Monitorar Atividades Suspeitas

Procure por:

  • shells SYSTEM inesperadas,
  • Defender interagindo com caminhos incomuns,
  • atividade anormal do VSS,
  • criação suspeita de symlinks.

✅ Restringir Execução Local

Limite a execução para usuários e aplicações não confiáveis.


🧪 Indicadores de Exploração

Possíveis indicadores podem incluir:

Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns

🔬 Vulnerabilidades Relacionadas

VulnerabilidadeDescrição
PrintNightmareRCE/LPE do Spooler de Impressão do Windows
HiveNightmareVulnerabilidade de exposição do SAM
RedSunTécnica de exploração relacionada ao Defender
unDefendFamília de técnicas de abuso do Defender

📚 Conceitos-Chave

ConceitoDescrição
LPEEscalada de Privilégio Local
TOCTOUFalha de tempo-de-verificação vs tempo-de-uso
OplocksSincronização de operações do sistema de arquivos
Pontos de ReanáliseRecurso de redirecionamento do sistema de arquivos
SYSTEMPrivilégio local mais alto do Windows

⚖️ Aviso Legal

Este repositório/documentação é fornecido para:

  • fins educacionais,
  • pesquisa defensiva de segurança,
  • conscientização sobre vulnerabilidades.

Não use estas informações para atividades não autorizadas.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →