
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-31635 — CVE-2026-31635 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-31635
Escalada de PrivilégiosExploraçãoCTFAprendizado e EducaçãoExploração de Binários
GitHub0xblackash/cve-2026-31635

CVE-2026-31635

CVE-2026-31635

Ver Repositório
5217há 6 mesesAinda não revisado
Compartilhar

🩸 CVE-2026-31635 – DirtyDecrypt

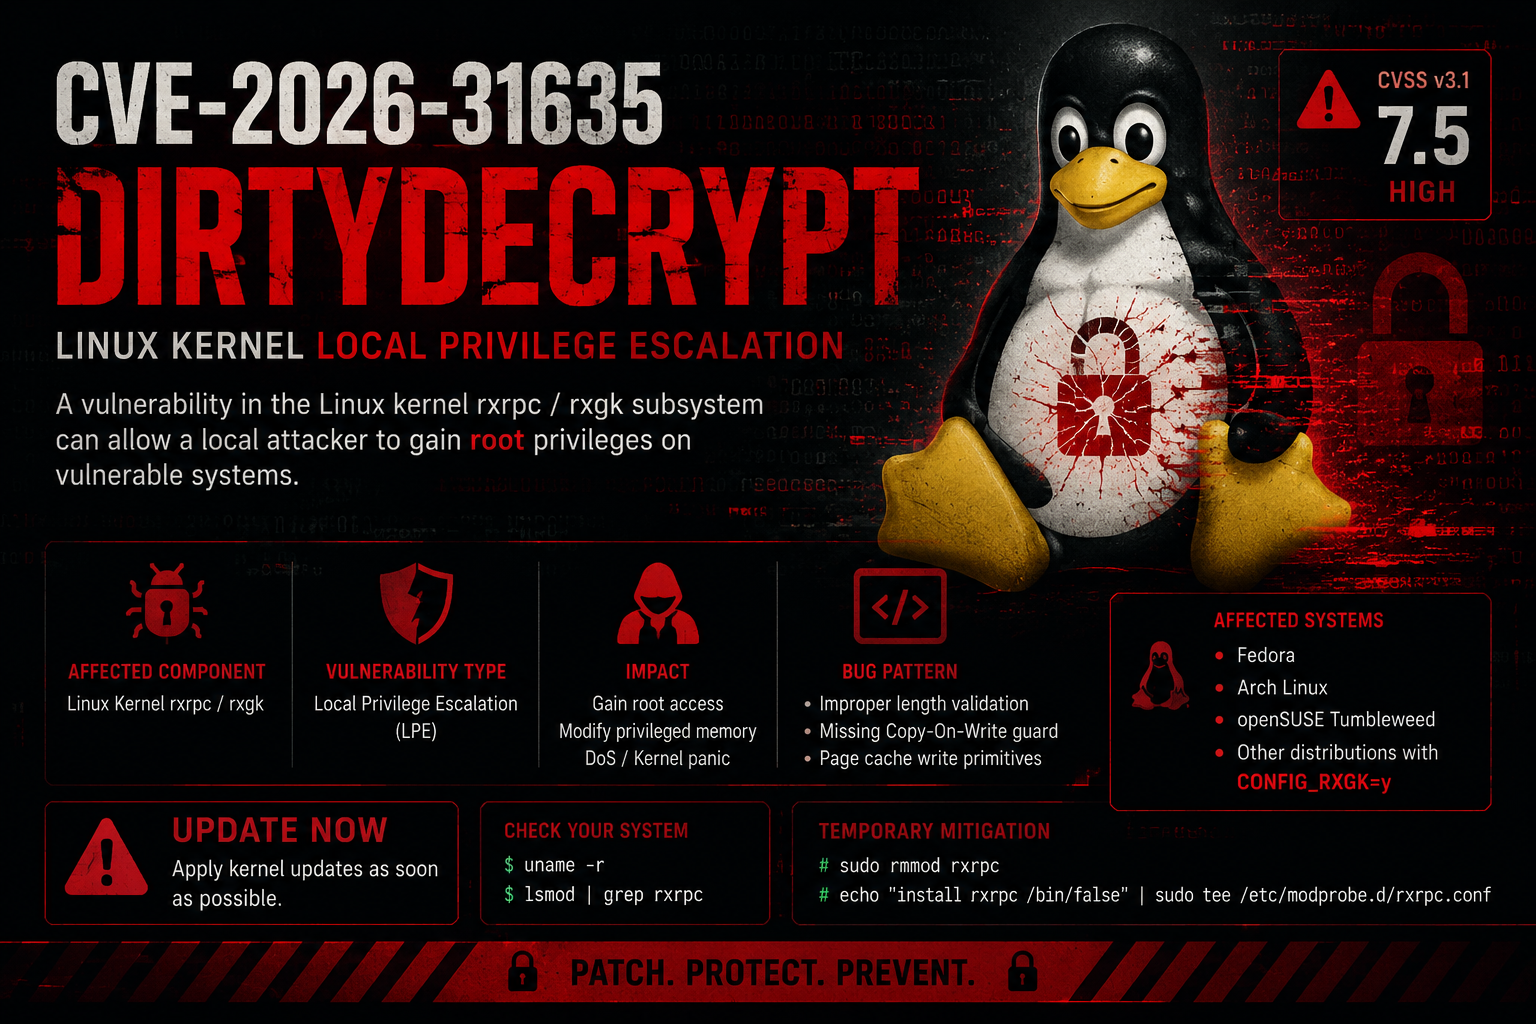
Imagem do ChatGPT em 19 de maio de 2026, 22:51:03

Escalação Local de Privilégio no Kernel Linux via Corrupção de Cache de Páginas RXGK

Version Severity Exploit

"DirtyDecrypt" — Parte da família de exploits "Dirty" de 2026


📖 Visão Geral

DirtyDecrypt (CVE-2026-31635) é uma vulnerabilidade de escalação local de privilégio no subsistema rxrpc do kernel Linux (especificamente no componente rxgk).

Ele abusa de uma verificação ausente de Copy-on-Write (COW) durante a descriptografia AES-CBC, permitindo que um usuário não privilegiado corrompa o cache de páginas e realize escritas arbitrárias em arquivos, levando ao acesso root.


✨ Recursos

  • ✅ Código C limpo e bem comentado
  • ✅ Suporte a namespace de Usuário + Rede
  • ✅ Primitiva confiável de escrita no cache de páginas
  • ✅ Visa /etc/passwd (senha root em branco)
  • ✅ Fácil de modificar para binários SUID ou outros alvos
  • ✅ Suporte a compilação estática

🛠️ Sistemas Afetados

  • Kernels vulneráveis: 6.10 ~ 6.13 (com CONFIG_RXGK=y)
  • Distribuições comuns: Fedora, Arch Linux, openSUSE Tumbleweed, kernels personalizados
  • Não vulneráveis: Kernels anteriores a ~6.10 ou aqueles com CONFIG_RXGK=n

📋 Requisitos

  • Kernel Linux com CONFIG_RXGK ativado
  • Acesso de usuário local não privilegiado
  • Suporte a sockets AF_RXRPC
  • Utilitário keyctl (para chaves rxrpc)

🚀 Compilação

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 Uso

sudo ./DirtyDecrypt

Saída bem-sucedida esperada:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 Estrutura do Repositório

DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log

🔬 Como Funciona (Técnico)

  1. Entra no namespace de Usuário + Rede
  2. Adiciona chave RXGK ao keyring
  3. Usa sockets AF_RXRPC + splice() para forçar páginas do cache de páginas no caminho de descriptografia RXGK
  4. Dispara descriptografia AES-CBC in-place sem skb_cow_data()
  5. Corrompe o arquivo alvo (/etc/passwd) byte por byte usando técnica de janela deslizante
  6. Limpa a senha root → gera shell root

⚠️ Aviso Legal

Este exploit é apenas para testes de segurança educacionais e autorizados.
O uso não autorizado em sistemas que você não possui é ilegal.


📜 Créditos e Autor

  • Autor do Exploit: Ashraf Zaryouh "0xBlackash"
  • Descoberta Original: Pesquisadores de segurança (2026)
  • Versão PoC: v2.1 (maio de 2026)

⭐ Dê uma estrela neste repositório se te ajudou!

Feito com ❤️ para a comunidade de pesquisa

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →