
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2026-31402
Forensia de MemóriaAnálise de VulnerabilidadesExploraçãoPapers e PesquisaAprendizado e EducaçãoExploração de Binários
GitHub0xblackash/cve-2026-31402

CVE-2026-31402

CVE-2026-31402

Ver Repositório
37há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🛡️ CVE-2026-31402 – Estouro de heap no cache de replay LOCK do NFSv4

Alerta de vulnerabilidade cibernética no NFS do Linux

Vulnerability Linux Kernel Severity

CVE-2026-31402: Bug do NFS Linux oculto por 23 anos


📌 Visão Geral

CVE-2026-31402 é uma vulnerabilidade de estouro de heap no cache de replay LOCK do NFSv4.0 do kernel Linux. Ela surge devido ao tratamento inadequado de respostas maiores que o tamanho fixo do buffer, podendo levar à corrupção de memória.


🛠 Componente Afetado

  • Componente: Cache de replay LOCK do NFSv4
  • Sistemas Afetados: Kernel Linux com suporte a servidor NFS
  • Tipo de Vulnerabilidade: Estouro de heap / Corrupção de memória

⚠️ Descrição

A vulnerabilidade ocorre porque o cache de replay do NFSv4 armazena respostas em um buffer de tamanho fixo de 112 bytes. Certas respostas de erro de bloqueio (lock) do NFSv4 podem exceder esse tamanho (até 1024 bytes). Quando isso acontece, os dados extras transbordam para o heap, o que pode derrubar o servidor ou corromper a memória.

Vetor de Ataque:

  • Clientes NFS remotos podem acionar isso enviando solicitações de bloqueio conflitantes com campos de proprietário excessivamente grandes.
  • Nenhuma autenticação é necessária se o atacante conseguir alcançar o servidor NFS.

Impacto:

  • Corrupção da memória do heap
  • Possíveis falhas (crash) do servidor
  • Risco limitado de execução remota de código (atualmente teórico)

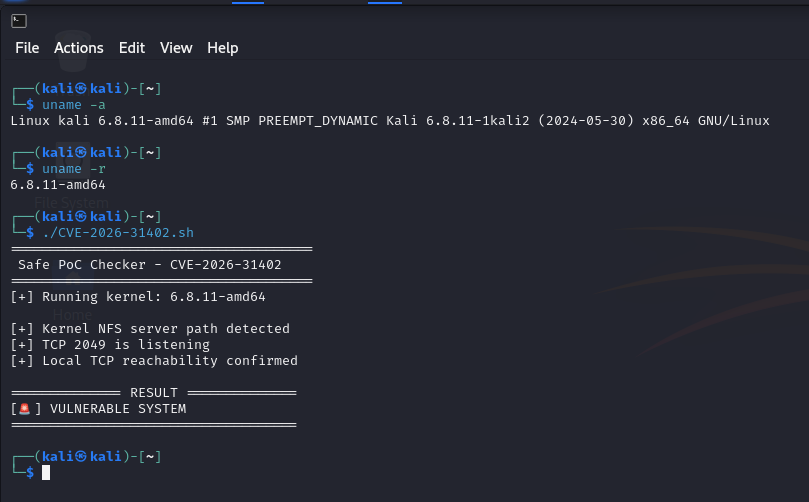
Screenshot

cve-2026-31402

🛡 Mitigação

  • Aplique as atualizações mais recentes do kernel Linux da sua distribuição.
  • Considere restringir o acesso NFS apenas a redes confiáveis.
  • Monitore os logs do NFS em busca de solicitações de bloqueio incomuns.

📖 Referências

  • CVE Details
  • The Hacker Wire
  • Patch do Kernel Linux

🌟 Resumo

O CVE-2026-31402 destaca a importância de verificações de tamanho de buffer em serviços expostos à rede. Mantenha os sistemas atualizados e monitore os servidores NFS em busca de comportamentos incomuns.


Gerado com ❤️ para conscientização em cibersegurança.

Baixar ferramenta