📌 Visão Geral
- CVE ID: CVE-2026-25049
- Software Afetado: n8n
- Severidade: Crítica
- Categoria: Controle de Acesso Incorreto / Divulgação de Informações
Esta vulnerabilidade permite acesso não autenticado a dados de configuração internos por meio de um endpoint da API REST em determinadas implantações do n8n.
🧭 Índice
🔍 Detalhes Técnicos
Em configurações vulneráveis, o seguinte endpoint é acessível sem autenticação:
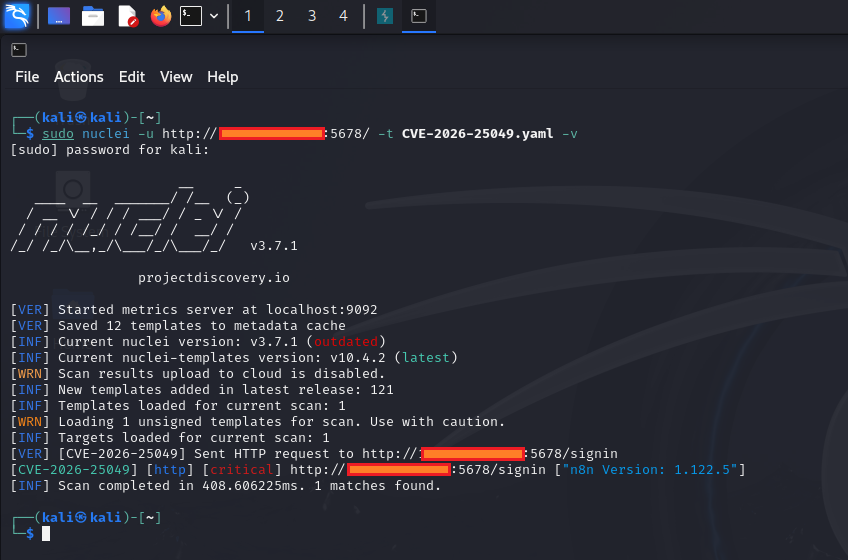
GET /rest/settings
📤 Dados Expostos Podem Incluir
- 🔐 Método de autenticação (ex.: login por e-mail)
- 🌐 Modo da instância (ex.:
public)
- ⚙️ Feature flags e configurações de runtime
- 🧩 Metadados de configuração do aplicativo
Em condições normais, esse endpoint deve ser restrito a usuários autenticados, mas configurações incorretas ou versões vulneráveis podem expô-lo publicamente.
⚠️ Impacto
Embora não leve diretamente ao comprometimento total do sistema, esta vulnerabilidade pode:
- 📡 Vazar detalhes sensíveis de configuração
- 🧠 Permitir o fingerprinting do alvo
- 🔗 Facilitar o encadeamento de ataques com outras vulnerabilidades
- 🎯 Reduzir a complexidade de ataques adicionais
💡 Mesmo uma divulgação limitada de informações pode enfraquecer significativamente a postura geral de segurança.
📦 Versões Afetadas
- Confirmado em:
n8n v1.123.5
- Outras versões podem ser afetadas dependendo da configuração
⚠️ Sempre verifique os avisos oficiais e os changelogs.
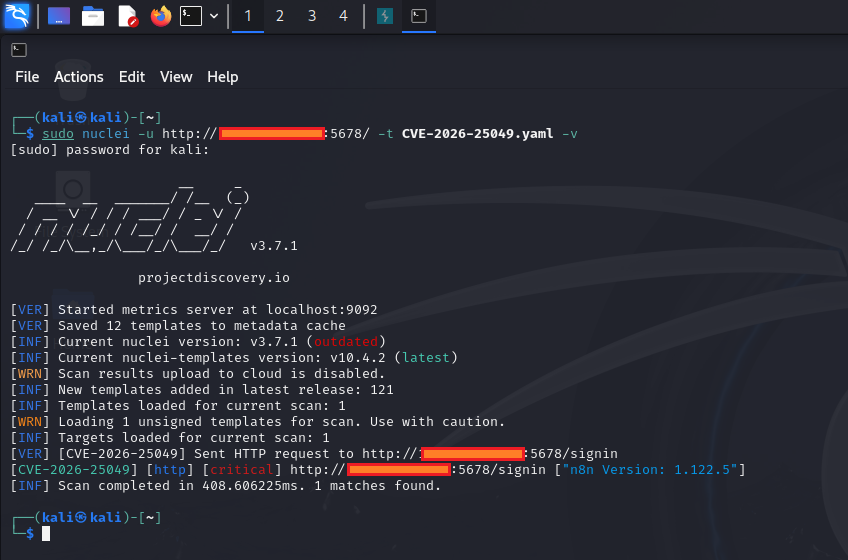
✅ Verificação (Alto Nível)
Para verificar a vulnerabilidade:
-
Envie uma solicitação para:
/rest/settings
-
Observe o comportamento da resposta.
✔️ Comportamento Esperado (Seguro)
401 Unauthorized- Autenticação necessária
❌ Comportamento Vulnerável
200 OK- Resposta JSON contendo dados de configuração
🛡️ Mitigação
Para proteger sua instância do n8n:
- 🔄 Atualize para a versão corrigida mais recente
- 🔒 Restrinja o acesso à porta
5678 (VPN, firewall, lista de permissões de IP)
- 🚫 Evite expor o n8n diretamente à internet pública
- 🔑 Imponha mecanismos de autenticação adequados
- 🧱 Coloque atrás de um proxy reverso com controles de acesso
🧠 Notas de Segurança
- A exposição geralmente depende da configuração de implantação
- Instâncias em execução no modo público têm maior probabilidade de serem afetadas
- Comum em ambientes auto-hospedados mal configurados
- Deve ser tratada como parte de uma superfície de ataque maior
📊 Resumo de Riscos
| Fator | Avaliação |
|---|
| Complexidade do Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Nenhuma |
| Escopo do Impacto | Parcial (Vazamento de Informações) |
| Explorabilidade | Alta (se exposto) |
📎 Aviso Legal
⚠️ Este projeto destina-se a fins educacionais e a testes de segurança autorizados.
Não teste nem escaneie sistemas sem permissão explícita.
⭐ Contribuição e Uso
Se você achar útil:
- ⭐ Dê uma estrela no repositório
- 🛠️ Use com responsabilidade em laboratórios ou engajamentos autorizados
- 📢 Compartilhe o conhecimento de forma ética
 0xblackash/cve-2026-25049