 0xblackash/cve-2026-23111
CVE-2026-23111

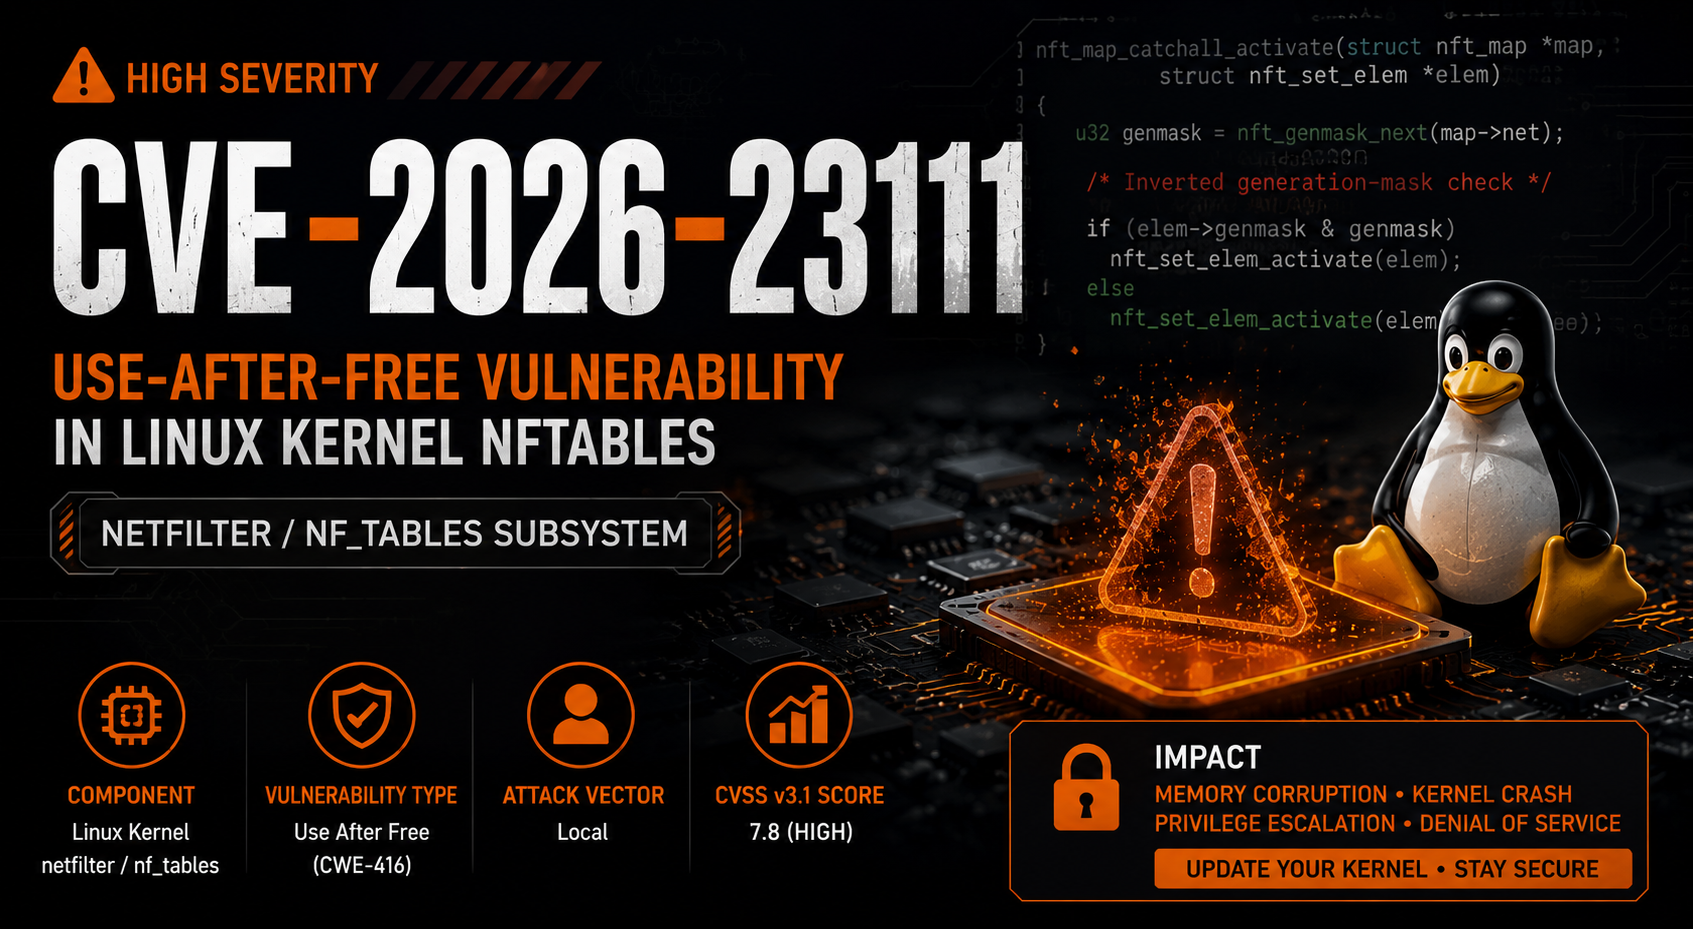


CVE-2026-23111 é uma vulnerabilidade de Use-After-Free (UAF) de alta gravidade que afeta o subsistema netfilter/nf_tables do kernel Linux.
A falha se origina do tratamento incorreto de elementos de mapa catch-all durante operações de rollback de transações do nftables, resultando em um problema de segurança de memória que pode permitir que atacantes locais acionem corrupção de memória do kernel.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-23111 |
| Gravidade | Alta |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Tipo de Vulnerabilidade | Use After Free |
| Vetor de Ataque | Local |
| Privilégios Necessários | Baixa |
| Interação do Usuário | Nenhuma |
| Componente | netfilter / nf_tables |
| Complexidade de Exploração | Baixa |
A vulnerabilidade existe em:
net/netfilter/
            └── nf_tables
Durante o rollback de uma transação com falha, a função:
nft_map_catchall_activate()
contém uma lógica de validação de máscara de geração invertida.
Isso faz com que o kernel reative incorretamente elementos de mapa catch-all, resultando potencialmente em referências à memória que já foi liberada.
As consequências incluem:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Exposição potencial de memória do kernel.
🔴 High
A corrupção de memória pode permitir a modificação de estruturas do kernel.
🔴 High
Panic no kernel e falhas do sistema são possíveis.
🔴 High
Atacantes locais podem explorar a falha para obter privilégios elevados.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Monitore sistemas para:
Logs úteis:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Verifique a versão do kernel:
uname -r
Verifique o nftables:
nft list ruleset
| Categoria | Risco |
|---|---|
| Explorabilidade | 🟠 Médio |
| Escalada de Privilégios | 🔴 Alto |
| Negação de Serviço | 🔴 Alto |
| Corrupção de Memória | 🔴 Alto |
| Exploração Remota | 🟢 Não |
| Exploração Local | 🔴 Sim |
| Evento | Status |
|---|---|
| Vulnerabilidade Descoberta | ✅ |
| CVE Atribuído | ✅ |
| Divulgação Pública | ✅ |
| Correção do Kernel Lançada | ✅ |
| Avisos do Fornecedor Publicados | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 demonstra como erros de lógica sutis no gerenciamento de memória do kernel podem levar a sérias consequências de segurança.
⭐ Dê uma estrela neste repositório se achou útil.







