
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-22241 — CVE-2026-22241 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-22241
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebPapers e PesquisaAprendizado e Educação
GitHub0xblackash/cve-2026-22241

CVE-2026-22241

CVE-2026-22241

Ver Repositório
131há 7 mesesAinda não revisado
Compartilhar

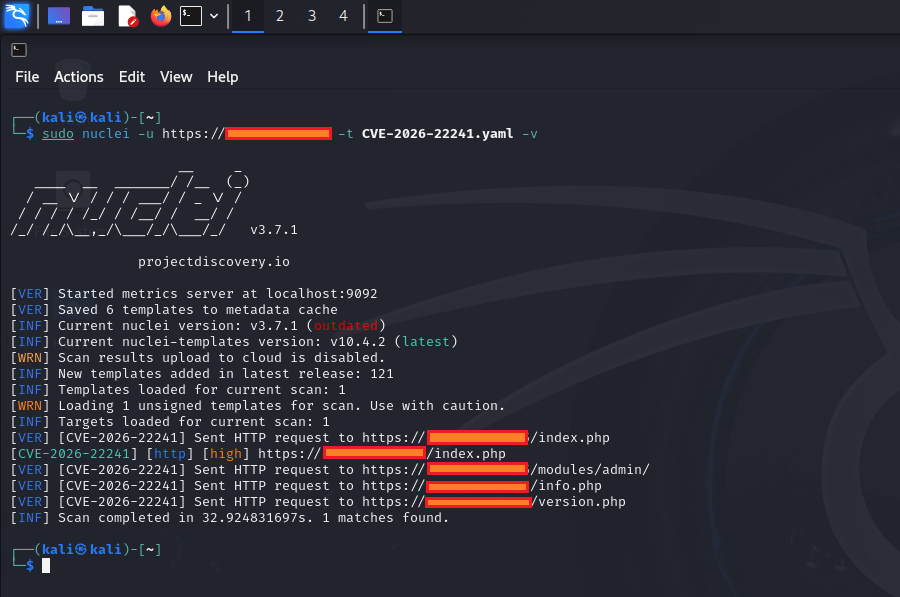
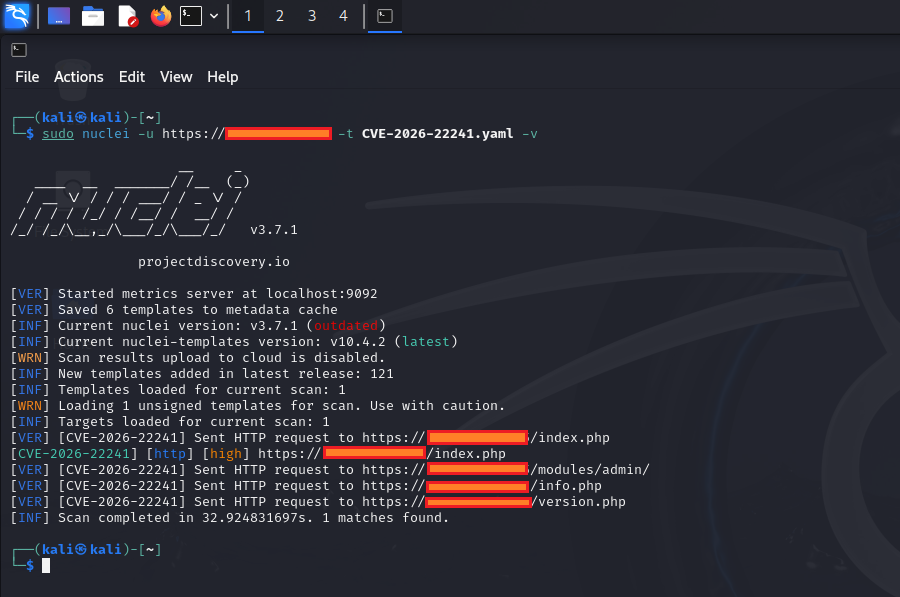
🚨 CVE-2026-22241 - Importação de Tema do Open eClass com Execução Remota de Código

1768551798083
Severity Affected

📌 Resumo da Vulnerabilidade

Open eClass (também conhecido como GUnet eClass), um sistema de gestão de aprendizagem (LMS) open-source amplamente utilizado, contém uma vulnerabilidade crítica de Upload de Arquivo Irrestrito no recurso de Importação de Tema.

Um administrador autenticado pode fazer upload de um arquivo ZIP malicioso, levando à Execução Remota de Código (RCE) no servidor.


⚠️ Versões Afetadas

VersãoStatus
Open eClass < 4.2Vulnerável
Open eClass ≥ 4.2Corrigido

🛠️ Detalhes da Vulnerabilidade

  • ID do CVE: CVE-2026-22241
  • Severidade: Alta (CVSS 7.3)
  • Tipo: Upload de Arquivo Irrestrito (CWE-434)
  • Vetor de Ataque: Funcionalidade de Importação de Tema no painel de administração
  • Privilégio Necessário: Conta de administrador
  • Impacto: Execução Remota de Código (RCE)
CVE-2026-22241

🔍 Causa Raiz

A vulnerabilidade existe devido à validação e sanitização insuficientes de arquivos ZIP enviados durante o processo de importação de tema. Arquivos maliciosos (como webshells PHP) podem ser escritos no diretório acessível via web.


🛡️ Mitigação e Correção

  • Atualize imediatamente para Open eClass 4.2 ou superior.
  • Desative o recurso de Importação de Tema se não for necessário.
  • Restrinja o acesso administrativo e implemente validação rigorosa de upload de arquivos.
  • Monitore os logs do servidor em busca de atividades suspeitas de upload de tema.

📚 Referências

  • Comunicado Oficial de Segurança
  • Entrada NVD
  • Análise TwelveSec

⚠️ Aviso Legal

Este repositório é destinado apenas para fins educacionais e de pesquisa.
As informações fornecidas são para ajudar pesquisadores de segurança e administradores de sistemas a entender e corrigir a vulnerabilidade.

A exploração não autorizada contra sistemas que você não possui é ilegal.


Feito para Conscientização e Pesquisa em Segurança

⭐ Se isso ajudou você, por favor, dê uma estrela ao repositório!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →