
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-20131 — CVE-2026-20131 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-20131
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHub0xblackash/cve-2026-20131

CVE-2026-20131

CVE-2026-20131

Ver Repositório
36há 6 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

🚨 CVE-2026-20131 | Cisco FMC RCE Crítico

Imagem do ChatGPT 10 de maio de 2026, 03_09_44 PM

Execução Remota de Código Não Autenticada no Cisco Secure Firewall Management Center

Severity CVSS Exploited Type Python

📌 Visão Geral

Uma vulnerabilidade crítica de desserialização Java pré-autenticação que permite que atacantes remotos obtenham execução de código em nível de root em dispositivos Cisco FMC.


Informações-Chave

AtributoDetalhes
GravidadeCrítica
Pontuação CVSS10.0
Tipo de VulnerabilidadeDesserialização Java
Explorada em Ambiente RealSim (Campanhas de ransomware)
Patch DisponívelSim

✨ Verificador Seguro de Vulnerabilidades

Uma ferramenta de detecção bonita, segura e confiável para CVE-2026-20131.
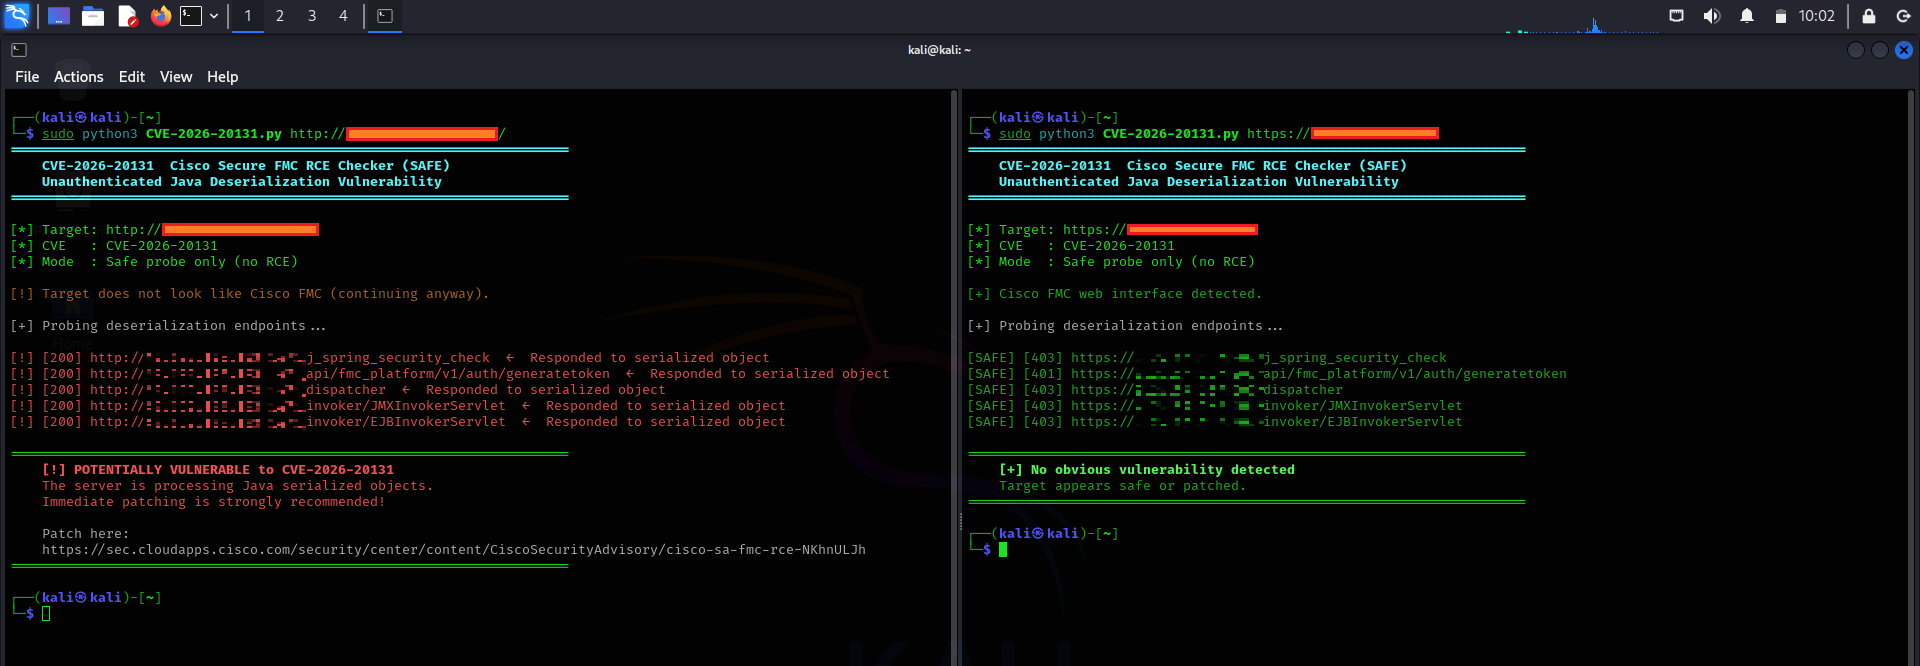
📸 Demonstração

CVE-2026-20131

Recursos

  • Saída de terminal moderna com código de cores
  • Fingerprinting inteligente do FMC (reduz falsos positivos)
  • Fallback automático de HTTP → HTTPS
  • Detecção de banner de versão
  • Design limpo e profissional

Instalação e Uso

git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com

🛡️ Mitigação e Aplicação de Patches

🚨 Ação Imediata Necessária

Correção Oficial: Atualize para a versão corrigida mais recente do Cisco Secure Firewall Management Center.

Cisco Security Advisory →


📋 Versões Afetadas

  • Cisco FMC 6.4.x → 10.0.x (consulte o advisory para builds exatas)
  • Cisco Security Cloud Control (SCC) - Corrigido via manutenção

⚠️ Aviso Legal

Este repositório é apenas para fins educacionais e de testes de segurança autorizados.

A varredura ou exploração não autorizada de sistemas sem permissão explícita é ilegal.


Feito com ❤️ para a Comunidade de Cibersegurança

Deixe uma ⭐ se você achar isso útil!

Baixar ferramenta