
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-10520 — CVE-2026-10520 | Kitploit
Ferramentas/GitHubGitHub/0xblackash/cve-2026-10520
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHub0xblackash/cve-2026-10520

CVE-2026-10520

CVE-2026-10520

Ver Repositório
481há 5 mesesAinda não revisado
Compartilhar

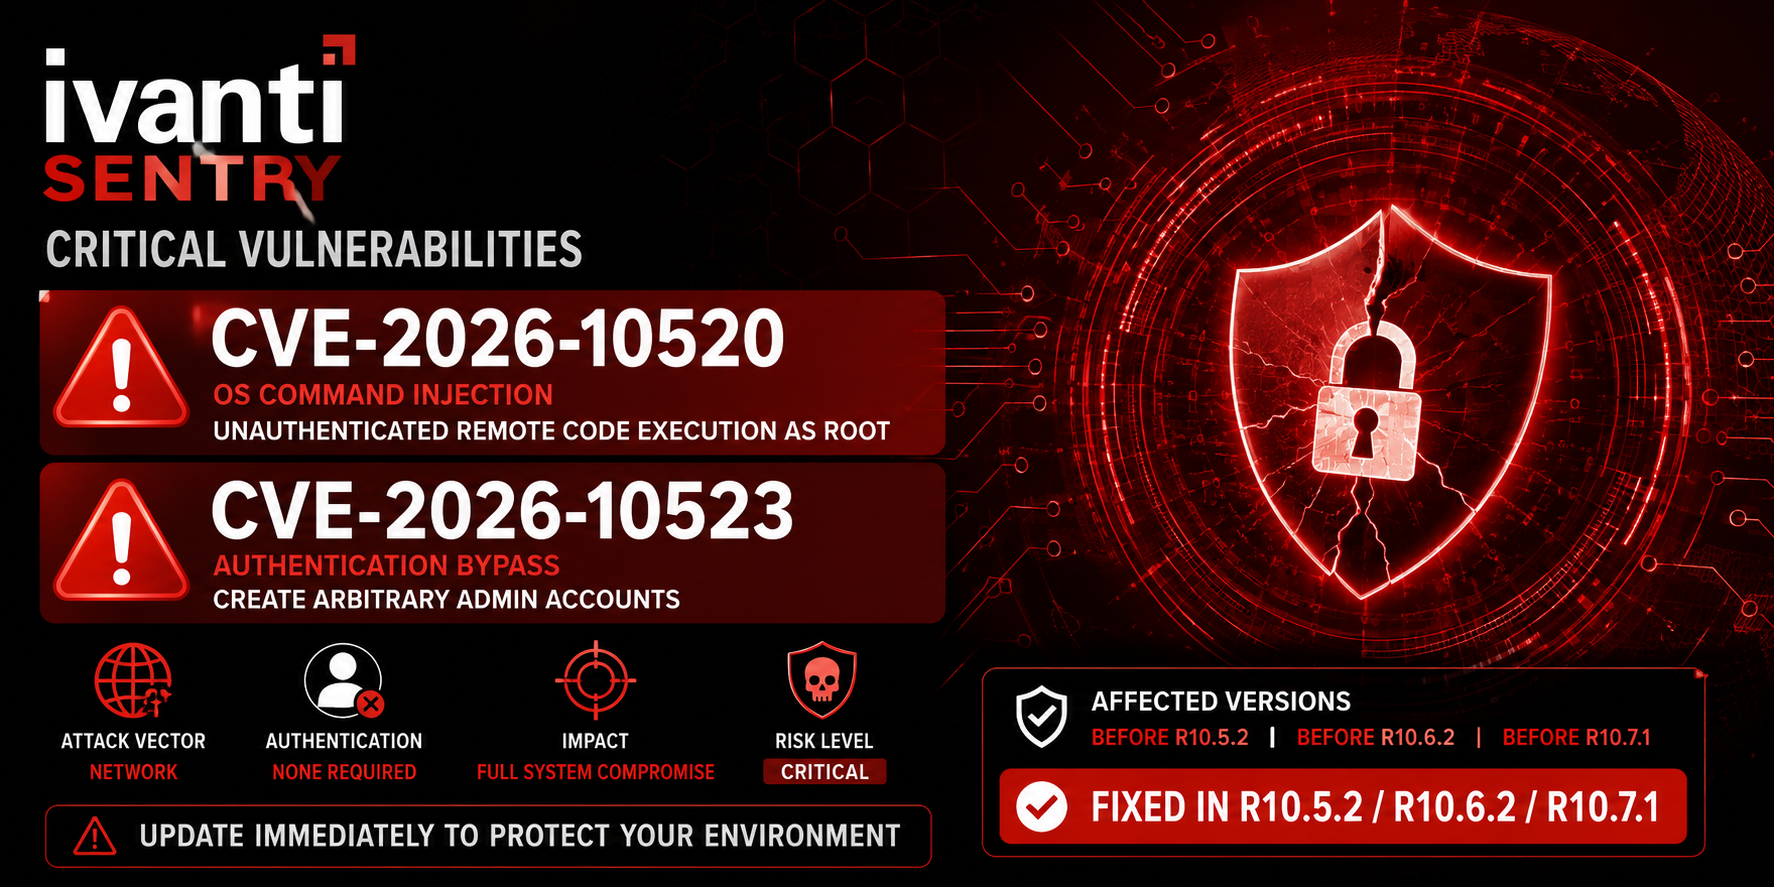
🎯 CVE-2026-10520 & CVE-2026-10523 - Ivanti Sentry

ChatGPT Image Jun 11, 2026, 11_19_12 AM

Ivanti Sentry Critical RCE

Execução Remota de Código sem Autenticação + Bypass de Autenticação

Autor: Ashraf Zaryouh "0xBlackash"

GitHub


📌 Visão Geral

Duas vulnerabilidades críticas afetando Ivanti Sentry (anteriormente MobileIron Sentry):

  • CVE-2026-10520 → CVSS 10.0 - Injeção de Comandos OS sem Autenticação (RCE como root)
  • CVE-2026-10523 → CVSS 9.9 - Bypass de Autenticação

Essas falhas permitem que atacantes não autenticados comprometam totalmente o sistema.


✨ Funcionalidades

  • ✅ PoC Limpo e Rápido
  • ✅ Pré-Autenticação (Sem necessidade de credenciais)
  • ✅ Execução de comandos em nível root
  • ✅ Formatação detalhada da saída
  • ✅ Suporte a proxy
  • ✅ Modo verboso
  • ✅ Interface de terminal bonita

🚀 Uso

python3 CVE-2026-10520.py --url <ALVO> --cmd <COMANDO>

Exemplos

# Uso básico
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "id"

# Modo verboso
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "whoami" -v

# Com proxy
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a" --proxy 127.0.0.1:8080

# Verificar kernel
python3 CVE-2026-10520.py --url https://target.com:8443 --cmd "uname -a"

📋 Opções

ArgumentoDescriçãoObrigatório
--urlURL alvo (ex.: https://target:8443)Sim
--cmdComando a executarSim
-v, --verboseAtivar saída verbosaNão
--proxyProxy HTTP (host:porta)Não

🛠️ Instalação

git clone https://github.com/0xBlackash/CVE-2026-10520.git
cd CVE-2026-10520
chmod +x CVE-2026-10520.py

📷 Exploração Bem-Sucedida

Quando vulnerável, você verá:


 ██████╗ ██╗  ██╗██████╗ ██╗      █████╗  ██████╗██╗  ██╗ █████╗ ███████╗██╗  ██╗
██╔═████╗╚██╗██╔╝██╔══██╗██║     ██╔══██╗██╔════╝██║ ██╔╝██╔══██╗██╔════╝██║  ██║
██║██╔██║ ╚███╔╝ ██████╔╝██║     ███████║██║     █████╔╝ ███████║███████╗███████║
████╔╝██║ ██╔██╗ ██╔══██╗██║     ██╔══██║██║     ██╔═██╗ ██╔══██║╚════██║██╔══██║
╚██████╔╝██╔╝ ██╗██████╔╝███████╗██║  ██║╚██████╗██║  ██╗██║  ██║███████║██║  ██║
 ╚═════╝ ╚═╝  ╚═╝╚═════╝ ╚══════╝╚═╝  ╚═╝ ╚═════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═╝  ╚═╝
  
          CVE-2026-10520 & CVE-2026-10523 PoC Exploit
          Ivanti Sentry Pre-Auth RCE + Auth Bypass
          
          Author: Ashraf Zaryouh "0xBlackash"
          GitHub: https://github.com/0xBlackash


[+] Target is VULNERABLE!
Command Output:
uid=0(root) gid=0(root) groups=0(root)

⚠️ Aviso Legal

Esta ferramenta é apenas para testes de segurança educacionais e autorizados.
O uso não autorizado contra sistemas que você não possui é ilegal.
O autor não assume nenhuma responsabilidade pelo uso indevido.


🔧 Versões Afetadas

  • Ivanti Sentry antes das versões 10.5.2, 10.6.2, 10.7.1

Corrigido em: 10.5.2 / 10.6.2 / 10.7.1


📜 Referências

  • Comunicado Oficial da Ivanti
  • Pesquisa Original do watchTowr Labs
  • Entradas NVD: CVE-2026-10520, CVE-2026-10523

Feito com ❤️ por Ashraf Zaryouh "0xBlackash"

Dê uma estrela no repositório se achou útil! ⭐

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →