

wazuh v4.14.10-rc1
Plataforma XDR e SIEM de código aberto para detecção de ameaças, análise de logs, monitoramento de integridade de arquivos, avaliação de vulnerabilidades e gerenciamento de conformidade em endpoints e cargas de trabalho na nuvem.
Wazuh



O Wazuh é uma plataforma gratuita e de código aberto usada para prevenção, detecção e resposta a ameaças. É capaz de proteger cargas de trabalho em ambientes locais, virtualizados, conteinerizados e baseados em nuvem.
A solução Wazuh consiste em um agente de segurança de endpoint, implantado nos sistemas monitorados, e um servidor de gerenciamento, que coleta e analisa os dados reunidos pelos agentes. Além disso, o Wazuh é totalmente integrado ao Wazuh Indexer, fornecendo um mecanismo de busca e uma ferramenta de visualização de dados que permite aos usuários navegar por seus alertas de segurança.
Recursos do Wazuh
Uma breve apresentação de alguns dos casos de uso mais comuns da solução Wazuh.
Detecção de intrusão
Os agentes do Wazuh verificam os sistemas monitorados em busca de malware, rootkits e anomalias suspeitas. Eles podem detectar arquivos ocultos, processos camuflados ou listeners de rede não registrados, bem como inconsistências nas respostas de chamadas de sistema.
Além dos recursos dos agentes, o componente servidor usa uma abordagem baseada em assinaturas para detecção de intrusão, utilizando seu mecanismo de expressões regulares para analisar os dados de log coletados e procurar indicadores de comprometimento.
Análise de dados de log
Os agentes do Wazuh leem logs do sistema operacional e de aplicações, e os encaminham de forma segura para um gerenciador central para análise baseada em regras e armazenamento. Quando nenhum agente é implantado, o servidor também pode receber dados via syslog de dispositivos de rede ou aplicações.
As regras do Wazuh ajudam a mantê-lo ciente de erros de aplicações ou do sistema, configurações incorretas, atividades maliciosas tentadas e/ou bem-sucedidas, violações de políticas e uma variedade de outras questões de segurança e operacionais.
Monitoramento de integridade de arquivos
O Wazuh monitora o sistema de arquivos, identificando alterações no conteúdo, permissões, propriedade e atributos de arquivos que você precisa acompanhar. Além disso, ele identifica nativamente os usuários e aplicações usados para criar ou modificar arquivos.
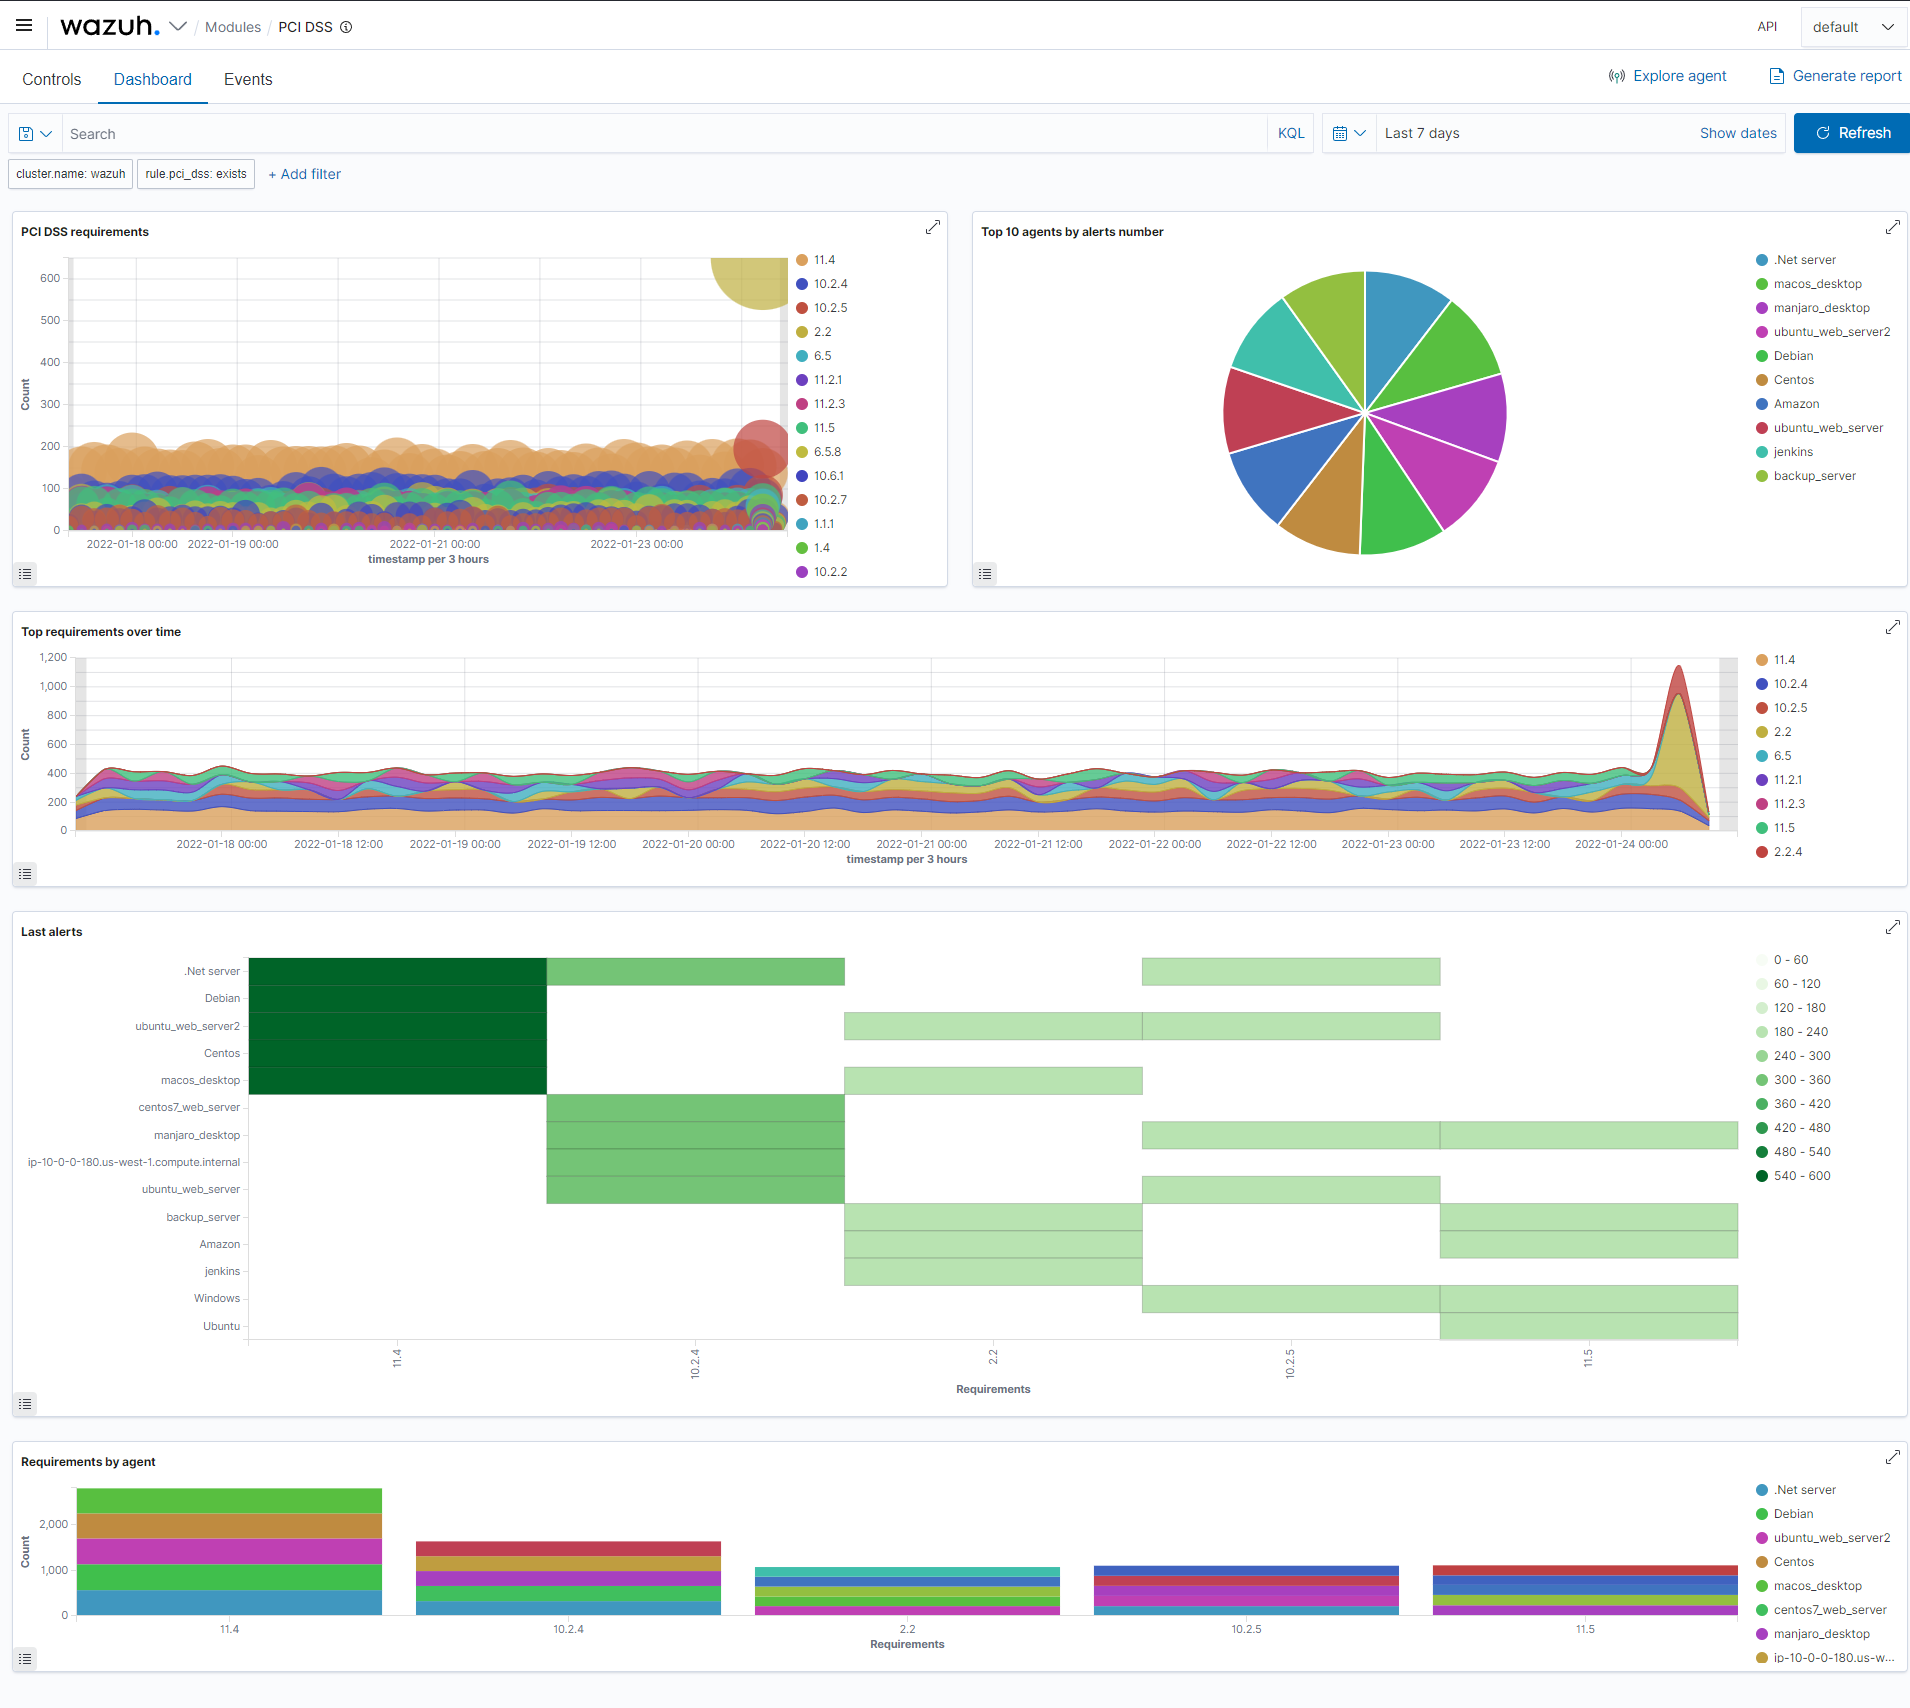
Os recursos de monitoramento de integridade de arquivos podem ser usados em combinação com threat intelligence para identificar ameaças ou hosts comprometidos. Além disso, vários padrões de conformidade regulatória, como o PCI DSS, exigem isso.
Detecção de vulnerabilidades
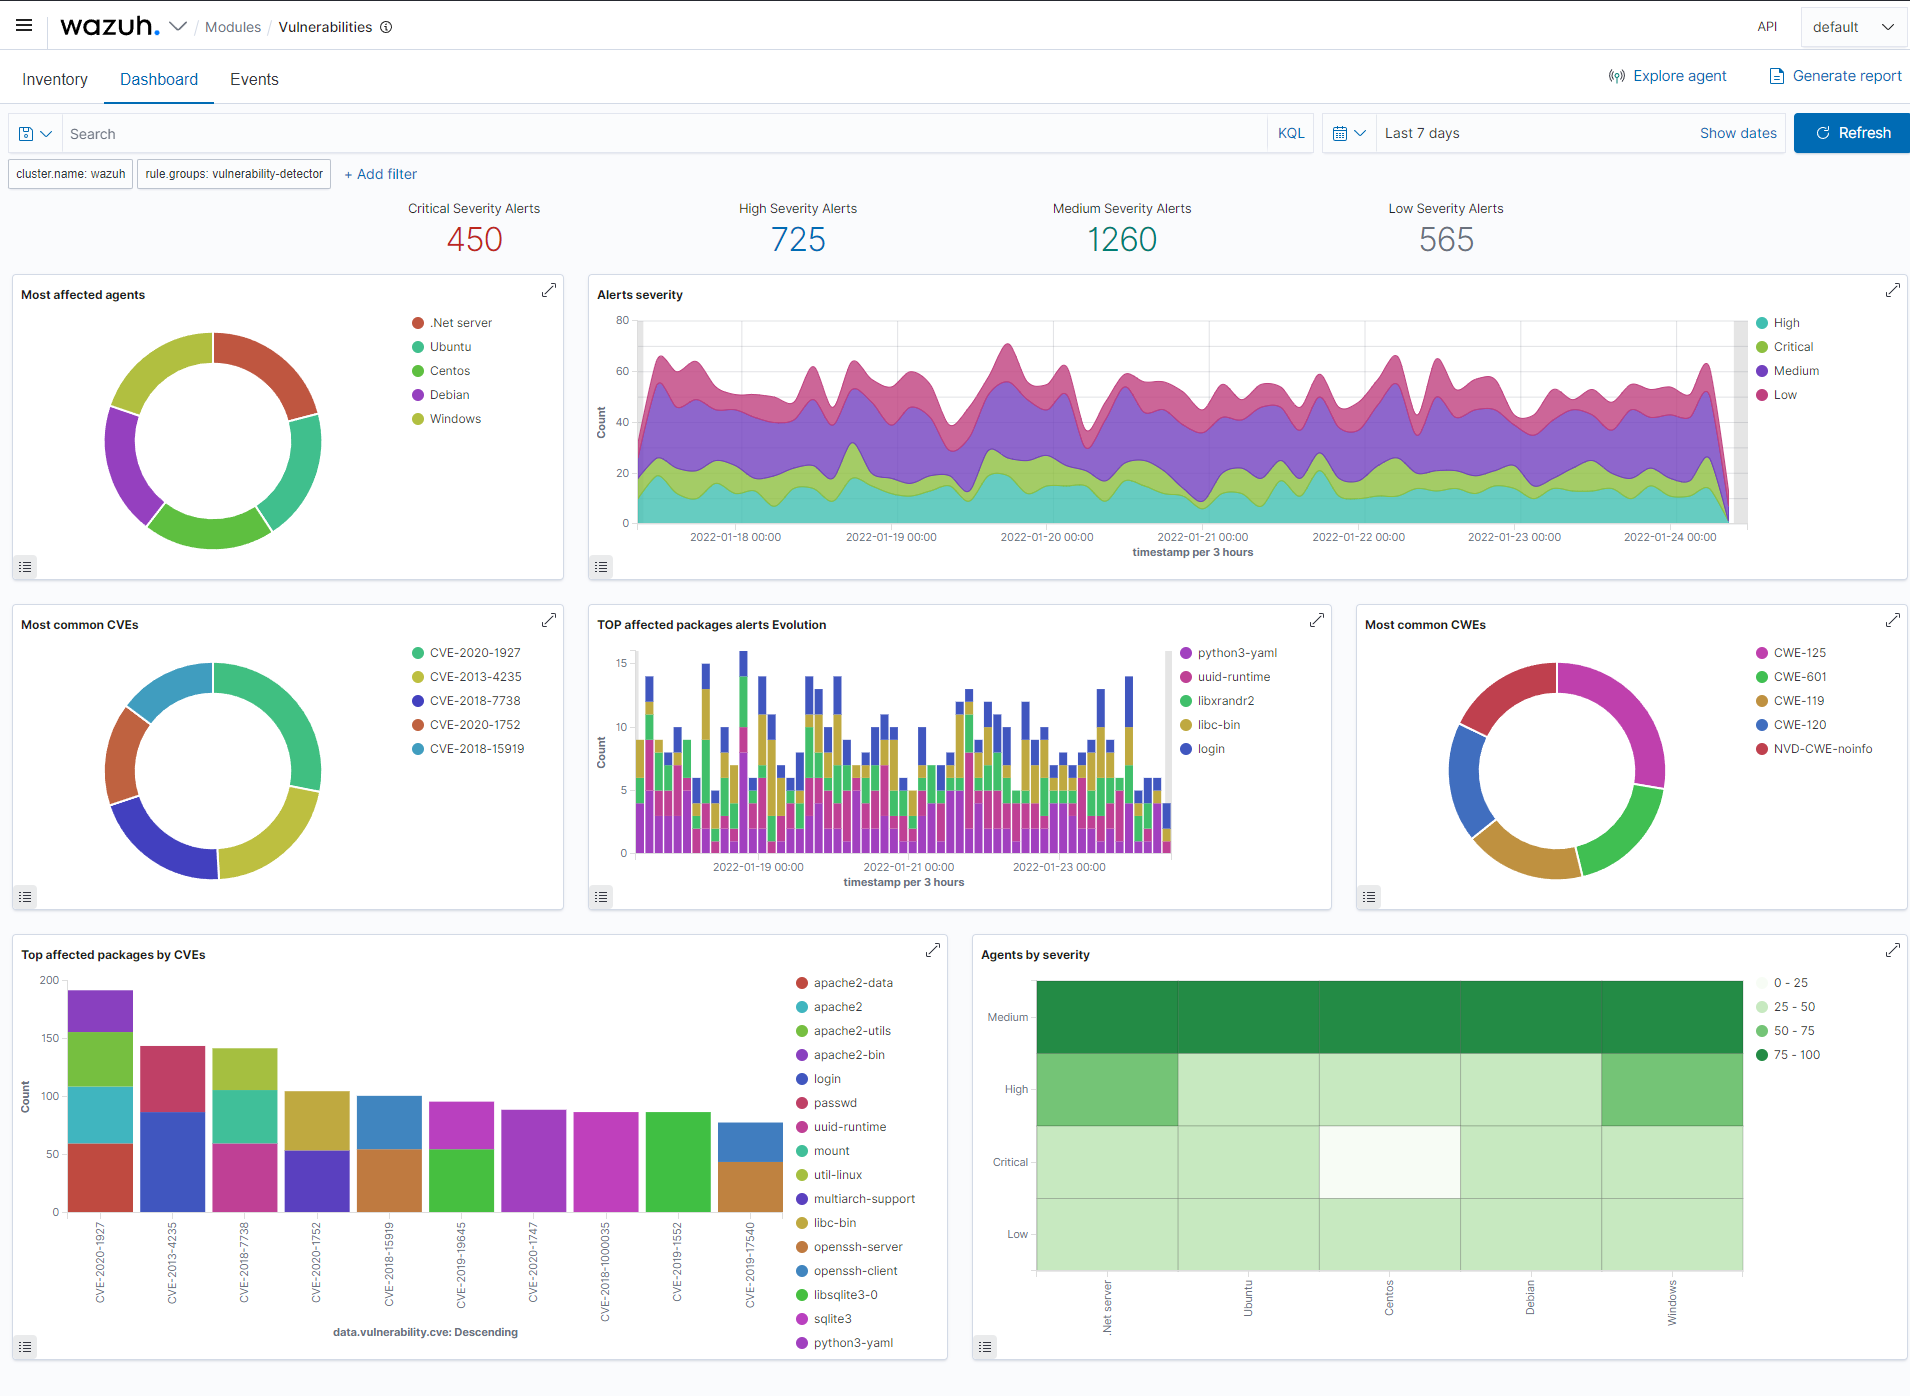
Os agentes do Wazuh coletam dados de inventário de software e enviam essas informações ao servidor, onde são correlacionadas com bancos de dados de CVE (Common Vulnerabilities and Exposure) continuamente atualizados, a fim de identificar softwares reconhecidamente vulneráveis.
A avaliação automatizada de vulnerabilidades ajuda você a encontrar os pontos fracos em seus ativos críticos e tomar medidas corretivas antes que os atacantes os explorem para sabotar seu negócio ou roubar dados confidenciais.
Avaliação de configuração
O Wazuh monitora as configurações do sistema e das aplicações para garantir que estejam em conformidade com suas políticas de segurança, padrões e/ou guias de hardening. Os agentes realizam verificações periódicas para detectar aplicações reconhecidamente vulneráveis, sem patches ou configuradas de forma insegura.
Além disso, as verificações de configuração podem ser personalizadas, adaptando-as para se alinharem adequadamente à sua organização. Os alertas incluem recomendações para uma melhor configuração, referências e mapeamento com conformidade regulatória.
Resposta a incidentes
Os agentes do Wazuh fornecem respostas ativas prontas para uso para executar diversas contramedidas destinadas a lidar com ameaças ativas, como bloquear o acesso a um sistema a partir da origem da ameaça quando determinados critérios são atendidos.
Além disso, o Wazuh pode ser usado para executar remotamente comandos ou consultas de sistema nos agentes, identificando indicadores de comprometimento (IOCs) e auxiliando na realização de outras tarefas de forense em tempo real ou resposta a incidentes.
Conformidade regulatória
O Wazuh fornece alguns dos controles de segurança necessários para estar em conformidade com padrões e regulamentações do setor. Esses recursos, combinados com sua escalabilidade e suporte multiplataforma, ajudam as organizações a atender aos requisitos técnicos de conformidade.
O Wazuh é amplamente utilizado por empresas de processamento de pagamentos e instituições financeiras para atender aos requisitos do PCI DSS (Payment Card Industry Data Security Standard). Sua interface web fornece relatórios e painéis que podem auxiliar nesta e em outras regulamentações (por exemplo, GPG13 ou GDPR).
Segurança em nuvem
O Wazuh ajuda a monitorar a infraestrutura de nuvem no nível de API, usando módulos de integração capazes de extrair dados de segurança de provedores de nuvem conhecidos, como Amazon AWS, Azure ou Google Cloud. Além disso, o Wazuh fornece regras para avaliar a configuração do seu ambiente de nuvem, identificando facilmente pontos fracos.
Além disso, os agentes leves e multiplataforma do Wazuh são comumente usados para monitorar ambientes de nuvem no nível da instância.
Segurança de contêineres
O Wazuh fornece visibilidade de segurança para seus hosts e contêineres Docker, monitorando seu comportamento e detectando ameaças, vulnerabilidades e anomalias. O agente do Wazuh possui integração nativa com o mecanismo Docker, permitindo que os usuários monitorem imagens, volumes, configurações de rede e contêineres em execução.
O Wazuh coleta e analisa continuamente informações detalhadas de tempo de execução. Por exemplo, alertando sobre contêineres em execução no modo privilegiado, aplicações vulneráveis, um shell em execução em um contêiner, alterações em volumes persistentes ou imagens e outras ameaças possíveis.
WUI
A WUI do Wazuh fornece uma interface poderosa para visualização e análise de dados. Esta interface também pode ser usada para gerenciar a configuração do Wazuh e monitorar seu status.
Visão geral dos módulos
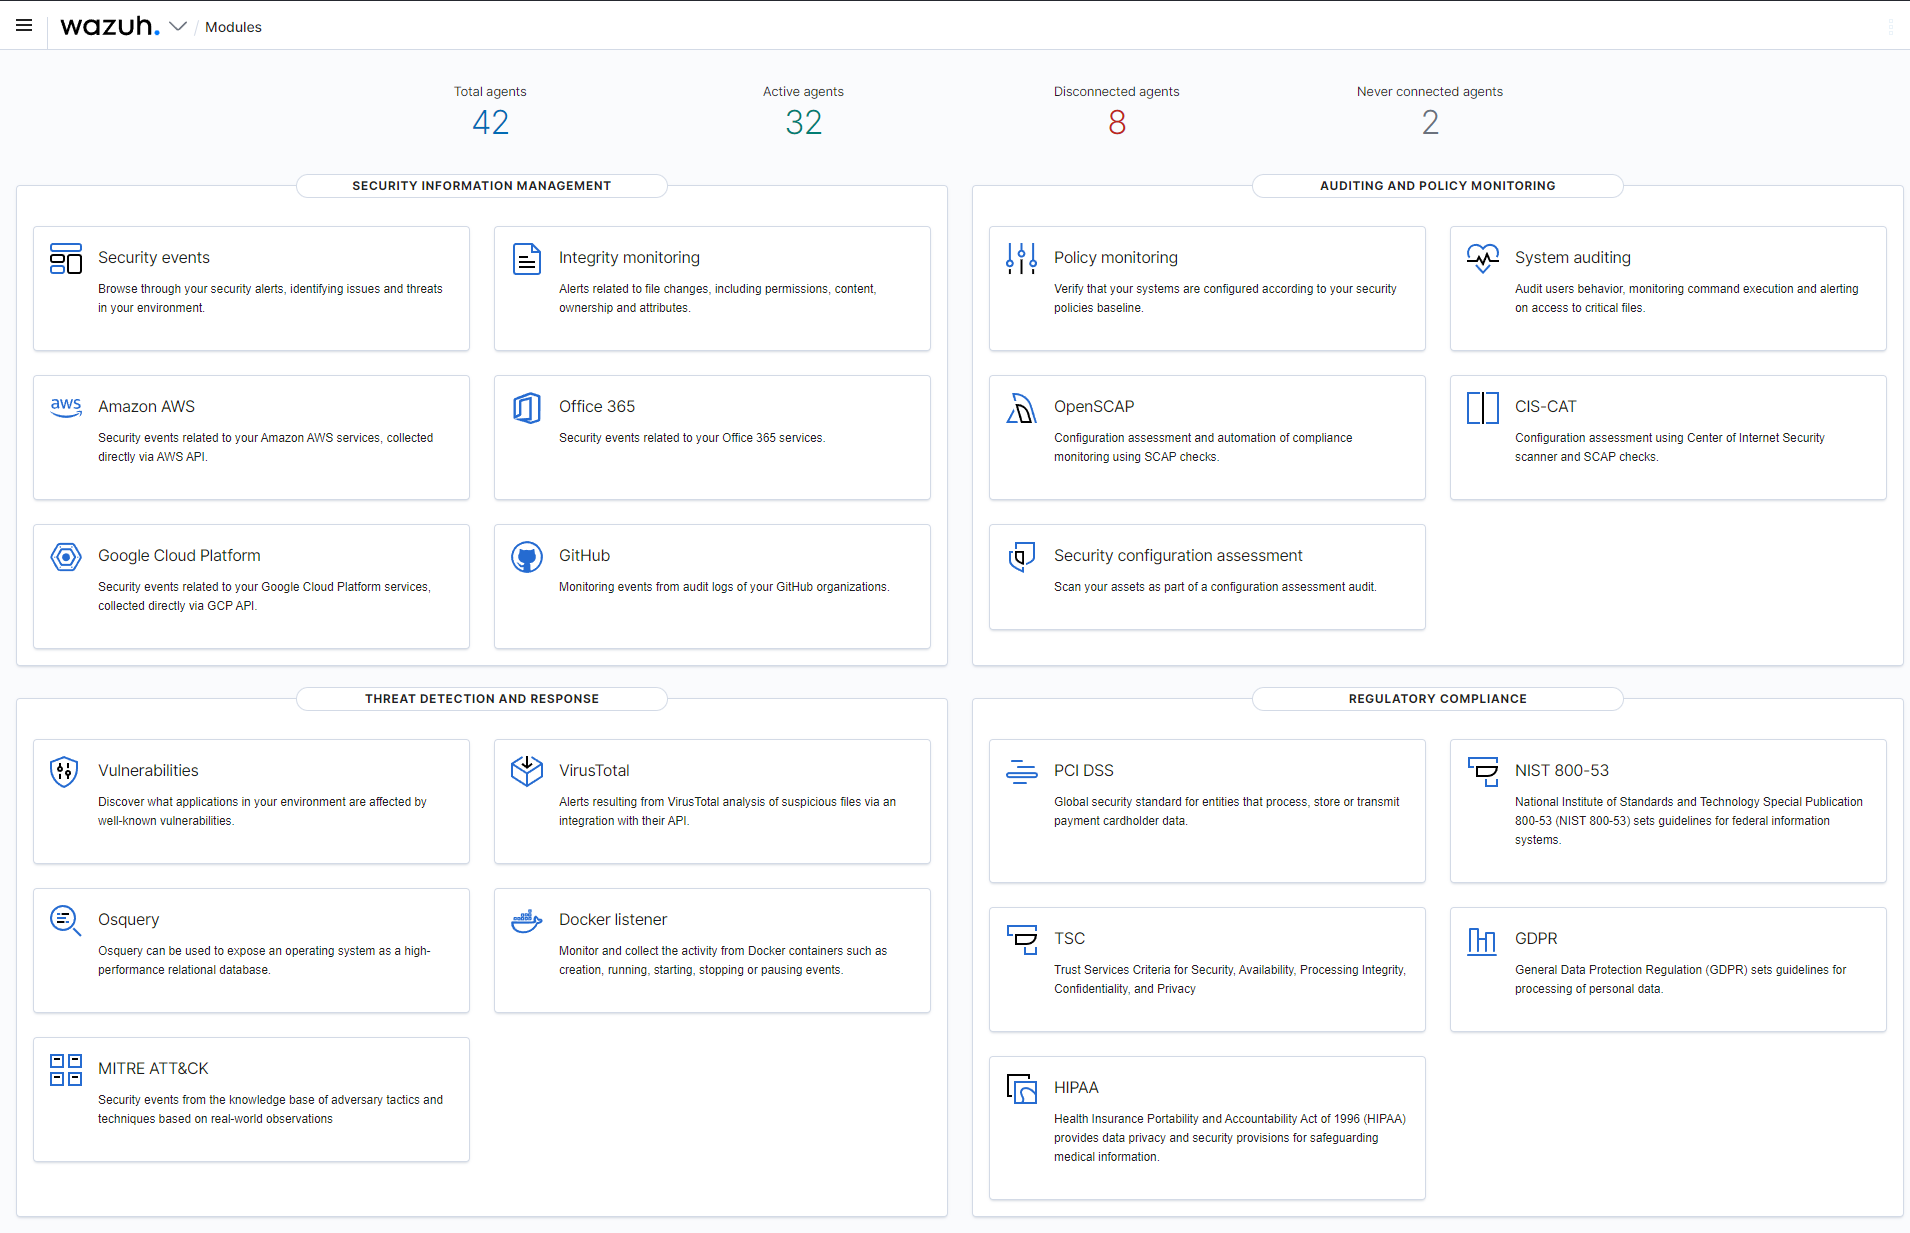
Eventos de segurança
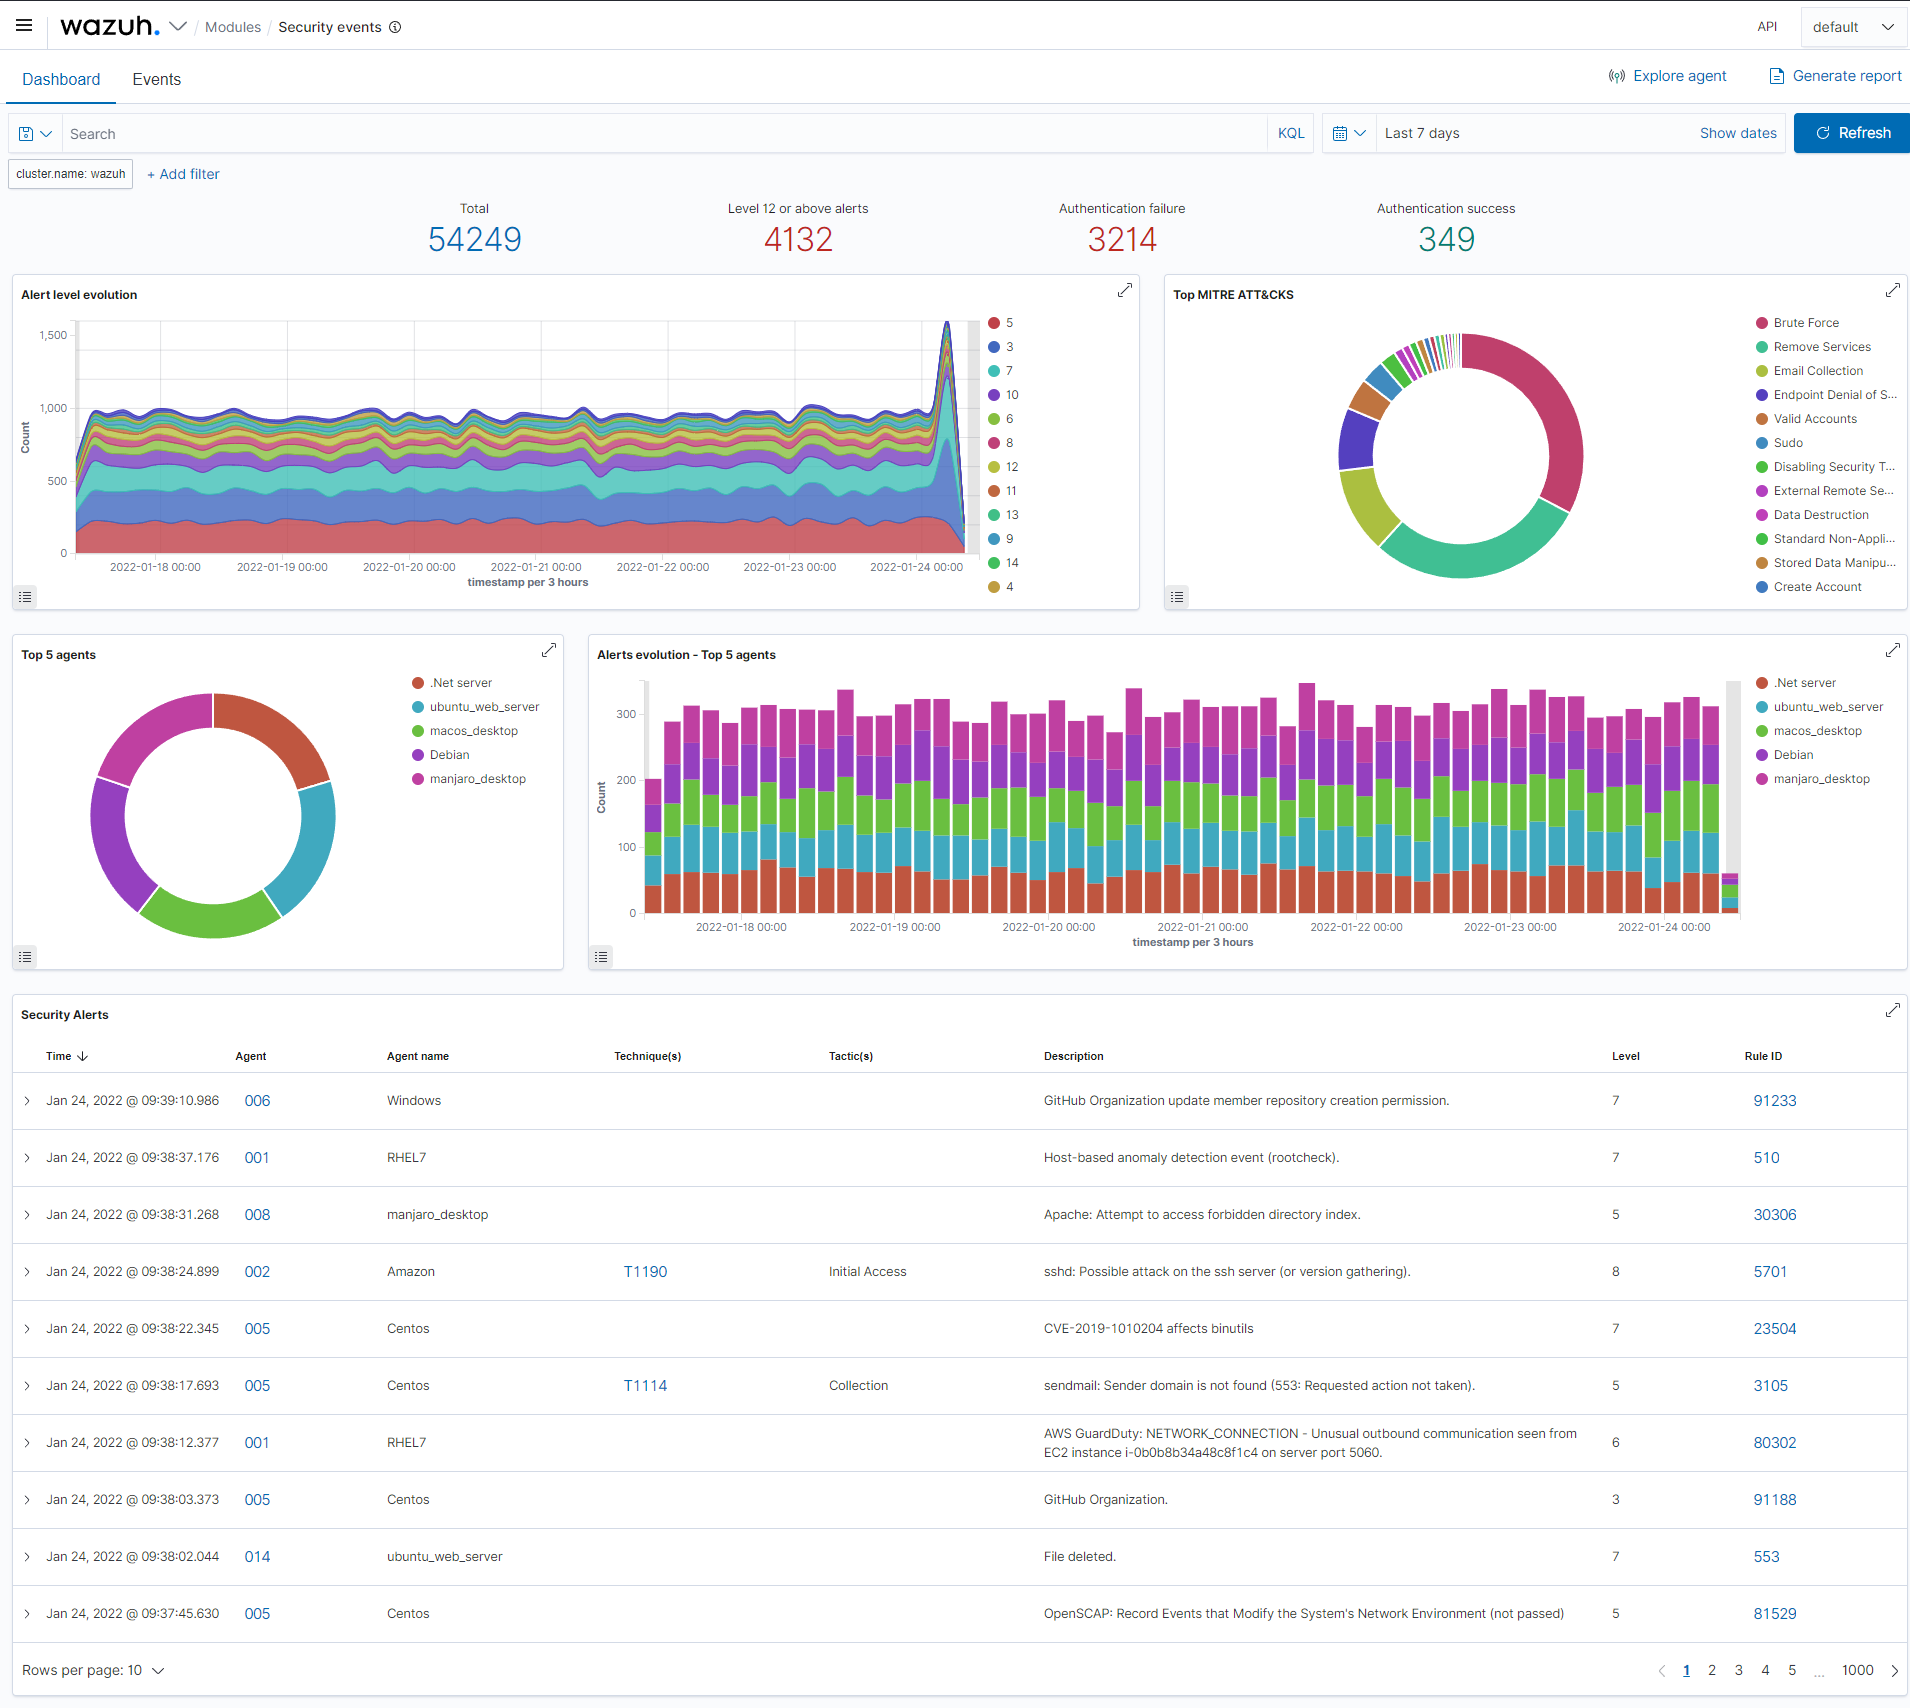
Monitoramento de integridade
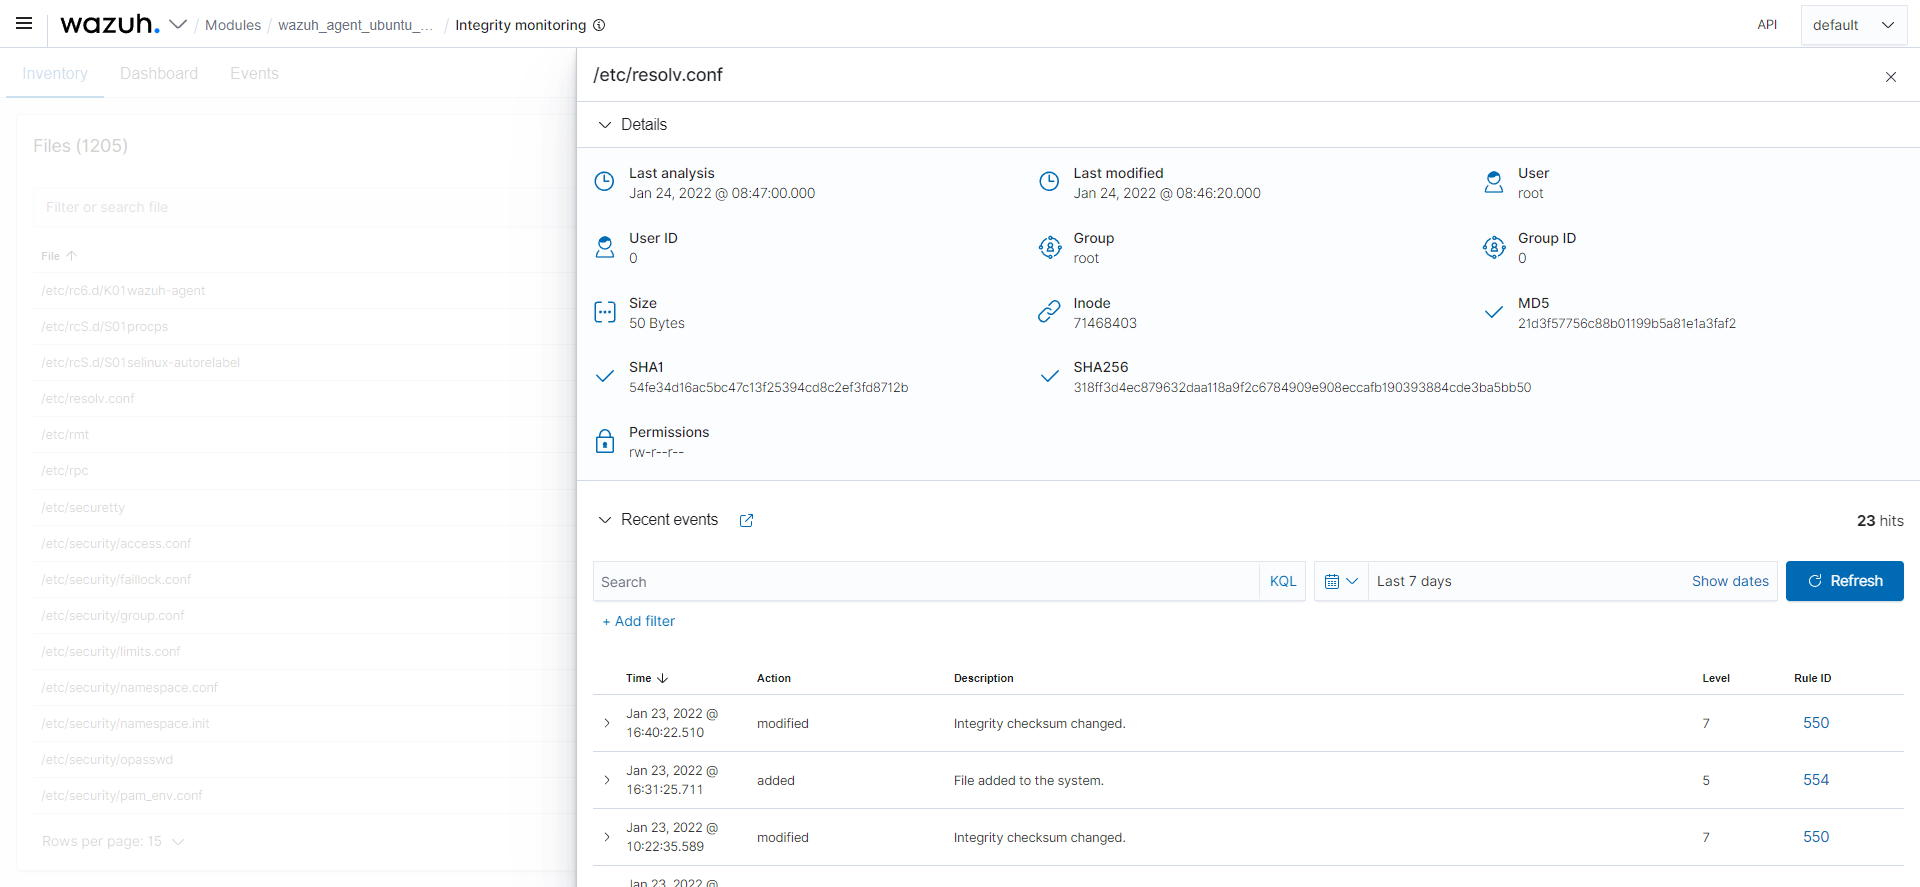
Detecção de vulnerabilidades
Conformidade regulatória
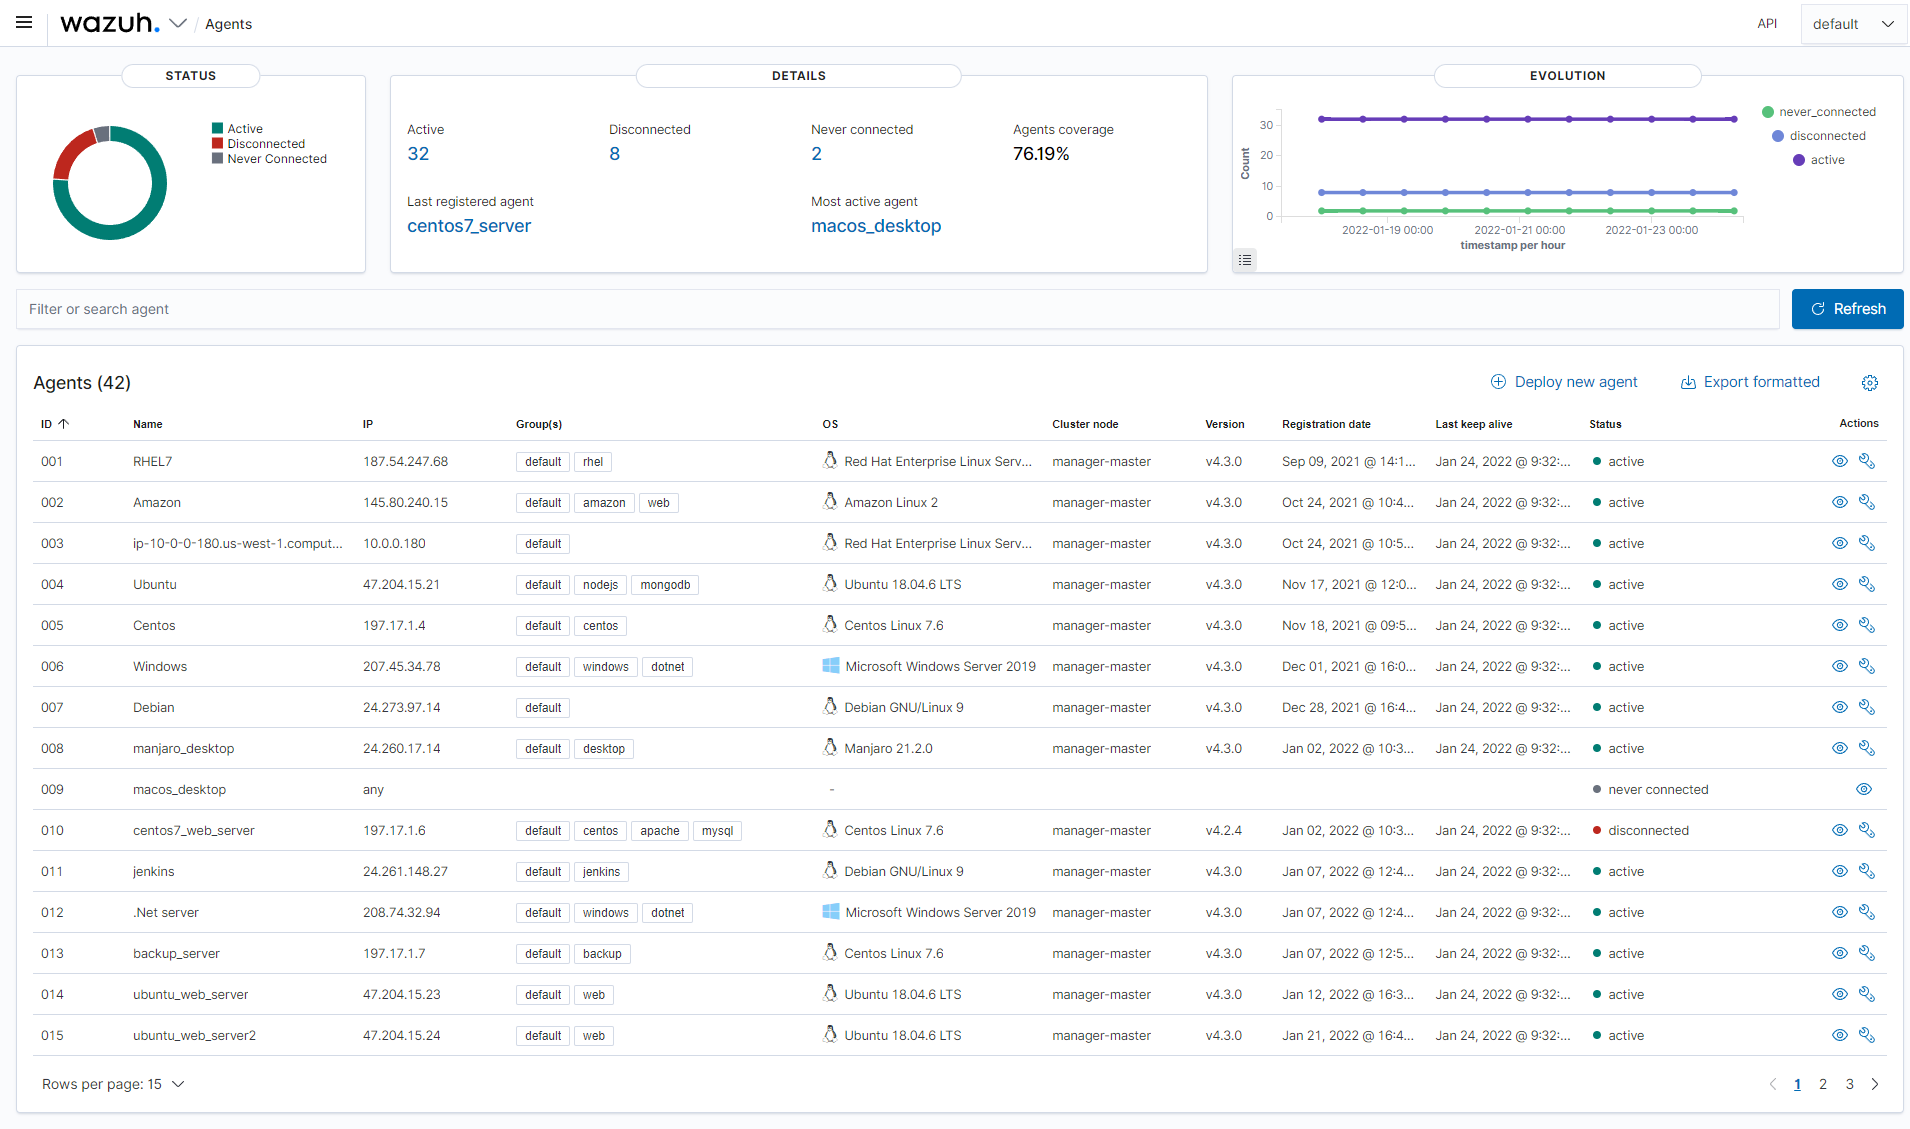
Visão geral dos agentes
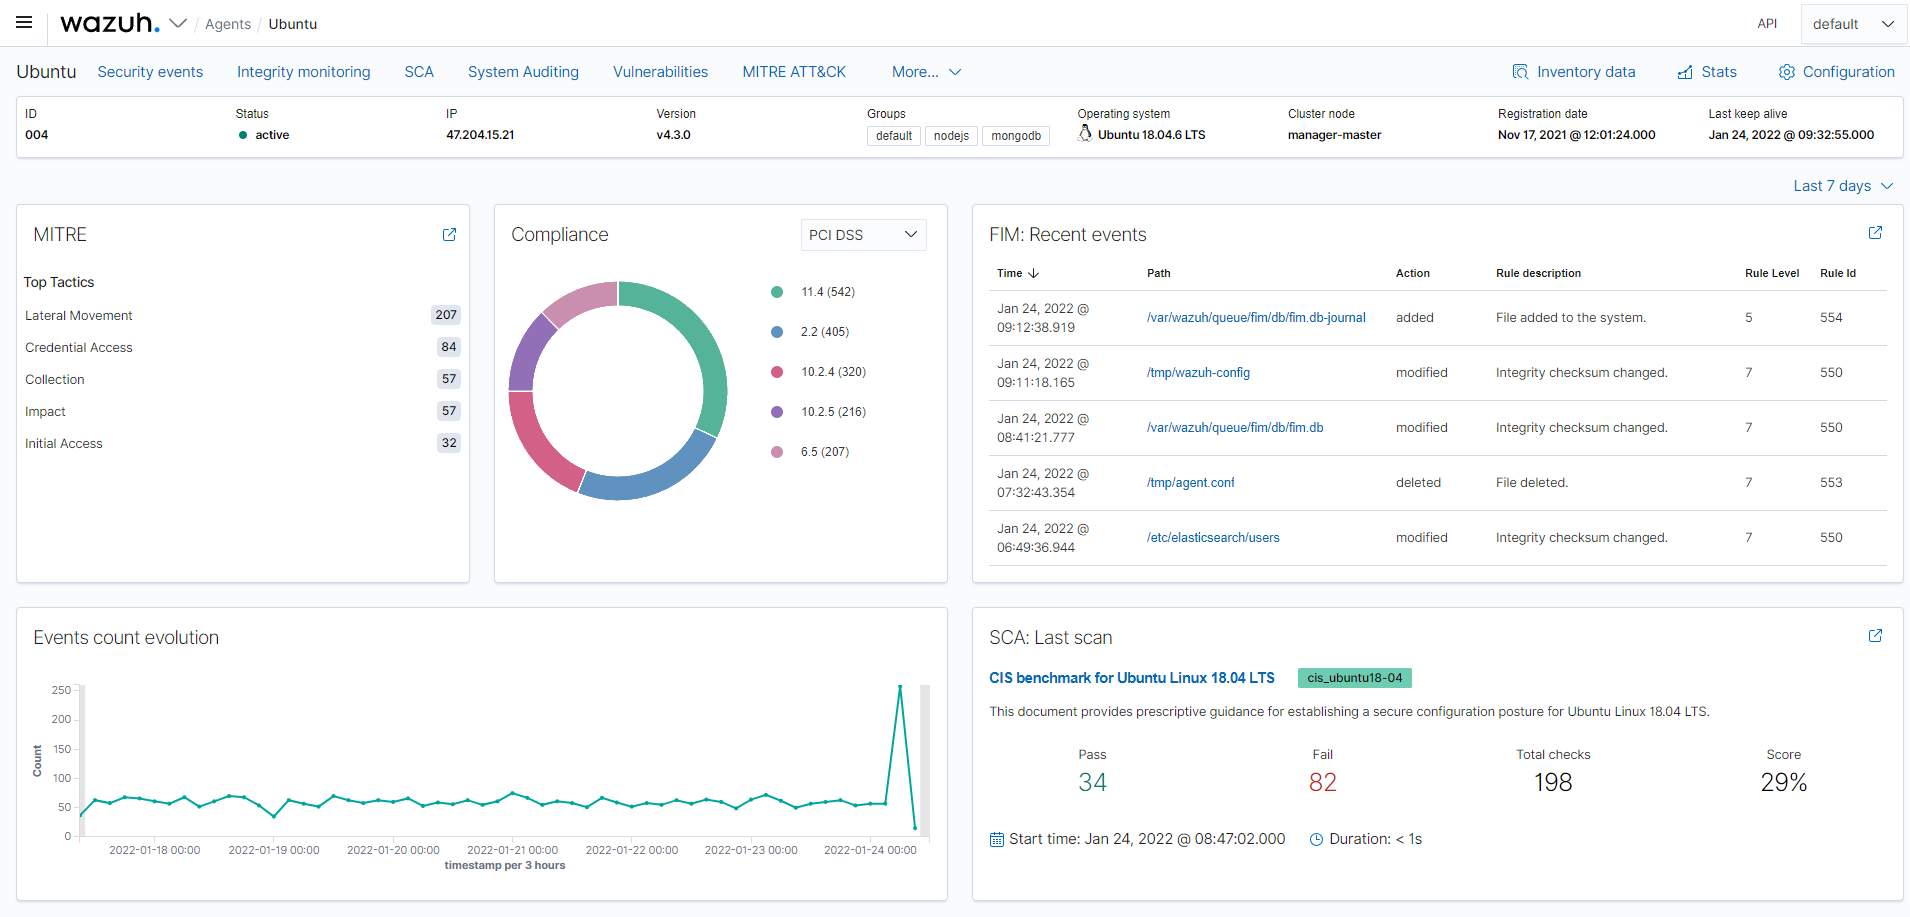
Resumo do agente
Orquestração
Aqui você pode encontrar todas as ferramentas de automação mantidas pela equipe do Wazuh.