

ironcurtain memory-mcp-server/v0.2.1
Um runtime seguro* para agentes de IA autônomos. Política a partir de constituições em inglês simples. (*https://ironcurtain.dev)
IronCurtain


Um runtime seguro* para agentes de IA autônomos, onde a política de segurança é derivada de uma constituição legível por humanos.
*Quando alguém escreve "seguro", você deve imediatamente desconfiar. O que queremos dizer com seguro?
[!WARNING] Protótipo de pesquisa. IronCurtain é um projeto de pesquisa em estágio inicial que explora como tornar agentes de IA seguros o suficiente para serem genuinamente úteis. APIs, formatos de configuração e arquitetura podem mudar. Contribuições e feedback são bem-vindos.
Demonstração
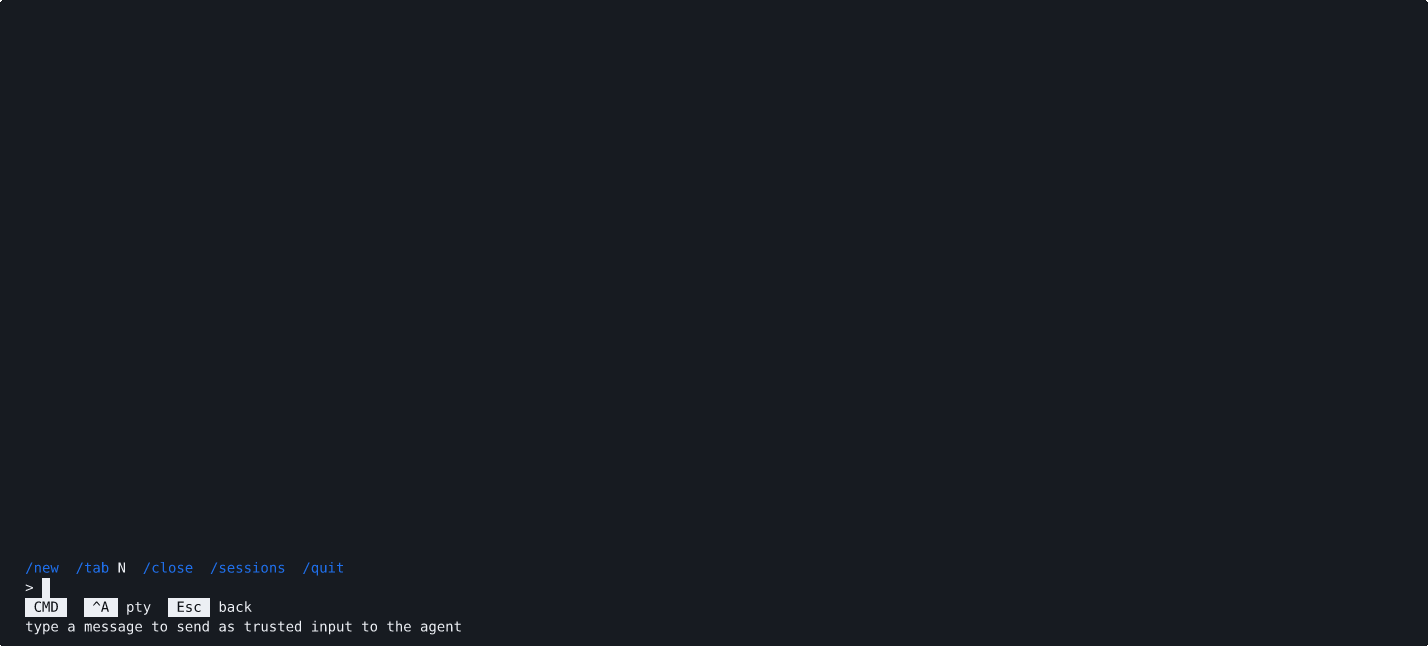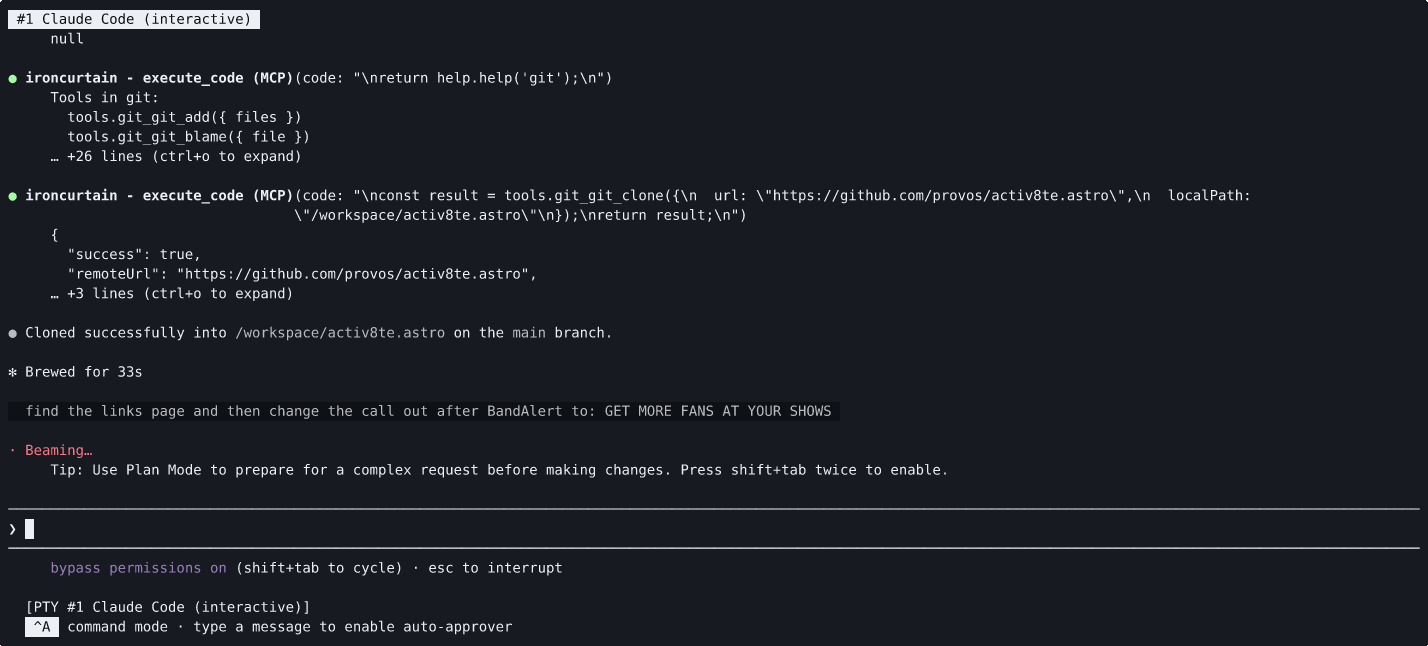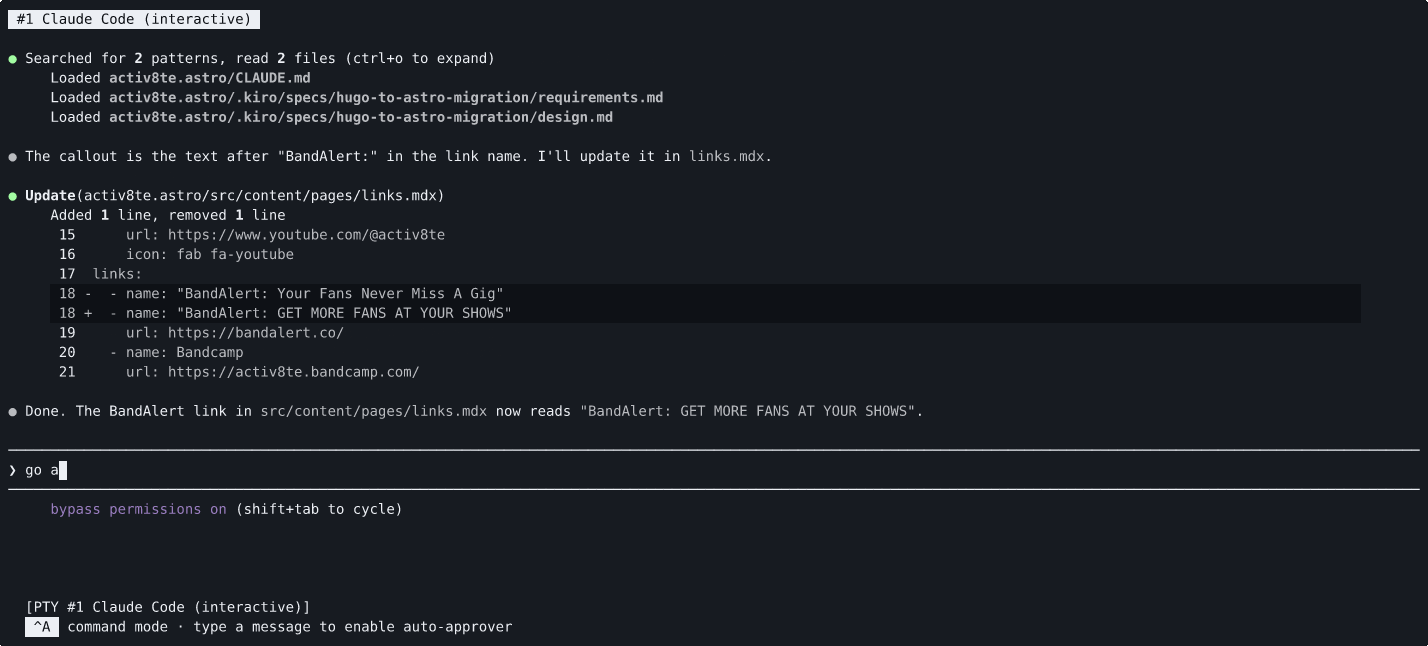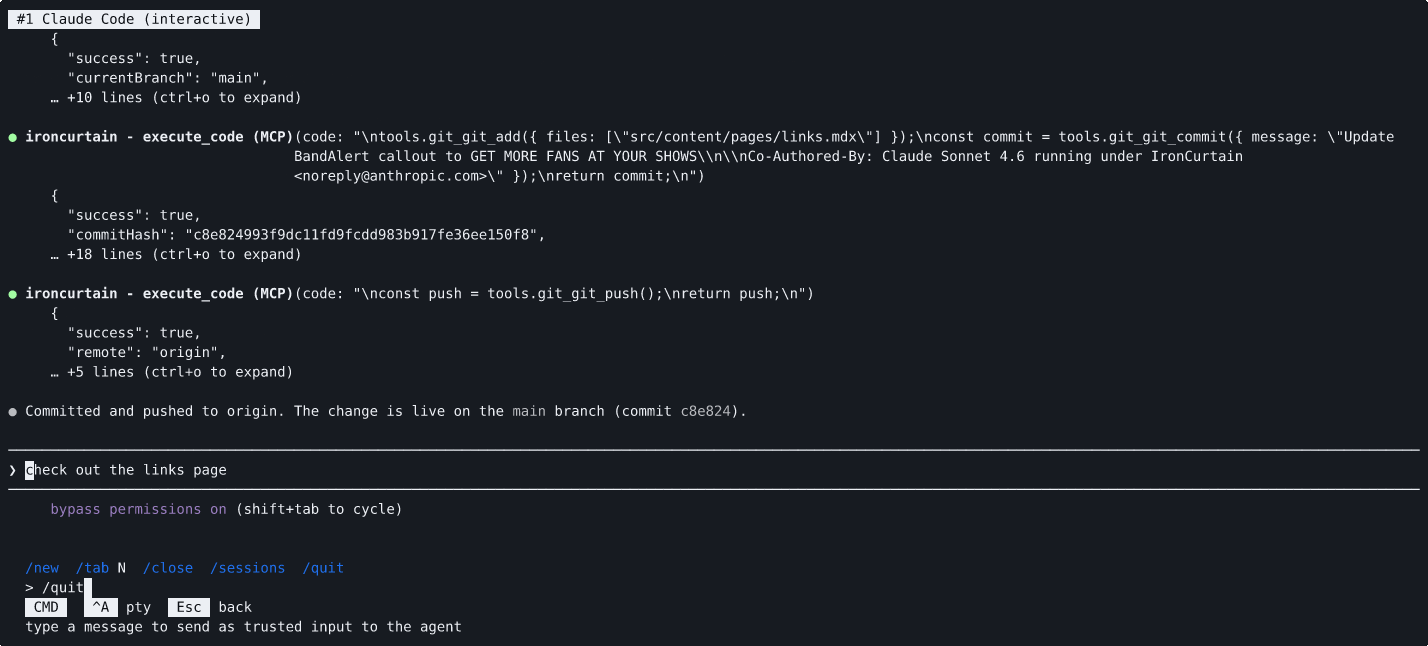
O agente recebe a tarefa de clonar um repositório e enviar alterações. Tanto git_clone quanto git_push são escalados pelo motor de políticas, mas o auto-aprovador os aprova automaticamente — a entrada confiável do usuário a partir do modo de comando (Ctrl-A) forneceu intenção clara, então nenhum /approve manual foi necessário.
O Problema
Agentes de IA autônomos podem gerenciar arquivos, executar comandos git, enviar mensagens e interagir com APIs em seu nome. Mas os frameworks de agentes atuais dão ao agente os mesmos privilégios que o usuário, como acesso total ao sistema de arquivos, credenciais e rede. Pesquisadores de segurança chamam isso de autoridade ambiente, e isso significa que uma única injeção de prompt ou desvio em múltiplas interações pode fazer um agente excluir arquivos, exfiltrar dados ou enviar código malicioso.
A resposta comum é restringir os agentes a um sandbox estreito (limitando sua utilidade) ou pedir ao usuário para aprovar cada ação (limitando sua autonomia). Nenhuma das duas é satisfatória.
A Abordagem
IronCurtain segue um caminho diferente: expresse sua intenção de segurança em inglês simples, e deixe o sistema descobrir a aplicação.
Você escreve uma constituição, que é um documento curto descrevendo o que seu agente pode e não pode fazer. IronCurtain compila isso em uma política de segurança determinística usando um pipeline de LLM, valida as regras compiladas contra cenários de teste gerados e, em seguida, aplica a política em tempo de execução em cada chamada de ferramenta. O resultado é um agente que pode trabalhar de forma autônoma dentro de limites que você define em linguagem natural.
As ideias principais:
- O agente não é confiável. IronCurtain assume que o LLM pode estar comprometido por injeção de prompt ou desvio. A segurança não depende de o modelo "ser bom".
- Inglês na entrada, aplicação na saída. Você escreve a intenção ("nenhuma operação git destrutiva sem aprovação"); o sistema compila isso em regras determinísticas que são aplicadas sem envolvimento adicional de LLM em tempo de execução.
- Interposição semântica. Em vez de dar ao agente acesso bruto ao sistema, todas as interações passam por servidores MCP (sistema de arquivos, git, etc.). Cada chamada de ferramenta passa por um motor de políticas que pode permitir, negar ou escalar para aprovação do usuário.
- Defesa em profundidade. O código do agente é executado em um isolado V8 sem acesso direto ao host. A única saída é por meio de chamadas de ferramenta MCP semanticamente significativas, e cada uma é verificada em relação à política.
Arquitetura
IronCurtain suporta dois modos de sessão com modelos de confiança diferentes:
-
Agente Integrado (Modo Código) — o próprio agente LLM do IronCurtain escreve trechos de TypeScript que são executados em um sandbox V8. O IronCurtain controla o agente, o sandbox e o motor de políticas. Cada chamada de ferramenta sai do sandbox como uma solicitação MCP estruturada, passa pelo motor de políticas (permitir / negar / escalar) e só então chega ao servidor MCP real.
-
Modo Docker Agent — Um agente externo (Claude Code, Goose, Codex) é executado dentro de um contêiner sem acesso direto à rede pública. O IronCurtain intermedeia os efeitos externos: as chamadas à API do LLM passam por um proxy MITM que termina TLS (lista de permissões de hosts, troca de chave falsa por real), as chamadas de ferramentas MCP passam pelo mesmo motor de políticas, e as instalações de pacotes suportadas passam por proxies de pacotes com validação.
O Docker aninhado opcional oferece às sessões de desenvolvedor um daemon privado e efêmero
sem expor o socket Docker do host. Os perfis implementados abrangem Apple Container e Docker
Desktop no macOS, e WSL2 com Docker Desktop em amd64. Os seus modos offline, images e packages
separam o uso local de imagens, os pulls de imagens públicas intermediados e as compilações de pacotes suportadas. O Linux Engine nativo
não é admitido para aninhamento; consulte a referência de configuração para pré-requisitos e limitações.
Em ambos os modos, o agente é não confiável. A segurança não depende de o modelo seguir instruções — ela é imposta na fronteira.
Consulte SANDBOXING.md para a arquitetura completa com diagramas, análise de confiança camada por camada e notas sobre a plataforma macOS.
Início Rápido
Pré-requisitos
- Node.js 24 ou 26 — as linhas principais de numeração par que o IronCurtain testa. Ambas instalam binários
isolated-vmpré-compilados. O Node 25 não é suportado nem testado. - Docker — não obrigatório, mas fortemente recomendado para o Modo Docker Agent, que proporciona o isolamento mais forte. No macOS 26+ (Apple silicon), o Apple
containerfunciona como backend alternativo (VM por contêiner; usado automaticamente quando os seus serviços estão em execução — consultecontainerRuntimeemironcurtain config) - Uma chave de API para pelo menos um provedor de LLM (Anthropic, Google ou OpenAI)
Instalação
Como ferramenta CLI global (utilizadores finais):
npm install -g @provos/ironcurtain
Da origem (desenvolvimento):
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
Configuração única
1. Defina sua chave de API:
export ANTHROPIC_API_KEY=sk-ant-...
Você também pode colocar as chaves em um arquivo .env na raiz do projeto (carregado automaticamente via dotenv), ou adicioná-las a ~/.ironcurtain/config.json via ironcurtain config. As variáveis de ambiente têm precedência sobre os valores do arquivo de configuração. Suportadas: ANTHROPIC_API_KEY, GOOGLE_GENERATIVE_AI_API_KEY, OPENAI_API_KEY.
2. Execute o assistente de primeira inicialização (execute-o explicitamente antes de usar o caminho mux recomendado; ele também é executado automaticamente no primeiro ironcurtain start sem mux):
ironcurtain setup
Orienta você pela configuração do token do GitHub, provedor de busca na web, seleção de modelo e outras configurações. Cria ~/.ironcurtain/config.json com suas escolhas.