
netwatch v0.27.0
Diagnósticos de rede em tempo real no seu terminal. Um comando, zero configuração, visibilidade instantânea.
NetWatch
Um monitor de rede para o terminal que ajuda a identificar o processo por trás das conexões, lê TLS cujas chaves você possui e informa o que está errado e como corrigir.





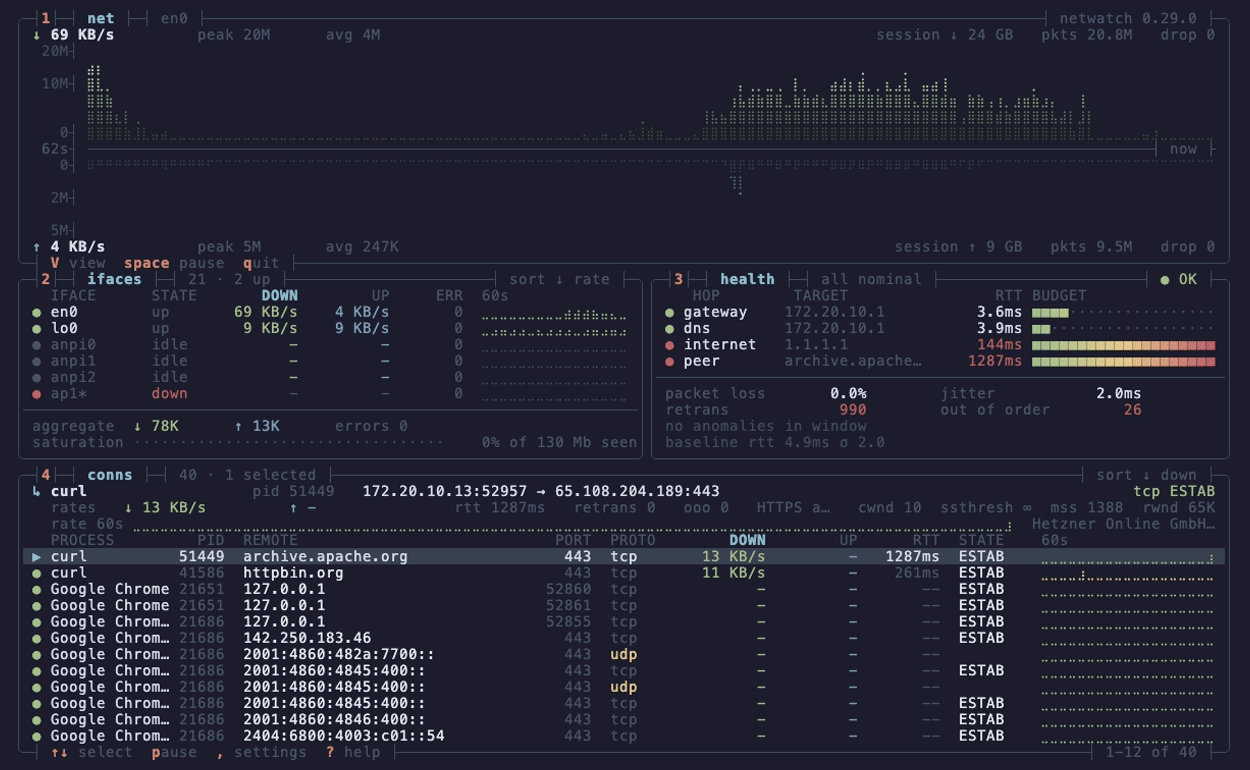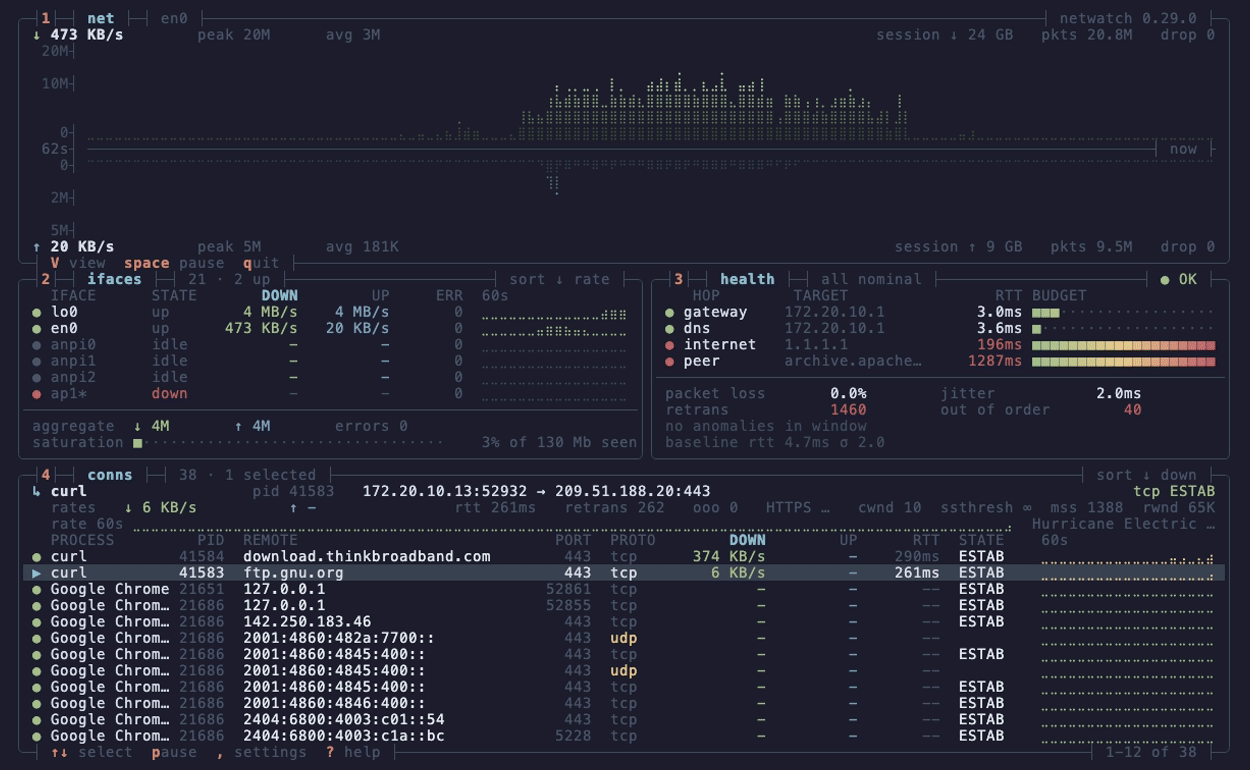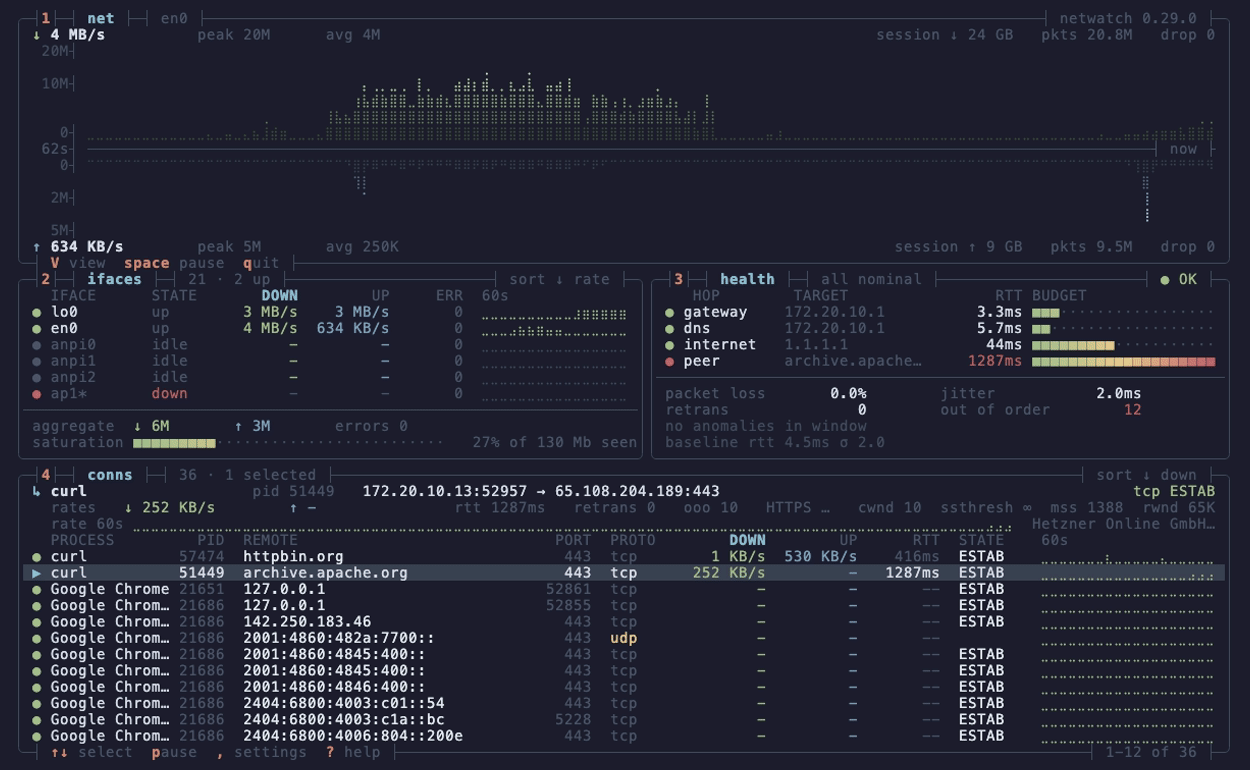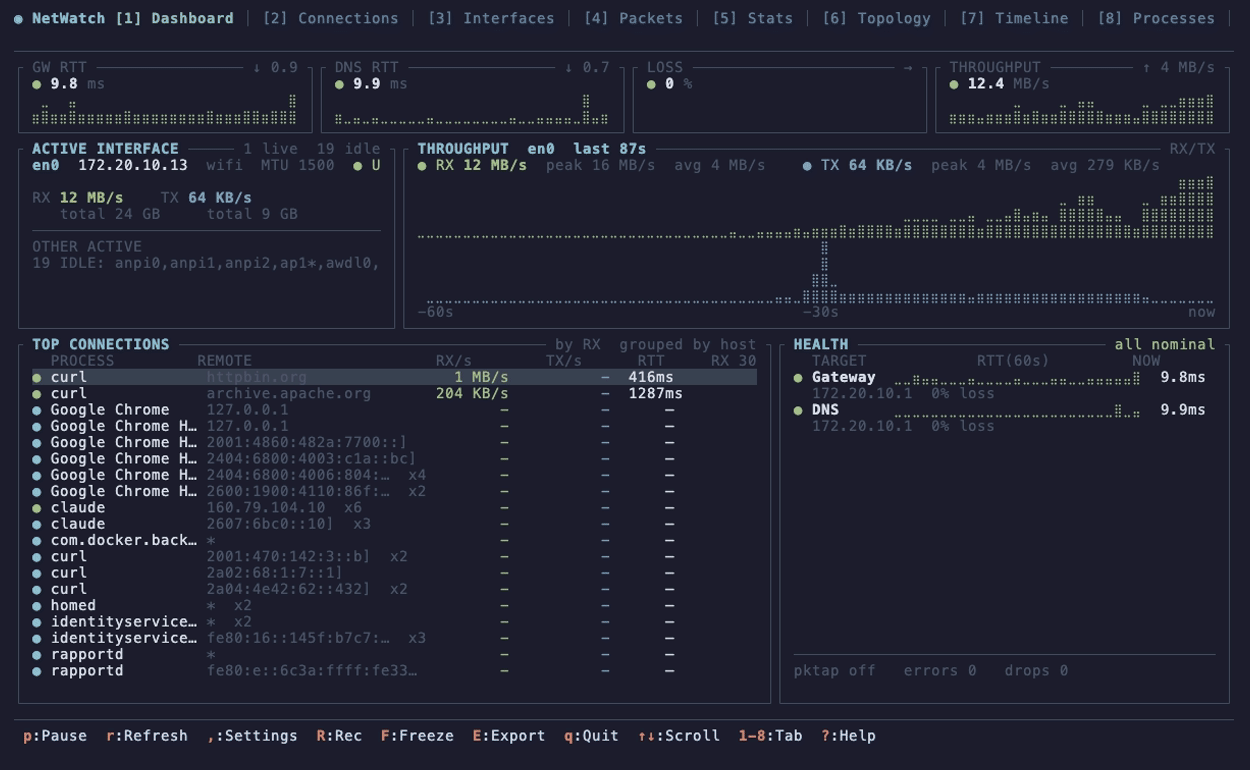
netwatch --view dense. Quatro caixas, sem adornos, cada atalho de teclado em uma borda. O download cresce para cima a partir do eixo, o upload cresce para baixo.
Um único binário, sem configuração. sudo netwatch e você tem captura ao vivo com decodificação L7, atribuição de processo quando disponível, e um motor de diagnóstico que abre um problema quando uma linha de base aprendida quebra e o fecha quando a correção se mantém.
Instalação
brew install netwatch                 # macOS / Linux
nix-shell -p netwatch                 # NixOS / Nix
paru -S netwatch-tui-bin              # Arch
scoop install netwatch                # Windows (needs Npcap)
cargo install netwatch-tui            # anywhere with Rust and libpcap headers
Binários pré-compilados estão na página de releases. Os binários Linux x86_64/aarch64 são estáticos com libpcap embutida, então não precisam de nada instalado. Há também uma build armv5te para NAS boxes Marvell Kirkwood mais antigas (por exemplo, Iomega ix2-dl) rodando Debian — a libpcap é embutida da mesma forma, mas ela linka contra glibc e libatomic, então precisa de Debian 12 (bookworm) ou mais recente com libatomic1 instalado. O Windows precisa do Npcap instalado primeiro; compilar a partir do código-fonte precisa de libpcap-dev (Debian), libpcap-devel (Fedora) ou libpcap (Arch). Detalhes na referência de instalação.
Execução
netwatch              # interfaces, connections, config. No privileges.
sudo netwatch         # enables capture where elevated access is required
netwatch --lite       # one 80x24 screen
netwatch --view dense # four boxes, 130x44 or larger
1 a 9 e 0 alternam entre abas, V percorre as três visualizações, ? mostra todas as teclas. Para executar sem sudo no Linux, conceda as capabilities uma vez: sudo setcap 'cap_net_raw,cap_bpf,cap_perfmon+eip' "$(which netwatch)" (por que e quando repetir).
O que ele faz
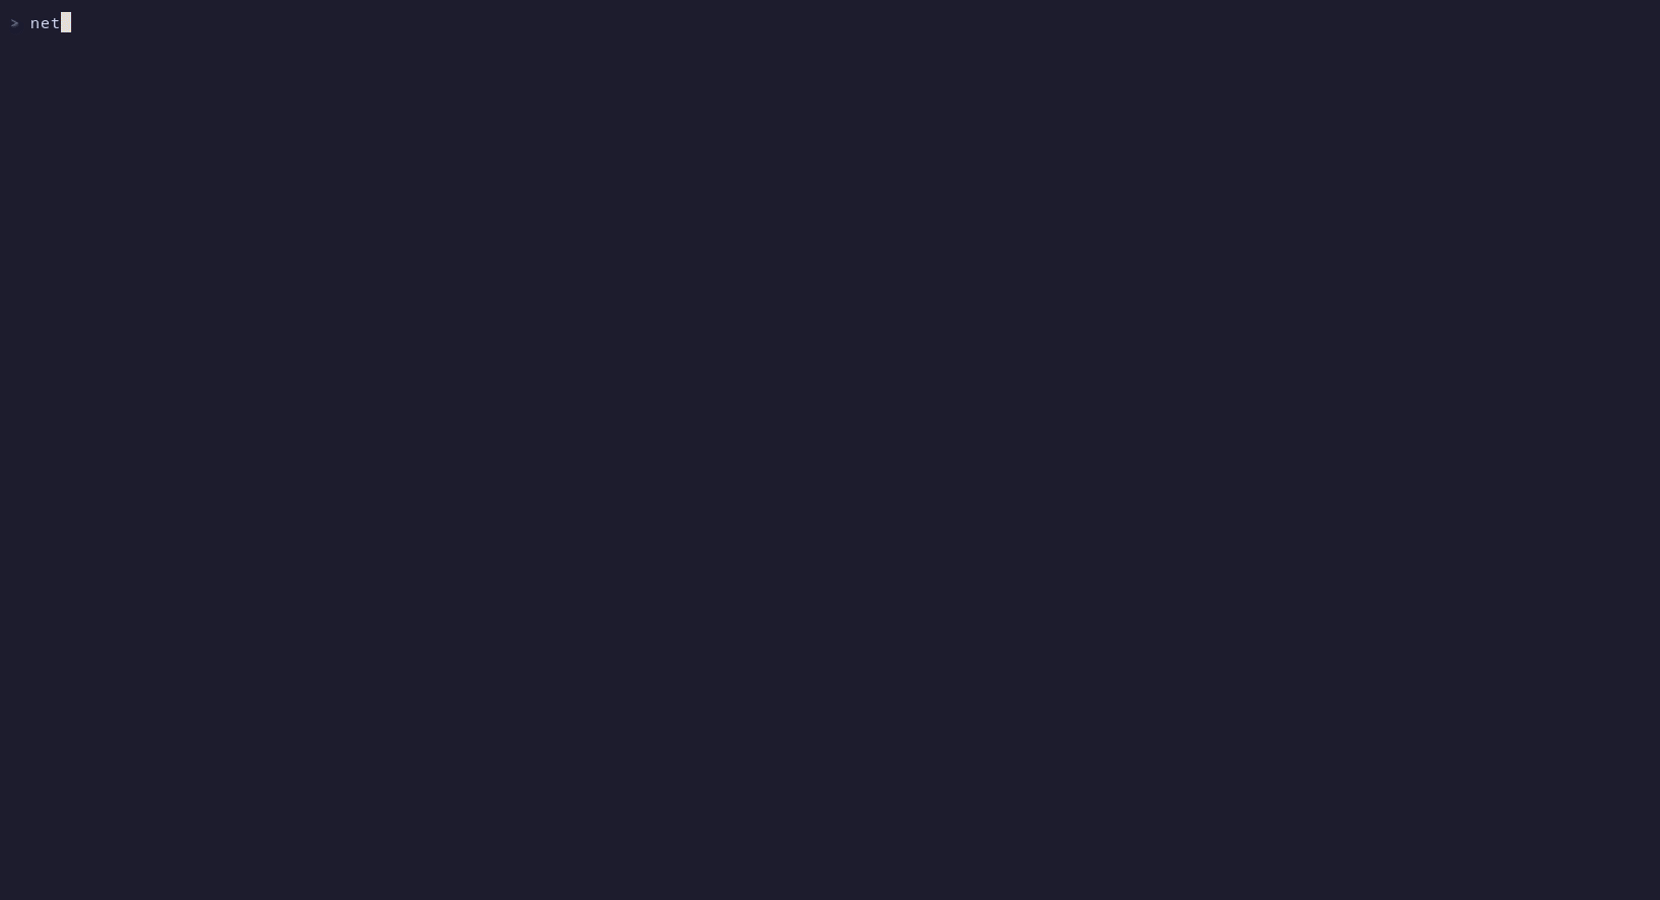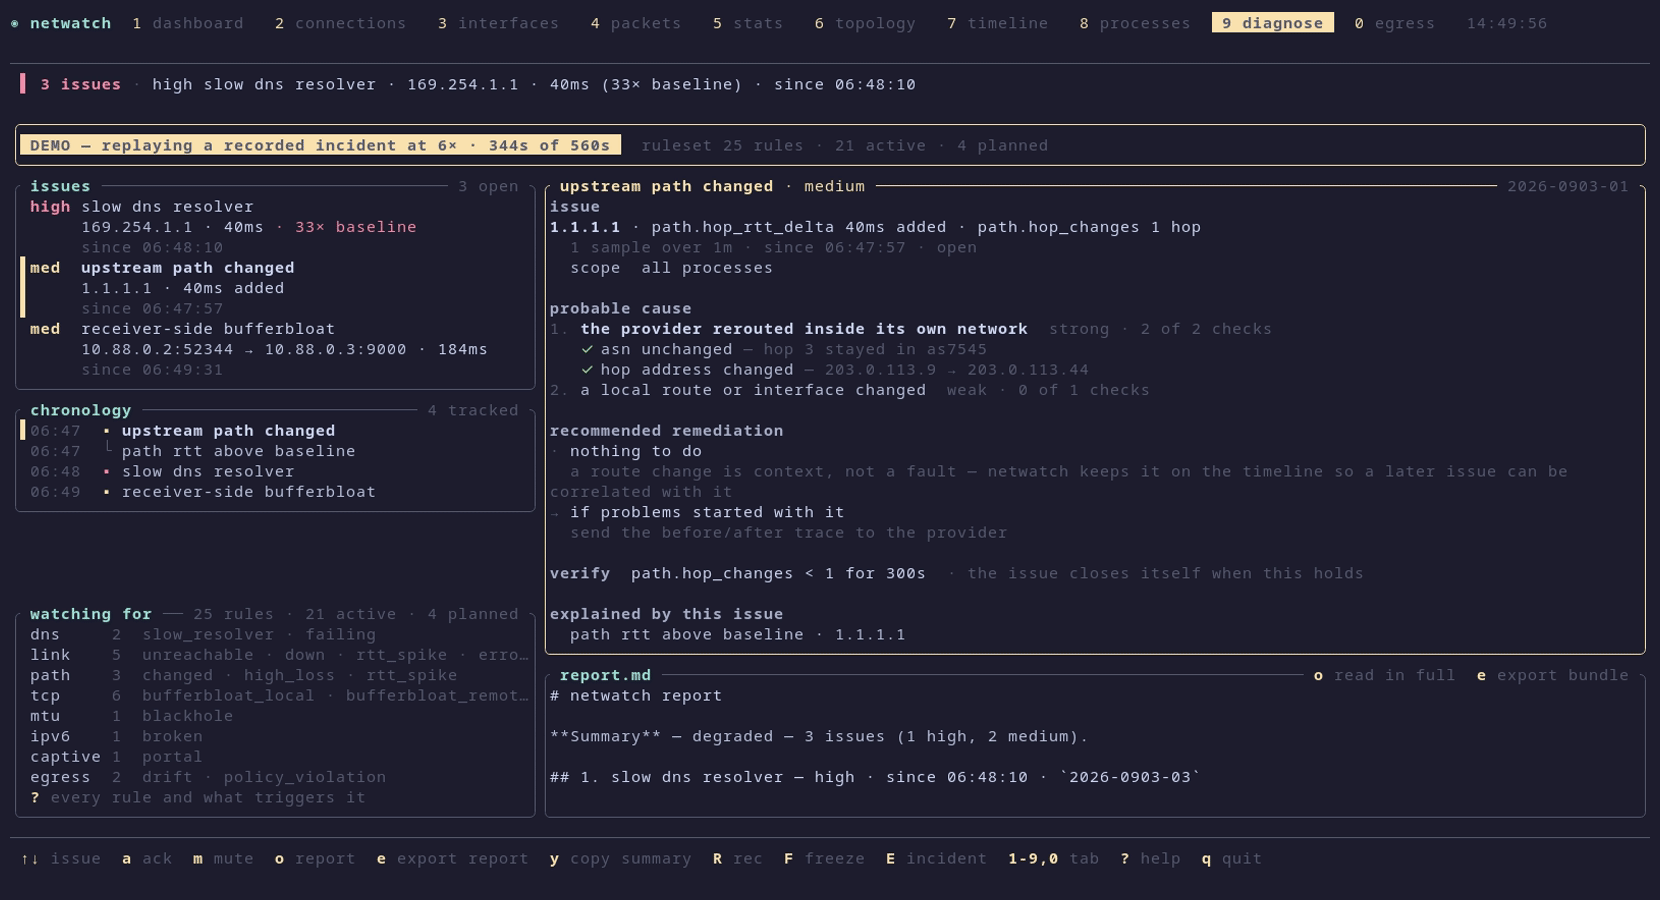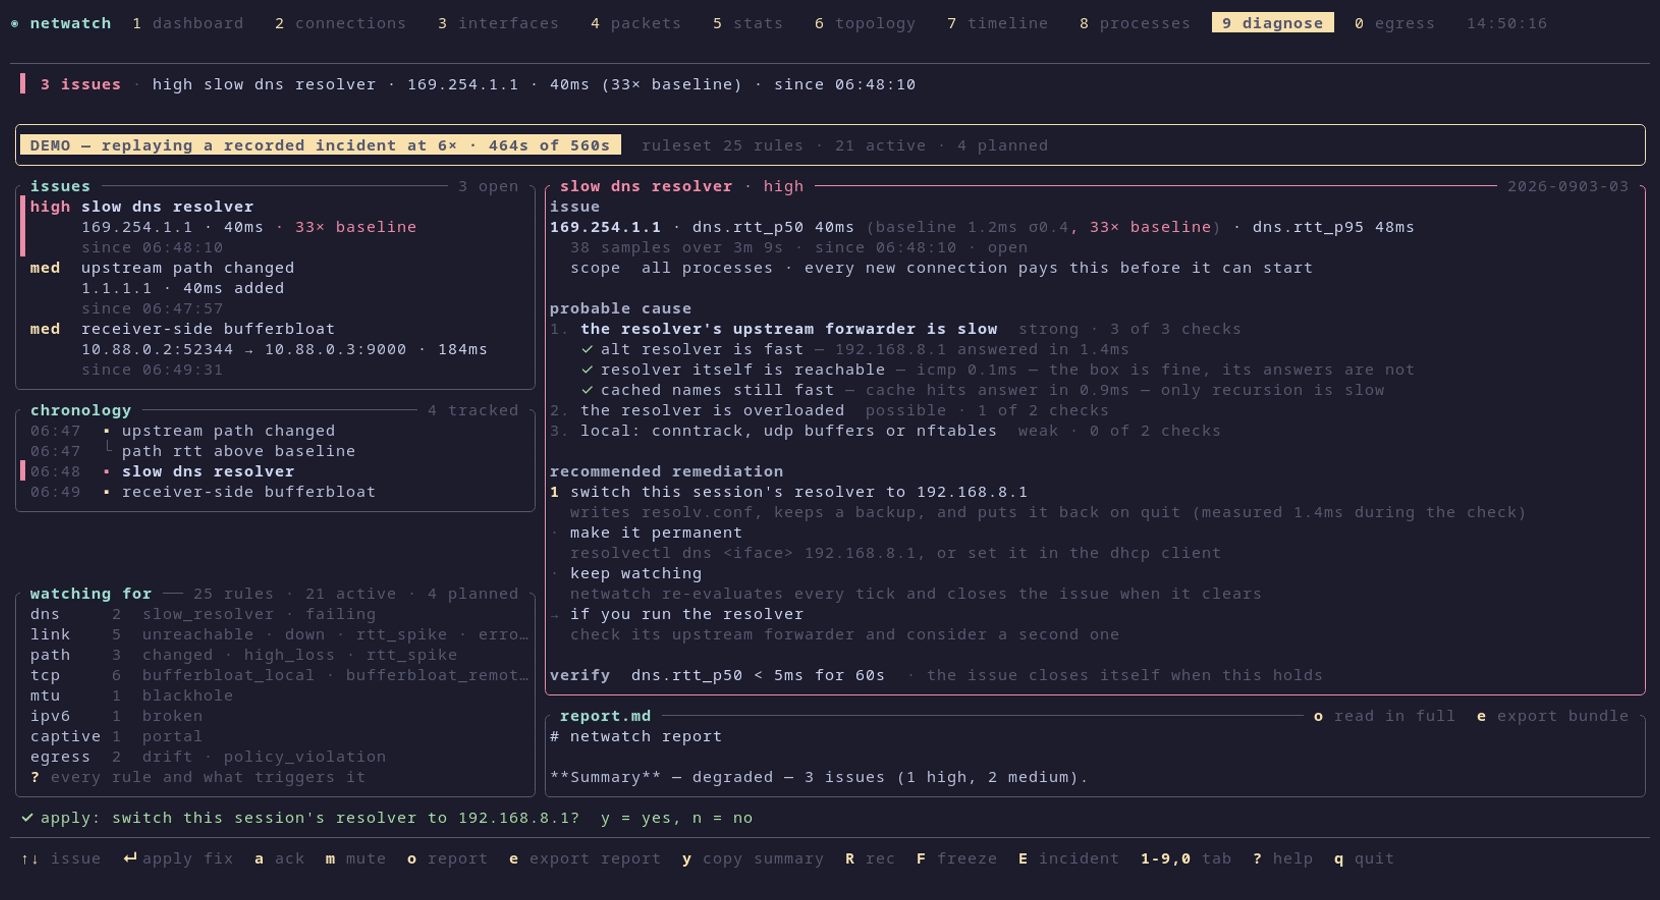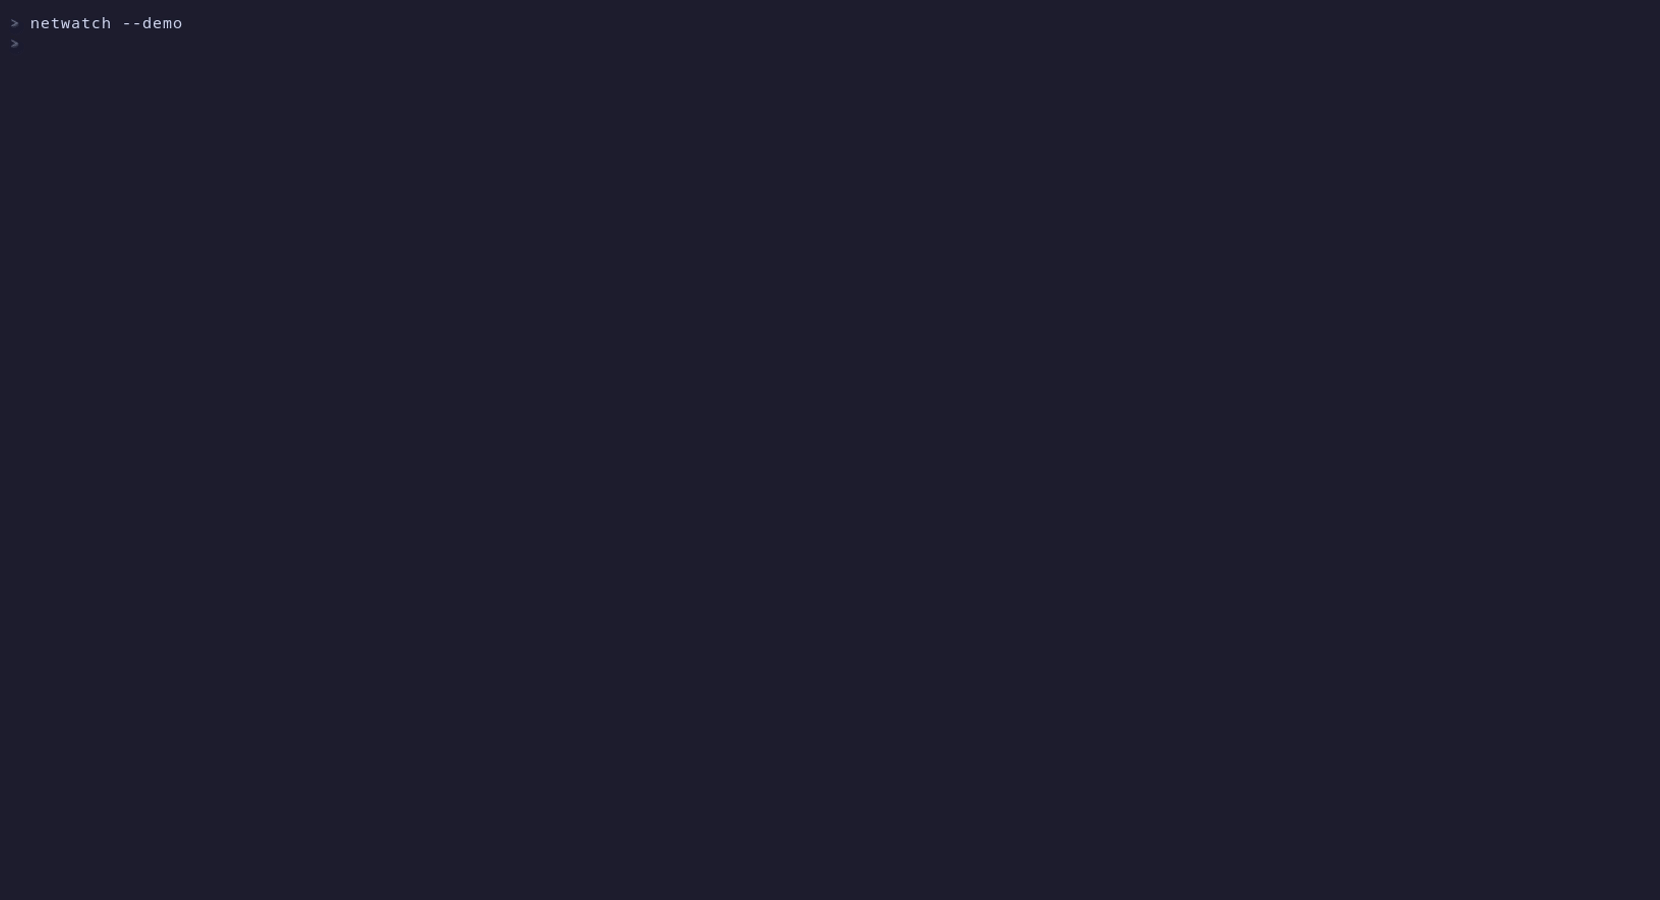
Diagnose (aba 9). Linhas de base por métrica com escopo na rede que as ensinou; a prontidão exige 1.800 amostras distintas, então o tempo de aprendizado depende da cadência das sondagens. 25 regras catalogadas, com 18 detectores Diagnose implementados e sete aguardando integração. A cobertura em tempo de execução indica quais entradas estão disponíveis, aprendendo, obsoletas ou não medidas. Um grafo de supressão agrupa um gateway morto e suas consequências sob um único achado. Cada causa é classificada pelas verificações que a separaram das demais. Alterações automáticas do resolvedor na TUI permanecem indisponíveis; o Diagnose fornece passos manuais. Um comando explícito de resolvedor Linux suporta alterações temporárias em arquivos regulares não gerenciados confirmados pelo administrador; resolvedores gerenciados permanecem sem suporte. A demonstração ainda simula a aplicação e a recuperação verificada. Diários existentes são inspecionados na inicialização, e registros de recuperação ilegíveis ou corrompidos bloqueiam alterações adicionais no host. Um problema só é fechado quando a própria condição de sucesso da regra se mantém. Nenhum modelo envolvido. Como funciona, o design.
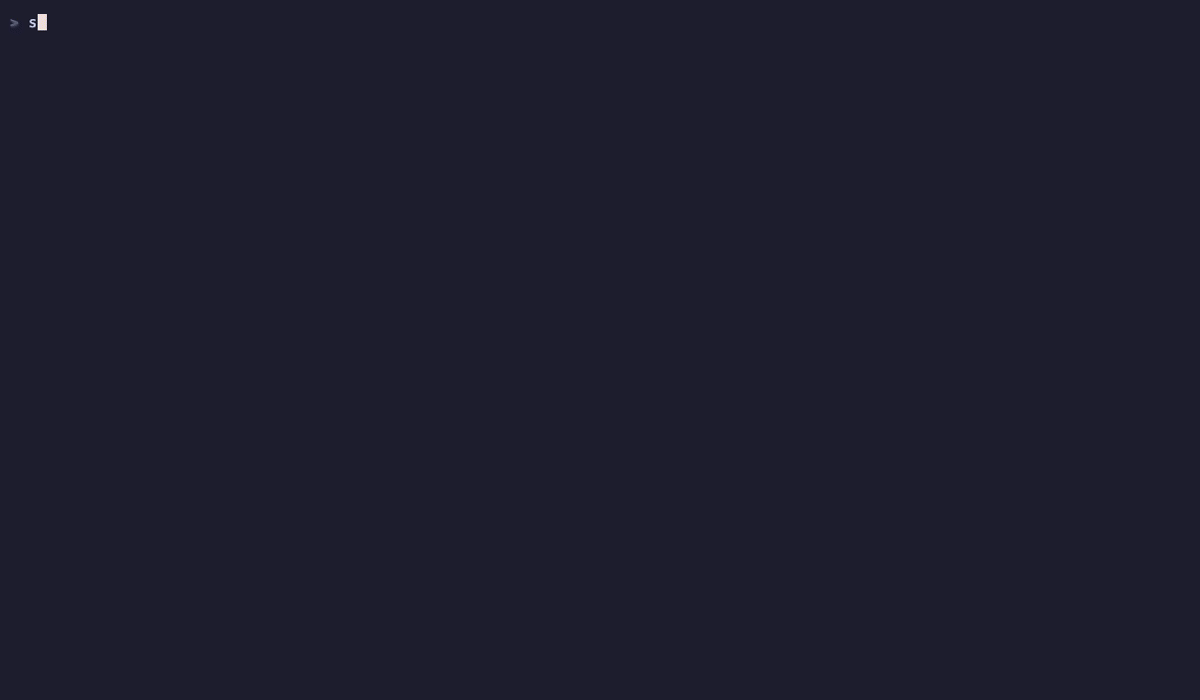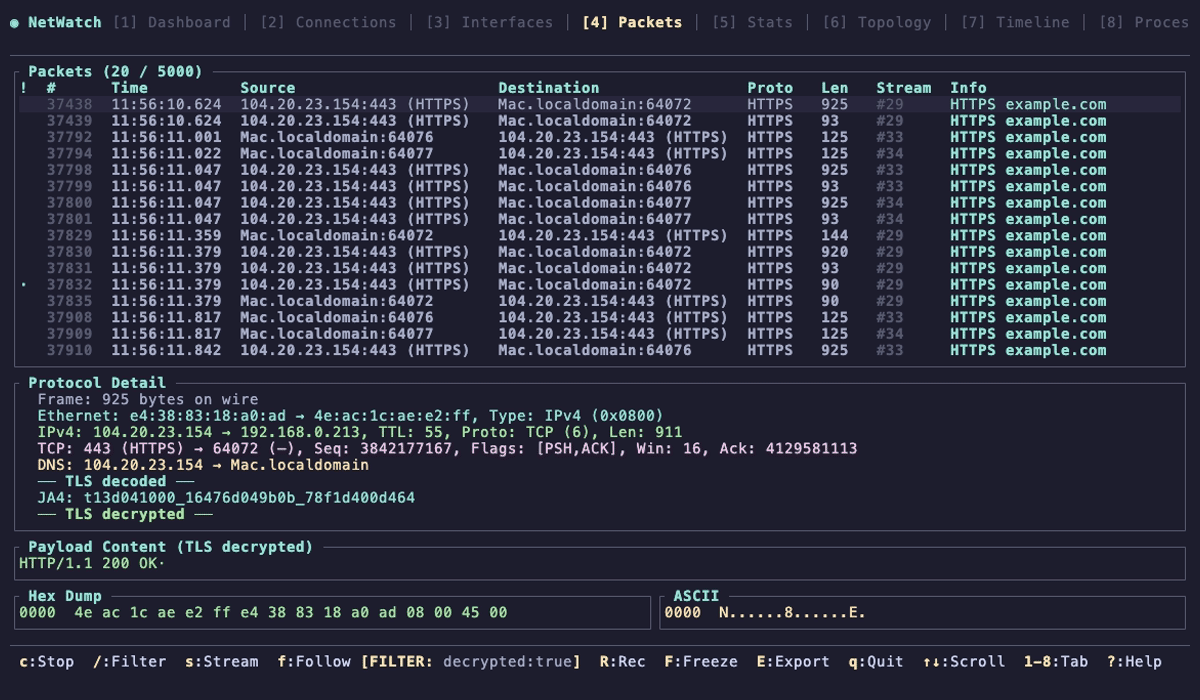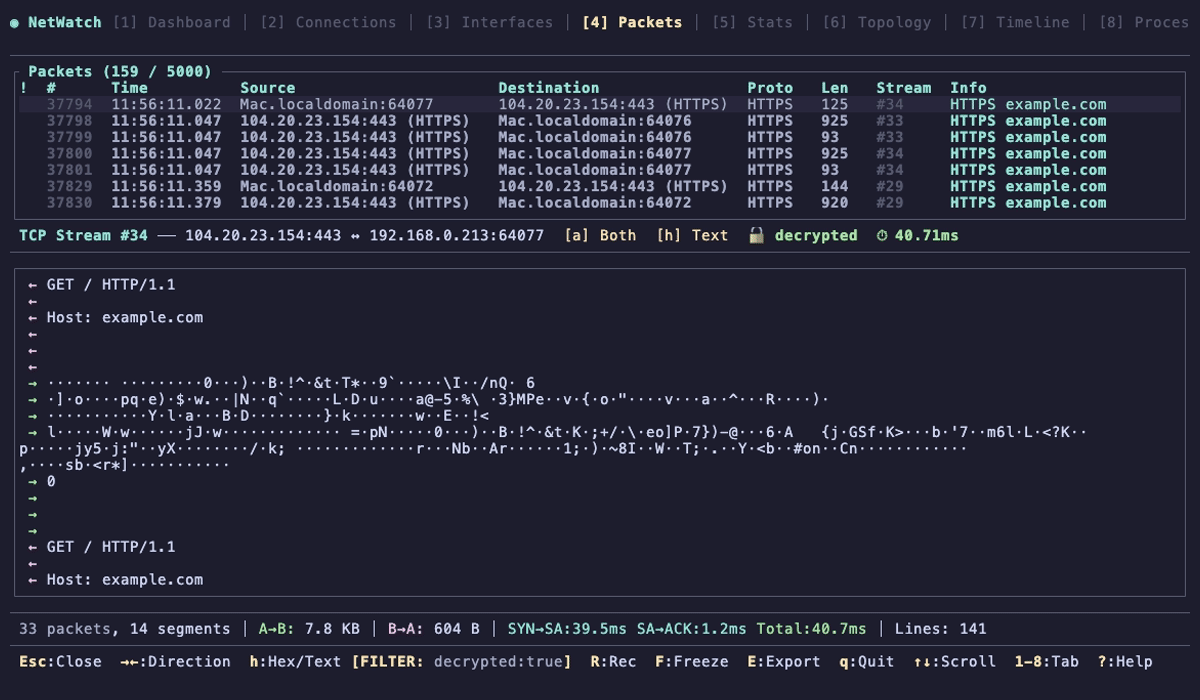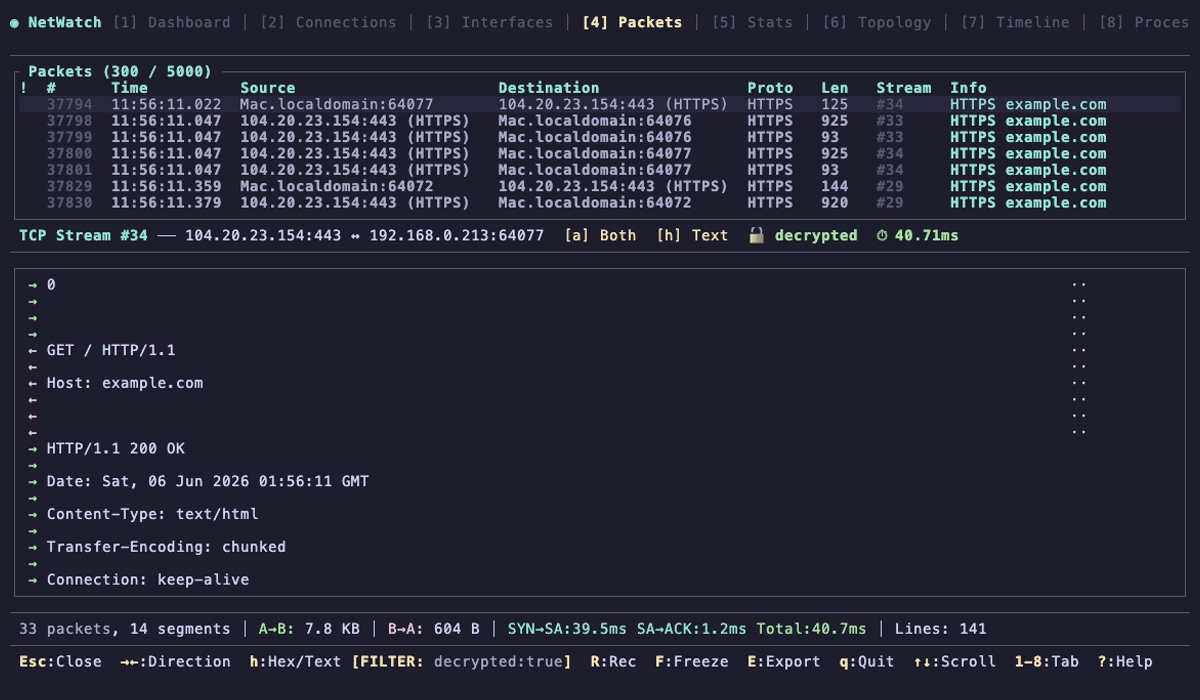
Descriptografe TLS que você controla. Aponte o SSLKEYLOGFILE de qualquer cliente para o NetWatch e o texto claro de suas sessões TLS 1.3 é decodificado na aba Packets. Mesmo mecanismo do Wireshark, então só funciona para tráfego cujas chaves você possui. Descriptografia TLS.
sudo netwatch                                              # open Packets (4)
SSLKEYLOGFILE=/tmp/keys curl https://example.com           # any client that exports keys
# filter the tab with:  decrypted:true
Desvio de egresso. A aba Egress (0) aprende quais hosts, sistemas autônomos e portas cada processo alcança. Enter promove essa linha de base a uma regra; o próximo novo destino chega como drift com um alerta. Ele observa e nunca bloqueia. Os veredictos são sni, ip, asn, ech, drift, no rule e undeclared sob strict = true, porque "correspondido por AS" admite tudo o que um hyperscaler executa e a tabela deveria dizer isso. Linguagem de regras e esquema de exportação.
Atribuição de processo. Polling de sockets da plataforma, PKTAP no macOS, e um kprobe eBPF opcional no Linux (feature ebpf). A atribuição pode estar ausente ou obsoleta, especialmente para fluxos de curta duração; o Windows usa suas próprias ferramentas de rede/processo. Permissões.