

pingtunnel master-d7cd0d6ab5f18e7d8d050385e8d240b3b2f41e6c
Pingtunnel é uma ferramenta que envia tráfego TCP/UDP sobre ICMP
Pingtunnel





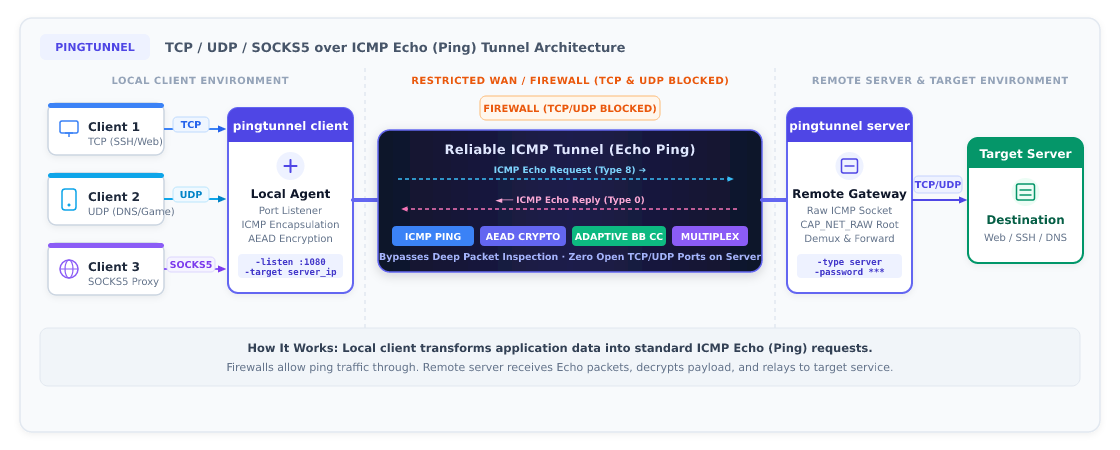
Pingtunnel é uma ferramenta de rede que encapsula tráfego TCP/UDP/SOCKS5 em pacotes ICMP Echo (Ping) para contornar firewalls de rede restritivos ou tráfego TCP/UDP limitado.
⚠️ Nota: Esta ferramenta destina-se estritamente a fins de estudo e pesquisa. Não a utilize para qualquer fim ilegal.
🌟 Funcionalidades
- Arquitetura de segurança unificada v3: a antiga chave numérica e os interruptores de encriptação separados foram removidos. Uma única palavra-passe partilhada (
-password) gere a autenticação mútua e a encriptação AEAD ponta a ponta (predefiniçãochacha20-poly1305, opcionalaes256/aes128). - Múltiplos modos:
- Proxy SOCKS5: inicia um proxy SOCKS5 local com um único comando, com autenticação opcional por nome de utilizador/palavra-passe;
- Reencaminhamento de porta TCP: alcança uma porta TCP remota específica (por exemplo, SSH, web, RDP);
- Reencaminhamento de porta UDP: reencaminha tráfego UDP de jogos, DNS 53, etc.;
- Reencaminhamento secundário do lado do servidor (
-forward): o servidor pode retransmitir o tráfego recebido através de um proxy SOCKS5/HTTP a montante.
- Configuração flexível (modo de ficheiro de configuração recomendado):
- Executar diretamente com um ficheiro de configuração:
pingtunnel config.jsonoupingtunnel -c config.json; - O
config.jsonno diretório atual é carregado automaticamente por predefinição; - Os parâmetros da linha de comandos substituem sempre os valores correspondentes do ficheiro de configuração.
- Executar diretamente com um ficheiro de configuração:
- Resiliente em redes fracas: um algoritmo integrado de controlo de congestionamento adaptativo à largura de banda (
bb) suprime o bufferbloat e as paragens induzidas por perda de pacotes.
🚀 Início Rápido
Opção 1: Modo de ficheiro de configuração (Recomendado)
Ficheiros de exemplo acompanham o repositório. Basta preencher o IP do seu servidor e uma palavra-passe forte:
1. Configuração do servidor (config-server.json)
{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}
Inicie o servidor (requer privilégios de root / administrador):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
2. Configuração do cliente (modo proxy SOCKS5, config-client-socks5.json)
{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}
Inicie o cliente:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
Em seguida, configure seu navegador ou proxy do sistema para SOCKS5 127.0.0.1:1080.
Opção 2: Linha de comando (CLI)
1. Inicie o servidor
Execute em uma máquina com IP público:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(Opcional) Desative as respostas de eco ICMP padrão do kernel Linux para evitar interferência:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
2. Inicie o cliente
- Modo proxy SOCKS5:
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE - Encaminhamento de porta TCP (modo padrão, por exemplo, mapear o IP interno remoto 192.168.1.100:22 para a porta local 2222):
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE - Encaminhamento UDP (por exemplo, porta local 5353 para DNS público 8.8.8.8:53):
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
🐳 Docker
Executar o servidor
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
Executar com um arquivo de configuração montado
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
📖 Guia Detalhado de Uso e Ajuste
Para opções e topologias mais avançadas (proxy secundário do lado do servidor, encaminhamento de portas, autenticação SOCKS5, controle de fluxo e ajuste de congestionamento), consulte: 👉 USAGE.md - Guia de Uso e Configuração do Pingtunnel