

SafeLine v9.3.10
WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

SafeLine - Torne suas aplicações web seguras
🏠 Site | 📖 Documentação | 🔍 Demonstração ao vivo | 🙋♂️ Discord | Versão em Chinês
👋 INTRODUÇÃO
SafeLine é um WAF (Firewall de Aplicação Web) auto-hospedado para proteger suas aplicações web contra ataques e explorações.
Um firewall de aplicação web ajuda a proteger aplicações web filtrando e monitorando o tráfego HTTP entre uma aplicação web e a Internet. Ele normalmente protege aplicações web contra ataques como SQL injection, XSS, code injection, os command injection, CRLF injection, ldap injection, xpath injection, RCE, XXE, SSRF, path traversal, backdoor, bruteforce, http-flood, bot abused, entre outros.
💡 Como Funciona

Ao implantar um WAF na frente de uma aplicação web, uma barreira é colocada entre a aplicação web e a Internet. Enquanto um servidor proxy protege a identidade da máquina do cliente usando um intermediário, o WAF é um tipo de proxy reverso, protegendo o servidor contra exposição ao fazer os clientes passarem pelo WAF antes de chegarem ao servidor.
Um WAF protege suas aplicações web filtrando, monitorando e bloqueando qualquer tráfego HTTP/S malicioso que viaja para a aplicação web, e impede que qualquer dado não autorizado saia da aplicação. Ele faz isso seguindo um conjunto de políticas que ajudam a determinar qual tráfego é malicioso e qual é seguro. Assim como um servidor proxy atua como intermediário para proteger a identidade de um cliente, o WAF opera de maneira semelhante, mas atuando como um intermediário de proxy reverso que protege o servidor da aplicação web de um cliente potencialmente malicioso.
Suas capacidades principais incluem:
- Defesas contra ataques web
- Defesa proativa contra abuso de bots
- Criptografia de código HTML & JS
- Limitação de taxa baseada em IP
- Lista de controle de acesso web
⚡️ Capturas de Tela
 | 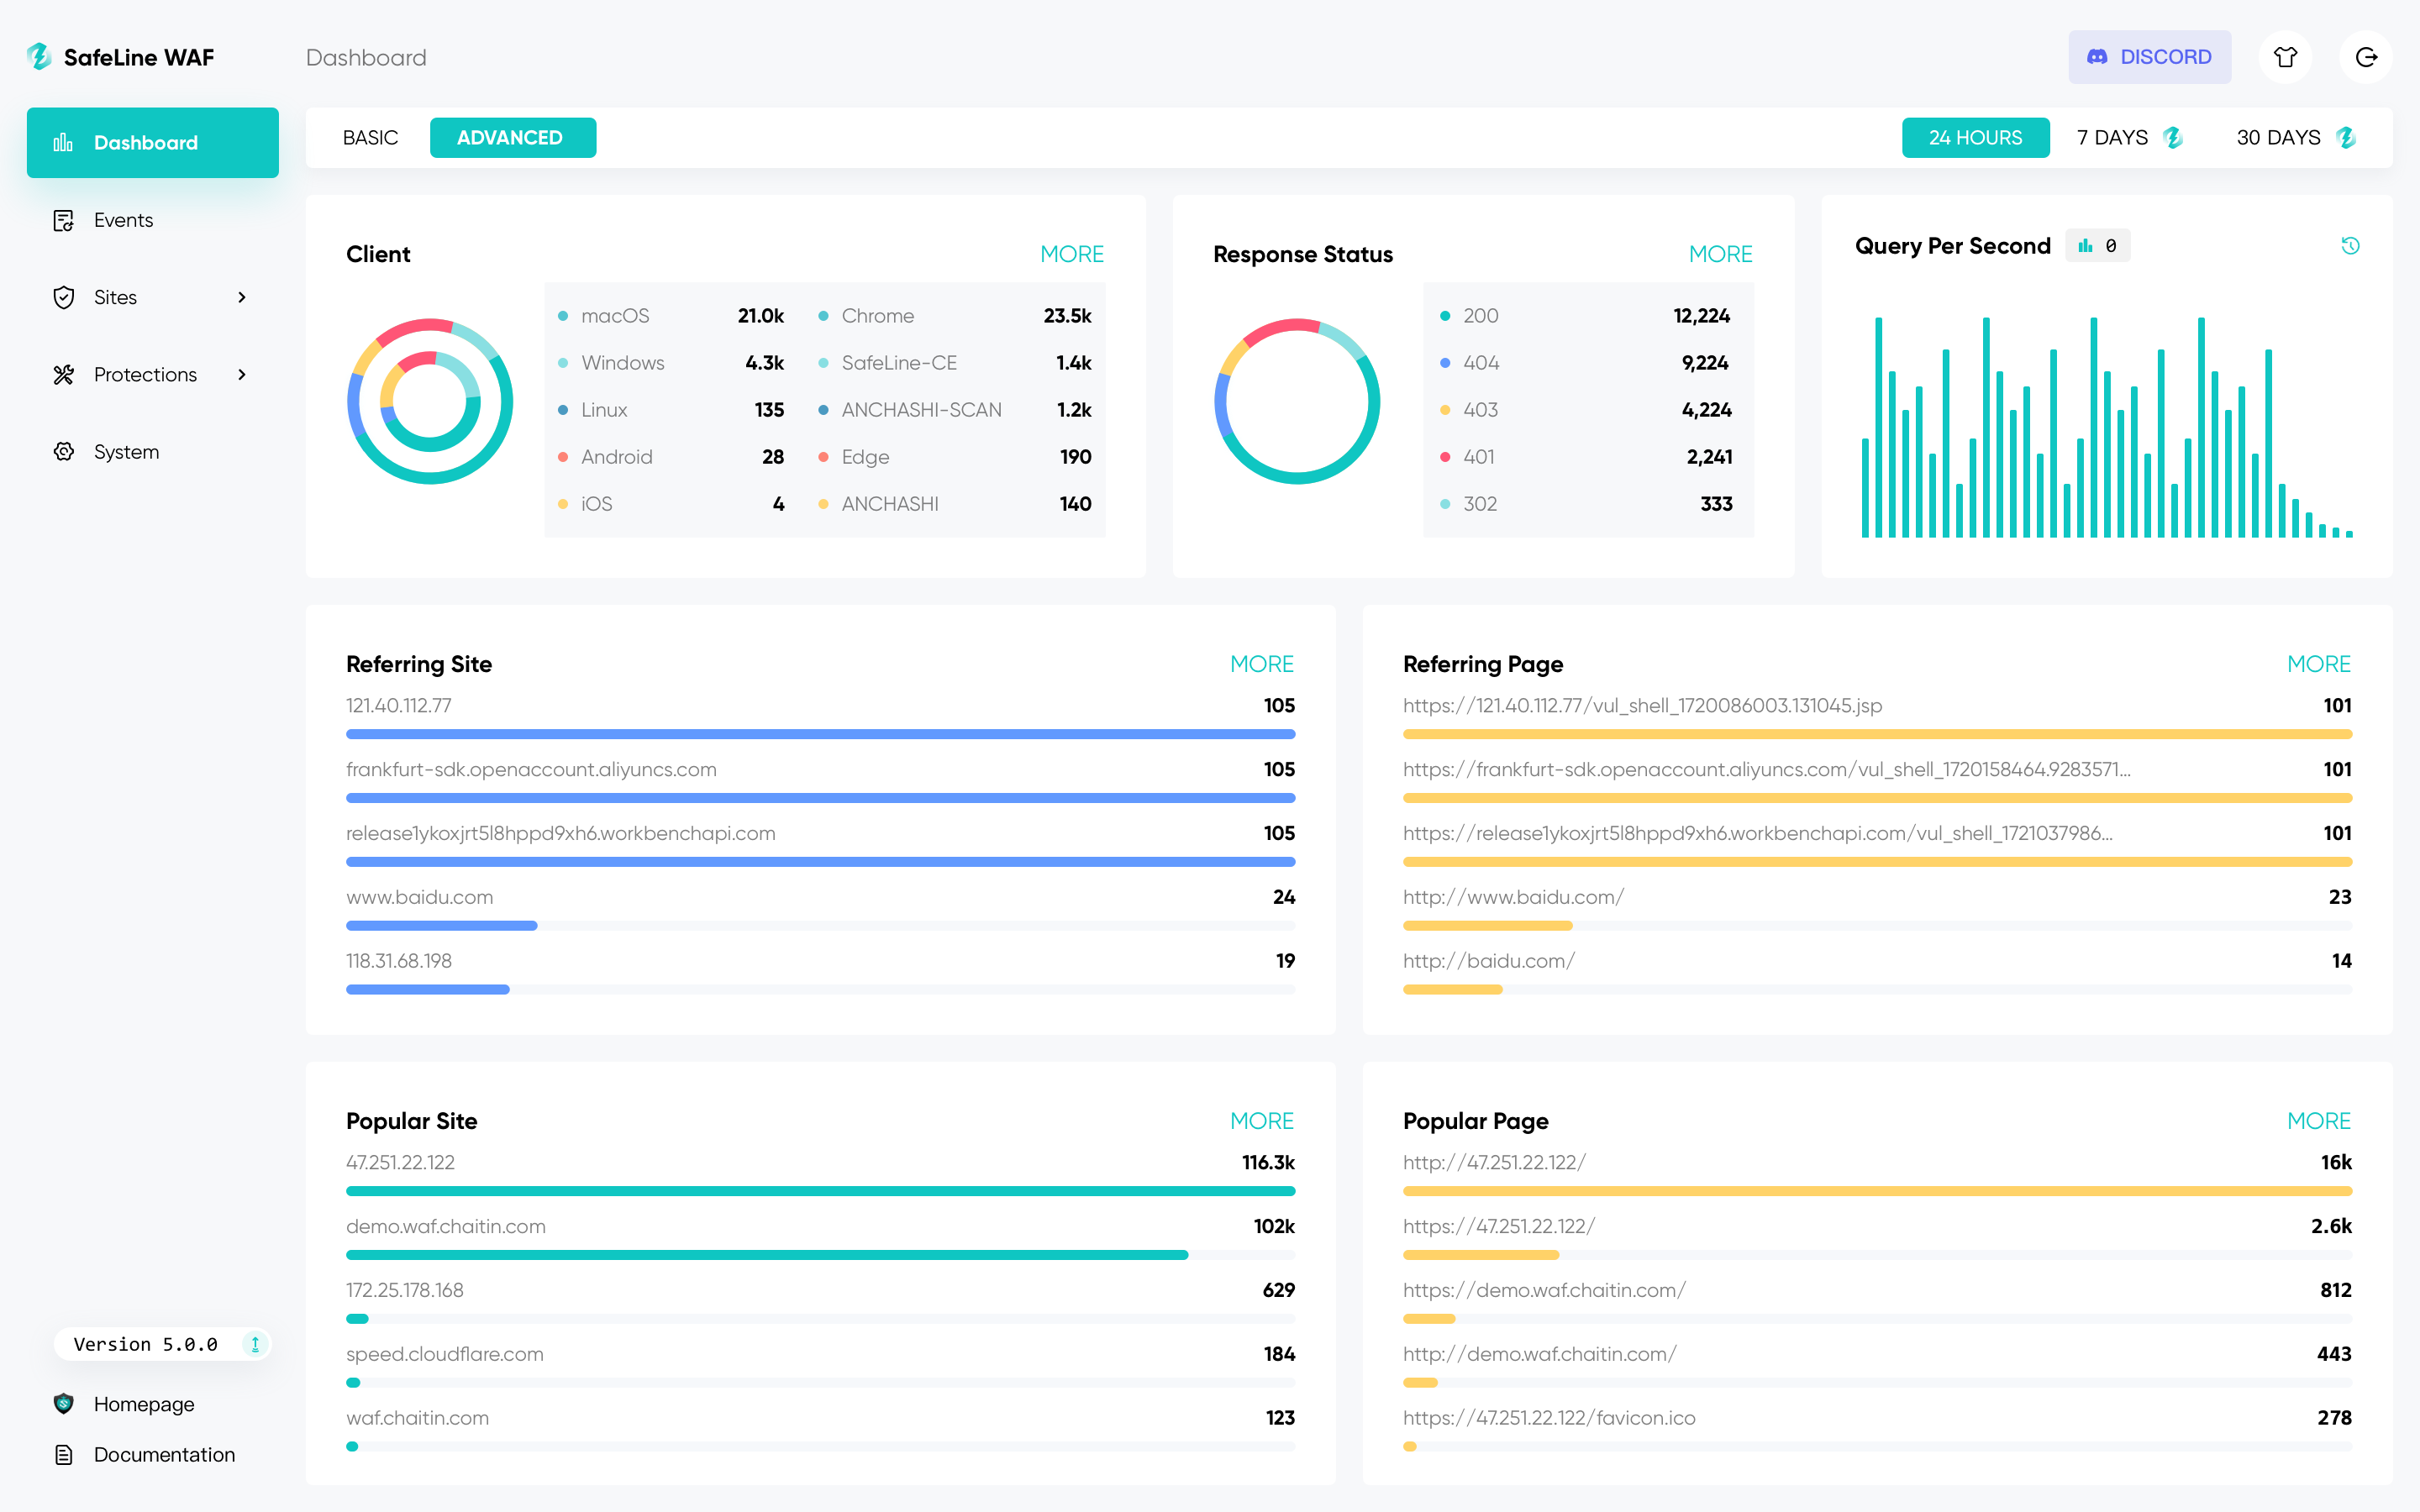 |
|---|---|
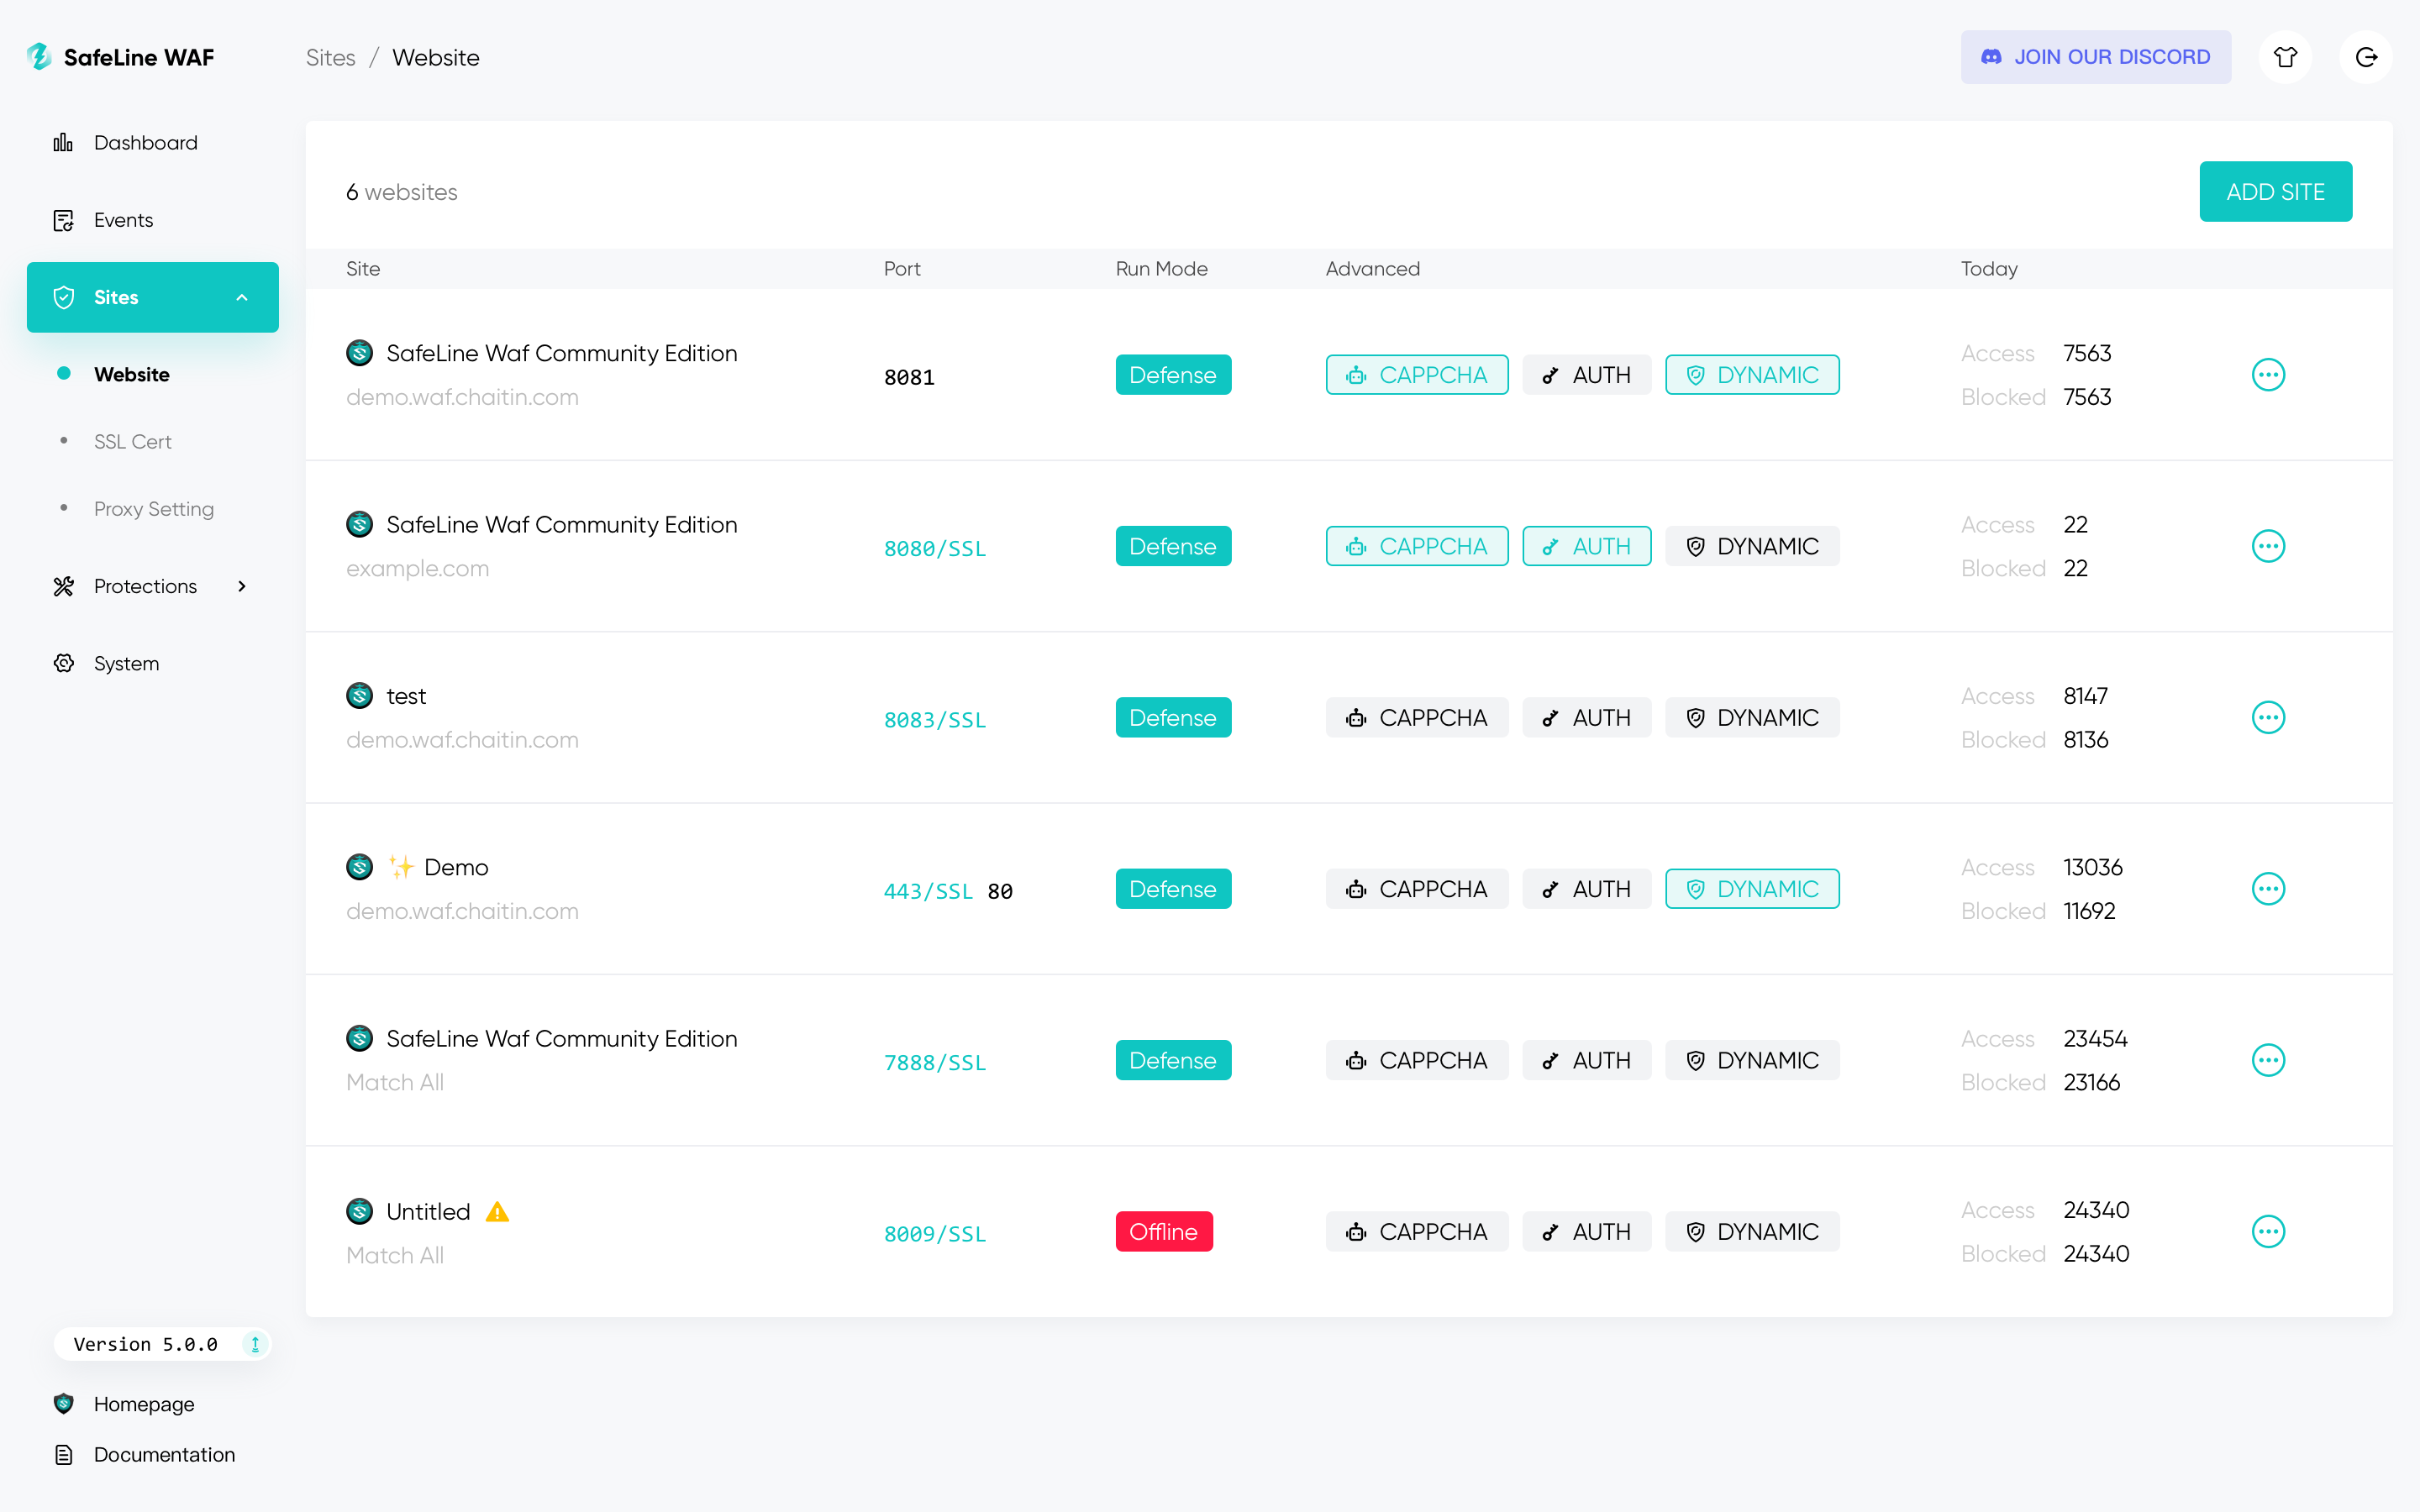 | 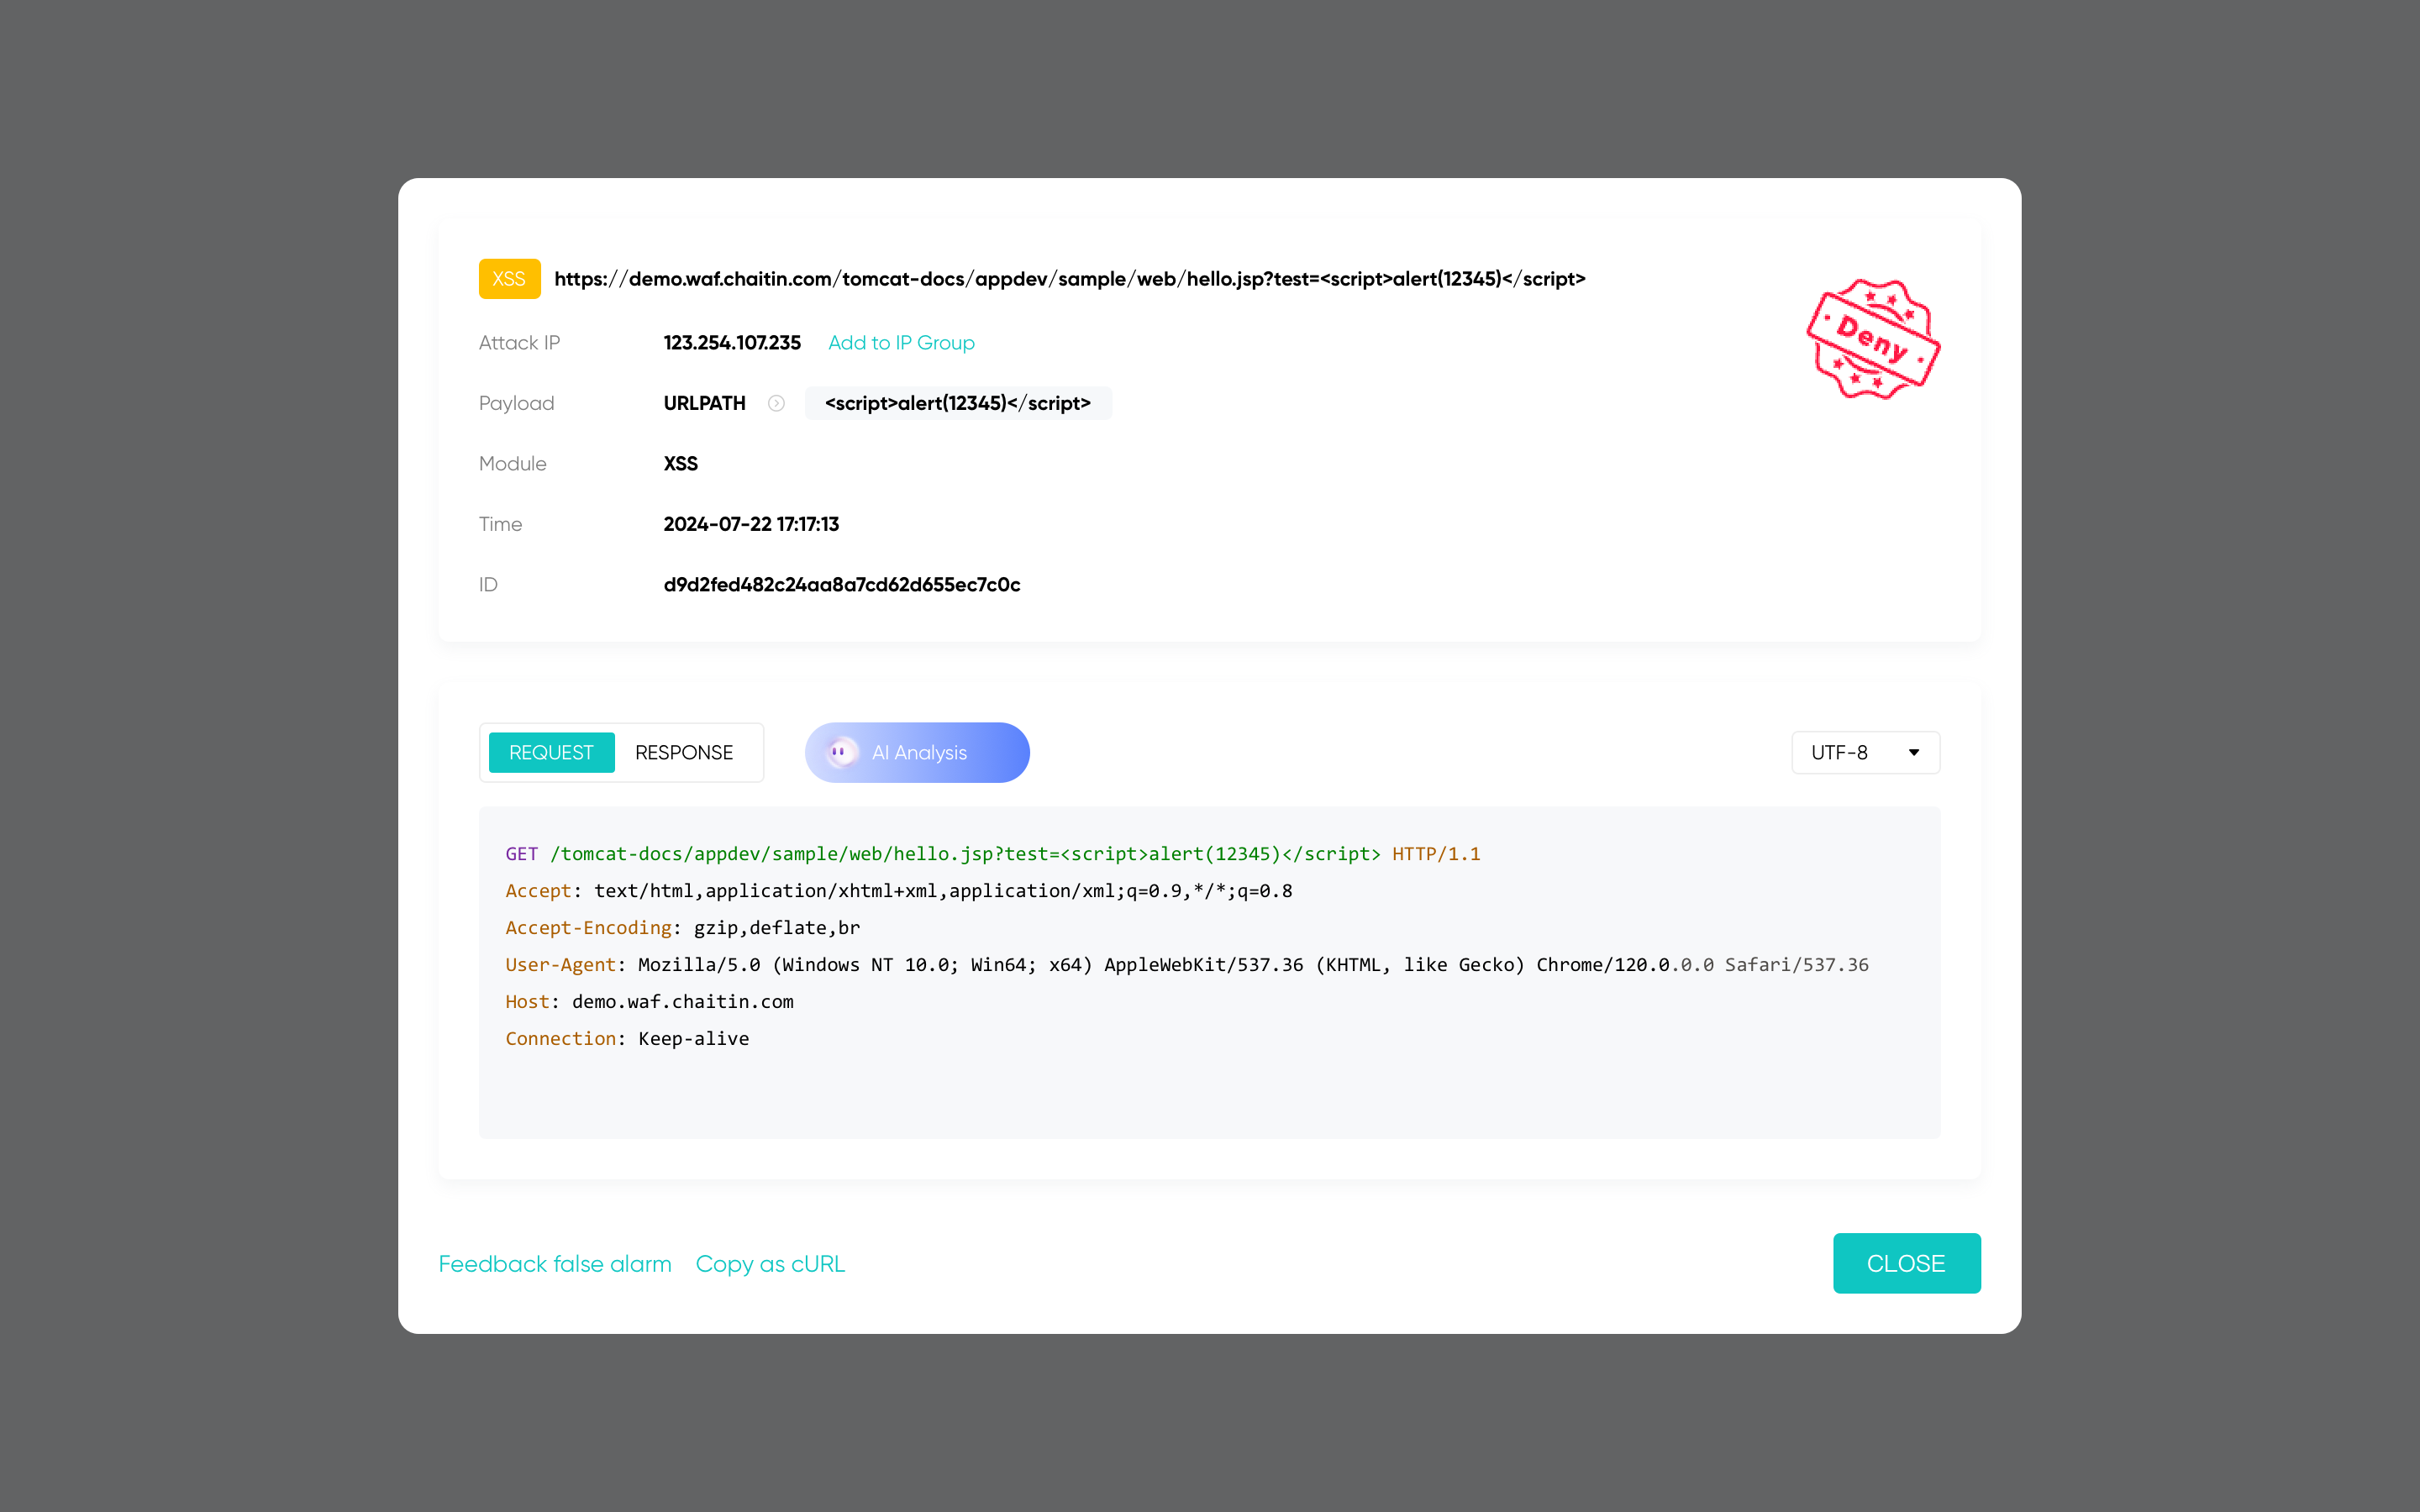 |
Obtenha a Demonstração ao vivo
🔥 RECURSOS
Lista dos principais recursos:
Bloquear Ataques Web- Defende contra todos os ataques web, como
SQL injection,XSS,code injection,os command injection,CRLF injection,XXE,SSRF,path traversale outros.
- Defende contra todos os ataques web, como
Limitação de Taxa- Defenda suas aplicações web contra
ataques DoS,tentativas de força bruta,picos de tráfegoe outros tipos de abuso limitando o tráfego que excede os limites definidos.
- Defenda suas aplicações web contra
Desafio Anti-Bot- Desafios Anti-Bot para proteger seu site contra
ataques de bots; usuários humanos serão permitidos, crawlers e bots serão bloqueados.
- Desafios Anti-Bot para proteger seu site contra
Desafio de Autenticação- Quando o desafio de autenticação estiver ativado, os visitantes precisam inserir a senha, caso contrário, serão bloqueados.
Proteção Dinâmica- Quando a proteção dinâmica estiver ativada, os códigos html e js do seu servidor web serão criptografados dinamicamente a cada visita.
🧩 Demonstrações
| Usuário Legítimo | Usuário Malicioso | |
|---|---|---|
Bloquear Ataques Web |  | 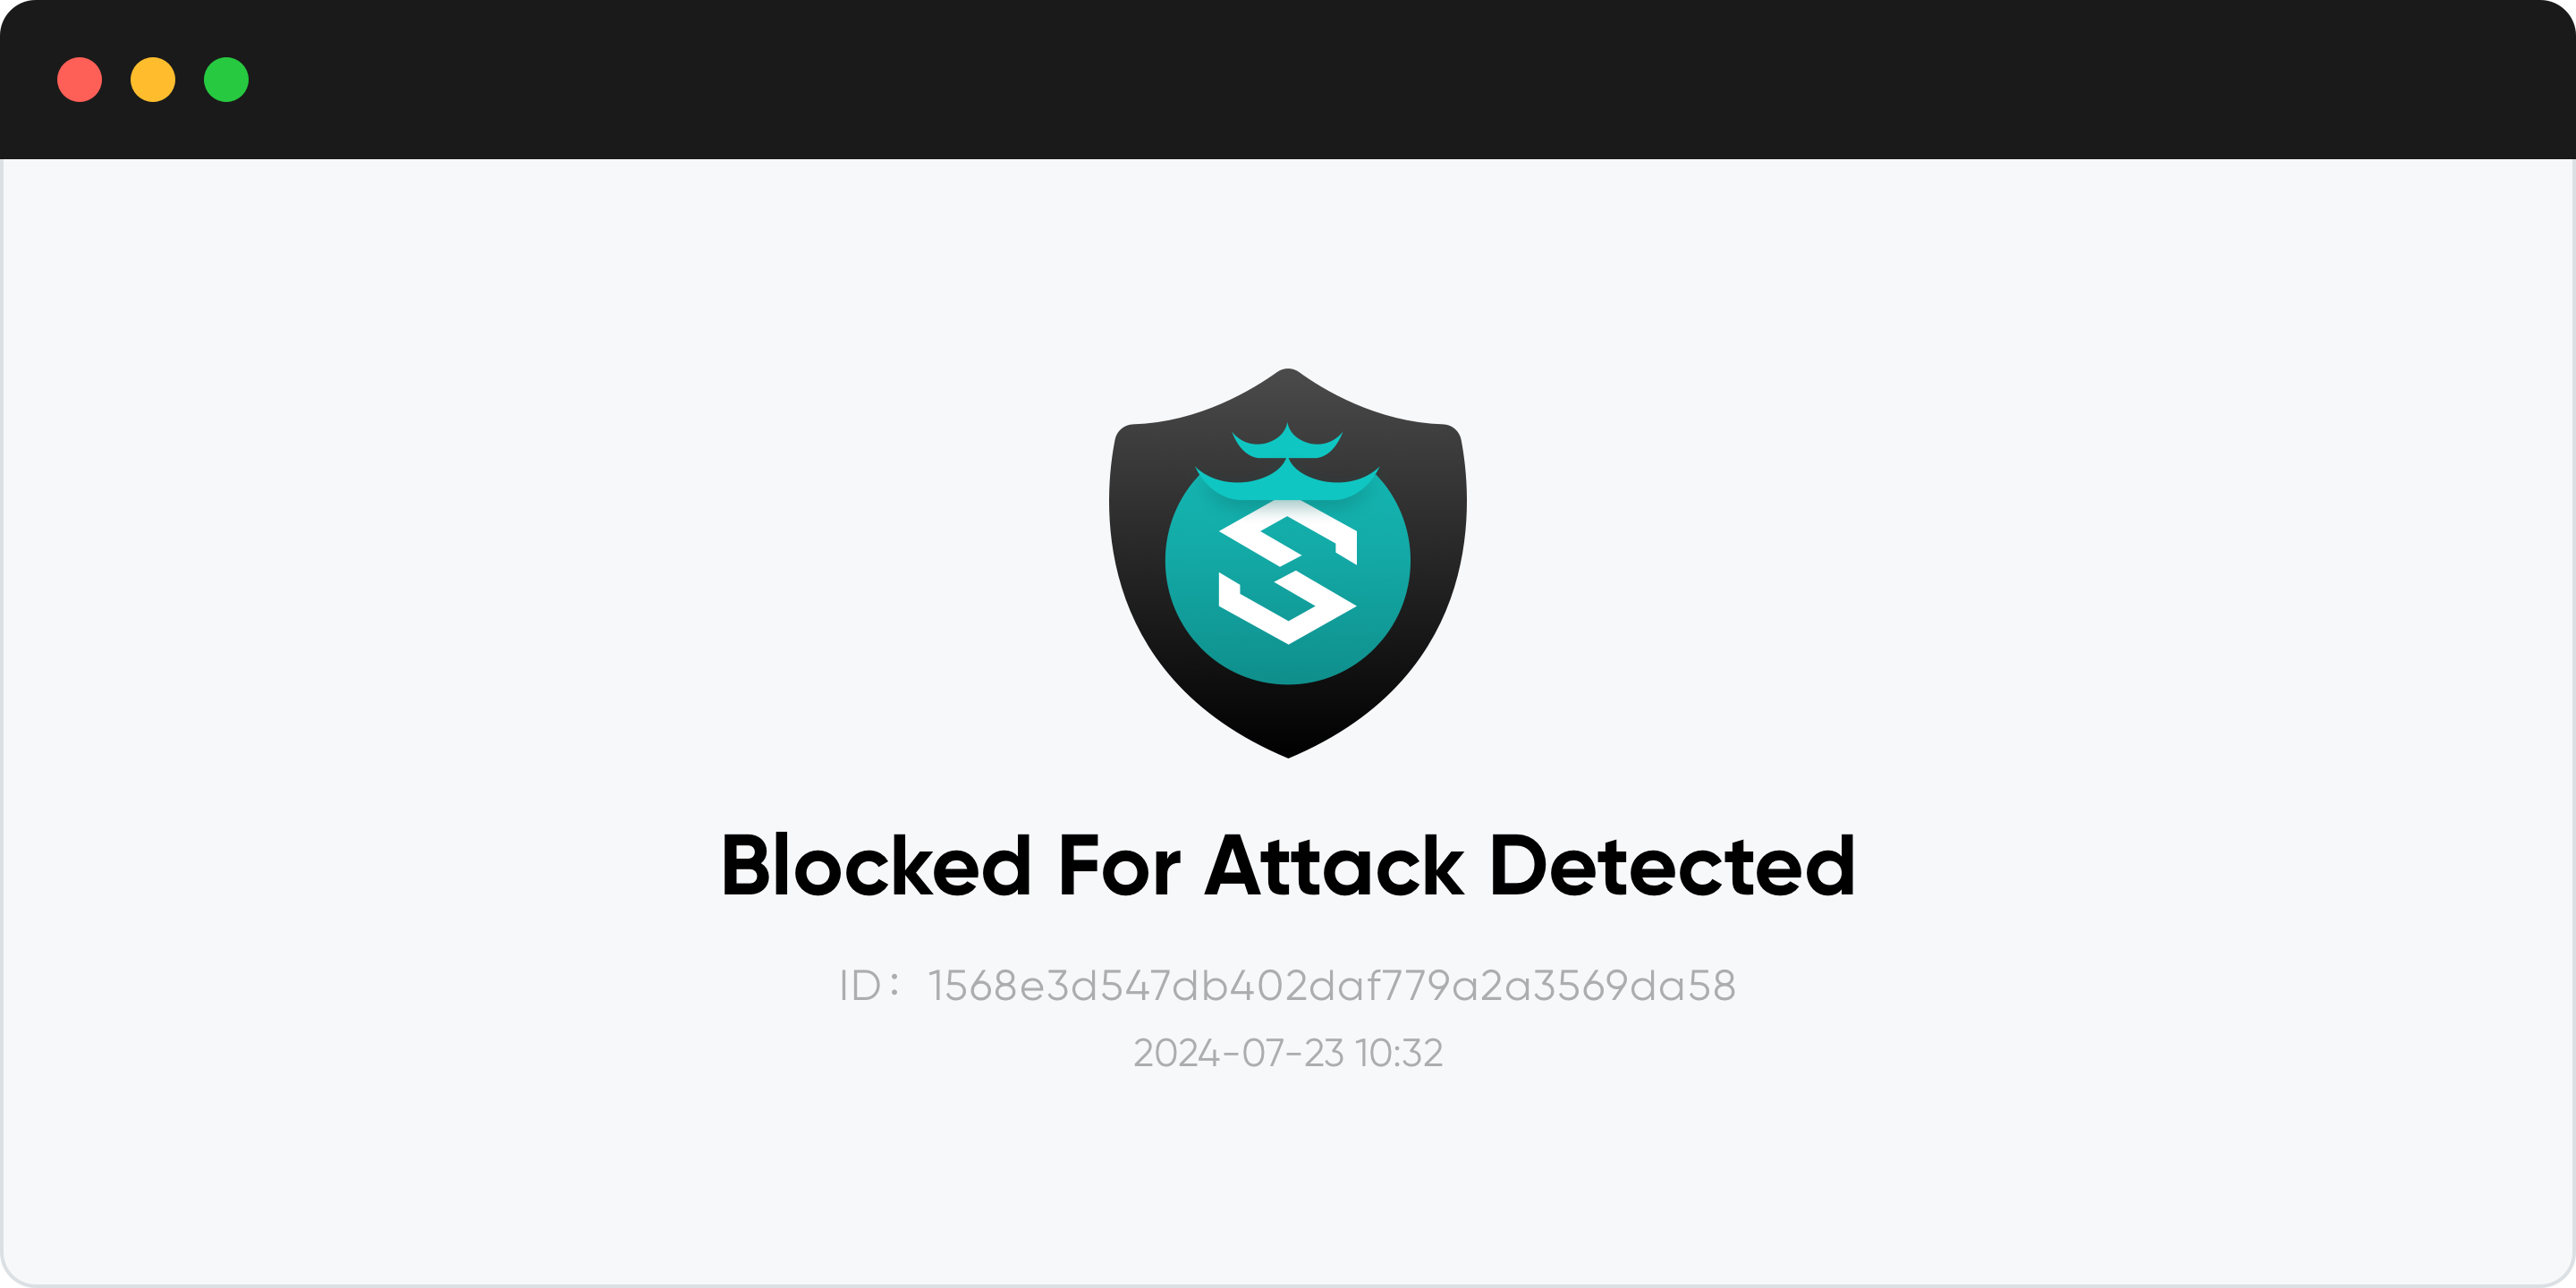 |
Limitação de Taxa | |  |
Desafio Anti-Bot |  |  |
Desafio de Autenticação |  |  |
Proteção Dinâmica HTML | 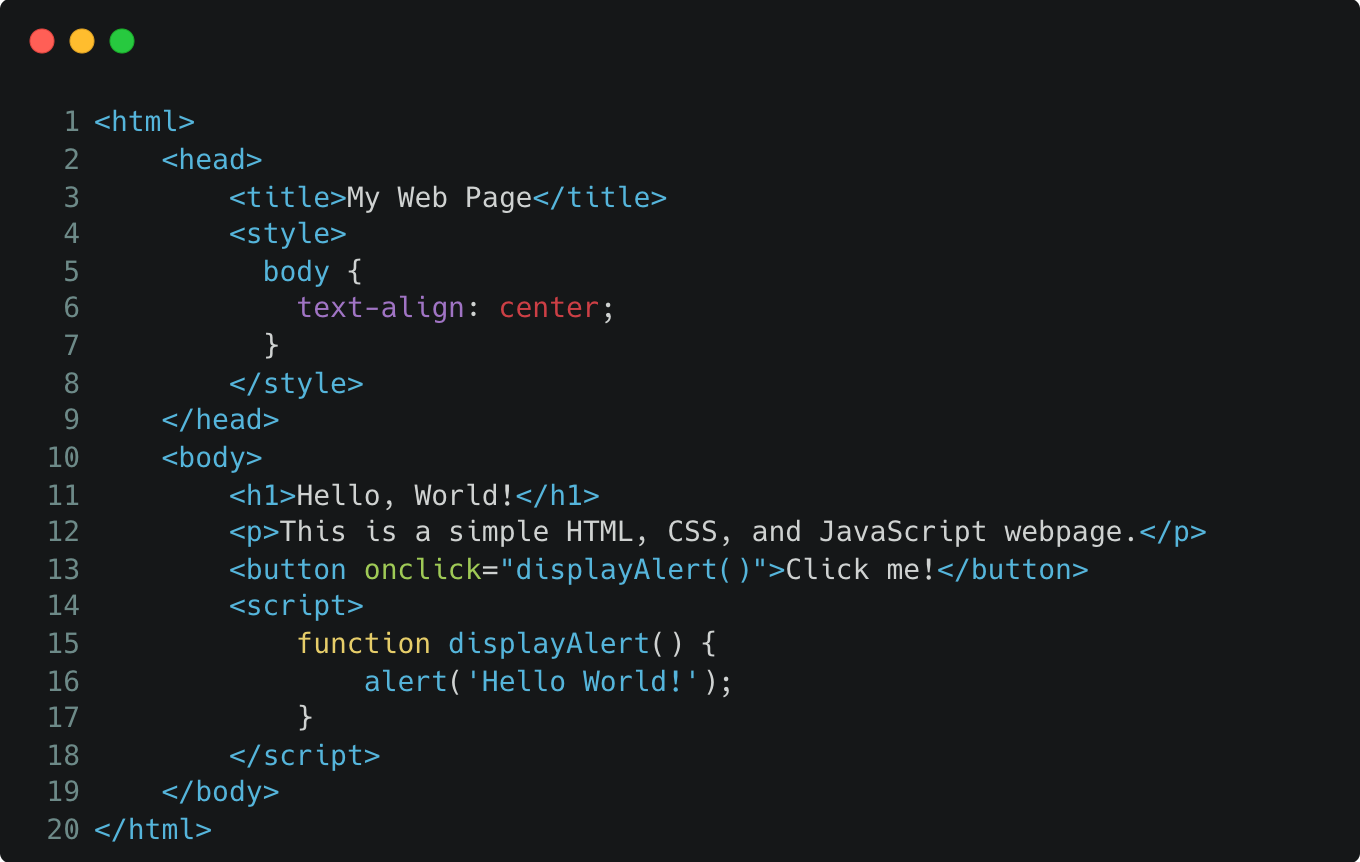 |  |
Proteção Dinâmica JS | 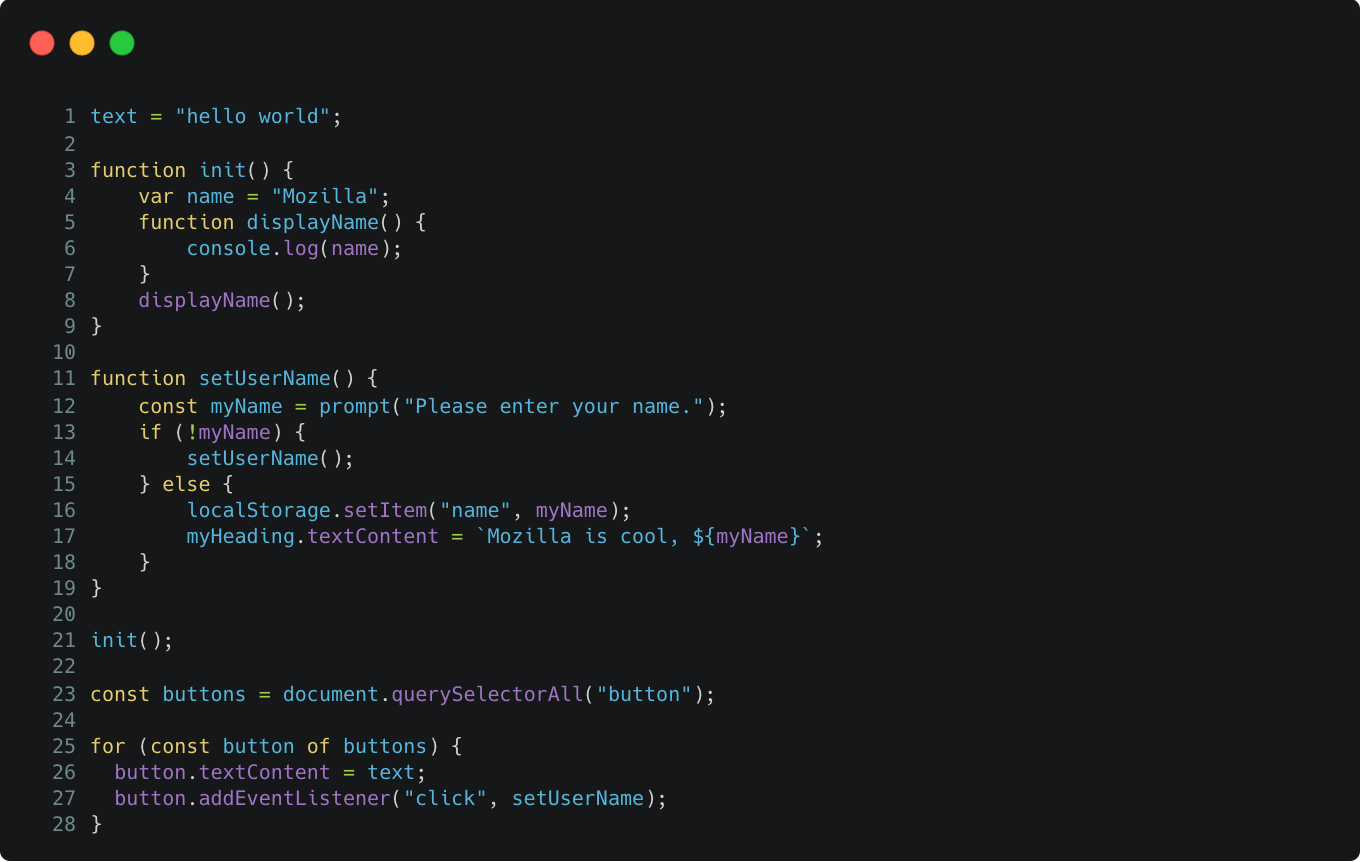 |  |
🚀 Início Rápido
[!WARNING] Usuários na China Continental podem não conseguir conectar aos serviços em nuvem ao instalar a versão internacional. Consulte a documentação de instalação em Chinês
📦 Instalação
Informações sobre como instalar o SafeLine podem ser encontradas no Guia de Instalação
⚙️ Protegendo Aplicações Web
Veja Configuração