
pentest-ai v1.4.0
Pentester de IA de código aberto que comprova cada descoberta. Oráculos de máquina reexecutam cada exploit; bugs verificados vêm com uma cápsula de prova que você mesmo pode reproduzir.


Website · Início rápido · Bug bounty · Verificação · Documentação · Issues
O Pentest-AI é uma ferramenta de código aberto de pentest e bug-bounty com IA que comprova cada achado. Ela conecta um cliente ou modelo de IA a um fluxo de trabalho real de pentest — investigando aplicações web, descobrindo e reproduzindo vulnerabilidades e usando oráculos de máquina para verificar se um exploit realmente funciona. Sem prova, sem achado: resultados verificados carregam evidências que você mesmo pode reproduzir.
Use-o via MCP (Claude Code, Codex, Cursor, VS Code), pela CLI ou em CI/CD. O modelo conduz a investigação; um oráculo independente decide se um achado merece um veredito verificado — assim a saída é sinal, não lixo de IA.
Feito para bug bounty autorizado: importe o escopo de um programa (HackerOne, Bugcrowd, Intigriti, YesWeHack), execute um engajamento com escopo aplicado e transforme cada achado verificado em uma submissão pronta para a plataforma. Ir para o fluxo de bug bounty →
Teste apenas sistemas que você possui ou tem autorização explícita para avaliar. Leia a política de uso aceitável e os termos antes de executar um engajamento.
Início rápido
Recomendado: Codex ou Claude Code
Use Python 3.10–3.14 e instale o pipx
primeiro. Execute pipx ensurepath e reabra o terminal se necessário. O pipx isola
as dependências do Pentest-AI e torna seus comandos disponíveis em todas as pastas.
pipx install ptai
ptai setup --mcp
Instale primeiro a CLI do seu cliente de IA. O setup pergunta antes de conectar todos os clientes compatíveis detectados, incluindo tanto o Codex quanto o Claude Code quando instalados. Ele preserva registros existentes. Reinicie seu cliente depois.
O assistente usa configurações de escopo do usuário. Ele não instala clientes, não faz login,
não baixa modelos nem configura o Ollama. Seu cliente de IA fornece o modelo; nenhuma chave de API
de modelo separada é exigida pelo servidor MCP. Use ptai setup --mcp --dry-run para
pré-visualizar alterações. Veja configuração de cliente único e por repositório
para instruções de .codex/config.toml do Codex e .mcp.json do Claude Code.
Para atualizações, use pipx upgrade ptai. Em um ambiente virtual já ativado,
python -m pip install --upgrade ptai também é suportado; mantenha esse ambiente
disponível após registrá-lo no seu cliente de IA.
Alternativa: Ollama e modelos locais
Instale o Pentest-AI como acima, mas pule a configuração do MCP para esta rota.
Instale e inicie o Ollama, depois baixe um modelo
com suporte a tool-calling. Use ollama list para encontrar seu nome exato instalado.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
No PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
Substitua os placeholders antes de executar. Um modelo local não precisa de chave de API na nuvem. A qualidade do modelo e a memória disponível afetam os resultados. Veja o guia de modelos para configuração de endpoint.
Experimente a demo incluída
Nenhuma chave de API ou alvo externo é necessário.
pipx install ptai
ptai demo
A demo testa uma aplicação vulnerável incluída, reproduz um achado a partir de sua proof capsule e verifica as rotas reforçadas. Inspecione o fluxo de evidências antes de configurar um engajamento real.
Outros provedores de modelo
Para modelos de nuvem standalone e dependências opcionais de scanner, veja o guia de instalação e o guia de provedores. Mantenha chaves de API fora do controle de versão.
Automação de bug bounty
O Pentest-AI foi projetado para trabalho autorizado de bug bounty, onde permanecer no escopo e submeter apenas achados reproduzíveis é o que importa.
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
- O escopo é aplicado, não é apenas consultivo: wildcards, CIDRs e exclusões fora do escopo, fail-closed, em cada agente e ferramenta.
- As submissões são submetíveis: cada uma inclui um
curlreproduzível, CVSS/CWE, impacto, remediação e o veredito de máquina com uma proof capsule reproduzível. - Ou execute o playbook de metodologia integrado de ponta a ponta:
ptai playbook run bug-bounty-web -i target=acme.com --execute.
Como a verificação funciona
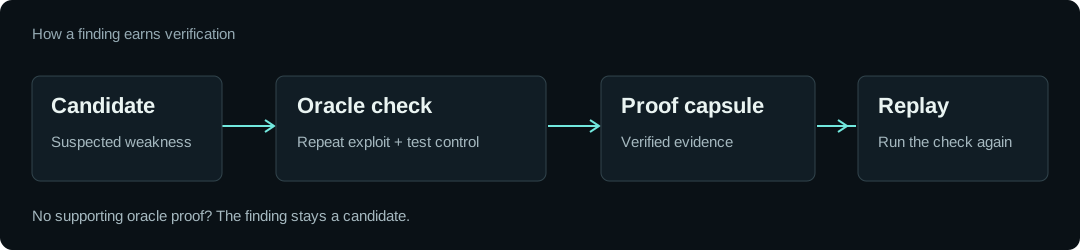
- Encontre um candidato. Uma sonda ou scanner identifica um comportamento que vale a pena investigar.
- Reproduza-o e verifique um controle. Um oráculo nomeado repete o exploit e o compara com um controle que não deveria demonstrar a fraqueza.
- Mantenha a evidência. Um achado verificado registra o oráculo e seus resultados em uma proof capsule portátil. Use
ptai replaypara verificá-la novamente.
Por exemplo, um bypass de trusted-header deve retornar conteúdo privilegiado com o cabeçalho de ataque e negar acesso sem ele. Um servidor que responde a toda requisição com HTTP 200 não é evidência suficiente.
O modelo não pode conceder um veredito verificado. A saída de scanners de terceiros permanece não verificada até que um oráculo a comprove de forma independente. Achados sem uma receita de verificação suportada permanecem candidatos.
Um veredito verificado se aplica às condições testadas. Não significa que toda a aplicação está segura. As proof capsules não são assinadas; reexecutar a verificação é o mecanismo de confiança.