

New releaseNov 22, 2026
bettercap v2.42.0
O canivete suíço para reconhecimento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e ataques MITM.
Junte-se à comunidade do projeto em nosso servidor!


bettercap é um framework poderoso, facilmente extensível e portátil escrito em Go que visa oferecer a pesquisadores de segurança, red teamers e engenheiros reversos uma solução fácil de usar, tudo-em-um com todas as funcionalidades que eles possam precisar para realizar reconhecimento e atacar redes WiFi, dispositivos Bluetooth Low Energy, CAN-bus, dispositivos HID sem fio e redes Ethernet.
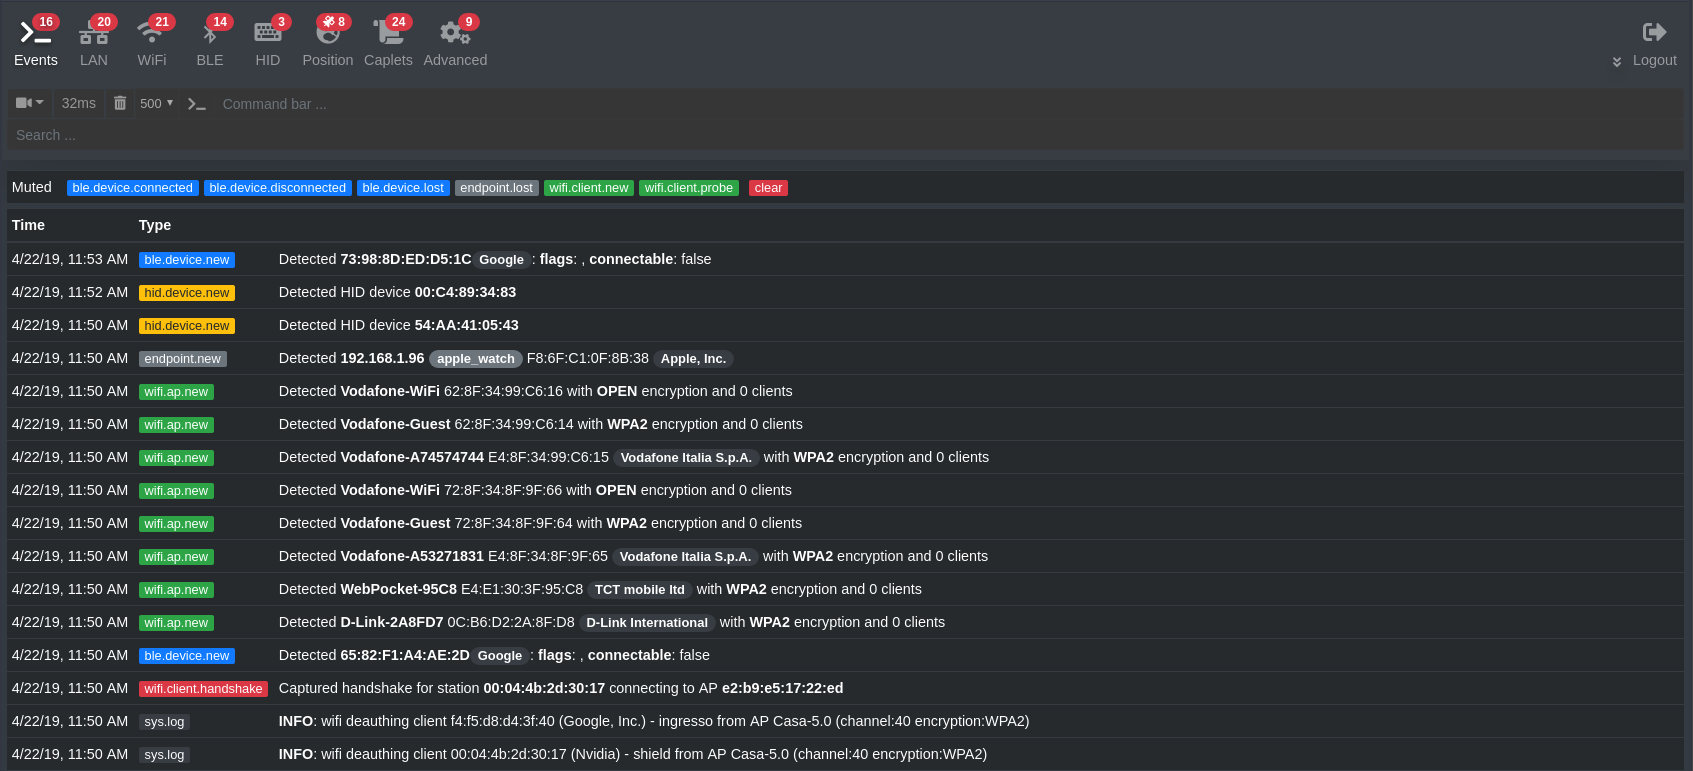
Principais Funcionalidades
- WiFi varredura de redes, ataque de desautenticação, ataque de associação PMKID sem cliente e captura automática de handshakes de clientes WPA/WPA2/WPA3.
- Bluetooth Low Energy varredura de dispositivos, enumeração de características, leitura e escrita.
- Varredura de dispositivos sem fio 2.4GHz e ataques MouseJacking com injeção de quadros HID over-the-air (com suporte a DuckyScript).
- Suporte a CAN-bus e DBC para decodificação, injeção e fuzzing de quadros.
- Sondagem e reconhecimento passivo e ativo de hosts de rede IP.
- ARP, DNS, NDP e DHCPv6 spoofers para ataques MITM em redes baseadas em IPv4 e IPv6.
- Proxies em nível de pacote, nível TCP e nível de aplicação HTTP/HTTPS totalmente programáveis com plugins javascript fáceis de implementar.
- Um sniffer de rede poderoso para coleta de credenciais que também pode ser usado como um fuzzer de protocolos de rede.
- Um scanner de portas muito rápido.
- Uma poderosa API REST com suporte a notificação de eventos assíncronos via websocket para orquestrar seus ataques facilmente.
- Uma interface web muito conveniente.
- Mais!
Contribuidores
Licença
bettercap é feito com ♥ e lançado sob a licença GPL 3.
Estrelas ao longo do tempo

Categorias
Sniffing e Análise de PacotesFerramentas de PhishingReconhecimentoAuditoria de Wi-FiSegurança BluetoothSegurança IoTMapeamento de RedeEscaneamento de PortasProxies Web e InterceptaçãoEvasão de IDS/IPSFerramentas de ImpersonaçãoExfiltração de DadosPhishingFuzzingSegurança Sem FioHacking de HardwareTestes de PenetraçãoRed TeamingFalsificação de Impressão Digital