
 #1
Ferramentas para testar a segurança de redes Wi-Fi, quebrar senhas e analisar protocolos.
Recomendado pelo Kitploit

 iotsrg/iot-pentest-devices-and-purpose
Guia selecionado de ferramentas de hardware e software para testes de penetração em IoT para 2025, cobrindo vetores de ataque Bluetooth, Zigbee,…
 aleksamcode/wifi-password-stealer
Ferramenta simples de injeção de teclas para Windows e Linux que exfiltra dados de WiFi armazenados (SSID e senha).
 vanhoefm/fragattacks
Testador automatizado de vulnerabilidades para clientes Wi-Fi e pontos de acesso, que detecta falhas de fragmentação/agregação FragAttacks por meio…
 domienschepers/wifi-framework
Wi-Fi Framework para criar provas de conceito, experimentos automatizados, suítes de teste, fuzzers e muito mais.
 toffeenutt/cve-2022-47522-poc
Exploit de prova de conceito para CVE-2022-47522 demonstrando interceptação de quadros Wi-Fi via ataque de desautenticação e falsificação de endereço…
 adrmxr/kithack
Pacote de ferramentas de hacking & gerador de backdoors.

 yashubitra/evil_twin_attack
Ataque e defesa de rogue access point no Kali Linux: deauth com aireplay-ng, um evil twin airbase-ng com portal cativo, além de detecção em tempo…
 brannondorsey/wifi-cracking
Quebrar roteadores Wi-Fi WPA/WPA2 com Airodump-ng e Aircrack-ng/Hashcat
 vanhoefm/krackattacks-scripts
Scripts para verificar clientes WPA2 e APs quanto a vulnerabilidades de reinstalação de chave KRACK usando hostapd modificado e replay de quadros em…
 cappricio-securities/wifispammer
Um spammer de wifi alimentado por nodemcu
 djsime1/awesome-flipperzero
🐬 Uma coleção de recursos incríveis para o dispositivo Flipper Zero.
 geniuszly/genwififaker
é uma ferramenta para criar pontos de acesso WiFi falsos
 s0lst1c3/eaphammer
Ataques evil twin direcionados contra redes WPA2-Enterprise. Wireless pivots indiretos usando hostile portal attacks.
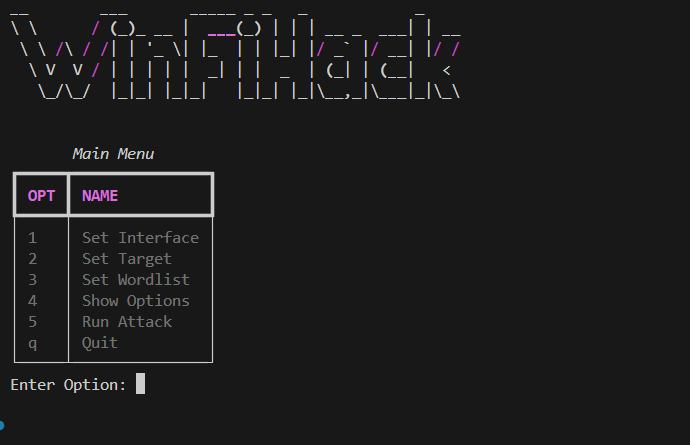 morpheuslord/winfihack
Um utilitário de força bruta para Wifi no Windows, que é um método extremamente antigo, mas ainda funciona sem a necessidade de dependências externas.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
Exploit para vulnerabilidade Wi-Fi do Android CVE-2021-0466, direcionado ao componente frameworks/opt/net/wifi para testes de segurança e validação.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Patch do framework Wi-Fi do Android para o CVE-2021-0390, que trata de uma vulnerabilidade de execução remota de código no subsistema Wi-Fi.
 adamhrv/skylift
Wi-Fi Geolocation Spoofing com ESP8266 / ESP32
 yashodhanvivek/firebolt-wristphone-vulnerability
Este repositório é para a vulnerabilidade Firebolt wristphone para o ID CVE CVE-2024-30656 sugerido pela MITRE. A MITRE ainda não confirmou o ID.







