
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Evil_Twin_Attack — Ataque e defesa de rogue access point no Kali Linux: deauth com aireplay-ng, um evil twin airbase-ng com portal cativo, além de detecção em tempo real de incompatibilidade de BSSID/MAC e um script de desconexão automática com pywifi. | Kitploit
Ferramentas/GitLabGitLab/yashubitra/evil_twin_attack
Auditoria de Wi-FiPhishingSegurança de RedeSegurança Sem FioTestes de PenetraçãoDetecção de IntrusãoAprendizado e EducaçãoRed Teaming
Compartilhar
GitLab
yashubitra/evil_twin_attack

Evil_Twin_Attack

Ataque e defesa de rogue access point no Kali Linux: deauth com aireplay-ng, um evil twin airbase-ng com portal cativo, além de detecção em tempo real de incompatibilidade de BSSID/MAC e um script de desconexão automática com pywifi.

Ver RepositórioSite
91há 1 anoAinda não revisado

Ataque Evil Twin

Visão Geral do Projeto

Este projeto demonstra a execução, prevenção, detecção e técnicas de decepção para mitigar ataques Evil Twin em redes sem fio. Um ataque Evil Twin explora vulnerabilidades em redes Wi-Fi criando pontos de acesso (APs) falsos que imitam os legítimos, enganando os usuários para que revelem informações sensíveis.


Estrutura do Repositório

Arquivos Principais

  • Evil_Twin_Attack_Combined_Report.pdf: Relatório abrangente detalhando todas as fases do projeto.
  • Evil_Twin_Offense_Report.pdf: Documentação da simulação do ataque ofensivo.
  • Evil_Twin_Prevention_Report.pdf: Explicação das medidas preventivas implementadas.
  • Evil_Twin_Detection_Report.pdf: Análise das técnicas de detecção.
  • Evil_Twin_Deception_Report.pdf: Estratégias de decepção para coletar inteligência sobre o atacante.

Arquivos de Código

  • detect_evil_twin.py: Detecta pontos de acesso falsos que se passam por redes Wi-Fi legítimas monitorando BSSIDs.
  • prevent_evil_twin.py: Impede conexões a redes não confiáveis ou falsas com base na verificação de SSID.
  • server.py: Hospeda um portal cativo de phishing para simular a coleta de dados durante um ataque.
  • index.html: HTML para a página de login do portal cativo, estilizada para parecer realista ao usuário.
  • Evil_Twin.txt: Comandos para configurar, executar e desmontar o ataque Evil Twin.

Arquivos Utilitários

  • creds.txt: Registra as credenciais capturadas durante as simulações de ataque.
  • LICENSE: Informações de licenciamento do repositório.

Instruções de Configuração

Pré-requisitos

  • Hardware: Dois adaptadores Wi-Fi USB com chipset Atheros AR9271.
  • Software: Kali Linux, Python 3.x e as bibliotecas Python necessárias (pywifi, tkinter).
  • Ferramentas: airmon-ng, aireplay-ng, airbase-ng, dnsmasq, Wireshark.

Passos

  1. Clone este repositório:

    git clone https://github.com/your-username/Evil_Twin_Attack.git
    cd Evil_Twin_Attack
    
  2. Clone este repositório:

    sudo apt update
    sudo apt install aircrack-ng dnsmasq
    pip install pywifi tkinter
    
  3. Clone este repositório:

    • Configure o ambiente: Siga os comandos em Evil_Twin.txt para configurar o modo monitor, criar um AP falso e hospedar o portal cativo.
    • Execute o portal cativo:
      sudo python3 custom_captive_portal/server.py
      
    • Monitore as credenciais: Os dados capturados serão registrados em creds.txt.

Prevenção, Detecção e Decepção do Lado da Vítima (Usuário Windows)

Medidas Preventivas

Execute prevent_evil_twin.py para desconectar automaticamente de redes falsas:

python3 Evil_Twin_Prevention/prevent_evil_twin.py

Mecanismo de Detecção

Monitore SSIDs e BSSIDs em busca de anomalias usando detect_evil_twin.py:

python3 Evil_Twin_Detection/detect_evil_twin.py

Técnicas de Engano

Implante honeypots e iscas com SSIDs falsos para enganar os atacantes:

  • Redes honeypot: Atraem os atacantes.
  • Portais cativos falsos: Coletam informações sobre os métodos dos atacantes.

Recursos Visuais

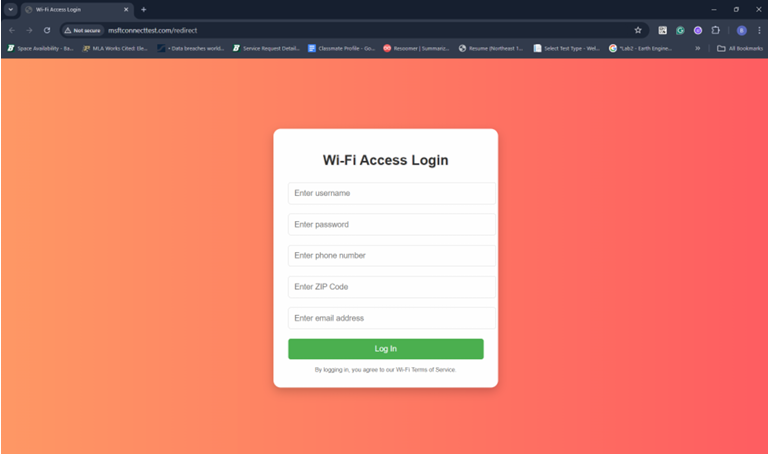
1. Página de Login do Portal Cativo

Esta é a página de login apresentada às vítimas que se conectam ao ponto de acesso malicioso: Página de Login do Portal Cativo
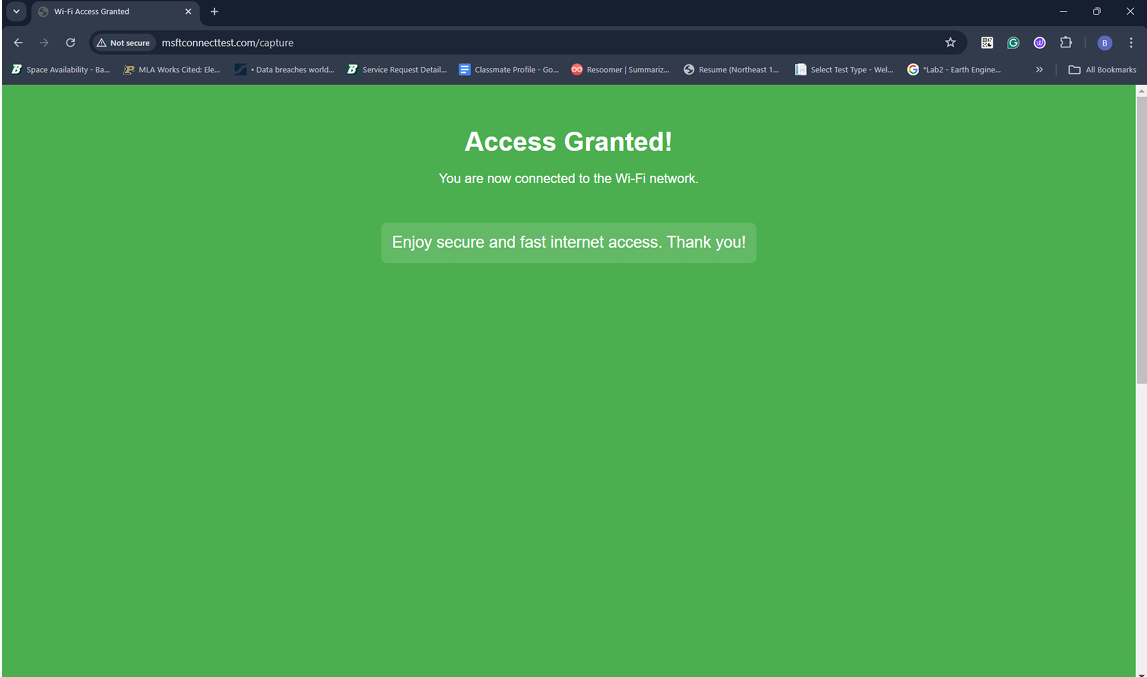
2. Conexão Bem-Sucedida ao Portal Cativo

Esta tela confirma a conexão bem-sucedida de uma vítima ao AP malicioso: Aceitação do Portal Cativo
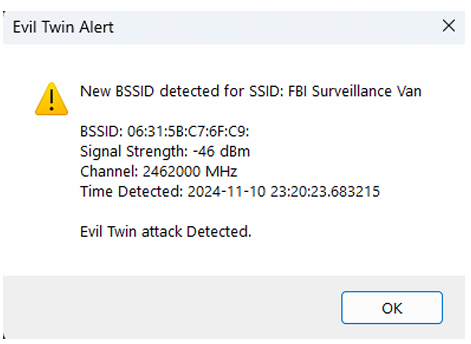
3. Mecanismo de Detecção em Ação

Captura de tela do script de detecção identificando um possível ataque Evil Twin: Saída da Detecção
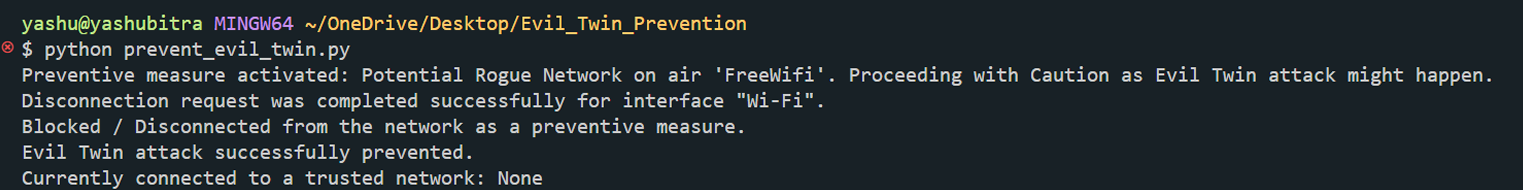
4. Mecanismo de Prevenção em Ação

Captura de tela do script de prevenção desconectando de redes não confiáveis: Saída da Prevenção

Trabalhos Futuros

  • Automatizar a configuração do ataque para ambientes complexos.
  • Suporte multiplataforma para ferramentas de prevenção (Windows, Linux, Android, etc.).
  • Aprimorar a segurança de dispositivos IoT contra redes maliciosas.
  • Desenvolver soluções de VPN personalizadas para redes públicas.

Aviso Legal

Este projeto destina-se apenas a fins educacionais. O uso não autorizado destas técnicas é ilegal. Certifique-se de que possui as permissões adequadas antes de testar estas ferramentas em qualquer rede.


Licença

Este projeto está licenciado sob os termos do arquivo LICENSE fornecido no repositório.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






