
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 strobelpierre/cve-2026-9082
Scanner semipassivo que detecta instalações Drupal vulneráveis ao CVE-2026-9082 (injeção SQL no PostgreSQL) por meio de fingerprinting, detecção de…
 rxerium/cve-2025-47812
Detecção para CVE-2025-47812
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting
 0xuho/cve-2024-2997
A ferramenta ajuda a identificar rapidamente vulnerabilidades ao examinar uma lista abrangente de caminhos potenciais em um site, tornando-a útil…
 modzero/burp-responseclusterer
Plugin do Burp que agrupa respostas para mostrar uma visão geral das respostas recebidas
 pwnvader/cve-2026-87915-poc-pwnvader
PoC em Shell para CVE-2026-87915, um XSS armazenado não autenticado no plugin Popup Maker para WordPress (<=1.24.0). Identifica o plugin e demonstra…
 bailongwang1/cve-2020-0688
Script PHP CLI que escaneia hosts individuais ou intervalos de IP para detectar servidores Exchange vulneráveis ao CVE-2020-0688, verificando as…
 yehia-mamdouh/xssya
XSSYA (Scanner de Cross Site Scripting e Confirmação de Vulnerabilidade)
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
Este repositório contém um script Python que verifica sites WordPress quanto à vulnerabilidade CVE-2022-3590, que explora um Server-Side Request…
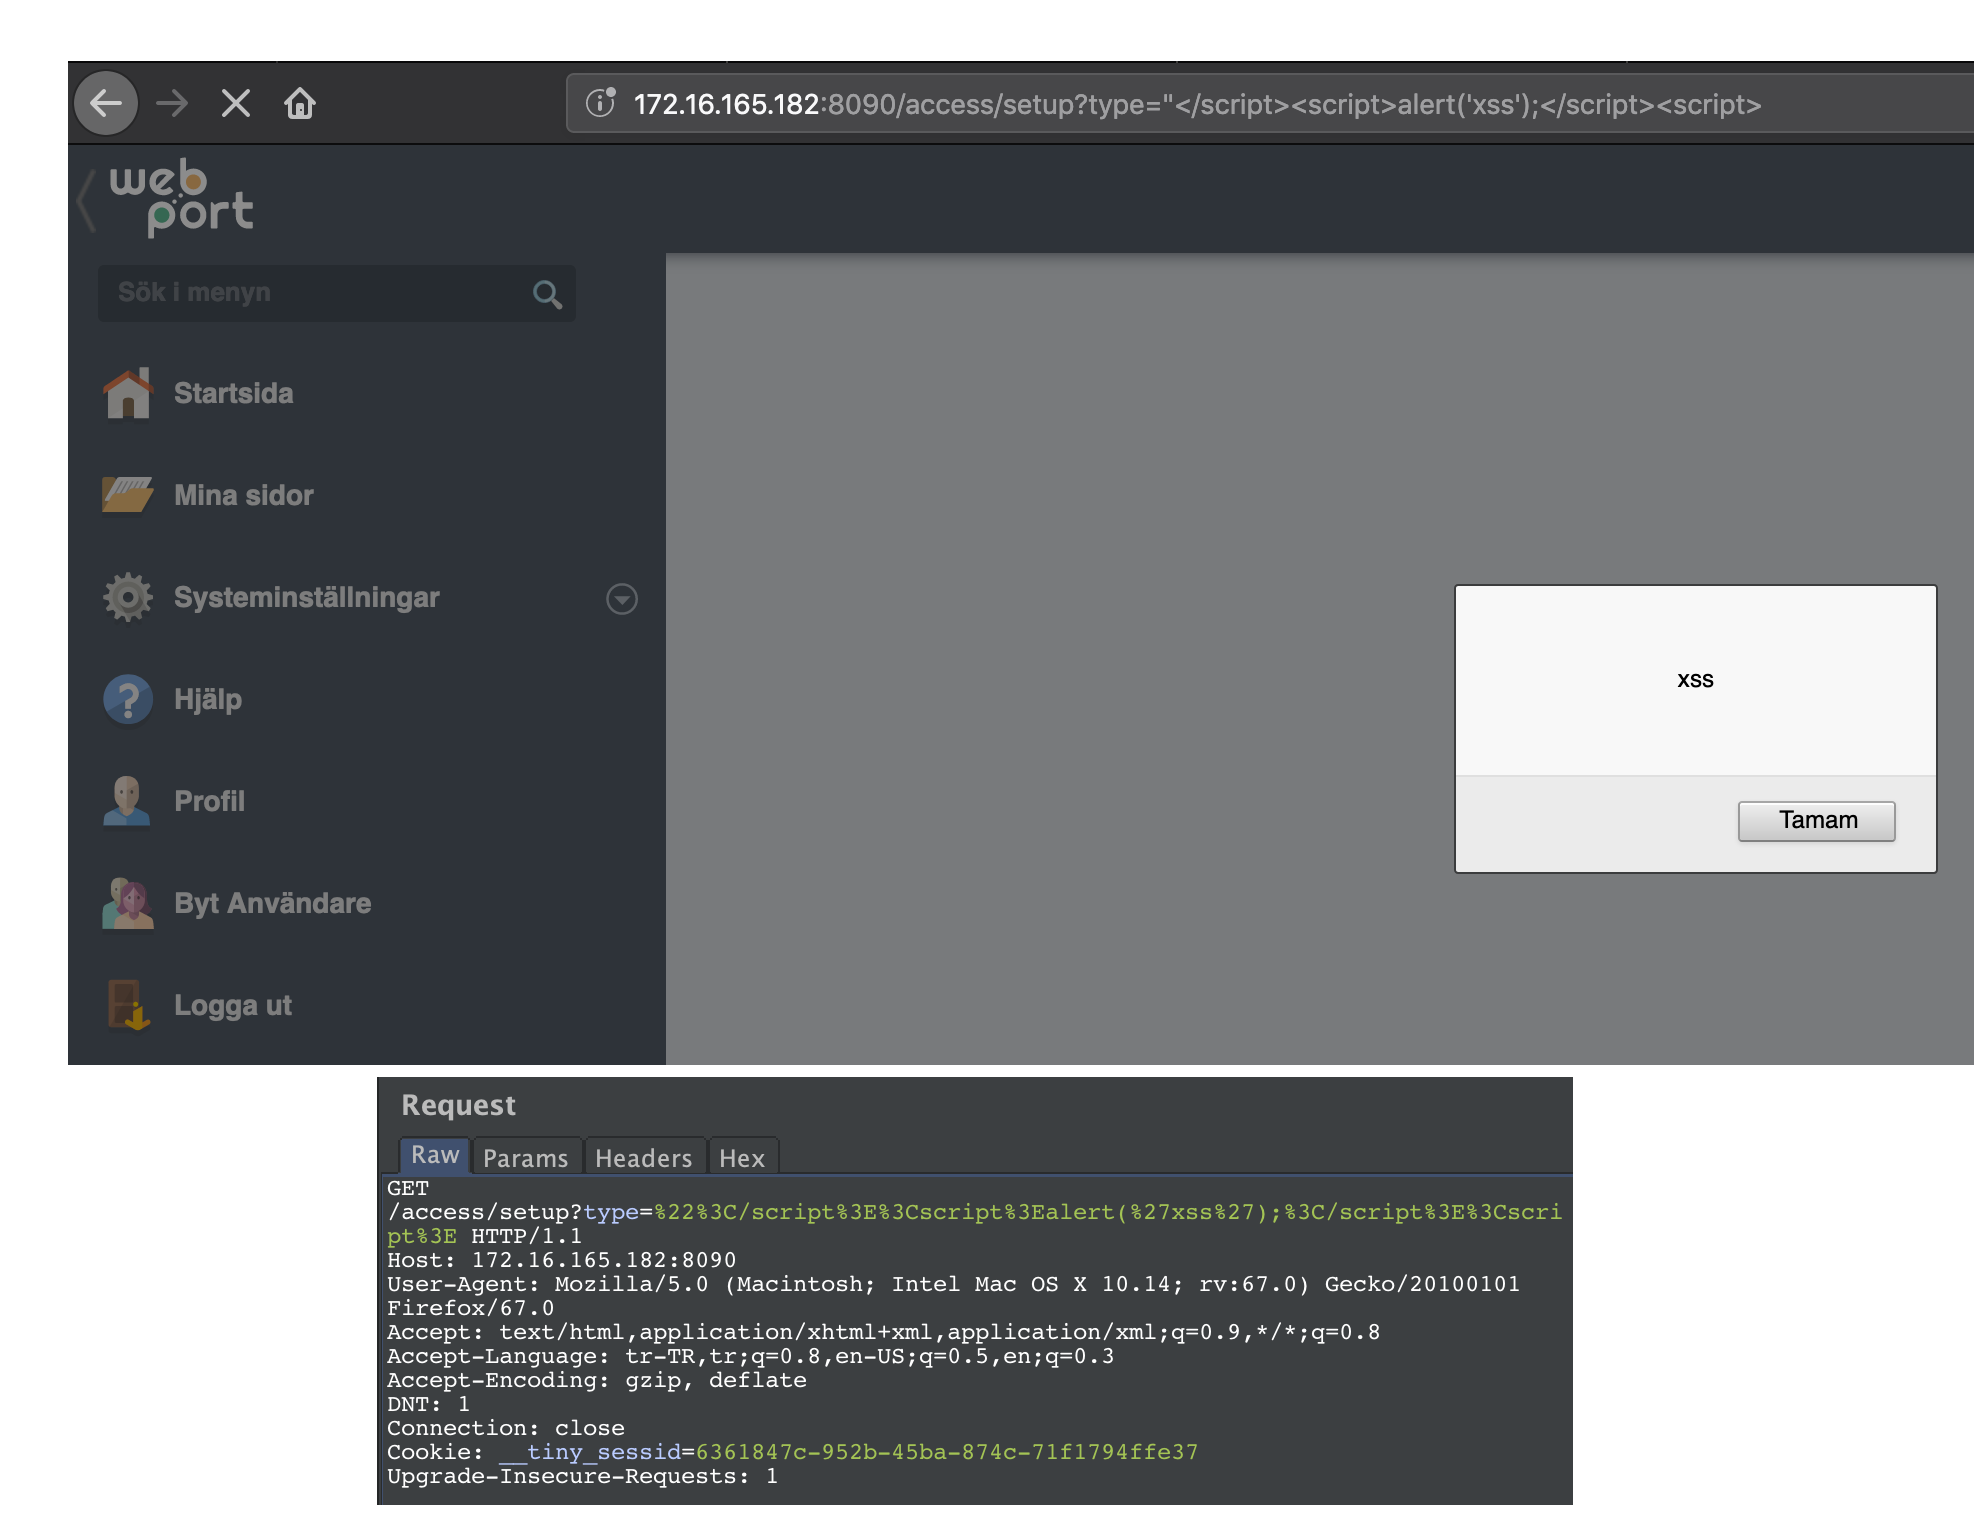 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|O XSS refletido no WebPort-v1.19.1 afeta usuários que abrem um link maliciosamente criado ou uma página da web de terceiros.
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
Exploração de uma vulnerabilidade de execução remota de código (CVE-2024-7954)
 z3usx01/cve-2025-0054
Scanner Python leve para deteção de XSS armazenado (CVE-2025-0054) no SAP NetWeaver Java. Submete payloads personalizáveis e verifica a reflexão de…
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Uma vulnerabilidade de Cross Site Scripting (XSS) Armazenado existe no Sourcecodester Vehicle Service Management System 1.0 através…
 ferpalma21/nextjs-scanner
Este script verifica uma lista de URLs para detectar se elas estão usando **Next.js** e determina se são vulneráveis ao **CVE-2025-29927**.…
 l4rm4nd/cve-2025-55182
Laboratório baseado em Docker para detectar e explorar CVE-2025-55182 (React2Shell RCE) em Next.js/React Server Components, com configuração…
 alessiodallapiazza/wpscan
Scanner de segurança WordPress que enumera plugins, temas e usuários vulneráveis para identificar configurações incorretas e vulnerabilidades…
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 rxerium/cve-2025-31324
O SAP NetWeaver Visual Composer Metadata Uploader não é protegido com autorização adequada, permitindo que um agente não autenticado envie binários…








