
 #1
Ferramentas automatizadas para detecção de falhas comuns em aplicações web (ex. XSS, SQLi).
Recomendado pelo Kitploit

 0xinfection/logmepwn
Um kit de ferramentas de verificação e análise totalmente automatizado, confiável e super-rápido para a vulnerabilidade Log4J RCE CVE-2021-44228.
 fcavallarin/burp-dom-scanner
Extensão do Burp Suite para escanear e rastrear Aplicações de Página Única
 cappricio-securities/crlfi-scanner
CRLFISCANNER é uma ferramenta CLI leve e poderosa, projetada para caçadores de bug bounty e testadores de penetração, que detecta automaticamente…
 jenderal92/clickjacking-exploit-detector
O Detector de Exploração de Clickjacking utiliza técnicas de varredura de páginas web para identificar vulnerabilidades potenciais e fornecer análise…
 cappricio-securities/openredirect
Esta é uma ferramenta usada por vários pesquisadores de segurança para encontrar vulnerabilidades de Open Redirect.
 kal1gh0st/mylog4shell
Script simples em Python 3 para detectar a vulnerabilidade da biblioteca Java Log4j (CVE-2021-44228) para uma lista de URLs com multithreading
 cappricio-securities/cve-2020-3452
Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Inclusão de Arquivo Local
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Template Nuclei para detecção não-intrusiva do XSS2Shell, um parser differential pré-autenticado no WordPress Core que permite injeção de elementos…
 moisestapia/http-react2shell
Detecção do vetor de exploração das React Server Actions – CVE-2025-55182 / CVE-2025-66478
 yaupunal/cve-2025-55182-scanner
CVE-2025-55182-scanner com 2 métodos diferentes
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefato de detecção em Python que verifica instâncias do Atlassian Jira, Confluence e Bitbucket para a vulnerabilidade de leitura arbitrária de…
 7acini/cve-2026-102261
Non-destructive Go verifier that checks whether a Camaleon CMS instance applies the authorization fix for CVE-2026-102261 in the media crop endpoint.
 be-keb/cve-2026-12227
Prova de conceito e análise técnica para CVE-2026-12227, uma LFI não autenticada no plugin WordPress Visual Composer (<=45.16.0) que permite inclusão…
 diegoarias008/cve-2026-20079-checker
Verificador Python somente leitura que valida o comportamento de bypass de autenticação da CVE-2026-20079 no Cisco FMC, comparando respostas de…
 hannob/optionsbleed
Scanner de prova de conceito para a vulnerabilidade Optionsbleed (CVE-2017-9798) que testa servidores Apache HTTP quanto a vazamento de memória por…
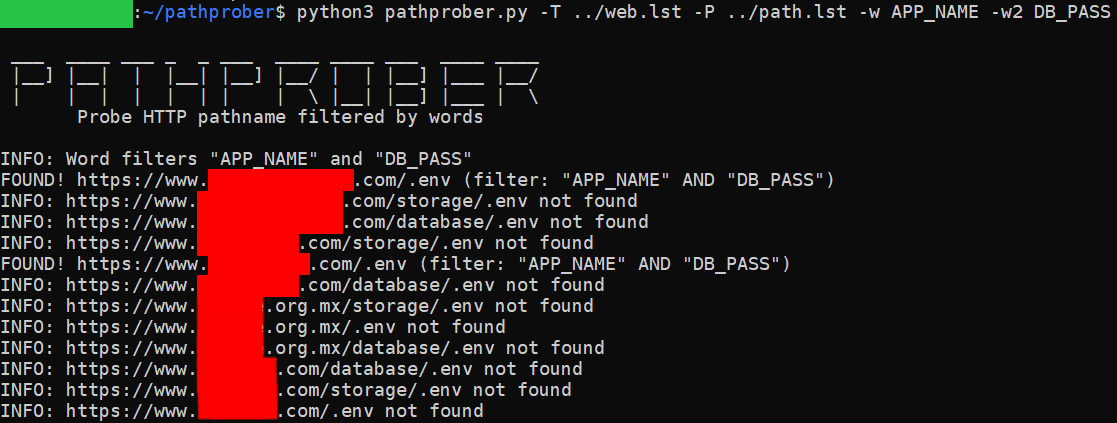 xchopath/pathprober
Sondar e descobrir caminhos HTTP usando metodologia de força bruta e filtrado por uma palavra específica ou duas palavras de uma vez.
 aquasecurity/trivy-module-wordpress
Módulo de exemplo Trivy para WordPress
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner é um scanner de vulnerabilidades baseado em Python que detecta servidores Apache Tomcat vulneráveis ao CVE-2025-24813, uma…








