

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/fcavallarin/burp-dom-scanner
Scanners de Vulnerabilidades WebAnálise Dinâmica (Sandboxing)Segurança WebRastreador
GitHubfcavallarin/burp-dom-scanner

burp-dom-scanner

Extensão do Burp Suite para escanear e rastrear Aplicações de Página Única

Ver Repositório
1061641há 3 anosRevisado pelo Kitploit
Compartilhar

Burp DOM Scanner

É uma extensão do Burp Suite que permite rastreamento e escaneamento recursivo de Single Page Applications.
Ele executa um navegador Chromium para escanear a página web por XSS baseado em DOM.
Ele também pode coletar todas as requisições (XHR, fetch, websockets, etc) emitidas durante o rastreamento, permitindo que sejam encaminhadas para os módulos Proxy, Repeater e Intruder do Burp.

Requer node e DOMDig.

Download

A versão mais recente pode ser baixada aqui

Instalação

  1. Instale o node
  2. Instale o DOMDig
  3. Baixe e carregue a extensão
  4. Defina tanto o caminho do executável do node quanto o caminho do domdig.js na interface da extensão.

Mecanismo de Escaneamento

O Burp DOM Scanner usa o DOMDig como mecanismo de rastreamento e escaneamento.

DOMDig

DOMDig é um scanner de XSS DOM que é executado dentro do navegador Chromium e pode escanear aplicações de página única (SPA) recursivamente. Ao contrário de outros scanners, o DOMDig pode rastrear qualquer aplicação web (incluindo Gmail) mantendo o controle de modificações DOM e requisições XHR/fetch/websocket e pode simular uma interação real do usuário disparando eventos. Durante esse processo, payloads XSS são inseridos em campos de entrada e sua execução é rastreada para encontrar pontos de injeção e as modificações de URL relacionadas.

Uso e Detalhes

Detalhes sobre o uso, verificações realizadas e vulnerabilidades reportadas podem ser encontrados na página do DOMDig
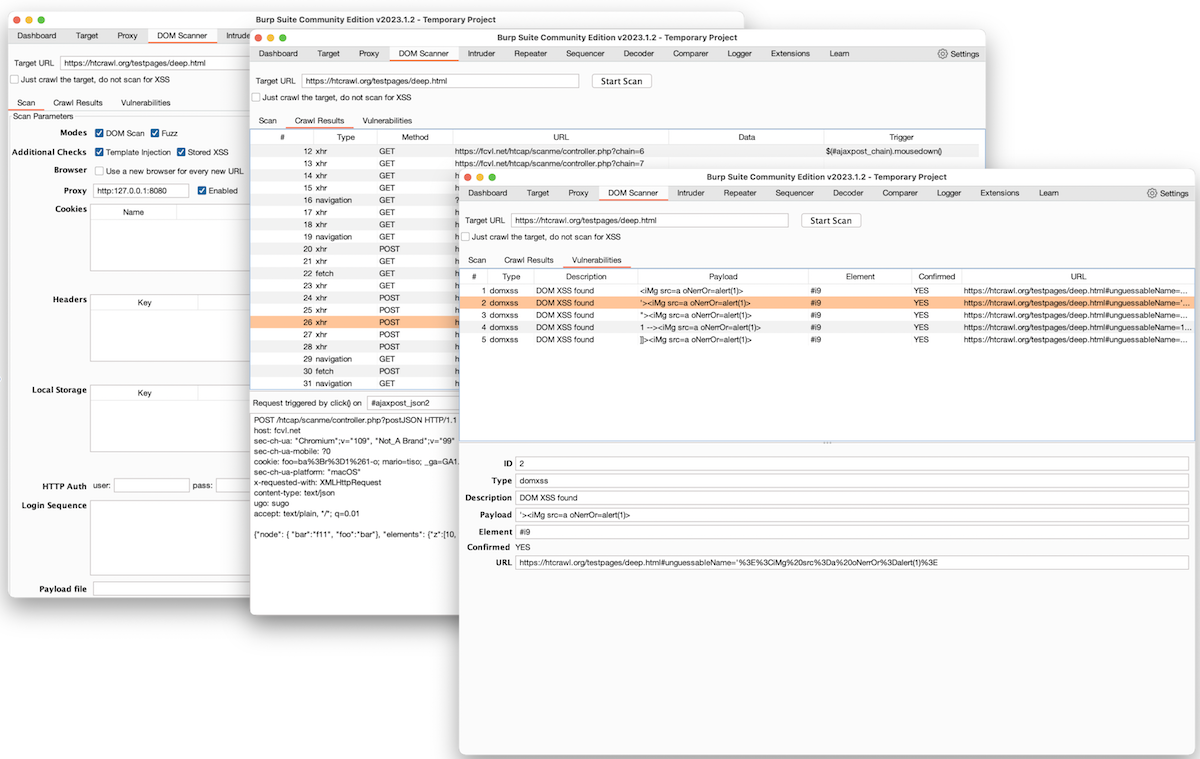

Algumas capturas de tela

Capturas de tela do Burp DOM Scanner

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





