
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-3129 — Laravel RCE Exploit PoC - CVE-2021-3129 (amigável para o usuário com detecção automática de caminho de log) | Kitploit
Ferramentas/GitHubGitHub/joshuavanderpoll/cve-2021-3129
Geração de PayloadsAnálise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubjoshuavanderpoll/cve-2021-3129

CVE-2021-3129

Laravel RCE Exploit PoC - CVE-2021-3129 (amigável para o usuário com detecção automática de caminho de log)

Ver RepositórioSite
1482774há 6 mesesRevisado pelo Kitploit
Compartilhar

Execução Remota de Código: Laravel (CVE-2021-3129)

Python

📜 Description

Este script foi criado para explorar a vulnerabilidade de Execução Remota de Código (RCE) identificada em várias versões do Laravel, conhecida como CVE-2021-3129. Ao aproveitar essa vulnerabilidade, o script permite que os usuários escrevam e executem comandos em um site alvo que executa uma instância vulnerável do Laravel, desde que a configuração "APP_DEBUG" esteja definida como "true" no arquivo ".env".

Obrigado a todos pelas estrelas no GitHub! ❤️ Realmente agradeço o apoio! 🚀

📚 Table of Contents

  • 📜 Descrição
  • 🛠️ Instalação
  • ⚙️ Uso
  • 🐋 POC Docker
  • 💻 Exemplo
  • 🩹 Opções de patch
  • 🕵🏼 Referências
  • 📢 Aviso Legal

🛠️ Installation

[!NOTE] Para garantir um ambiente limpo e isolado para as dependências do projeto, é recomendável usar o módulo venv do Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt
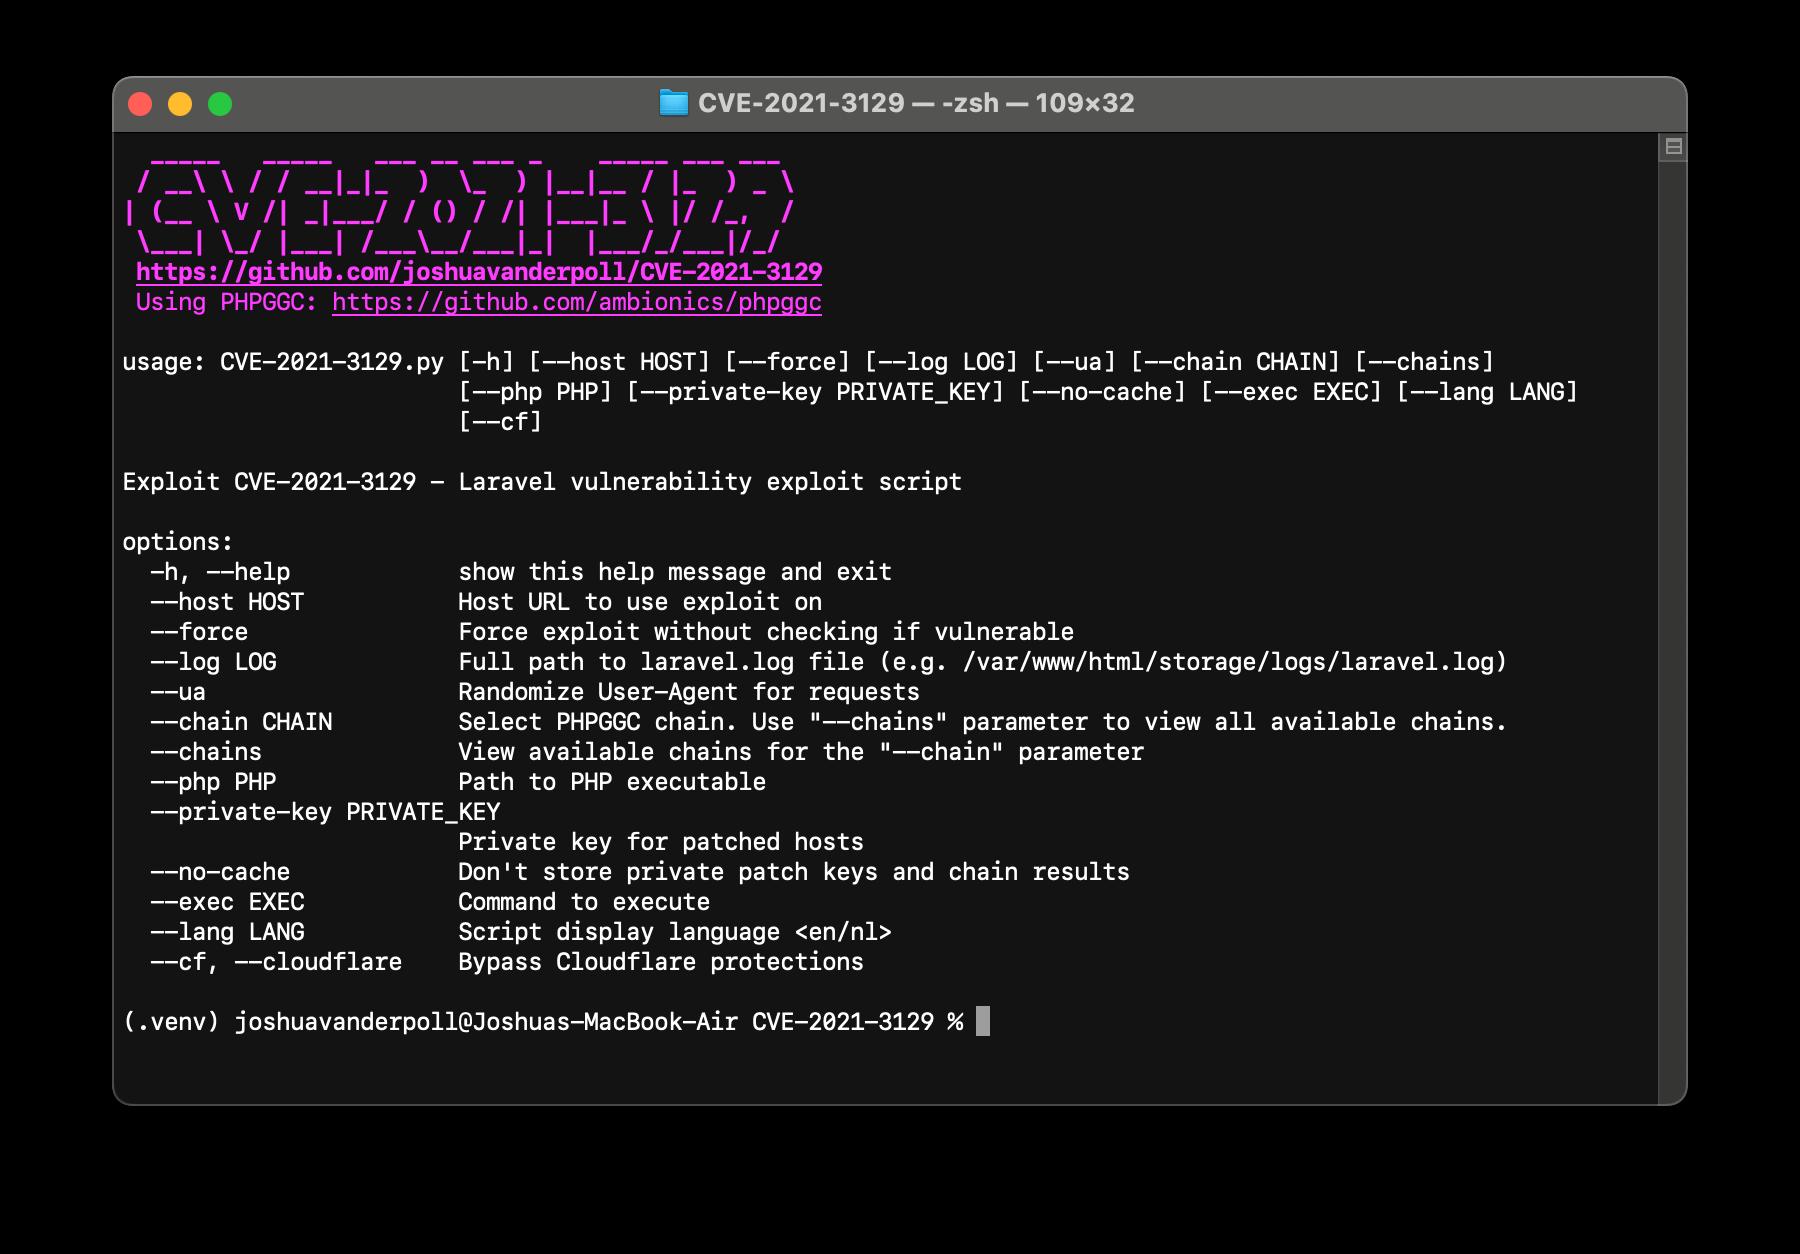
⚙️ Usage

Uso

🐋 Docker POC

docker build -t laravel_vulnerable .
docker run -p 8000:8000 laravel_vulnerable

💻 Example

Exemplo

🩹 Patch options

  • env (Atualiza o arquivo .env para definir APP_DEBUG como false)
  • index (Injeta código no index.php que impede o acesso a "/_ignition/execute-solution")
  • private (Mesmo que a opção index, mas permite um cabeçalho específico para acessar "_ignition/execute-solution")

🕵🏼 References

  • https://github.com/ambionics/phpggc

📢 Disclaimer

Esta ferramenta é fornecida apenas para fins educacionais e de pesquisa. O criador não assume nenhuma responsabilidade por qualquer uso indevido ou dano causado pela ferramenta.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




