
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 sinsinology/cve-2024-29855
PoC para a autenticação do Veeam Recovery Orchestrator CVE-2024-29855
 dragonjar/burpia
Extensão do Burp Suite que incorpora detecção passiva de vulnerabilidades por meio de inteligência artificial.
 withdk/pulse-gosecure-rce-poc
Ferramenta para testar a existência de CVE-2020-8218
 hekadan/cve-2019-7609
Ambiente de laboratório baseado em Docker e exploit para CVE-2019-7609 (Kibana Timelion RCE) com payload de reverse shell e análise de patch.
 irsdl/viewstate-security-workshop
Este repositório é para o workshop Testando o ViewState do ASP.NET com YSoNet (YSoSerial.NET).
 bughuntar/cve-2025-5777
CVE-2025-5777 Exploit de Vazamento de Memória do Citrix NetScaler (CitrixBleed 2)
 sachinart/cve-2025-32432
Este repositório contém um script de exploit de prova de conceito para a CVE-2025-32432, uma vulnerabilidade de Execução Remota de Código (RCE)…
 momika233/cve-2025-55182-bypass
CVE-2025-55182-bypass-waf
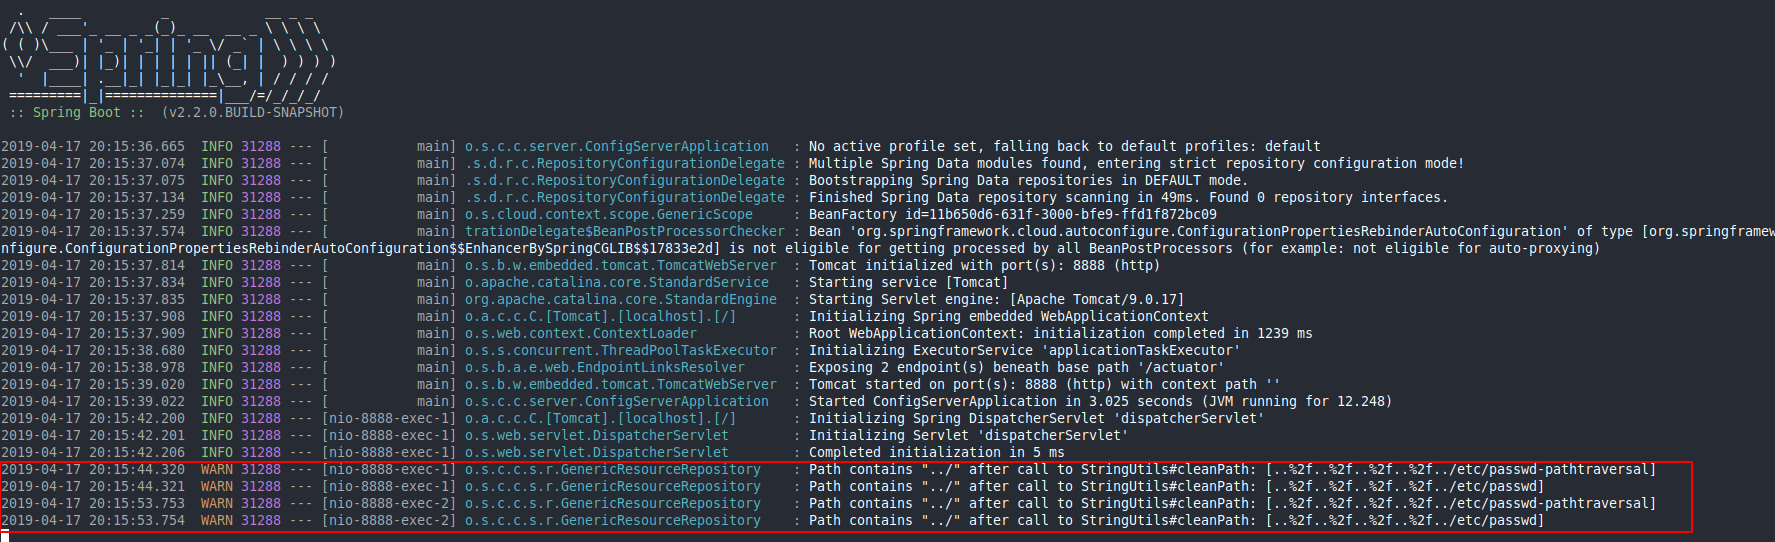 mpgn/cve-2019-3799
CVE-2019-3799 - Spring Cloud Config Server: Travel de Diretório < 2.1.2, 2.0.4, 1.4.6
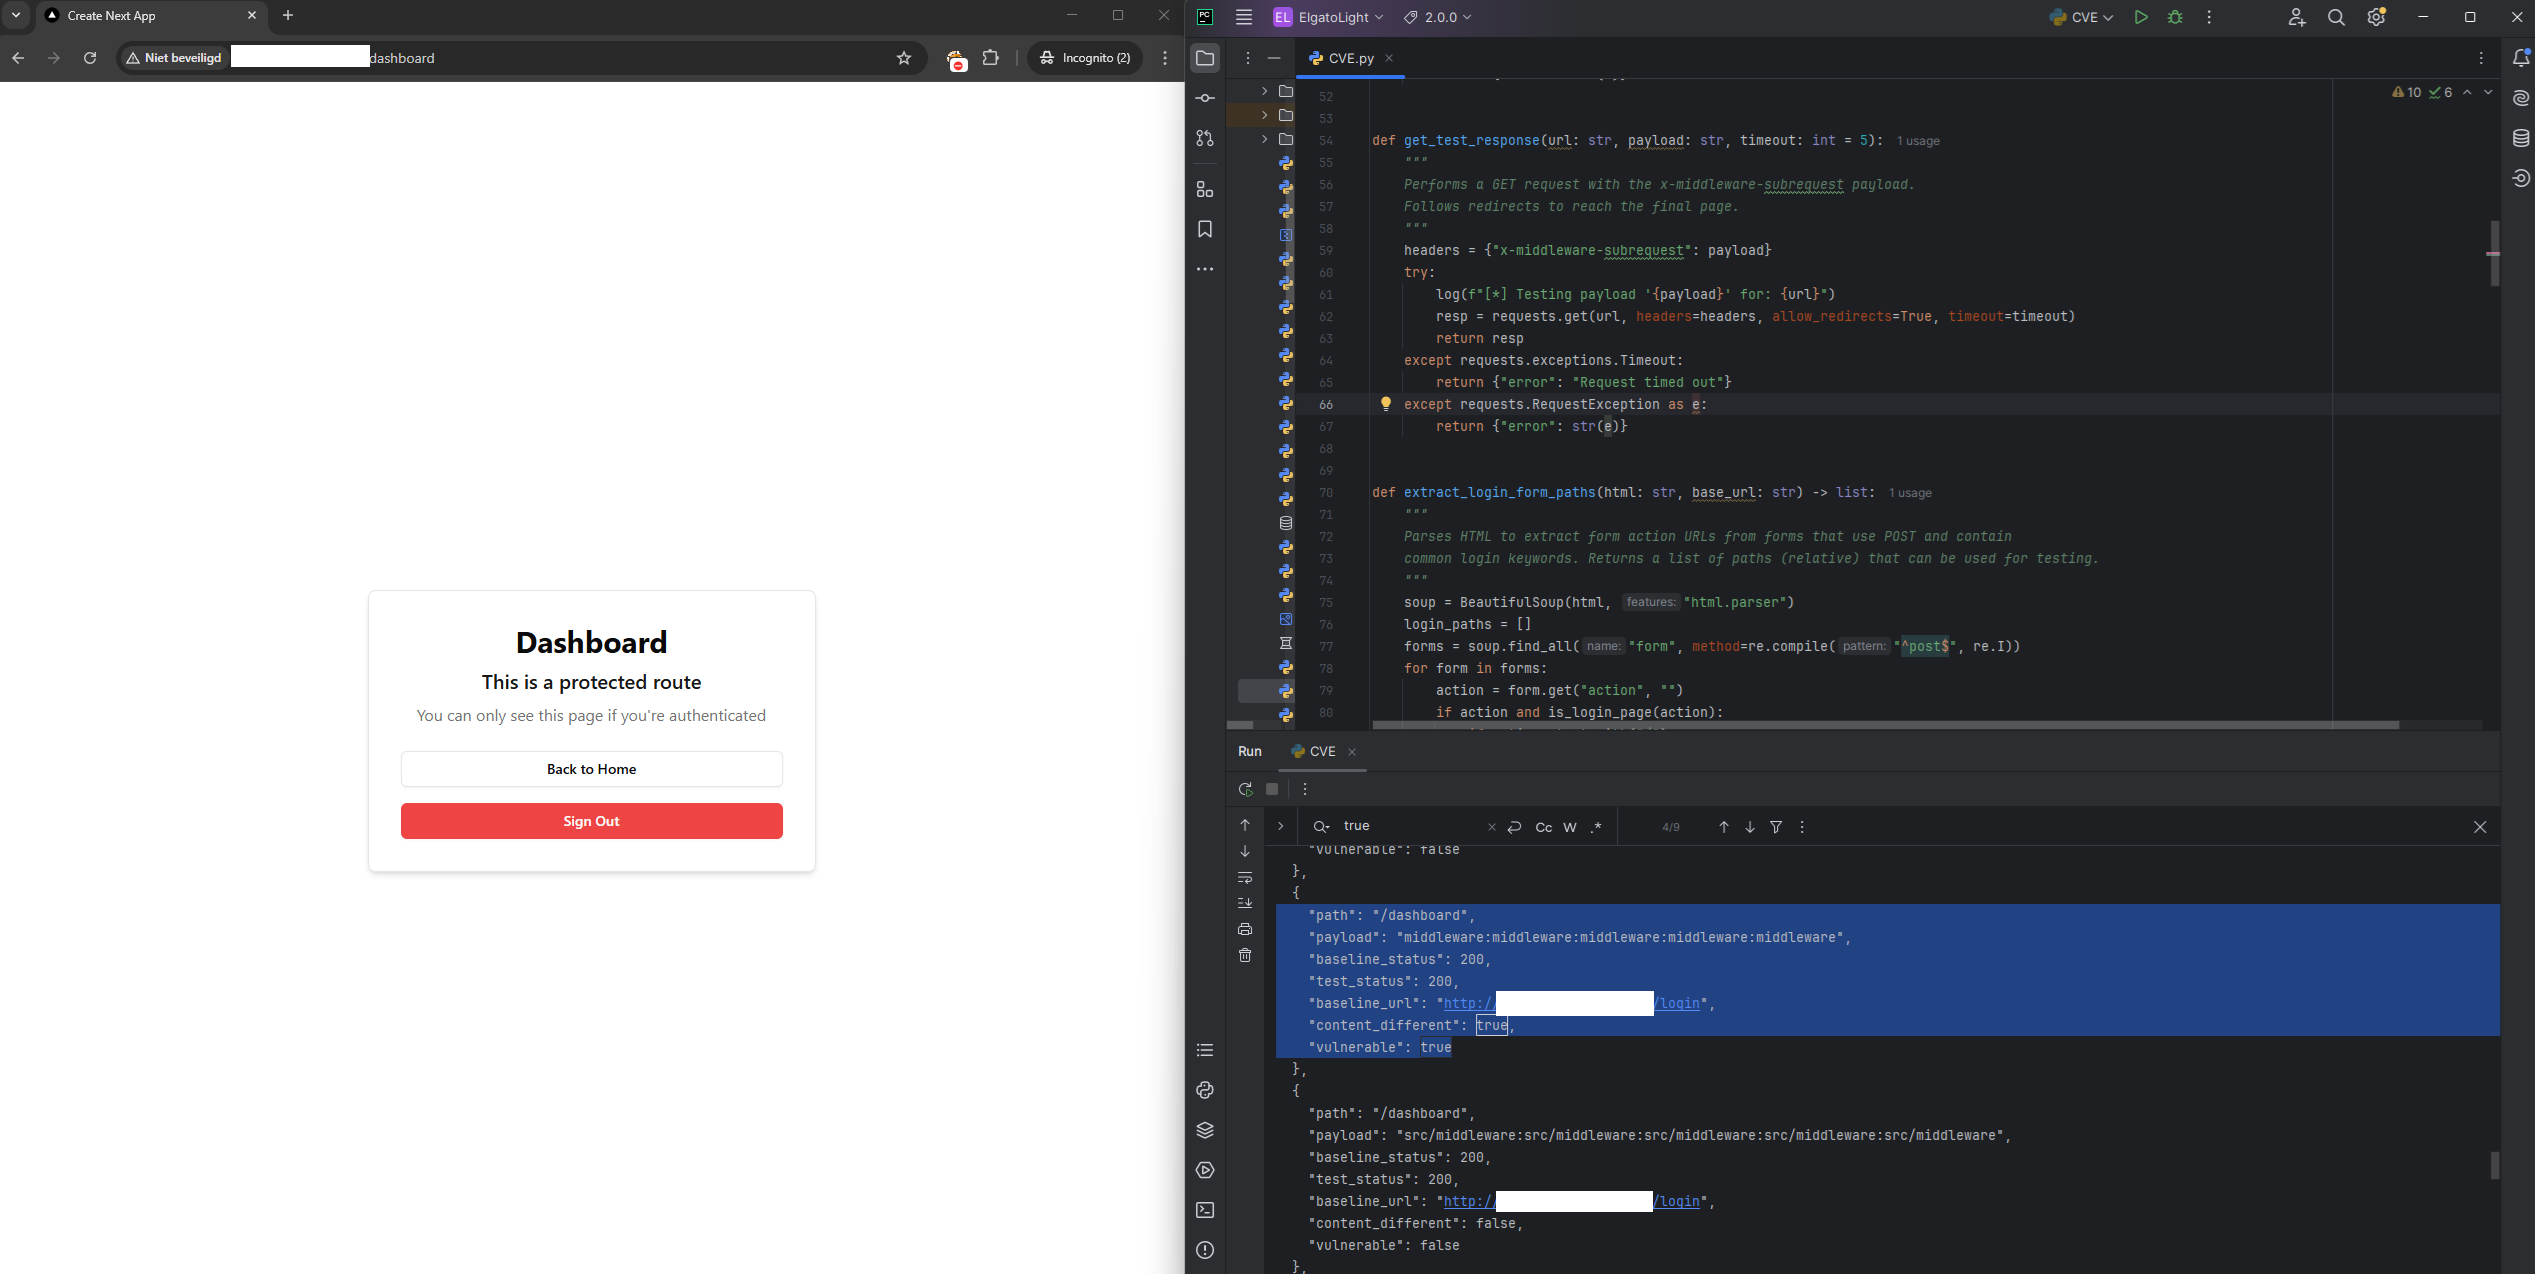 websecnl/cve-2025-29927-poc-exploit
Prova de Conceito para Bypass de Autorização no Middleware do Next.js
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 coldfusionx/cve-2021-26086
Atlassian Jira Server/Data Center 8.4.0 - Leitura Arbitrária de Arquivo (CVE-2021-26086)
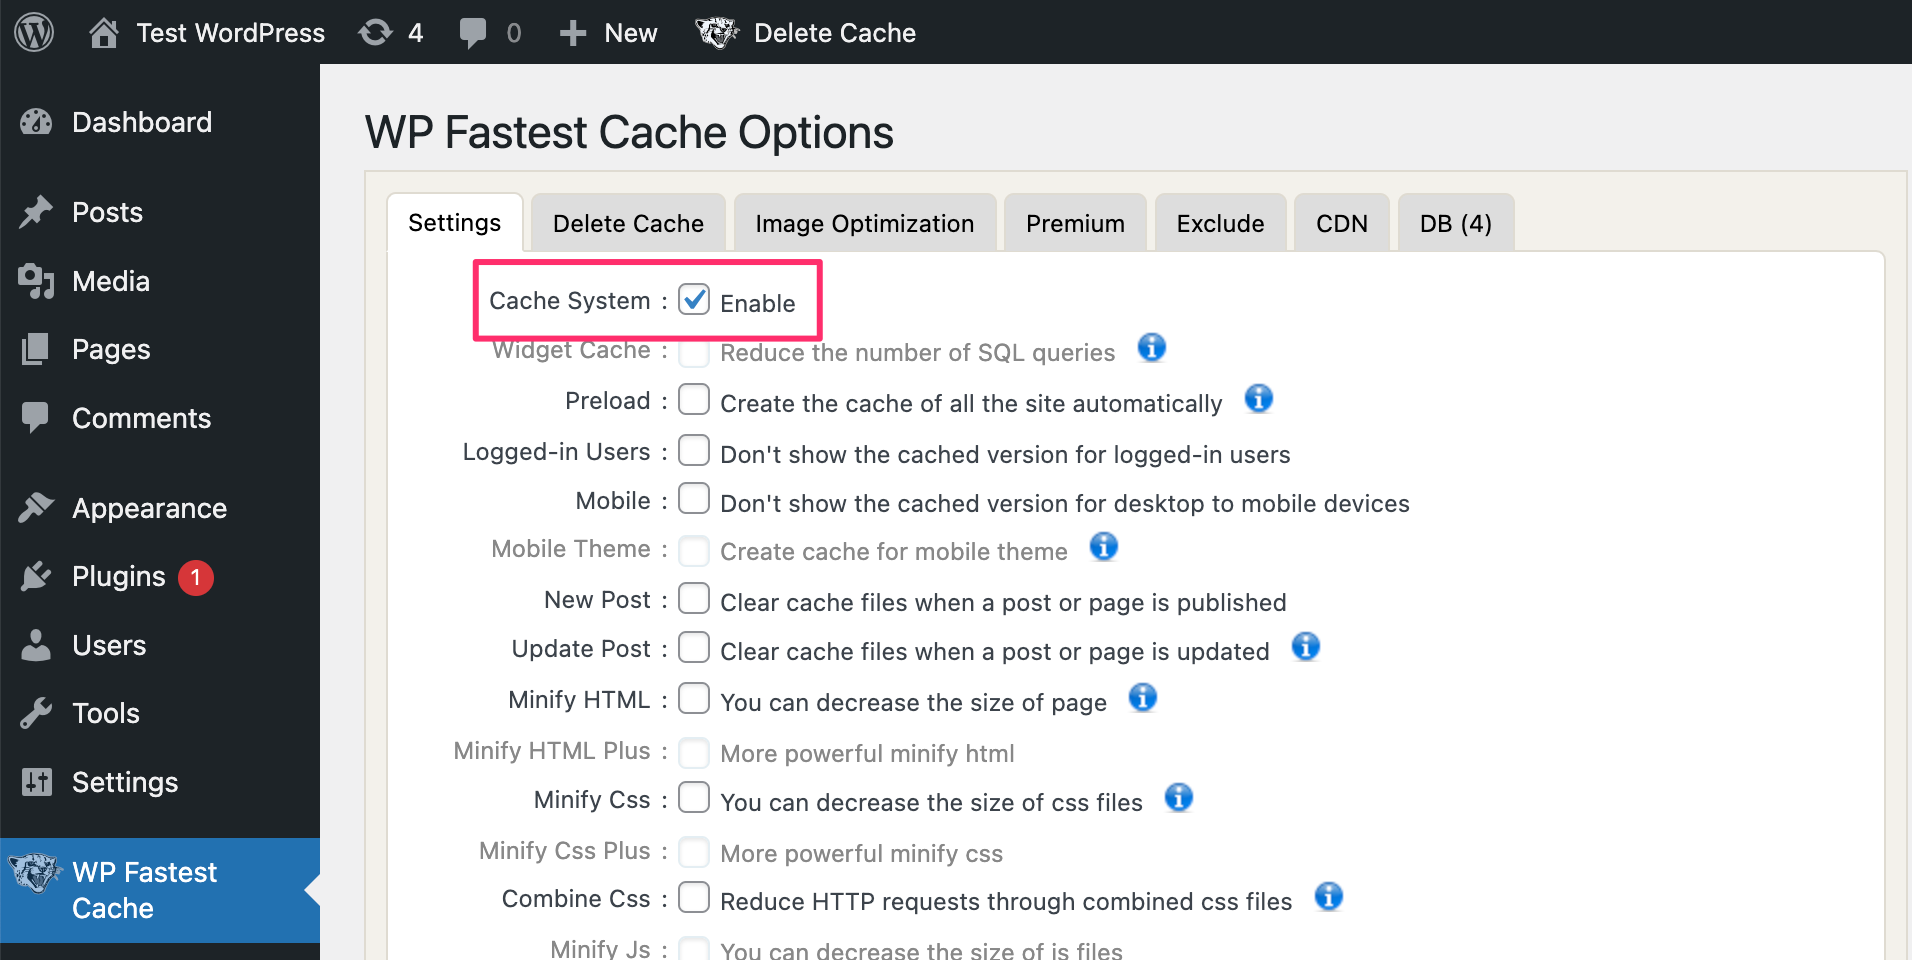 motikan2010/cve-2023-6063-poc
CVE-2023-6063 (WP Fastest Cache < 1.2.2 - SQL Injection Não Autenticada)
 rvzsec/cve-2023-26035
RCE não autenticado em ZoneMinder Snapshots - PoC Exploit
 649/pingpon-exploit
Exploit para Execução Remota de Código em massa em roteadores residenciais GPON (CVE-2018-10562) obtido do Shodan.
 gh-ost00/cve-2024-1071-sql-injection
Prova de conceito : CVE-2024-1071: Vulnerabilidade do WordPress Explorada
 m3ssap0/gitlab_rce_cve-2022-2884
Explora a vulnerabilidade de RCE autenticado do GitLab conhecida como CVE-2022-2884.
 duck-sec/cve-2023-46604-activemq-rce-pseudoshell
Este script aproveita o CVE-2023046604 (Apache ActiveMQ) para gerar um pseudo shell. A vulnerabilidade permite execução remota de código devido à…








