
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 seanwrightsec/cve-2022-42889-poc
Prova de Conceito para a vulnerabilidade do Apache commons-text CVE-2022-42889.
 pyn3rd/cve-2019-2618
Weblogic Upload Irrestrito de Arquivos
 doretox/atomicvulns
Laboratórios de vulnerabilidades web atômicos. Uma falha OWASP por aplicação — Flask + Docker minimalistas, intencionalmente vulneráveis para estudo…
 iss4cf0ng/nebulapulsar
NebulaPulsar é um framework de implante em memória de prova de conceito para webshells Java (JSP) e ASP.NET (ASPX/ASHX/ASMX), originalmente…
 sinsinology/cve-2024-6670
Exploit de prova de conceito para bypass de autenticação via injeção SQL no Progress WhatsUp Gold (CVE-2024-6670). Inclui análise de causa raiz e…
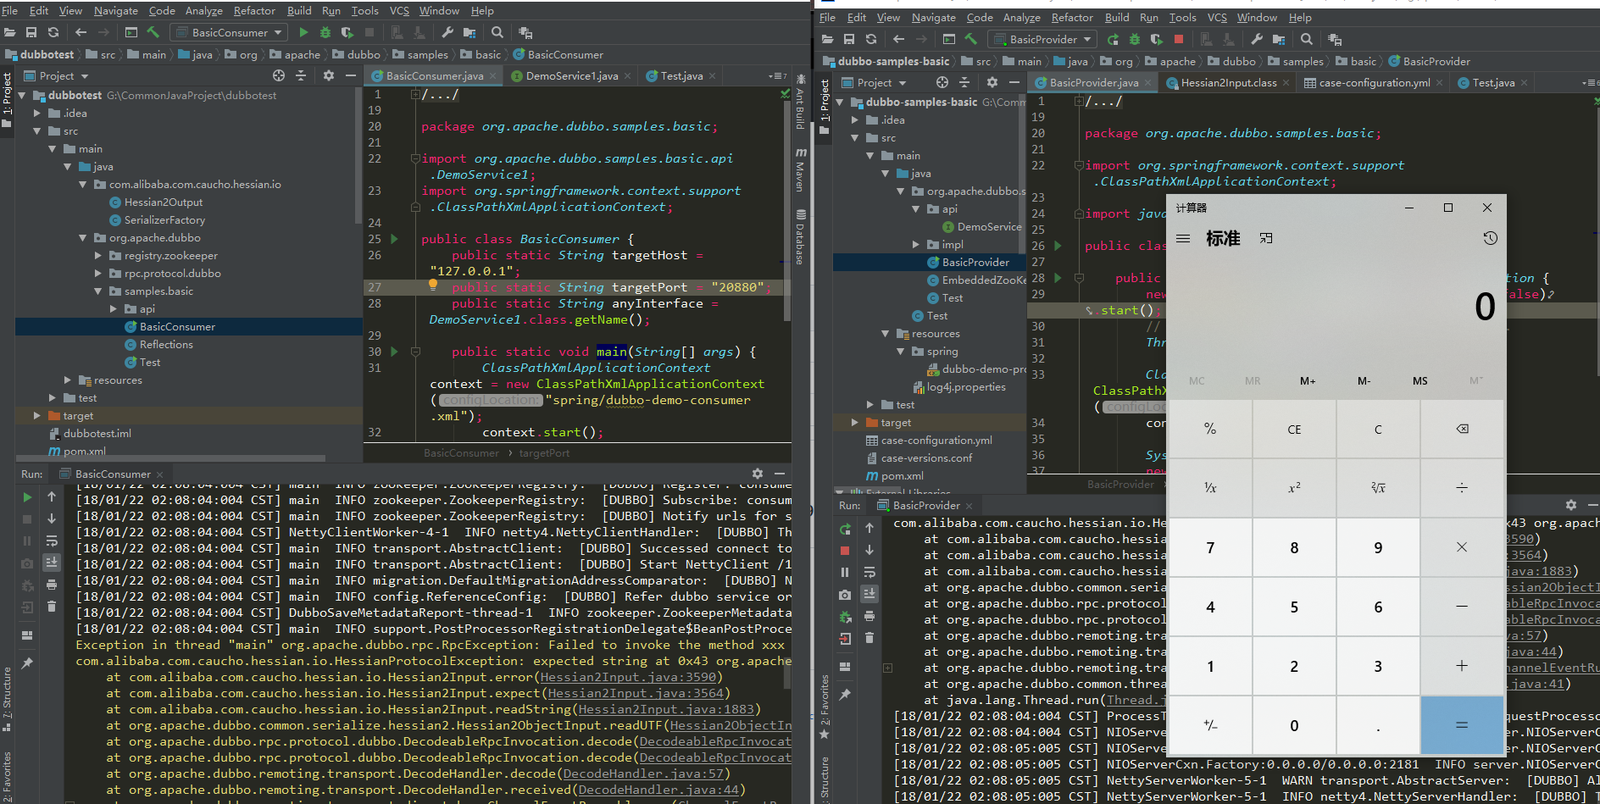 longofo/apache-dubbo-hessian2-cve-2021-43297
Demonstra um exploit de prova de conceito para CVE-2021-43297, uma vulnerabilidade de desserialização no protocolo Hessian2 do Apache Dubbo, com…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - Path Traversal & RCE
 future-client/cve-2021-44228
Abusar do Log4J CVE-2021-44228 para corrigir o CVE-2021-44228 em sessões de jogo vulneráveis do Minecraft e prevenir a exploração na sessão :)
 nccgroup/wcfdser-ngng
Um plugin Burp Extender, que tornará objetos soap binários legíveis e modificáveis.
 benjaminhays/cve-2023-28771-poc
PoC para CVE-2023-28771 baseado no excelente artigo da Rapid7
 yoryio/cve-2024-27198
Exploit para CVE-2024-27198 - TeamCity Server
 momika233/loxs-optimized
Scanner de vulnerabilidades web focado em testes automatizados de payloads de bypass de XSS/CSP e detecção em lote de injeção SQL, usando SQLMap e…
 p0dalirius/joomla-webshell-plugin
Um plugin de webshell e shell interativo para pentest de um site Joomla.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage é uma cadeia de RCE baseada em PNG de zero clique no iOS 18.2.1, contornando a proteção do Modo LockDown ao explorar ImageIO…
 sourceincite/hekate
Exploit para VMWare Workspace ONE Access que encadeia cinco CVEs para execução remota de código não autenticada via injeção JDBC e escalonamento de…
 bigb0x/cve-2024-40348
POC para CVE-2024-40348. Tentará ler /etc/passwd do alvo
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Exploit RCE do Git-lfs CVE-2020-27955 - testado no Windows em: git, gh cli, GitHub Desktop, Visual Studio, SourceTree etc.
 umair-aziz025/dahua-cve-research
Kit de pesquisa de CVE para câmeras IP Dahua (CVE-2021-33044/33045, CVE-2025-31700/31701)








