
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 script de execução remota de código (com retorno)
 brompwnie/cve-2019-5418-scanner
Um scanner Golang multi-threaded para identificar endpoints Ruby vulneráveis ao CVE-2019-5418
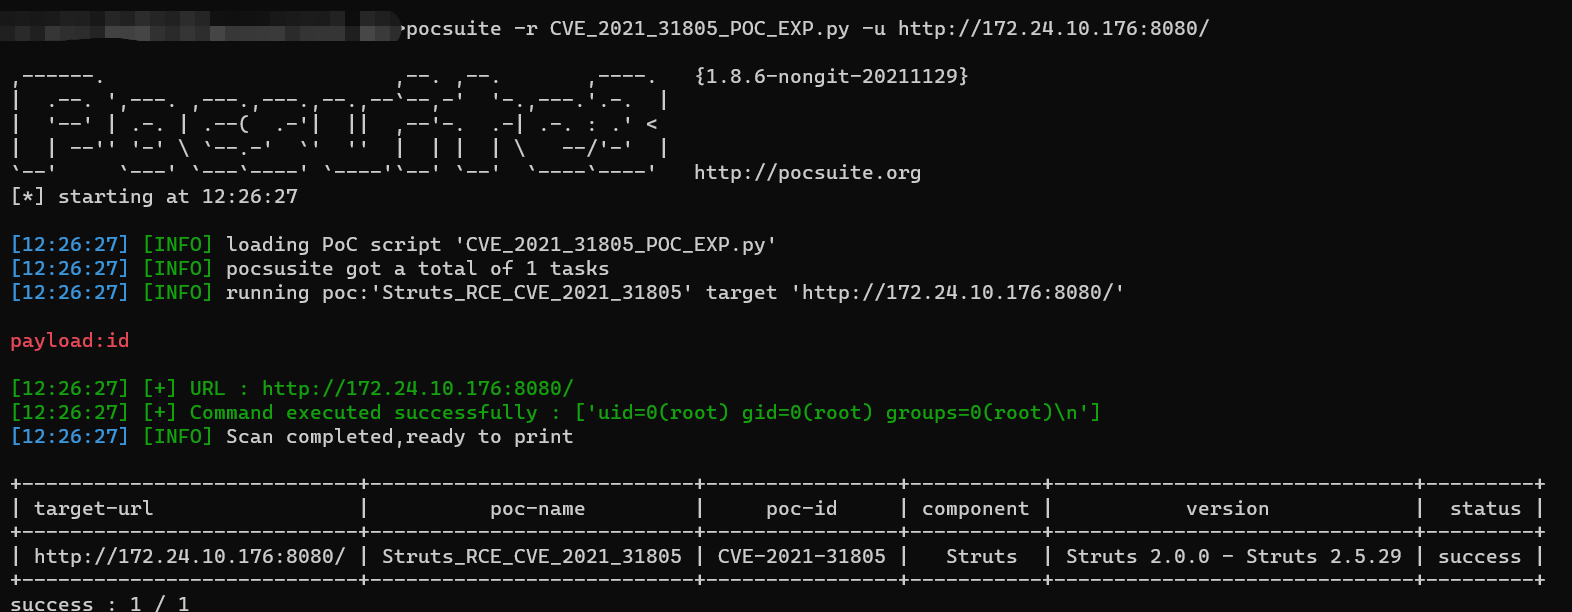 wrin9/cve-2021-31805
Prova de conceito e exploit baseados em Python para RCE no Apache Struts2 (CVE-2021-31805), permitindo execução de comandos via injeção OGNL. Inclui…
 rwincey/cve-2021-22005
Prova de conceito de exploit para CVE-2021-22005 que visa o VMware vCenter Server. Permite execução remota de código através de vulnerabilidade de…
 luemmelsec/cve-2023-29357
Exploit de prova de conceito em C# para CVE-2023-29357 visando SharePoint, com regras de detecção YARA e instruções detalhadas de uso para testes de…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Explorar uma aplicação Spring vulnerável com a vulnerabilidade Spring4Shell (CVE-2022-22965).
 stuub/cve-2024-28995
CVE-2024-28955 PoC de Exploração
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Uma vulnerabilidade de injeção de comandos na Série TP-Link WDR5620 até a versão 3.
 piratesshield/apiharvester
A ferramenta de ataque de API one shot - encontra a URL da API a partir da raiz fornecida e simula os ataques automatizados
 revoltsecurities/cve-2023-22518
Uma ferramenta de exploração para explorar servidores Confluence vulneráveis ao CVE-2023-22518 - Autorização Imprópria
 ramoncjs3/cve-2019-0230
CVE-2019-0230 & s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: Exploração de Acesso de Administrador Não Autorizado
 noraj/vbsmin
Minificador VBScript
 x1r0z/dubbo-rce
PoC do Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
Cadeia de exploração para CVE-2021-26855 (SSRF) e CVE-2021-27065 (RCE) direcionada a servidores Microsoft Exchange, permitindo execução remota de…








