
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 cosad3s/cve-2022-35914-poc
Exploit de prova de conceito para CVE-2022-35914, uma vulnerabilidade de injeção de comandos no GLPI por meio de um script de biblioteca de…
 gursev/flash-xdomain-xploit
Prova de Conceito em ActionScript para realizar leituras entre domínios (cross-domain)
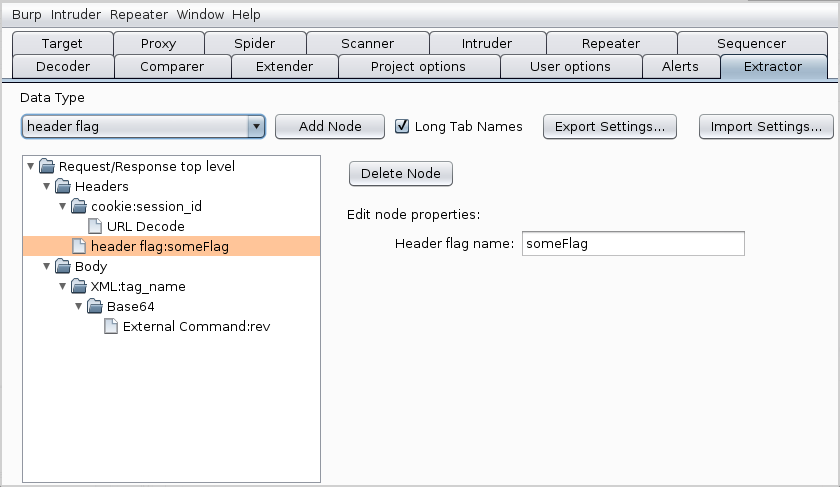 nccgroup/extractor
Extensão adiciona uma nova aba no Burp Suite chamada Extractor
 jas502n/burpsuite-plugin
Plugin Para BurpSuite (Pentester)
 eqstlab/cve-2024-46538
Exploit de XSS armazenado no PfSense que leva à execução arbitrária de código
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - Execução remota de código (RCE) não autenticada
 sailay1996/cve-2025-53772
poc para cve-2025-53772
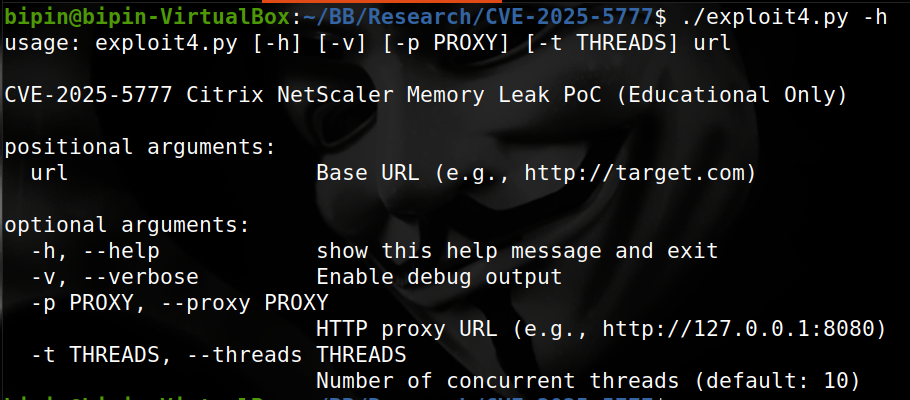 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Vulnerabilidade crítica de vazamento de memória que afeta dispositivos Citrix NetScaler ADC e Gateway
 seed1337/cve-2024-24919-poc
Exploração de prova de conceito para CVE-2024-24919, uma vulnerabilidade de leitura arbitrária de arquivos não autenticada em appliances SSL VPN…
 brianwrf/cve-2018-11788
Vulnerabilidade XXE no Apache Karaf (CVE-2018-11788)
 johnhammond/cve-2012-2982
Um exploit replicado em Python para Webmin 1.580 /file/show.cgi de execução remota de código
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Injeção de Comando Não Autenticada.
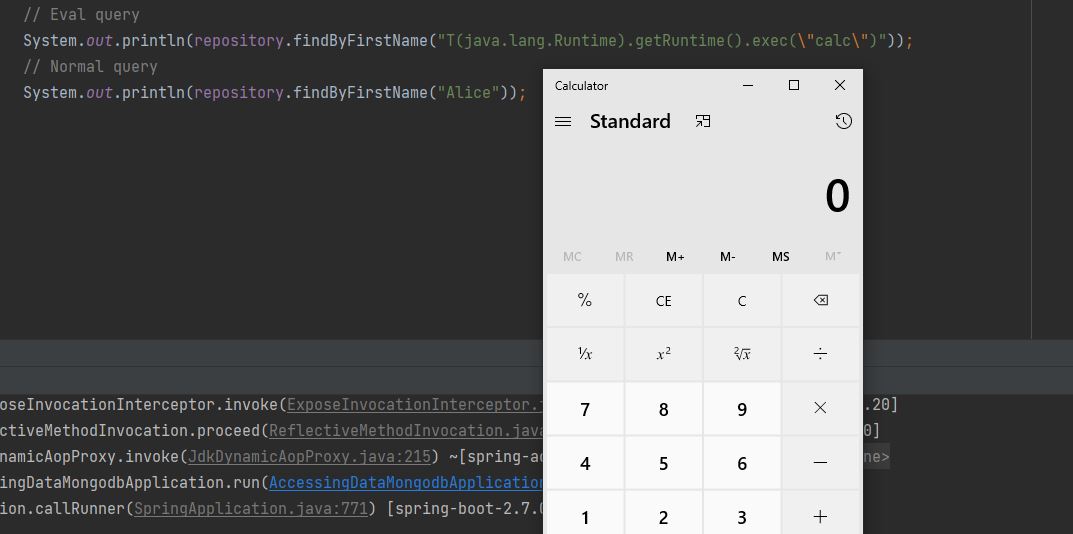 trganda/cve-2022-22980
Exploit de prova de conceito para CVE-2022-22980 direcionado ao Spring Data MongoDB. Demonstra execução remota de código por meio de consultas…
 muirlandoracle/cve-2019-15107
Implementação em Python de um exploit de execução remota de código que visa as versões 1.890-1.920 do Webmin (CVE-2019-15107). Exploração…
 eliuha/webdav_exploit
Um exploit para Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Tudo sobre o CVE-2018-14667; Desde o que é até como explorá-lo com sucesso.
 alcaparra/cve-2022-26138
Senha Codificada do Atlassian Questions (CVE-2022-26138)
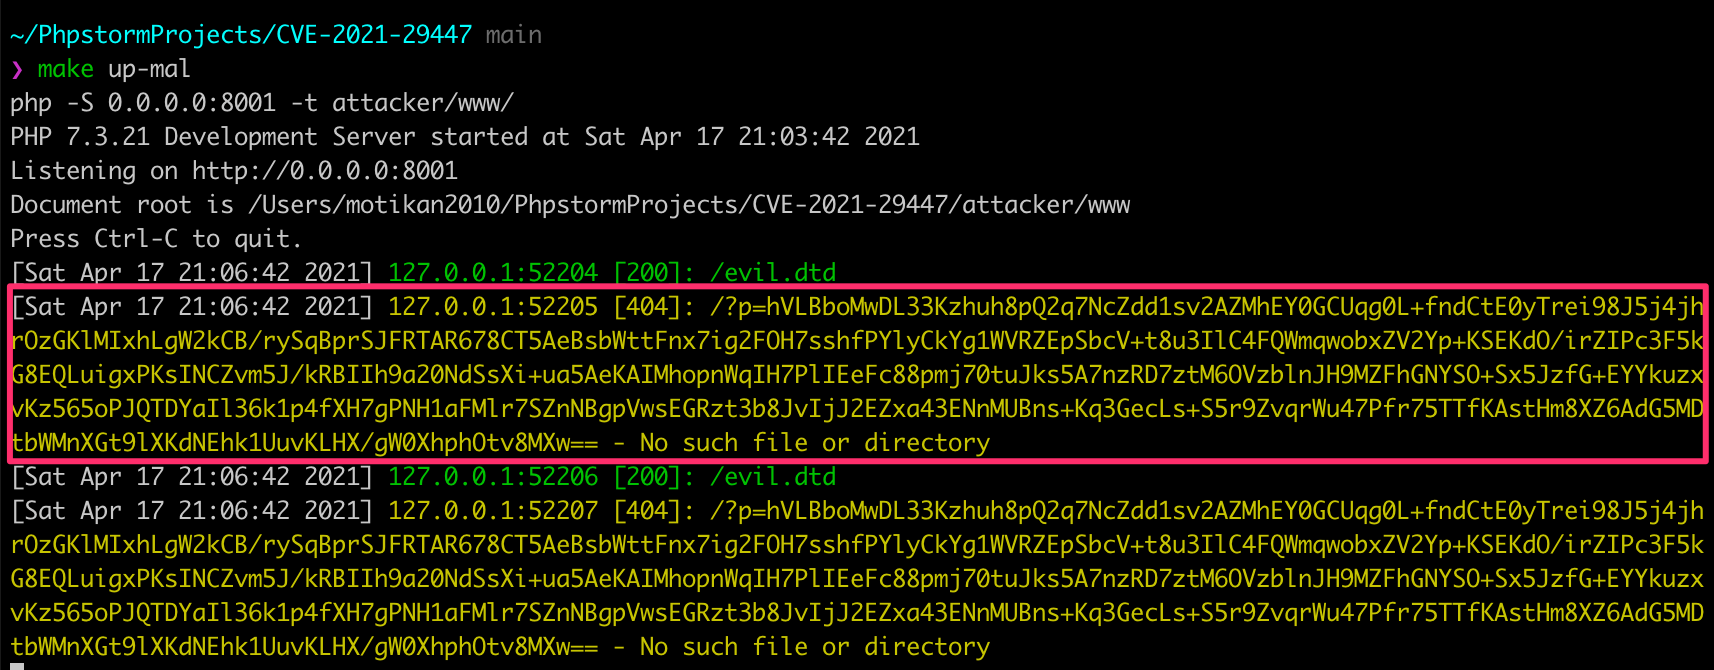 motikan2010/cve-2021-29447
WordPress - XXE Autenticado (CVE-2021-29447)








