
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857
 jas502n/cve-2018-3191
Exploit para CVE-2018-3191 direcionado ao Oracle WebLogic Server via protocolo T3, permitindo execução remota de código não autenticada com geração…
 vainlystrain/vailyn
Uma ferramenta em Python para varredura e exploração evasiva e em fases de Path Traversal + LFI
 dobin/burpsentinel
GUI Burp Plugin para facilitar a descoberta de falhas de segurança em aplicações web.
 ajnik/joomla-bruteforce
Script Python que faz brute-force de credenciais de login de administrador do Joomla usando wordlists, com opções de proxy e modo verboso para testes…
 horizon3ai/proxyshell
Prova de Conceito para CVE-2021-34473, CVE-2021-34523 e CVE-2021-31207
 0x09al/cve-2017-11882-metasploit
Este é um módulo do Metasploit que explora o CVE-2017-11882 usando o POC divulgado aqui: https://embedi.com/blog/skeleton-closet-ms-office-vulnerabili…
 svdwi/oswe-labs-poc
Laboratórios dockerizados para a certificação Web Expert (OSWE). Preparação para o próximo treinamento AWAE ...
 horizon3ai/cve-2022-47966
Exploit de prova de conceito para CVE-2022-47966, uma vulnerabilidade de execução remota de código sem autenticação prévia em vários produtos…
 w01fh4cker/screenconnect-authbypass-rce
Script de exploit para CVE-2024-1708 e CVE-2024-1709 no ConnectWise ScreenConnect, permitindo bypass de autenticação e execução remota de código com…
 devploit/put2win
Script para automatizar a exploração do método HTTP PUT para obter shell
 saelo/jscpwn
Exploit PoC para CVE-2016-4622
 w01fh4cker/cve-2024-22120-rce
Injeção SQL baseada em tempo no log de auditoria do servidor Zabbix --> RCE
 arthurgervais/mapta
Sistema LLM multiagente que avalia autonomamente a segurança de aplicações web, orquestrando execução baseada em ferramentas e validando exploits de…
 gabrielg/cve-2014-1266-poc
Prova de conceito de exploit para a vulnerabilidade de verificação SSL/TLS da Apple (CVE-2014-1266) no iOS e OS X, demonstrando a interceptação de…
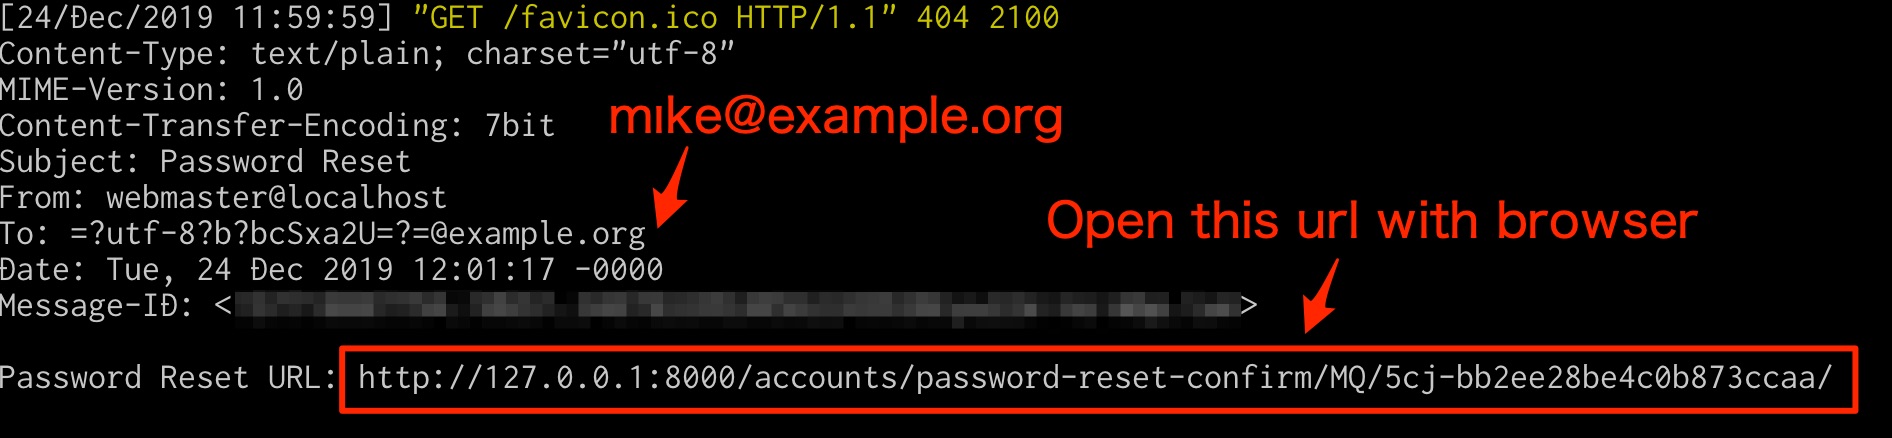 ryu22e/django_cve_2019_19844_poc
PoC para CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 Execução de comando remoto não autorizada (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence Post Auth RCE








