
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 brutemap-dev/brutemap
Vamos encontrar a conta de alguém
 nccgroup/requests-racer
Pequena biblioteca Python que facilita a exploração de condições de corrida em aplicações web com Requests.
 sergiointel/wp2shell-poc
PoC stock de RCE vulnerável do WordPress para wp2shell.
 yyhylh/apache-dubbo-cve-2023-23638-exp
Prática de engenharia da exploração da vulnerabilidade Apache Dubbo (CVE-2023-23638)
 chipik/sap_eem_cve-2020-6207
PoC para CVE-2020-6207 (Verificação de Autenticação Ausente no SAP Solution Manager)
 h4x0r-dz/cve-2021-26855
Exploit PoC para CVE-2021-26855 (SSRF do Exchange Server) com enumeração de usuários, leitura de cabeçalhos de e-mail e detecção de vulnerabilidades.…
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC. Este PoC aproveita uma vulnerabilidade de path traversal para recuperar o arquivo /etc/passwd de um sistema que executa o…
 cpandya2909/cve-2020-15778
Artigo técnico e prova de conceito para CVE-2020-15778, uma vulnerabilidade de injeção de comandos autenticada no OpenSSH scp (<=8.3p1) permitindo…
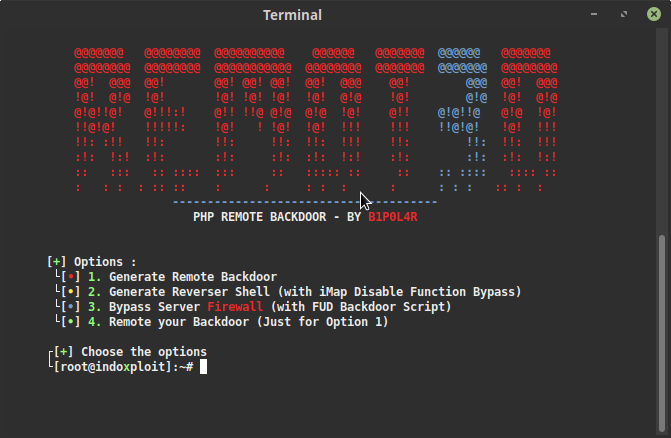 keepwannabe/remot3d
Remot3d: é uma ferramenta simples criada para pentesters profissionais, bem como apenas para o prazer de defacers controlarem servidores por meio de…
 hoshinolina/agx-exploit
CVE-2022-32947 passo a passo e demonstração
 saferman/cve-2020-7471
vulnerabilidade django: CVE-2020-7471 Potencial injeção SQL via StringAgg(delimiter) do ambiente de vulnerabilidade e POC
 portswigger/http-terminator
Pipeline de pesquisa assistido por IA que extrai técnicas de dessincronização HTTP, gera casos de teste de requisições malformadas, valida-os via…
 mzer0one/cve-2020-7961-poc
Exploit de prova de conceito para CVE-2020-7961, uma vulnerabilidade de desserialização no Liferay Portal que permite execução remota de código não…
 horizon3ai/cve-2022-22972
Exploit de prova de conceito para CVE-2022-22972 que contorna a autenticação no VMware Workspace ONE, vIDM e vRealize Automation 7.6 via manipulação…
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 0xdezzy/cve-2019-11539
Exploit para a vulnerabilidade de RCE pós-autenticação no Pulse Secure Connect
 mrcl0wnlab/shellshockhunter
É uma ferramenta simples para testar a vulnerabilidade shellshock
 cyb0r9/dvr-exploiter
Script Bash que explora CVE-2018-9995 para extrair credenciais de DVRs vulneráveis via interface web, suportando múltiplas marcas de DVR para testes…








