
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prova de Conceito
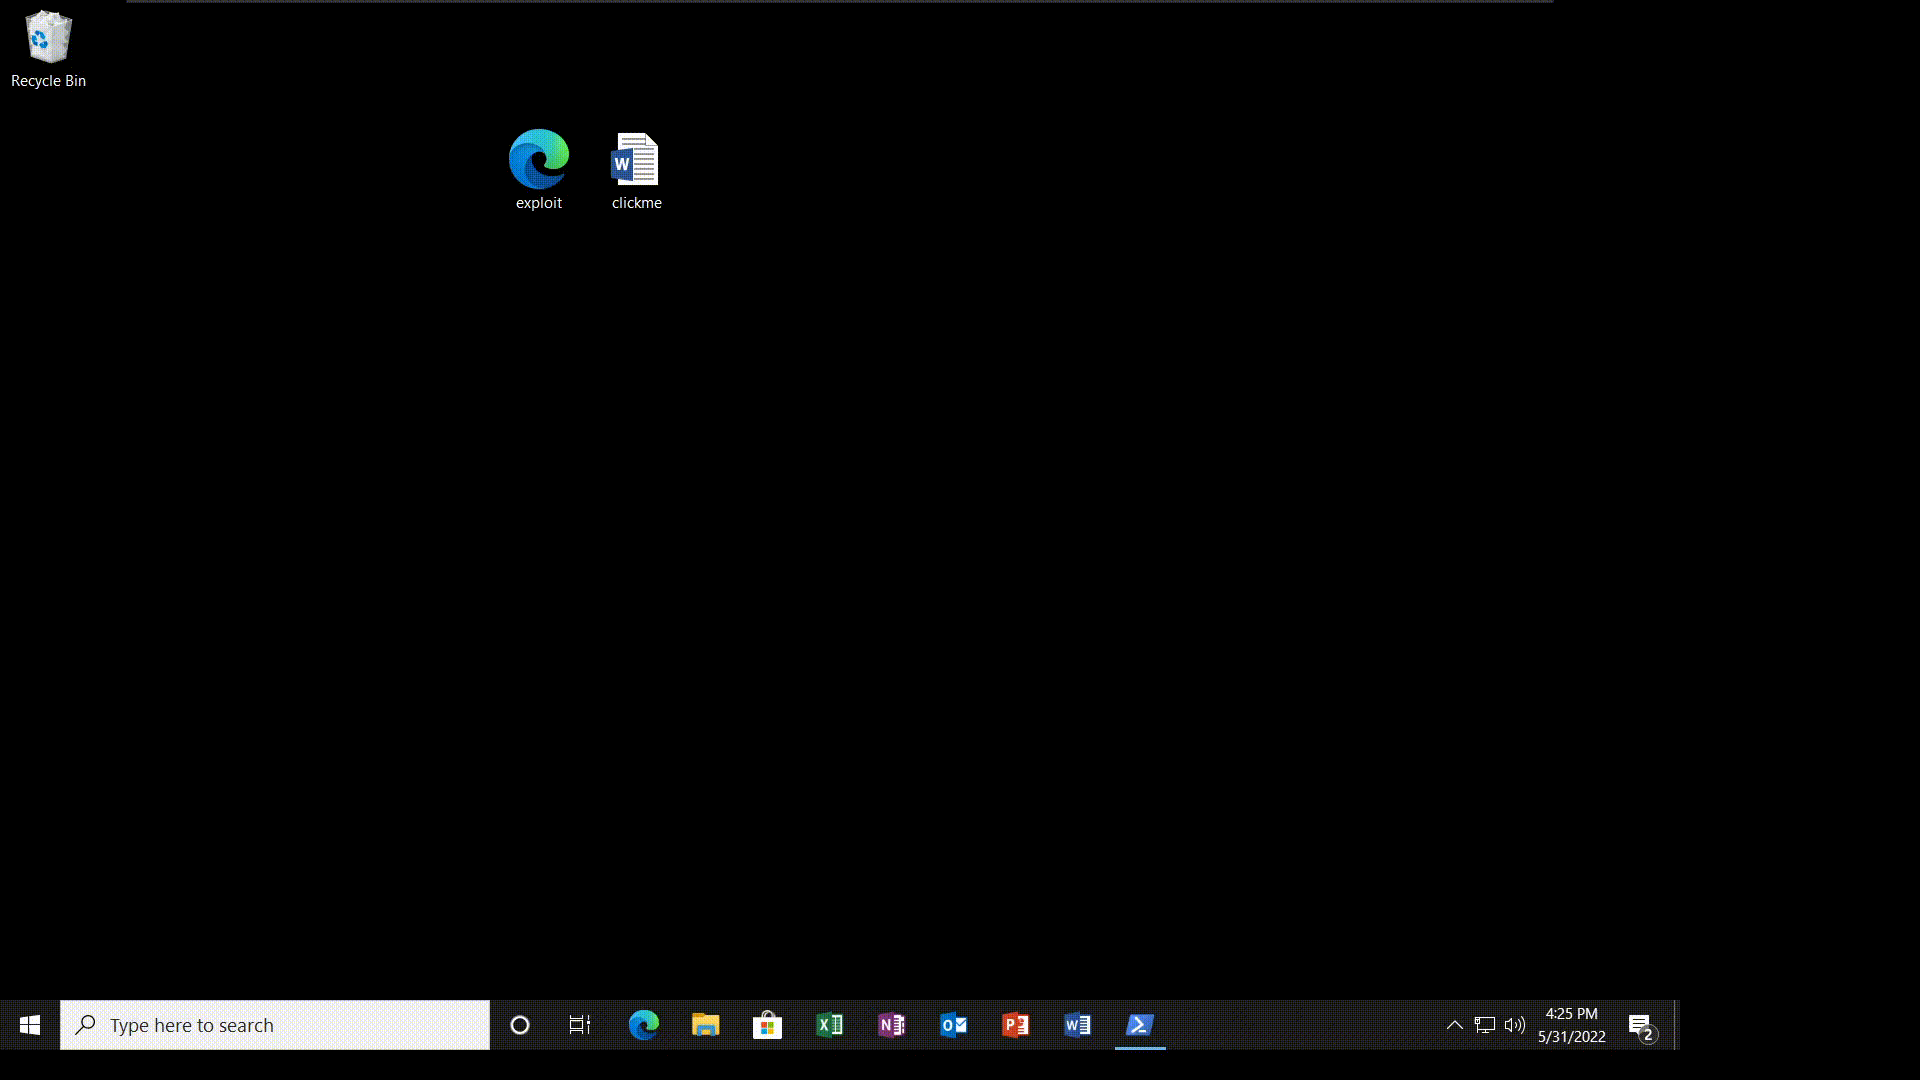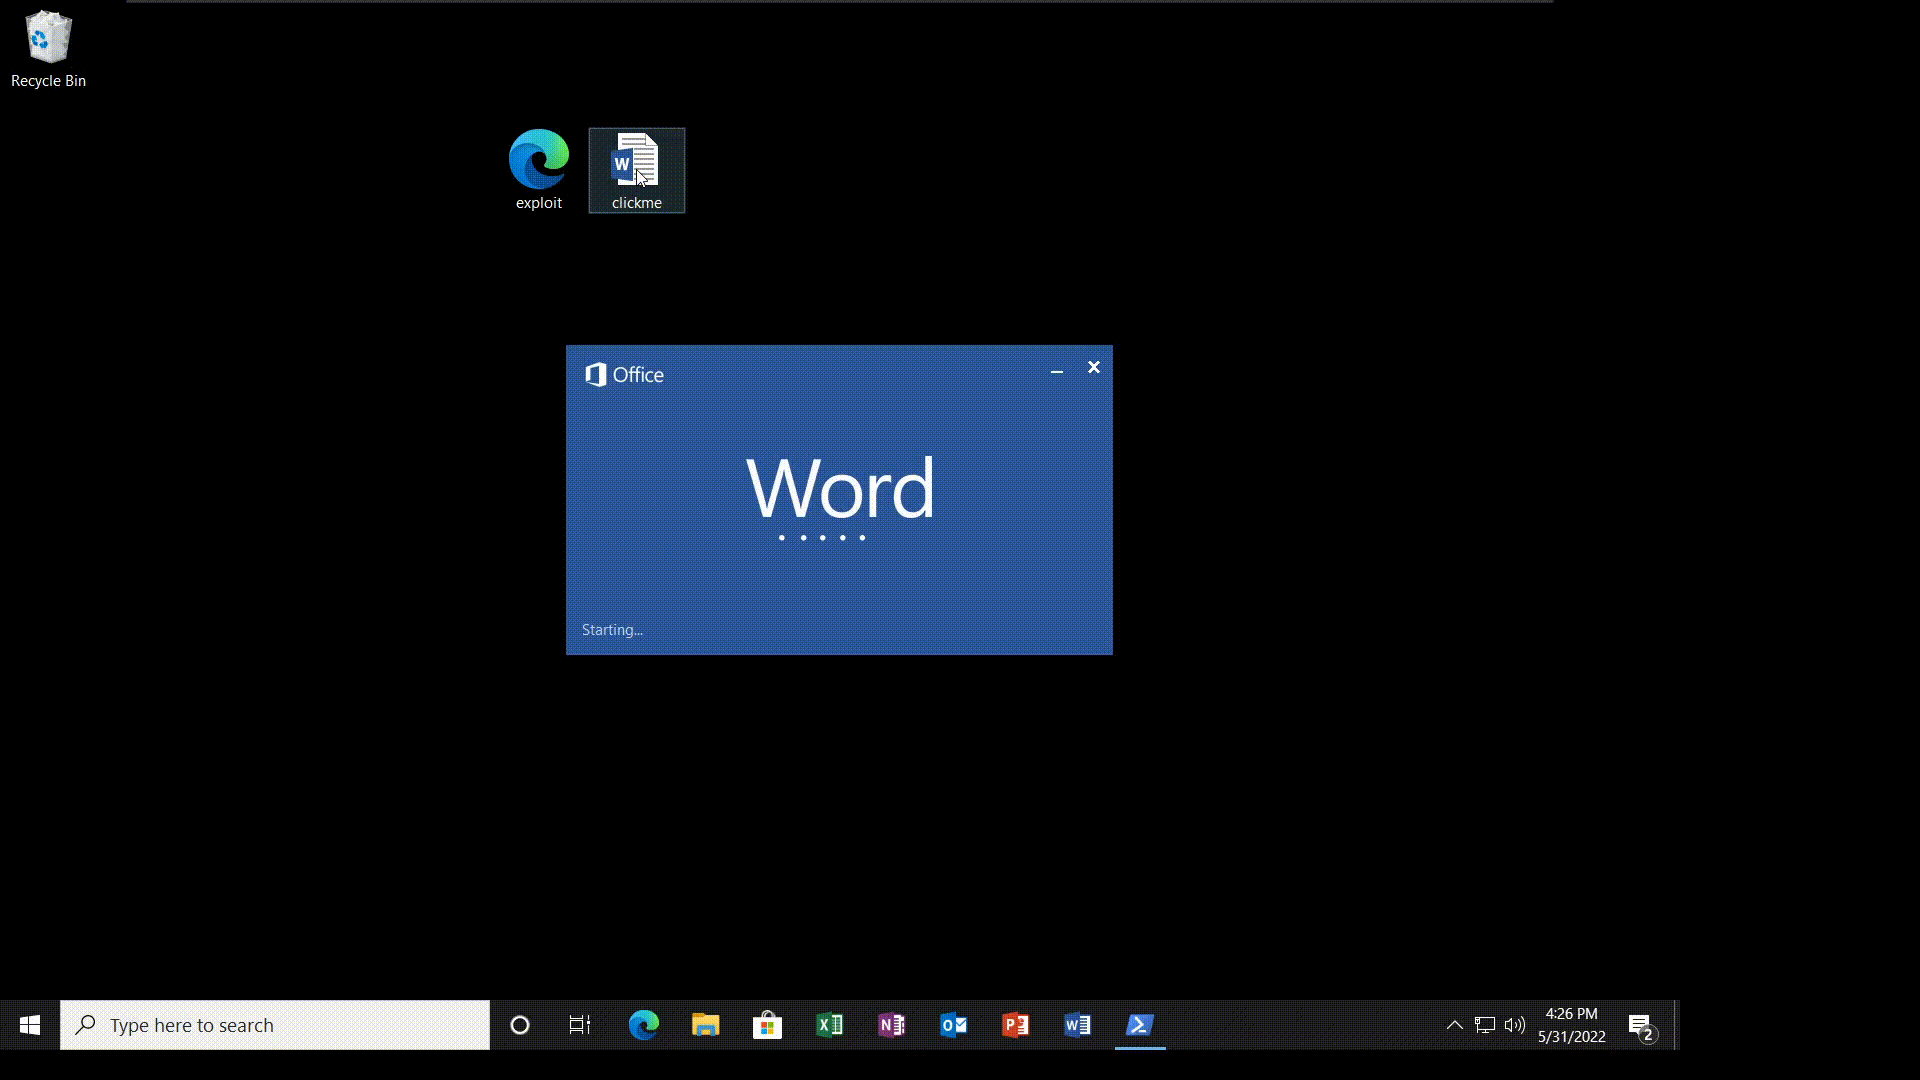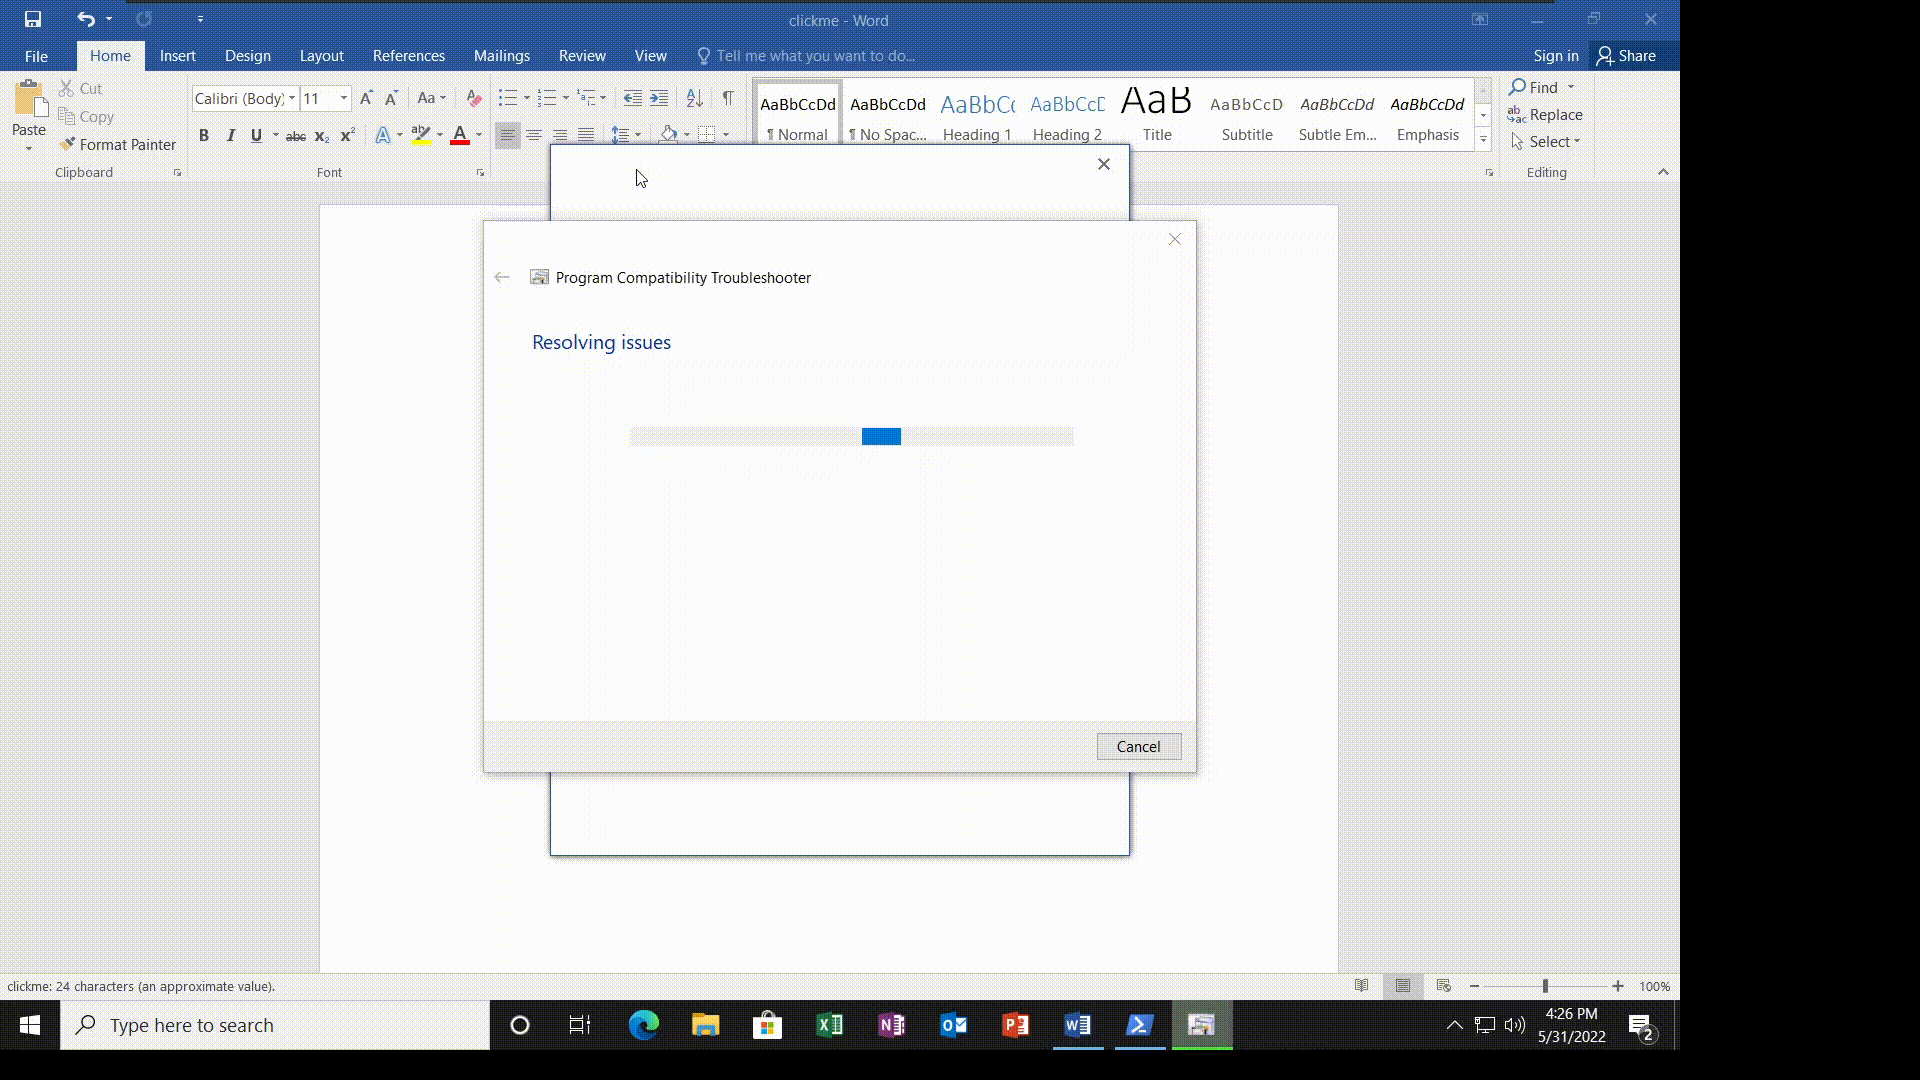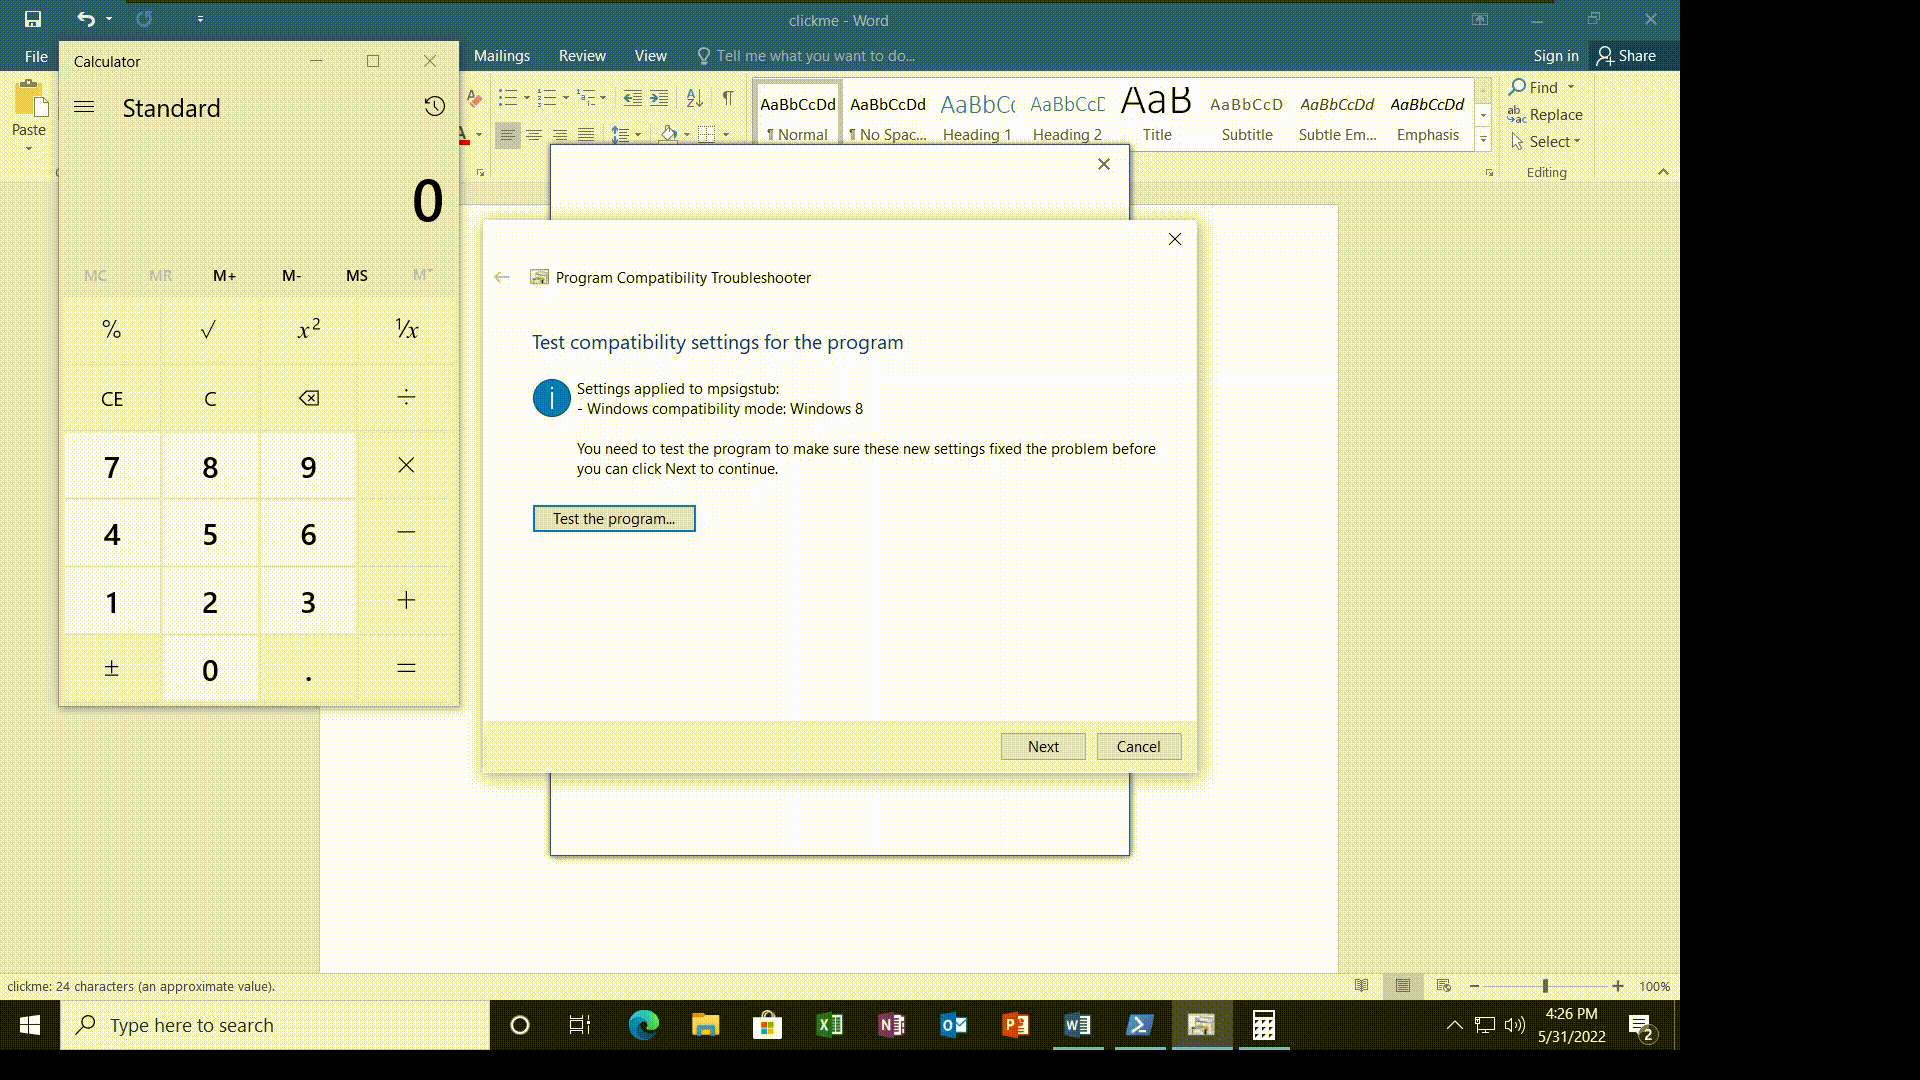 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
 tuhinshubhra/shellstack
Uma ferramenta baseada em PHP que ajuda você a gerenciar todos os seus sites com backdoor de forma eficiente.
 sma11new/poclist
Coleção de POCs e EXPs de vulnerabilidades, constantemente atualizada. Apache Druid – leitura arbitrária de arquivos (CVE-2021-36749), ConfluenceRCE…
 mrd0x/webview2-cookie-stealer
Injeta um keylogger JavaScript em páginas WebView2 para capturar teclas e exfiltrar cookies de sessões de autenticação da Microsoft via requisições…
 ethicalhackingplayground/tproxer
Uma extensão do Burp Suite feita para automatizar o processo de encontrar SSRF baseado em caminho de proxy reverso.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Exploit para a vulnerabilidade CVE-2024-43044 no Jenkins
 theori-io/chakra-2016-11
Exploit de Prova de Conceito para bugs do Edge (CVE-2016-7200 & CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Exploit de execução remota de código não autenticado para versões do GitLab < 13.10.3, aproveitando a análise de anotações DjVu do ExifTool para…
 esmog/nodexp
NodeXP - Uma ferramenta de injeção de JavaScript do lado do servidor capaz de detectar e explorar vulnerabilidades Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit do Bug RawIdentity Corrigido. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Cadeias de Exploit.…
 offxec/thedoc
Automatiza a exploração de injeção SQL com SQLMAP, rastreia vulnerabilidades, extrai credenciais de banco de dados, encontra páginas de login de…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE aka msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE não autenticado
 bishopfox/json-interop-vuln-labs
Laboratórios complementares de "Uma Exploração de Vulnerabilidades de Interoperabilidade JSON"








