
 #1
Ferramentas especificamente projetadas para explorar vulnerabilidades comuns de aplicações web (ex. injeção SQL, XSS).
Recomendado pelo Kitploit
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.
 eqstlab/cve-2026-109619
Prova de conceito de exploit para RCE pré-autenticação via session.upload_progress do PHP (PHP2Shell), com vazamento de heap/ASLR, perfis de offsets…
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE chains + detection rules (Suricata, Sigma, ModSecurity). PHP session.upload_progress pre-auth exploit research.
 portswigger/active-scan-plus-plus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de código e CVEs…
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
Pesquisa sobre bypass de autenticação AS2 no CrushFTP permitindo acesso administrativo não autenticado. Inclui scripts PoC, regras de detecção e…
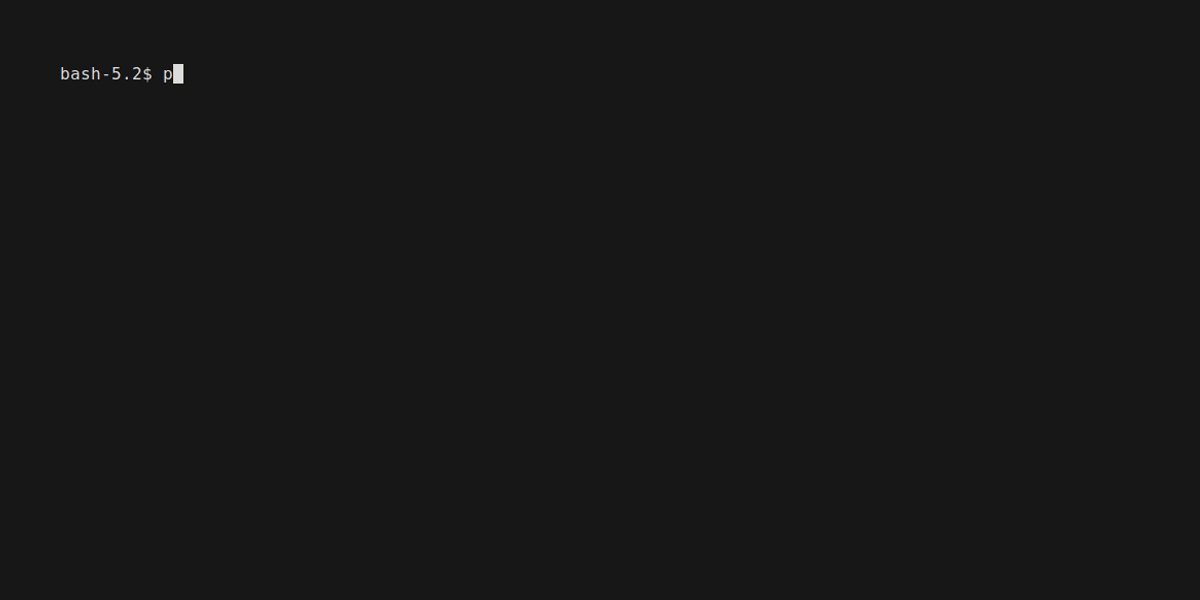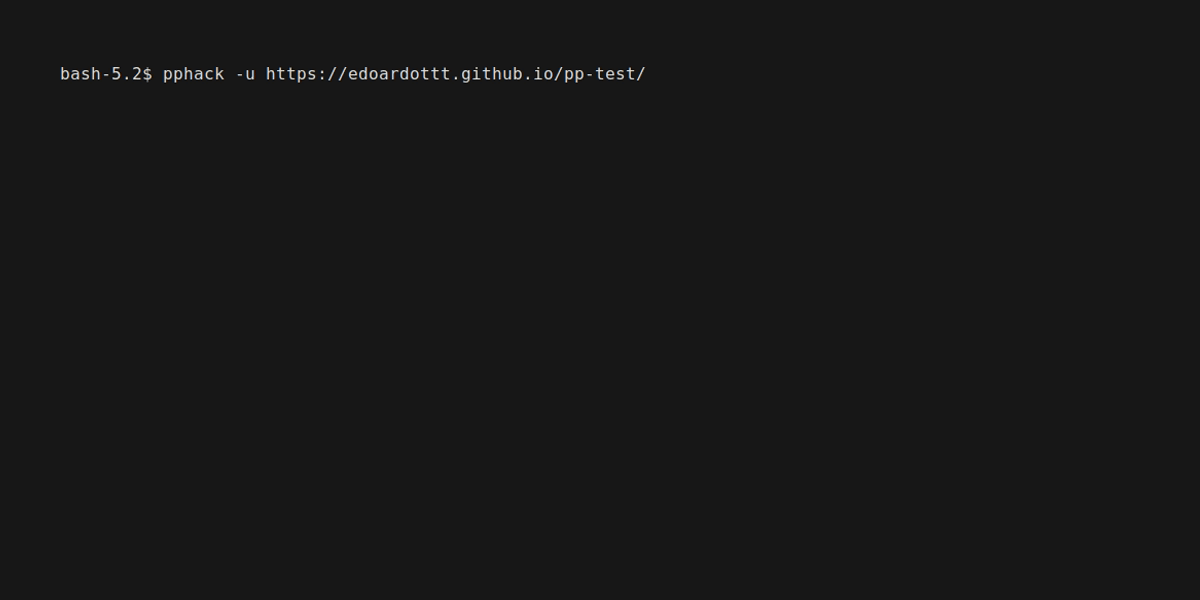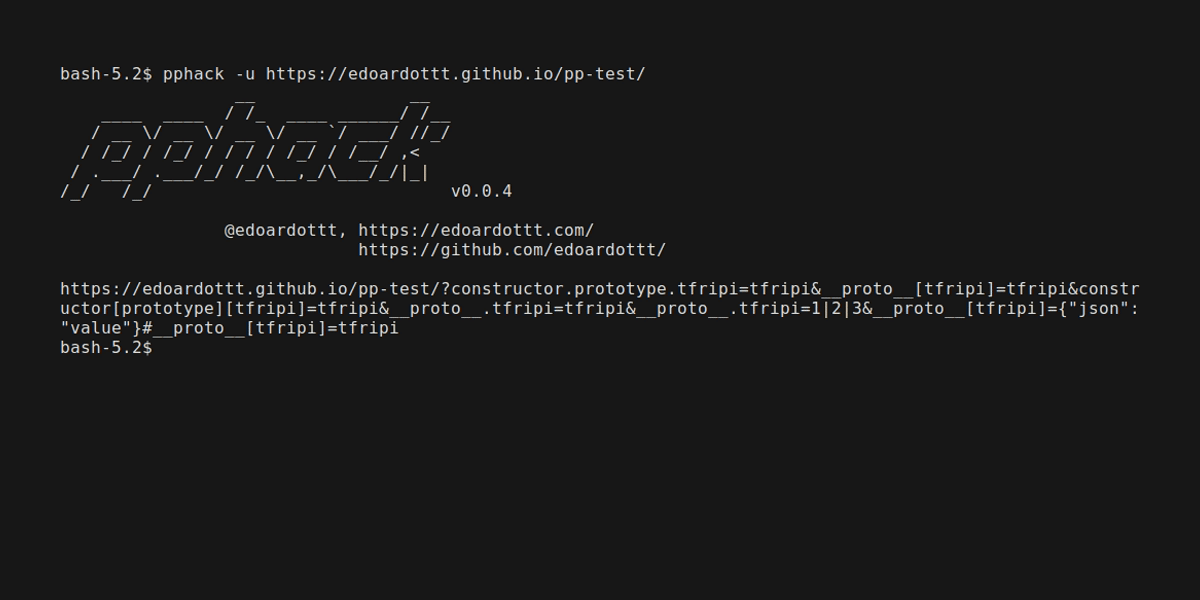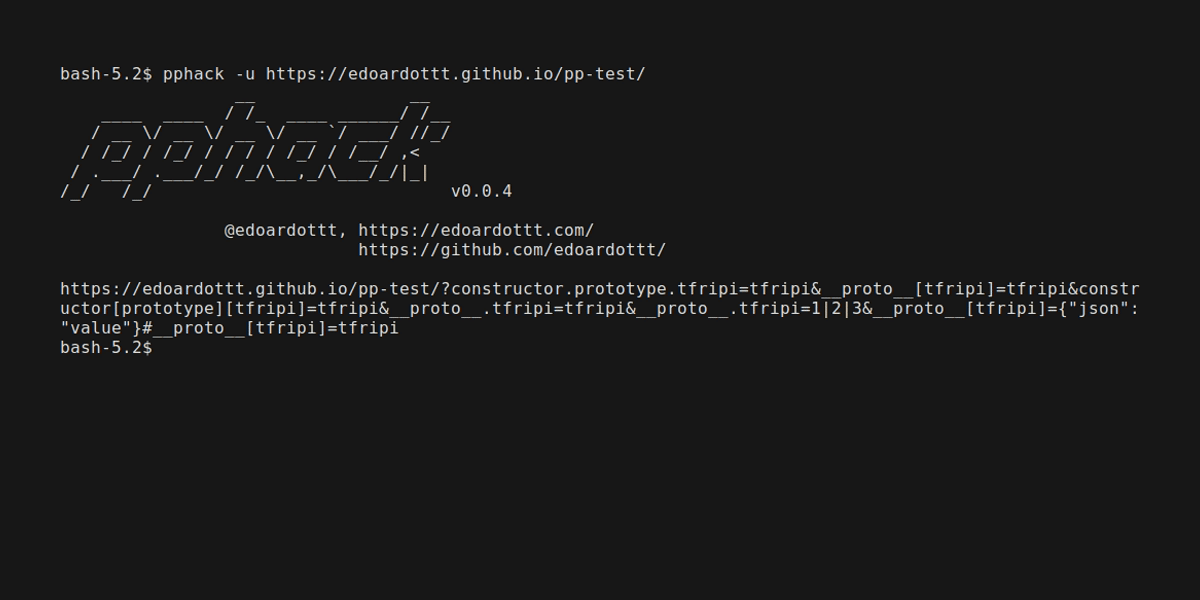 edoardottt/pphack
Scanner Avançado de Poluição de Protótipo do Lado do Cliente
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Prova de conceito (PoC) de exploit para php2shell (CVE-2026-109618 / CVE-2026-109619), demonstrando execução remota de código em ambientes PHP…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE não autenticado autónomo em PHP 8.5.11 de origem (divulgação de memória in-band PS(id)→cookie + cadeia UAF), escadas…
 9bie/php2shell-bypass-aslr-exp
Exploit puramente HTTP que alcança RCE no PHP 8.4.26 + Apache mod_php por meio de vazamento de heap no session upload_progress, reutilização de…
 chaitin/safeline
WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e…
 horkimhab/cve-2026-109618-619
Código proof-of-concept para CVE-2026-109618 e CVE-2026-109619 (bypass php2shell), empacotado para reprodução autorizada em laboratório e pesquisa de…
 franklinf25/cve-2026-42945
Analisa a CVE-2026-42945, um estouro de heap no rewrite do NGINX, fornecendo um detector diferencial, PoC de DoS determinístico e um port de RCE…
 opaxial/cve-2026-9830
CVE-2026-9830 Prova de Conceito
 david-alvarez-rosa/php-rce
Exploits para CVE-2026-109618 / CVE-2026-109619 para obter RCE em alvos PHP
 david-alvarez-rosa/php-rce
Exploits para CVE-2026-109618 / CVE-2026-109619 para obter RCE em alvos PHP
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 yasserbdj96/hiphp
Ferramenta de backdoor baseada em PHP para controle remoto de sites via HTTP/HTTPS. Permite gerenciamento de arquivos, execução de comandos e…
 4b3r4m4-607d/cve-2026-63030-poc
CVE-2026-63030 / wp2shell








